
Resumen
- La revisión 02 de
draft-parsons-opsawg-security-operationspropone que los diseñadores documenten artefactos conservados, indicadores perdidos, señales nuevas y errores detectables, y organiza las herramientas en recogida, detección, investigación y respuesta. - El evento no contiene por sí solo un veredicto ni una delegación. Cada salto hasta la recuperación necesita conservar entradas, reglas, incertidumbre, autoridad y efecto real.
La decisión que el registro no podía tomar
Un protocolo notifica un estado anómalo con tipo estable, hora y severidad. El colector lo recibe; el SIEM lo enriquece; una regla levanta la alerta. La consola ofrece «aislar» como siguiente acción lógica.
Pero la dirección ya no corresponde al activo que figura en el inventario. El reloj del productor discrepa del sistema de identidad. No aparece la aprobación de cambio y una parte del tráfico fue muestreada. Tal vez hubo mantenimiento legítimo; tal vez alguien abusó de una cuenta privilegiada. El acontecimiento existe, pero las condiciones para intervenir aún no.
Esta distancia entre señal y poder es el interés de draft-parsons-opsawg-security-operations-02. La revisión, fechada el 9 de septiembre de 2026, sigue siendo un Internet-Draft individual. Datatracker no muestra stream de RFC ni consenso IETF; la cabecera aspira a Informational. No describe una práctica universal ni acredita una implantación.
Sí formula una pregunta que suele llegar tarde. Cuando cambia un protocolo, ¿qué podrán observar los equipos que deban defenderlo? La criptografía y el control de acceso pueden ser correctos y, aun así, dejar una operación sin hechos suficientes para investigar o responder. Diseñar esa capacidad antes del despliegue evita que la seguridad dependa después de inferencias privadas y logs improvisados.
La revisión 02 abre la caja de herramientas
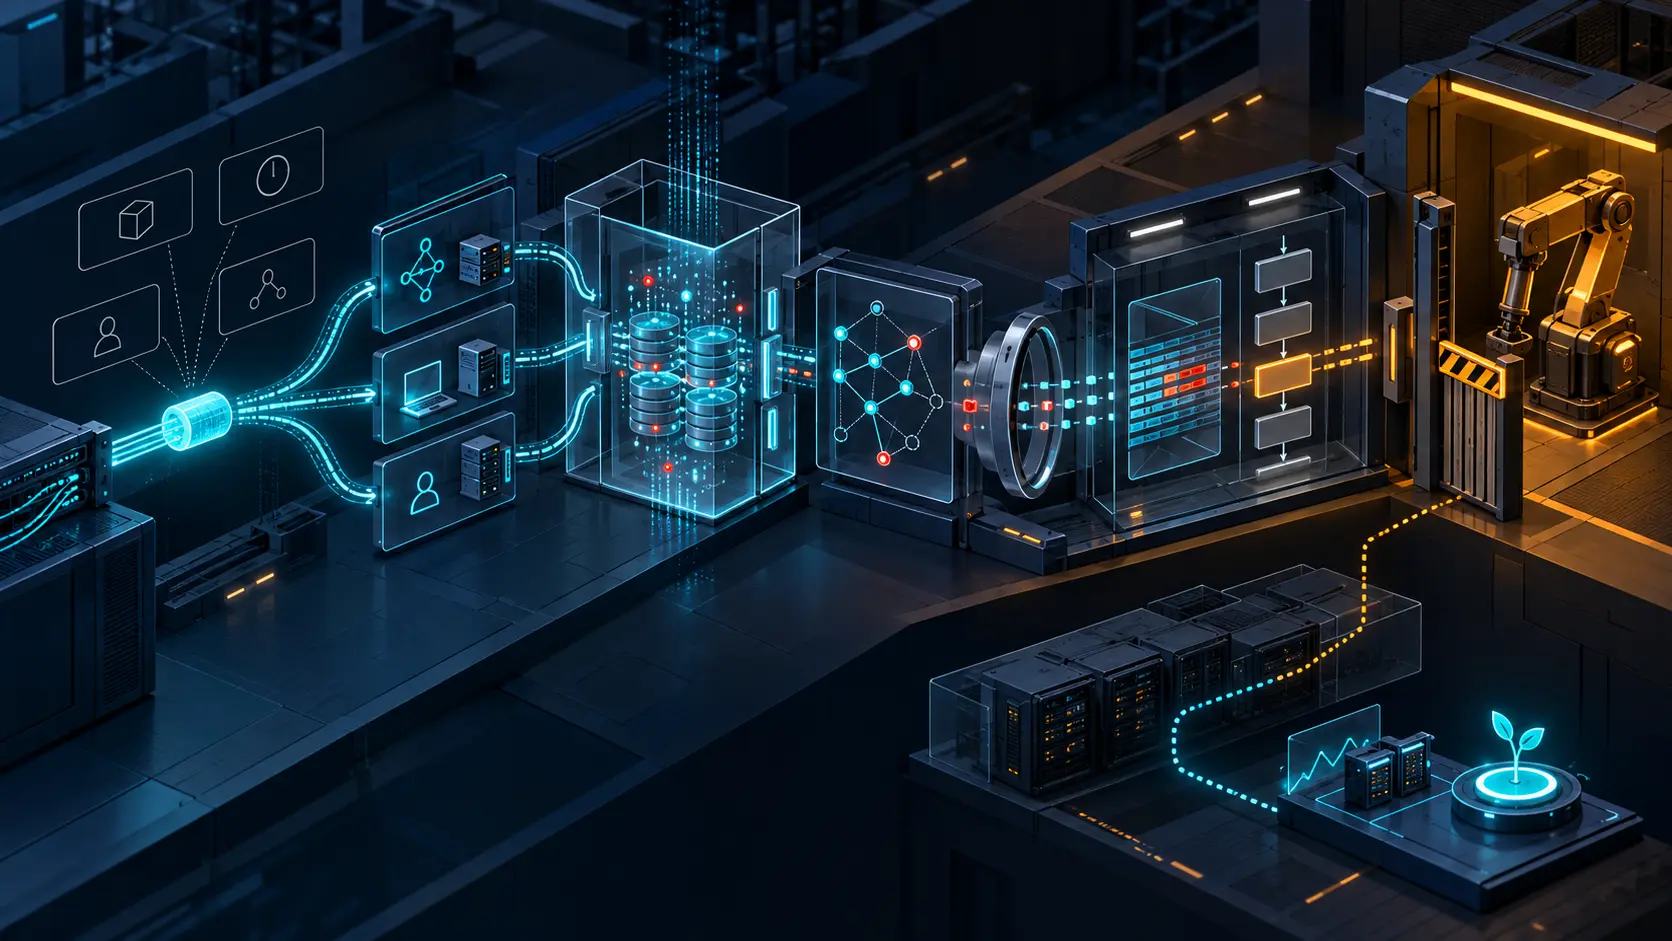
Frente a la revisión 01, el texto nuevo desarrolla cuatro apartados: Collection, Detection, Investigation y Response. La secuencia revela que «emitir un log» no es un resultado final.
La recogida combina terminales, infraestructura, aplicaciones, identidades, inventarios y gestión de cambios. Los recursos efímeros hacen que el productor pueda desaparecer antes del análisis. La actividad de autenticación, autorización y cuentas privilegiadas necesita protección contra alteraciones, pero la integridad del archivo tampoco demuestra que se hayan cubierto todas las fuentes.
La detección crea un objeto distinto. Un SIEM correlaciona, enriquece, compara con una base y ejecuta reglas. Puede elevar una observación relevante o multiplicar falsos positivos. La fatiga no es un problema cosmético: enseña a ignorar el mismo canal que más tarde transportará una intrusión genuina.
La investigación incorpora expediente, evidencias, dissectors y playbooks. Ofrece repetibilidad, no infalibilidad. Una extensión desconocida para el dissector, una dependencia ausente del playbook o un hueco de colección pueden convertir un procedimiento impecable en una conclusión errónea.
La respuesta actúa sobre el sistema. Aislar, bloquear o deshabilitar puede contener daño y también cortar un servicio crítico. El SOAR puede ejecutar playbooks predefinidos sin intervención humana, pero su capacidad técnica no responde quién le delegó el poder, qué blancos excluyó o cuándo debe revertir.
Diseñar artefactos, no oráculos
El borrador pide identificar qué artefactos siguen observables cuando nace o cambia un protocolo, qué indicadores dejan de verse y cuáles aparecen. También propone documentar errores y condiciones anormales detectables.
La comparación es valiosa. El cifrado puede retirar visibilidad de la red y proteger a los usuarios. Una nueva máquina de estados puede crear un error explícito. Un contador puede ofrecer tendencia pero perder continuidad con cada reinicio. El diseñador puede describir esas propiedades sin prometer una conclusión operacional que no controla.
Un evento prueba, como máximo, que el productor declaró un estado bajo una semántica concreta. No prueba ataque, compromiso, autoría, gravedad ni respuesta adecuada. Un IoC puede ser de red, terminal o comportamiento y servir para enlazar casos o bloquear, pero sigue necesitando contexto y vigencia.
Por eso el recibo inicial debe fijar la versión exacta del borrador o protocolo, definición del evento, implementación y build, productor, lugar de despliegue y hora. Si la semántica cambia mientras el campo conserva el nombre, la versión evita que el consumidor atribuya al dato una certeza ajena.
Cobertura: el dato detrás de la ausencia
Los diagramas dibujan una flecha hacia el SIEM. La operación necesita saber cuántas instancias emitían, si un reinicio desactivó el log, qué perdió el transporte, si hubo muestreo, qué transformó el colector, qué reloj mandó y cuándo expiró la retención.
La pluralidad de fuentes que menciona el borrador no autoriza a acumular sin límite. Obliga a mantener la función de cada fuente. Inventario responde qué es el activo. Identidad responde qué cuenta abrió sesión. Gestión de cambios responde qué se permitió. Telemetría responde qué ocurrió en una superficie. Juntas pueden apoyar una inferencia; separadas impiden fingir que una sustituyó a las demás.
El contexto de quién cambió algo y bajo qué autoridad es decisivo para separar error de ataque. Esa unión debe conservar relojes, claves, procedencia y ambigüedad. De otro modo, cinco registros débiles adquieren una apariencia de certeza sólo porque aparecen en la misma pantalla.
Un recibo de recogida anota cobertura, entrega, pérdidas, muestreo, transformación, reloj, retención y acceso. Así «no hay evento» puede investigarse como hipótesis: quizá no hubo actividad, quizá no hubo sensor, quizá se perdió, caducó o la consulta buscó mal.
Estructura compartida, decisiones locales
El texto presenta el logging estructurado y qlog como respuesta a formatos privados fragmentados. Compartir nombres, tipos y relaciones reduce parsers ad hoc y permite comparar implementaciones. Esa estandarización merece ser defendida por lo que realmente resuelve.
No sincroniza relojes, no amplía retención, no garantiza completitud ni crea una identidad común. Dos eventos válidos pueden representar coberturas distintas. Un campo obligatorio puede estar obsoleto. Un canal autenticado puede entregar un fragmento auténtico.
Tampoco define para otra organización una regla de correlación, un umbral de incidente, una delegación de respuesta, un rollback o una prueba de recuperación. La conformidad del formato hace transportable la observación; no convierte al esquema en autoridad.
La regla también necesita procedencia
Una alerta es producto de una consulta y de una política. Debe poder citar la ventana temporal, claves de unión, baseline, versión de regla, feeds, tabla de activos y registros descartados. Si un indicador perdió confianza, o si relojes contradictorios alteraron la secuencia, ese hecho pertenece al resultado.
Una salida prudente dice: esta regla, sobre estas entradas, produjo esta coincidencia con estas alternativas abiertas. El triage añade prioridad, agrupación y decisión de escalar. También debe quedar la identidad del analista o automatización y el tratamiento del posible falso positivo.
La cola de alertas no es un espejo neutro del mundo. Es una selección. Sin la receta que la produjo, el color rojo adquiere una autoridad que sólo pertenecía a la interfaz.
Investigar exige conservar alternativas
El expediente separa observaciones, inferencias y decisiones. Registra versiones de herramientas y dissectors, consultas, evidencias, pasos ejecutados y omitidos, hipótesis rivales y confianza. Una checklist completa no clausura un caso si la fuente decisiva faltaba.
El borrador diferencia la responsabilidad de seguridad del SOC y la responsabilidad de rendimiento del NOC, aunque las integra en una visión coordinada. No exige fundir equipos. El NOC puede probar degradación sin atribuirla; el SOC puede sostener una amenaza sin tener permiso para cambiar una ruta de producción. La cooperación mejora cuando cada afirmación conserva autor y ámbito.
Esta arquitectura admite desacuerdo productivo. Dos funciones pueden leer la misma evidencia y proponer acciones distintas sin duplicar ni borrar el registro común.
La autoridad no viene dentro de la alerta
Incluso un veredicto bien fundamentado necesita convertirse en mandato. La orden debe indicar aprobador o política, blanco, alcance, duración, guardas, dependencias protegidas y rollback. La urgencia puede justificar una delegación previa; nunca una delegación invisible.
En un SOAR, preguntar «¿puede hacerlo?» es insuficiente. Importa quién delegó, para qué incidentes, con qué umbral, qué exclusiones y cómo expira o se revoca. Ejecutar un playbook prueba que se ejecutó; no prueba que su autoridad siguiera vigente.
Después viene otro límite. El controlador puede aceptar una orden y el dispositivo no cambiar. El recibo de ejecución debe registrar comando y acuse, y la observación posterior debe demostrar estado, alcance y efectos colaterales. Solicitud, aceptación y realidad no son sinónimos.
La recuperación es una observación nueva
«Contenido» o «cerrado» son estados del expediente. La recuperación se mide en el sistema: cesó el comportamiento, regresó el servicio, quedaron sanas las dependencias, funcionaron los controles compensatorios y no reapareció la anomalía tras restaurar.
Puede requerir datos de endpoint, red, identidad, experiencia de cliente y aplicación. Si contradicen el ticket, manda la evidencia operativa. El análisis posterior sirve cuando modifica el punto real de fallo: artefacto, cobertura, regla, playbook, autoridad o prueba de restauración.
Visibilidad con propósito y límite
Los datos de SecOps revelan identidad, conducta, topología y actividad privilegiada. El borrador exige segregación, almacenamiento seguro, acceso controlado y auditoría de herramientas y acciones. Más observación puede ayudar a investigar y aumentar el daño de una fuga o abuso.
El cifrado puede retirar un indicador mientras protege una comunicación. La redacción puede reducir exposición y romper una unión. No existe un equilibrio único. Sí existe la obligación de documentar finalidad, granularidad, plazo, roles y auditoría, además de las señales perdidas y las alternativas menos intrusivas.
Diez comprobantes hasta volver a operar
Una cadena revisable conserva:
- versión exacta y semántica del artefacto o error;
- productor, build, punto y hora de observación;
- cobertura, transporte, pérdidas, muestreo, reloj y retención;
- activo, cuenta, autorización, topología y responsable del cambio;
- consulta, baseline, regla y enriquecimientos;
- triage, prioridad, falsos positivos y decisor;
- expediente, dissector, evidencias, alternativas y playbook;
- veredicto, incertidumbre y autoridad competente;
- orden, blanco, alcance, guardas, aprobación y rollback;
- acuse, contención observada, impacto, recuperación y aprendizaje.
El protocolo posee el primer renglón, no el conjunto. La organización gana velocidad cuando prepara los demás antes del incidente. Entonces el evento puede cumplir su papel: abrir una investigación sin fingir que ya contiene su desenlace.
Fuentes
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance