
Resumen
- NSEC y NSEC3 autentican afirmaciones negativas precisas sobre una zona firmada. La prueba depende del firmante, la zona, la consulta, el TTL y la vigencia de la firma.
- Opt-Out permite omitir ciertas delegaciones inseguras de la cadena NSEC3. Un intervalo firmado puede probar la falta de DS sin probar que cada nombre omitido no existe.
Una negación autenticada no dice «nunca existió»
Un resolvedor pregunta por un registro ausente. La autoridad responde NXDOMAIN o devuelve el nombre sin el tipo pedido. Si la zona está firmada, el resolvedor puede validar la cadena de confianza, las firmas y los registros NSEC o NSEC3 que justifican la respuesta.
La protección impide que un atacante sustituya libremente datos positivos por una negación falsa. Sin embargo, el RFC 4035 limita la conclusión a un RRset ausente de una zona firmada. La prueba describe lo que el firmante comprometió en esa versión de la zona y durante la vigencia criptográfica. No busca en todos los registros administrativos ni resuelve derechos sobre una etiqueta.
Un nombre puede faltar porque jamás fue registrado, venció, quedó suspendido, sufrió un fallo de provisión, cambió de delegación o fue excluido por error del firmante. DNSSEC distingue una afirmación validada de una no autenticada. No distingue por sí solo esas causas.
NSEC convierte el orden en evidencia
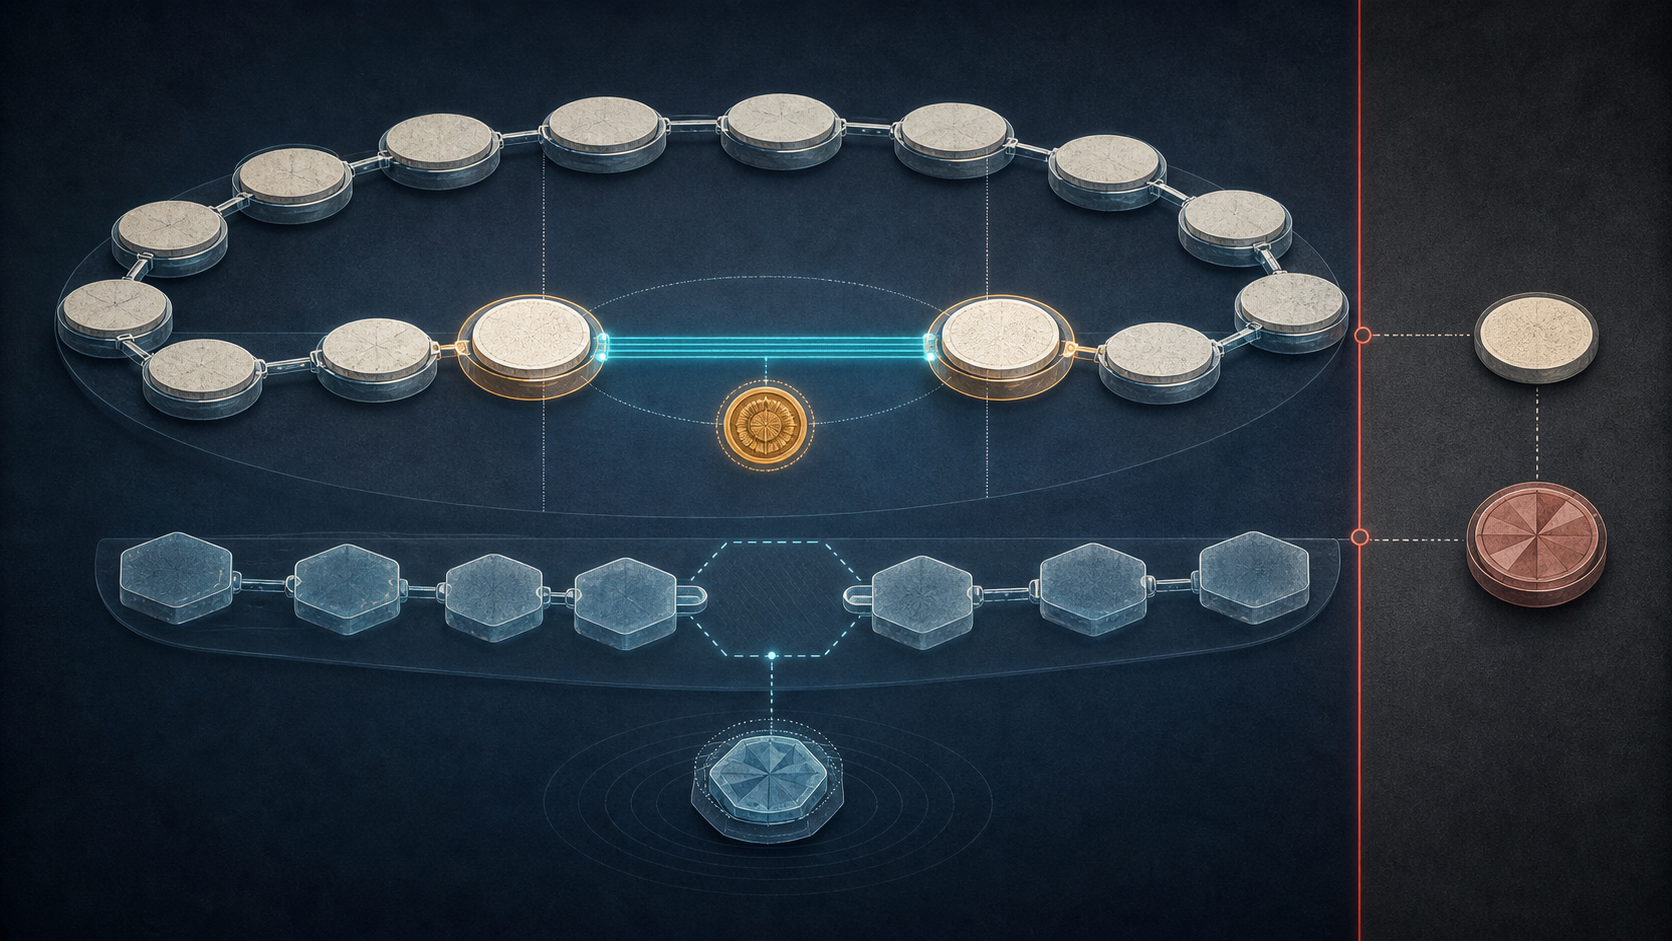
Cada NSEC enlaza un nombre propietario con el siguiente en orden canónico y contiene un mapa de tipos presentes. Un intervalo firmado demuestra que no hay otro nombre propietario entre sus extremos. El mapa demuestra que un nombre existente carece del tipo solicitado.
Por ello NXDOMAIN y NODATA no son equivalentes. El primero niega el nombre; el segundo niega un tipo. Un terminal vacío puede tener descendientes aunque no posea un RRset. Los comodines añaden una prueba: además de negar la coincidencia exacta, la respuesta puede tener que excluir una fuente de comodín más próxima.
El resultado no es un simple campo «ausente». El validador determina qué zona debía contener la respuesta, qué intervalo cubre el nombre, qué mapa cubre el tipo, si un comodín podía responder y si las firmas enlazan con un ancla confiable.
NSEC también revela la secuencia de nombres y permite recorrer la zona. NSEC3 nació en parte para dificultar esa exposición. El compromiso recuerda que la verificabilidad puede divulgar estructura operativa.
NSEC3 ofusca, pero no vuelve secretos los nombres
NSEC3 aplica un hash con parámetros publicados y firma intervalos de hashes. El resolvedor repite el cálculo para probar el ancestro existente más cercano, la ausencia consultada y el estado de los comodines.
Los nombres previsibles siguen siendo comprobables fuera de línea. El registro IANA solo asigna SHA-1 como algoritmo de hash NSEC3. El RFC 9276 señala que más iteraciones elevan el coste de firma y validación sin detener proporcionalmente la adivinación moderna. Su guía ordinaria es usar cero iteraciones, sal vacía y NSEC cuando el recorrido de zona no sea una preocupación.
La enseñanza de gobierno es concreta: un parámetro más grande puede parecer más protector y limitarse a repartir más coste entre todos los participantes. Lo decisivo es el efecto del código en ejecución.
Opt-Out cambia lo que cubre la prueba
En zonas grandes y centradas en delegaciones, firmar un NSEC3 para cada hijo inseguro aumenta mucho el tamaño. Opt-Out permite omitir delegaciones sin DS y algunos terminales vacíos derivados.
El RFC 7129 establece la frontera: un NSEC3 Opt-Out no puede probar ni negar la existencia de los nombres incluidos en su intervalo. Puede ayudar a probar que no se estableció un DS autenticado y que la ruta debe tratarse como insegura. No autoriza a guardar nombre_ausente=true para cada etiqueta saltada.
Un registro responsable conserva el intervalo, el indicador Opt-Out, la ausencia de DS, la posible delegación insegura y el resultado final del validador. Un panel que reduce todo a una insignia verde pierde la parte más importante de la semántica.
La caché puede responder sin una consulta nueva
El RFC 2308 define la caché negativa. El RFC 8020 permite usar un corte NXDOMAIN para los descendientes. El RFC 8198 permite a un resolvedor validador sintetizar nuevas respuestas negativas a partir de intervalos NSEC o NSEC3 ya comprobados.
La síntesis reduce latencia, carga autoritativa y filtración de consultas. También separa la hora de publicación de la hora de observación. El usuario puede recibir una negación válida que representa material guardado, aunque la autoridad ya haya publicado un cambio. La validez se conserva hasta los límites del TTL y de la firma.
La auditoría necesita nombre, tipo, zona, pruebas, hora de recepción, TTL, inicio y vencimiento de la firma, Opt-Out, cálculo del ancestro, estado del comodín y origen autoritativo o sintetizado. Una captura de NXDOMAIN no basta para atribuir una decisión.
La prueba no es una orden de borrado
El registro o el registrador controlan transacciones. El operador autoritativo publica la zona. El titular conserva los derechos que otorguen sus instrumentos. El resolvedor controla su caché. Un órgano de revisión controla solo sus remedios. NSEC no fusiona esas competencias.
La firma no prueba que se notificó al titular, que venció un pago, que terminó la elegibilidad ni que se agotó una apelación. No autoriza a un tercero a registrar el nombre. Tampoco convierte al firmante en propietario de la pretensión subyacente.
La cadena de rendición de cuentas debe unir sin confundir cuatro objetos: expediente de registro, decisión autorizada de provisión, versión firmada de la zona y observaciones validadas. La zona es la realidad pública operativa. Los otros expedientes explican cómo surgió y si debe corregirse.
Una capa común delgada
La doctrina de capa mínima de Heng Lu coloca el límite. El plano compartido debe permitir distinguir datos validados, ausencia validada, delegación insegura y evidencia bogus. No necesita decidir globalmente quién merece un nombre.
El código en ejecución manda: corte de zona, cadena DS/DNSKEY, parámetros, intervalos, Opt-Out, comodín, TTL, vigencia y política del validador. Una política no valida una firma defectuosa. Una firma válida tampoco convierte una política privada en soberanía.
La formulación duradera es estrecha: DNSSEC autentica lo que una zona firmada no contenía en un tiempo acotado. La causa de la ausencia y el derecho al nombre siguen siendo decisiones distintas.
Fuentes
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
- https://heng.lu/the-bill-of-rights-of-uniqueness-coordination/
- https://www.rfc-editor.org/rfc/rfc2308
- https://www.rfc-editor.org/rfc/rfc4033
- https://www.rfc-editor.org/rfc/rfc4034
- https://www.rfc-editor.org/rfc/rfc4035
- https://www.rfc-editor.org/rfc/rfc5155
- https://www.rfc-editor.org/rfc/rfc7129
- https://www.rfc-editor.org/rfc/rfc8020
- https://www.rfc-editor.org/rfc/rfc8198
- https://www.rfc-editor.org/rfc/rfc9276
- https://www.iana.org/assignments/dnssec-nsec3-parameters/dnssec-nsec3-parameters.xhtml
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance