
Summary
- El borrador IOTOPS sobre DNS para IoT, revisión 06, actualizado el 2 de noviembre de 2026, sigue siendo un Internet-Draft en revisión del grupo de trabajo. La sección 4.3 separa las consultas excesivas pese al TTL de las consultas a intervalos fijos que hacen reconocible la conducta del equipo.
- El fabricante debe elegir TTL adecuados para los registros de su zona de gestión. Una caché del dispositivo debe procesar cada registro según ese plazo, salvo límites mínimos o máximos configurados. Un valor muy bajo aumenta las consultas; uno muy alto puede retrasar un cambio de servidor.
- Si un dominio crítico exige verificación periódica, los intervalos deberían variar. Ante un fallo de resolución el equipo debería retroceder; RFC 9520 limita los reintentos al mismo servidor y obliga a conservar brevemente el fracaso.
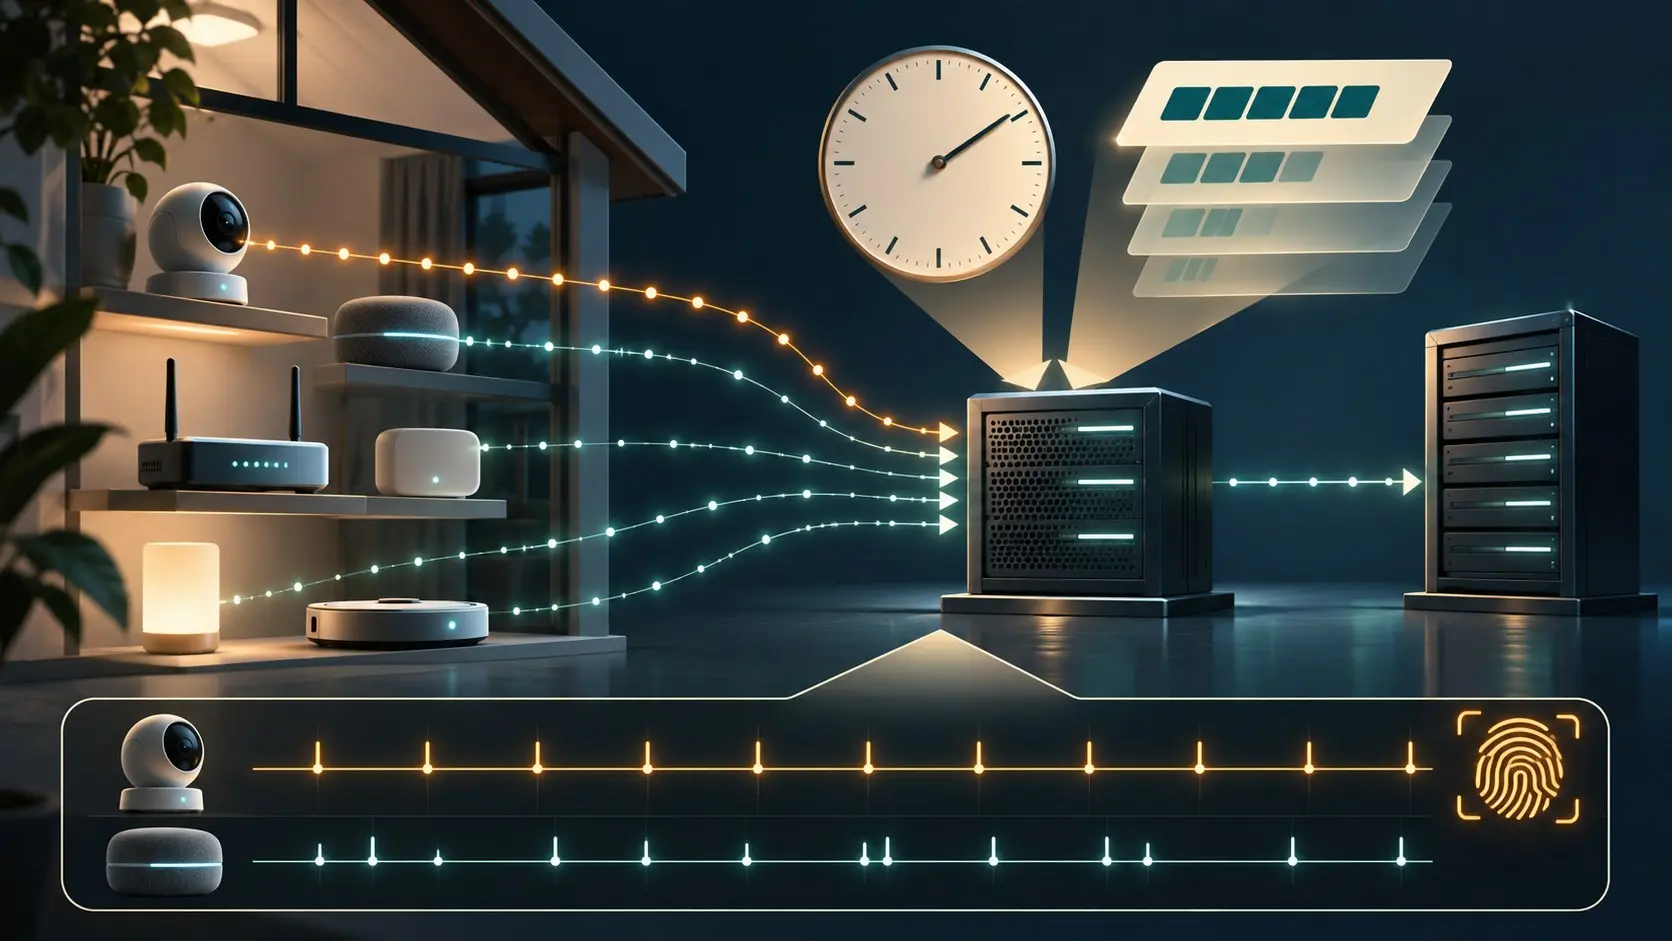
Imaginemos una fila de cámaras que pregunta por el mismo nombre cada sesenta segundos sin mirar el TTL. Una actualización cambia ese ritmo a noventa segundos. Quien observa el tráfico puede separar ambas versiones por el reloj, sin ver la etiqueta del aparato. Es una prueba hipotética del mecanismo señalado por el borrador; no constituye una medición de una flota real ni una tasa de identificación.
La primera hora del sistema la publica la autoridad DNS. El TTL de RFC 1035 indica durante cuánto tiempo puede reutilizarse la respuesta. El dispositivo puede mantener otro reloj para volver a consultar un nombre de gestión importante. Un fallo abre el tercero: reintentos y espera. Al juntar las tres decisiones en un temporizador inamovible, el firmware aumenta tráfico y dibuja una pauta demasiado fácil de reconocer.
El pulso regular se vuelve una etiqueta
La sección 4.3 describe consultas repetidas al mismo nombre con una periodicidad previsible aunque el TTL y las necesidades operativas cambien. Según el borrador, un observador podría perfilar esa cadencia para inferir modelos o versiones de firmware. Las preguntas inútiles también consumen energía en dispositivos limitados y trabajo del resolver. La limpieza de una tarea programada en la oficina del fabricante se paga con una huella en la red del cliente.
La zona autoritativa también lleva responsabilidades. El fabricante debe publicar una duración apropiada al uso del registro. Si es demasiado corta, obliga a repetir preguntas; si es demasiado larga, puede dejar al equipo buscando la antigua dirección cuando cambia el servidor de actualización. El dispositivo debería guardar respuestas cuando sus recursos lo permitan. Si las guarda, debe caducarlas o tratarlas según su TTL, salvo límites de caché configurados. Esos mínimos y máximos deberían poder administrarse, no quedar escondidos en el firmware.
A veces sí hace falta mirar periódicamente un dominio crítico. El borrador pide entonces intervalos no deterministas. Variar el ritmo tampoco concede permiso para quedarse indefinidamente con una dirección obsoleta. El ensayo concreto consiste en trasladar el servidor: anotar el TTL anterior, la caducidad local, la primera pregunta nueva y la primera conexión correcta al nuevo destino. Un ajuste que diga «variación activada» no prueba que el paquete salió cuando hacía falta.
La caída del resolver exige otro ensayo. Si miles de dispositivos repiten al mismo segundo, la flota produce su propia tormenta. El texto aconseja retroceso y cita RFC 9520: no más de dos reintentos de una pregunta a la misma dirección y por el mismo transporte antes de considerar que ese servidor no responde, y al menos un segundo de caché para el fallo. RFC 8767 contempla servir datos antiguos que habían sido válidos en ciertas situaciones de indisponibilidad. Una respuesta antigua, un fallo conservado y un reintento en curso son estados distintos aunque la pantalla del operador muestre el mismo verde.
El reloj del fabricante ocupa la red del operador
El borrador exige que la configuración del resolver del aparato pueda llegar por mecanismos de red aplicables o por gestión autorizada. Prohíbe volver en silencio a un resolver público grabado en el programa. Recomienda atender primero la elección manual, después la gestión autorizada y luego la configuración de la red. Si el operador desplaza su servicio DNS o investiga una carga anormal, necesita esa capacidad de decisión. El desvío secreto a un tercero le quitaría justamente la visibilidad que hace falta durante la avería.
Falta una medición de la precisión de identificación por horarios y del coste energético de una flota concreta. Una captura controlada con varias versiones de firmware, cambios de TTL, traslado de servidor y fallos del resolver establecería esos efectos. Mientras llega, el encargo es nítido: escoger un TTL útil, obedecerlo en la caché, variar las verificaciones inevitables y bajar la frecuencia tras un fallo. Un dispositivo bien gestionado no tiene por qué anunciar su modelo con un metrónomo DNS.
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para el Círculo Estratégico
Círculo Estratégico
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete al Círculo EstratégicoSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance



