
Resumen
- RFC 8092 define un atributo opcional y transitivo cuyos valores contienen un espacio Global Administrator y dos campos definidos por el operador.
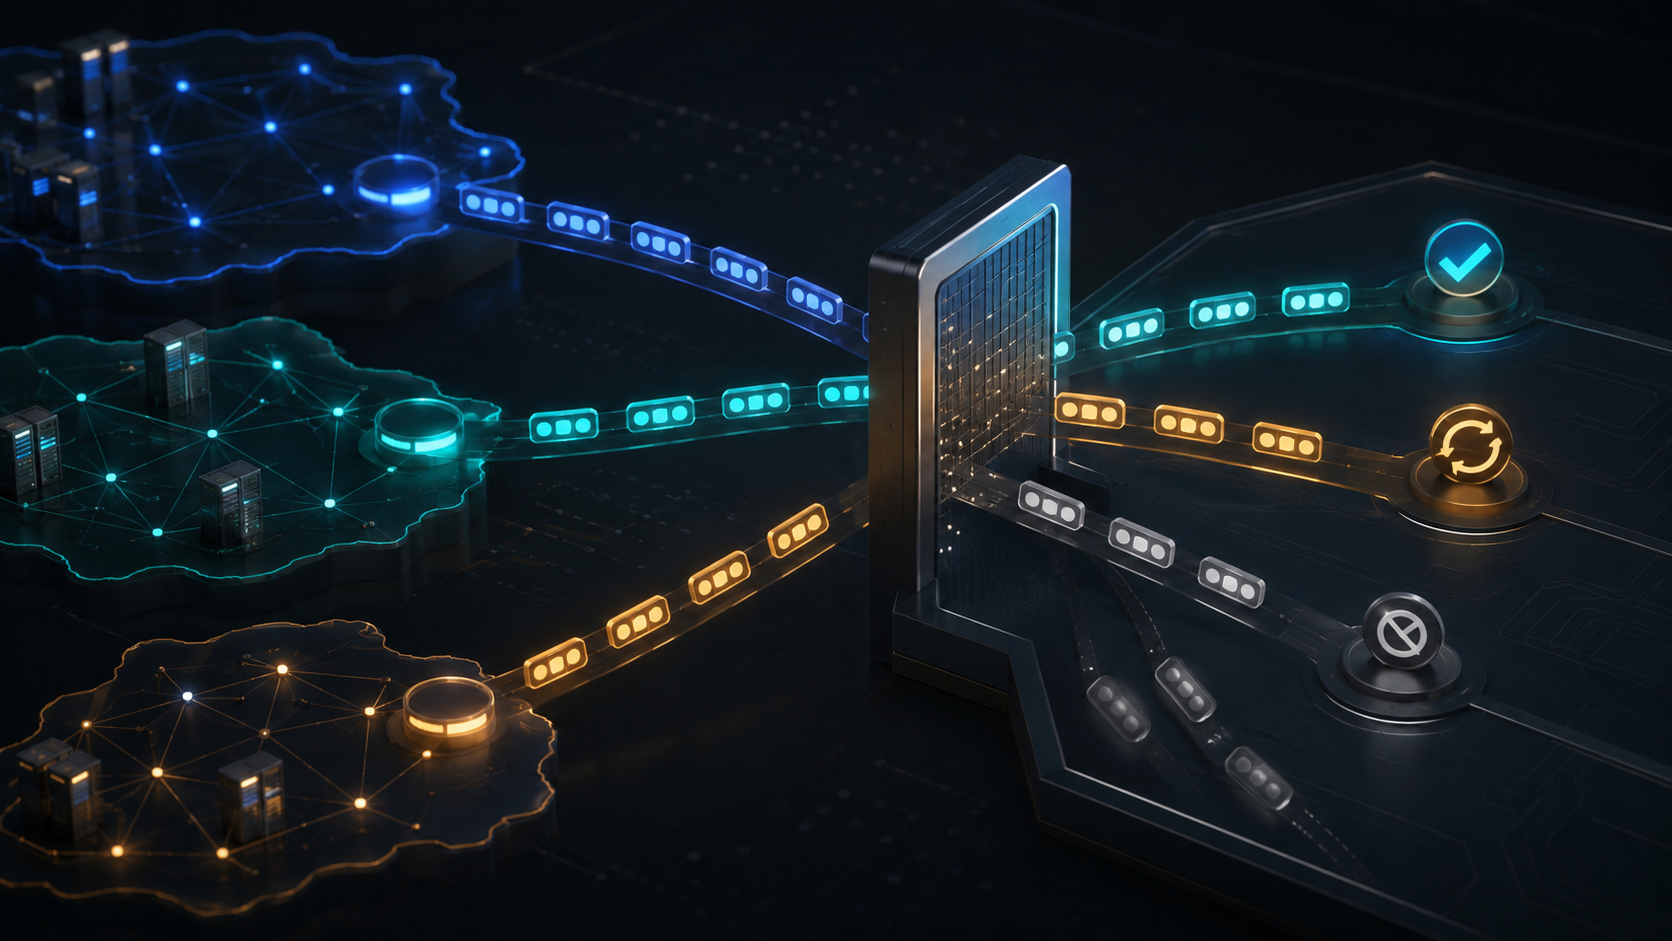
- Un valor válido puede describir o solicitar una política, pero no autentica quién lo añadió, no garantiza integridad ni obliga al AS receptor.
Más espacio, la misma pregunta de gobierno
La comunidad BGP original ofrecía una etiqueta de 32 bits, habitualmente dividida entre un ASN de dos octetos y un valor local. Los ASN de cuatro octetos rompieron ese ajuste. RFC 8092 responde con valores de doce octetos: cuatro para el Global Administrator y cuatro para cada una de dos partes locales. El atributo transporta un conjunto no ordenado.
El formato recupera espacio y separa espacios de nombres. Si el primer campo es un ASN, su propietario define los otros dos. La forma canónica son tres enteros decimales separados por dos puntos, sin ceros iniciales. El orden carece de significado; no se transmiten duplicados y el receptor elimina redundancias.
Nada de eso decide quién puede pedir una acción. RFC 8195 distingue etiquetas informativas —origen, relación, audiencia— de etiquetas de acción que pueden solicitar cambios de propagación, preferencia local, next hop o prepend. La política del AS destinatario es la que les da efecto.
Un espacio de nombres no es un mandato
Global Administrator no es una cuenta administrativa. Identifica quién publica el vocabulario, no quién controla el router remoto. Un cliente puede usar el ASN de su proveedor para pedir una acción documentada, pero cualquier AS puede adjuntar ese valor. El receptor necesita validar vecino, ruta, derechos y orden de aplicación.
La autorización permanece local. El emisor expresa intención; el receptor actúa, transforma o ignora. Un proveedor puede aceptar una petición de cliente y descartar el mismo valor procedente de un par no autorizado. Un servidor de rutas puede permitir control de distribución sin dejar que un cliente reescriba el alcance de otro.
Clientes, pares, proveedores y operadores se benefician de un vocabulario portátil para automatización, diagnóstico y planificación. El beneficio depende de semántica pública y ejecución observable, no del número aislado.
Transitividad sin integridad
Las comunidades grandes son transitivas, pero RFC 8092 advierte que no protegen la integridad. Un AS intermedio puede añadir, borrar o alterar valores. Inferir procedencia exige confianza en el camino o un mecanismo separado que la norma no define.
La agregación puede reunir las comunidades de las rutas componentes. Las señales pueden acumularse o entrar en conflicto. Una longitud malformada se trata con treat-as-withdraw, mientras que un ASN no asignado o reservado no invalida por sí mismo el atributo. La validez del protocolo no demuestra legitimidad de política.
El coste es gobernanza: documentar repertorios, limitar quién puede solicitar acciones, publicar precedencias, vigilar cambios, probar agregación y conservar reversión. Automatizar una interpretación equivocada multiplica su alcance.
Evidencia y límites
RFC 8092 define formato, representación, agregación, duplicados, errores y ausencia de integridad. RFC 8195 describe usos; RFC 1997 y RFC 7454 aportan contexto. Poder, beneficiarios y costes son análisis derivados y señalados como tales.
Las fuentes no prueban despliegues concretos, no autentican al AS que añadió el valor, no obligan al receptor y no garantizan conservación. Un valor bien formado puede ser no autorizado, antiguo, alterado o irrelevante.
Fuentes
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance