
Resumen
- Un caso del Gobierno británico describe una vía de ejecución de código activada por un comentario en el flujo que respaldaba un servicio digital público; no se hallaron indicios de explotación.
- El piloto registró 407 hallazgos en nueve organizaciones públicas. Especialistas verificaron de nuevo la exposición y gestionaron falsos positivos; se corrigieron todas las debilidades críticas.
El volumen de hallazgos no bastaba para reducir el riesgo: cada pista necesitaba una verificación humana. La IA no certificó el fallo ni autorizó el parche. Los equipos probaron métodos distintos: uno usó una cadena de seis agentes cuyas etapas cuestionaban los resultados anteriores; otro empezó con analizadores deterministas y añadió modelos para investigar y clasificar las pistas. En el caso del flujo, una persona revisó cada línea, volvió a comprobar que la exposición existía y gestionó los falsos positivos. El estudio afirma que los agentes generaban hallazgos candidatos más rápido de lo que las personas podían validarlos.
El valor apareció al pasar la señal al examen de seguridad y a la corrección, no en el recuento bruto de resultados automáticos.
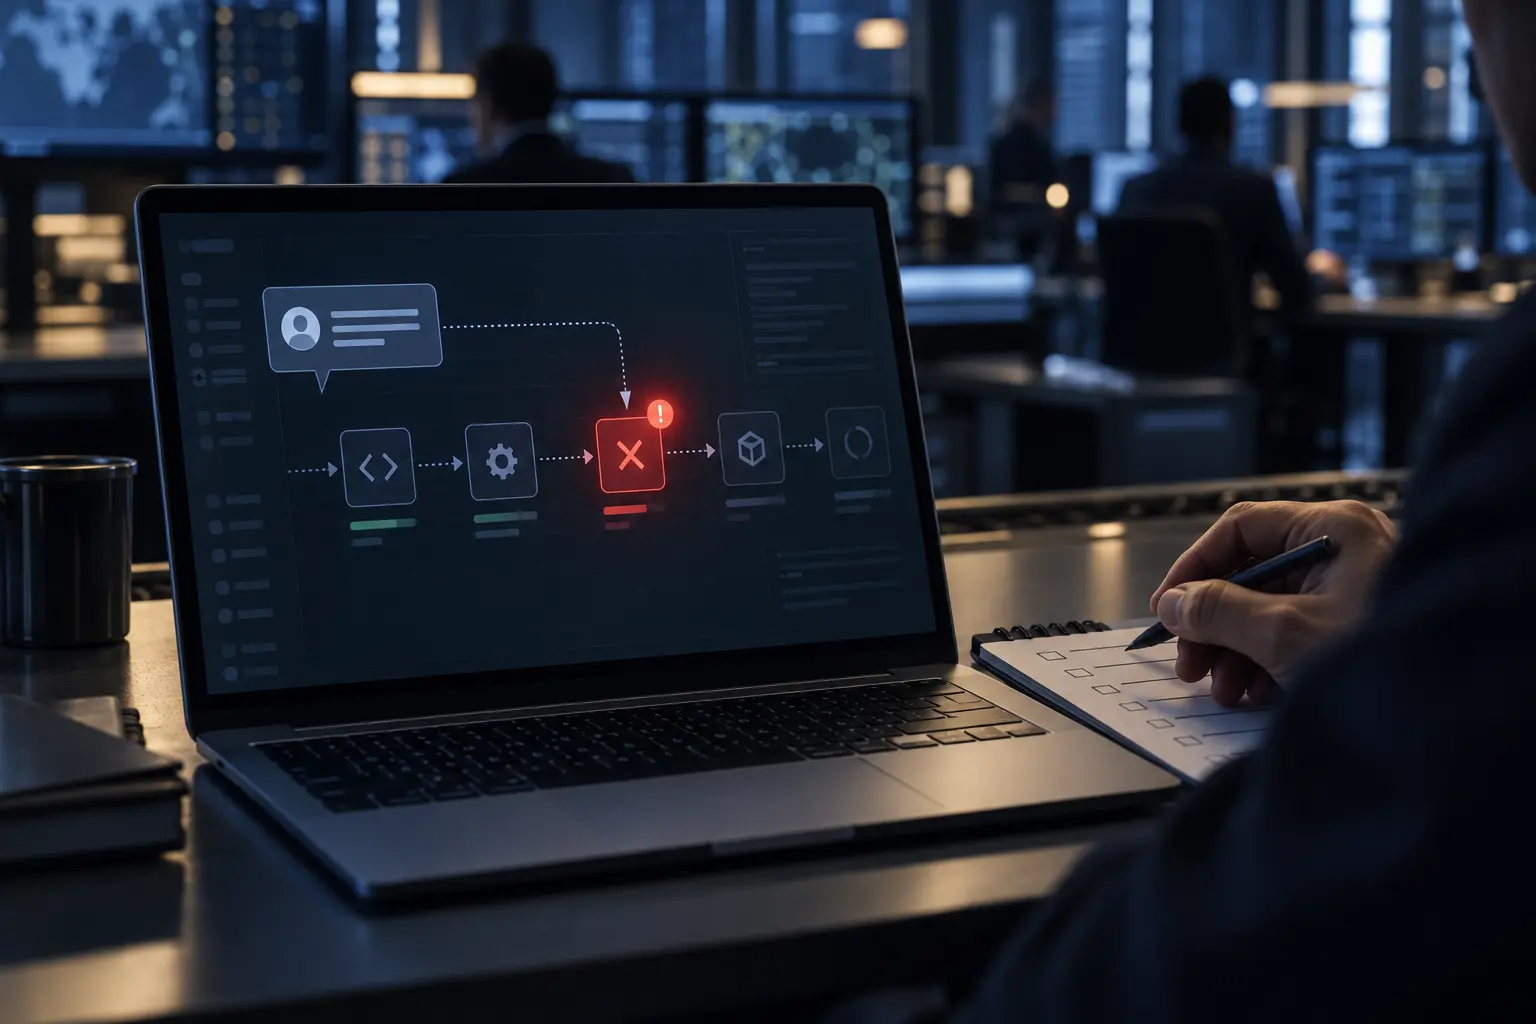
Un comentario en una solicitud de cambios suele servir para debatir una modificación de código. En un caso documentado por el Gobierno británico, el comentario era en sí mismo el disparador de mayor riesgo: un mensaje preparado de forma especial podía activar un flujo automatizado antiguo asociado a un repositorio que respaldaba un servicio digital público importante. El flujo llevaba el texto del comentario a parámetros de despliegue y luego a una etapa de sustitución de entorno. Una persona externa podía lograr que esa entrada se ejecutara en el servidor de compilación.
Eso describe una ruta hacia la ejecución de código, no un ataque consumado. El estudio de junio dice que el problema se encontró y se corrigió, y que el Gobierno no halló indicios de explotación en ninguno de los hallazgos del ejercicio. Hay que mantener juntas ambas afirmaciones. Que no se observe explotación no vuelve inocua una exposición grave; pero tampoco se debe llamar intrusión a lo que la fuente dice que no encontró.
El Gobierno también estudia cómo responder a incidentes con agentes de IA y cómo identificar y comunicar incidentes graves y cuasi accidentes. Son trabajos en curso, no una obligación de notificación creada por el anuncio. El fallo documentado ofrece una prueba práctica: conservar el recorrido desde una pista propuesta hasta su confirmación humana, la reparación autorizada y la evidencia de que no se observó una intrusión en el servicio.
El informe describe un mes de trabajo en nueve organizaciones públicas y 407 hallazgos en total. Algunos ya se conocían y estaban mitigados mediante otros controles; otros eran nuevos. Entre las debilidades críticas había fallos de autenticación, exposición de datos y ejecución remota de código. Todas las debilidades críticas se corrigieron; los problemas críticos o de alto riesgo considerados explotables se parchearon mediante los marcos existentes.
El anuncio de octubre ofrece una cifra separada y más amplia: dos pilotos habrían identificado y abordado más de 1.000 vulnerabilidades potenciales en sistemas gubernamentales. No aporta un denominador común ni concilia ese total con los 407 hallazgos del estudio de junio. No deben sumarse. El mismo anuncio prevé una segunda fase con más organismos y modelos, y el paso de repositorios públicos a entornos cerrados. Eso cambia la frontera operativa: hay que proteger las autorizaciones de acceso, el código confidencial y los registros de revisión.
Fuentes
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance