
Resumen
- Con
LAYOUT_WCC, un cliente pNFS puede entregar al servidor de metadatos atributos posteriores a una operación NFSv3 que ya recibió del servidor de datos. - El servidor puede utilizar el informe para evitar una consulta, descartarlo o lanzar su propio
GETATTR; la respuesta no enumera qué campos fueron aceptados. - La observación de ocho atributos no demuestra que los bytes sean estables, que todos los espejos coincidan ni que una aplicación haya consumido el resultado correcto.
Hay una clase de optimización que parece tan obvia que oculta la decisión importante. Si el cliente acaba de escribir en un servidor de datos y ya recibió la nueva longitud y los tiempos del archivo, ¿por qué debería el servidor de metadatos preguntar otra vez? RFC 9766 responde con una nueva operación. Pero también formula una cautela: evitar la segunda pregunta no significa que la primera respuesta haya adquirido autoridad universal.
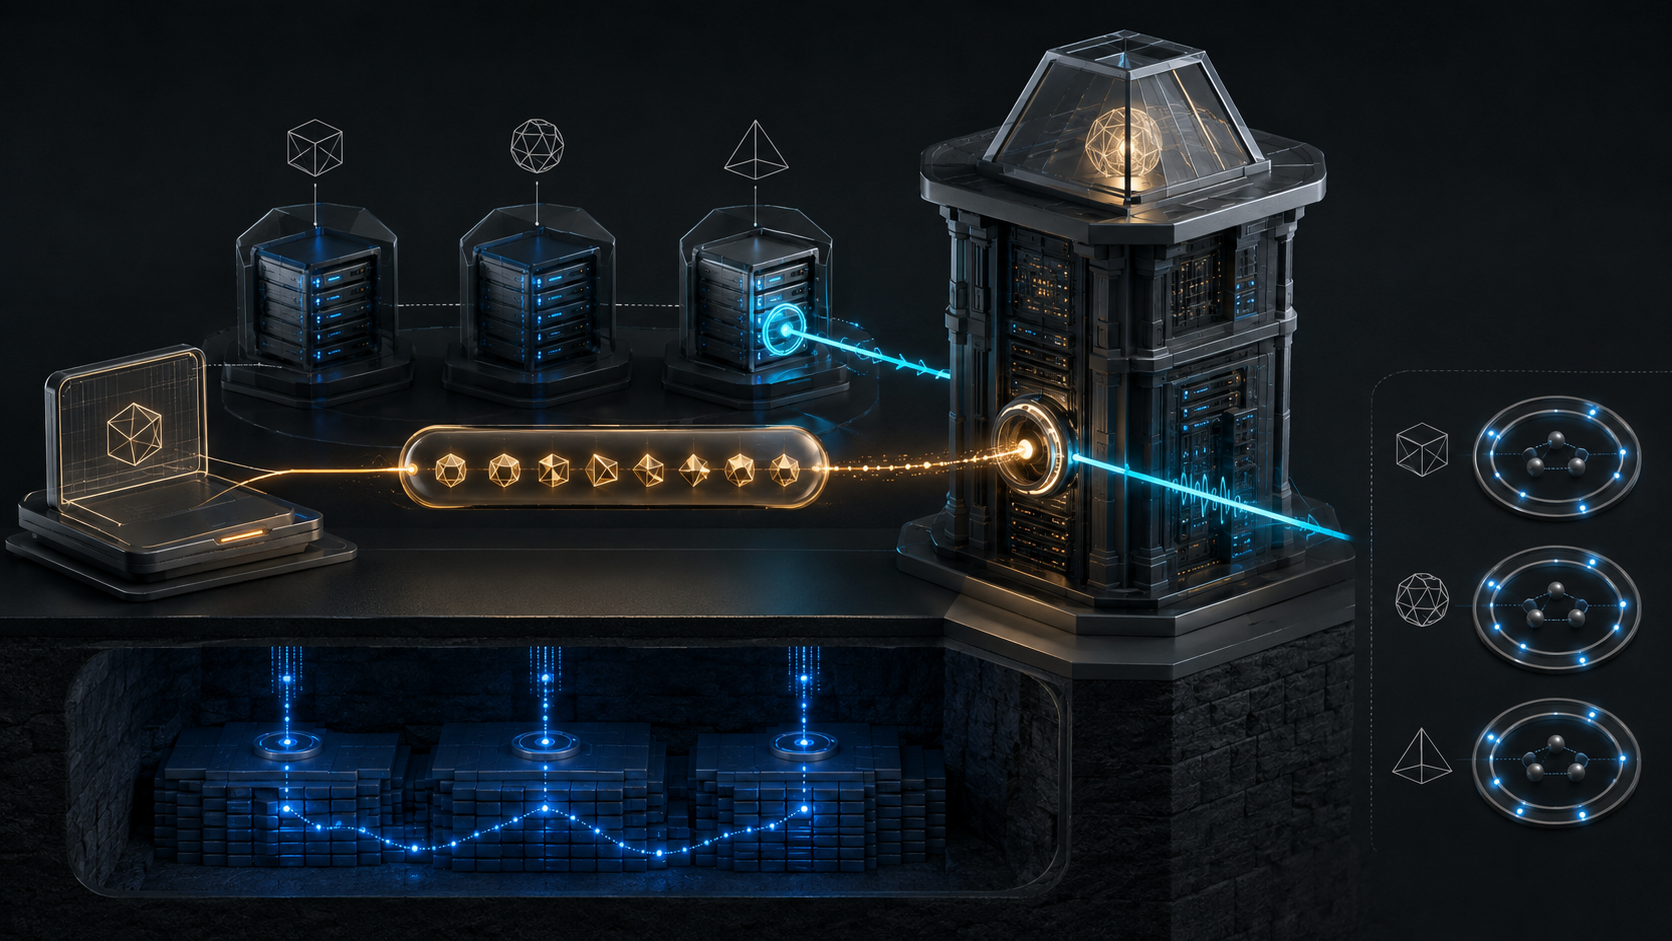
El diseño deja tres papeles separados. El servidor de datos produce una observación en el contexto de una operación NFSv3. El cliente la transporta. El servidor de metadatos decide si la usa, si la contrasta o si la ignora. Esa separación es el centro del estándar, no una limitación secundaria.
El problema nace de una ruta directa
En pNFS, el servidor de metadatos controla el espacio de nombres y los layouts, mientras un layout puede llevar al cliente directamente a uno o varios servidores de datos. El flexible file layout admite que esos servidores operen con versiones existentes de NFS, incluida NFSv3. Así se escala el movimiento de datos sin obligar al servidor de metadatos a intervenir en cada lectura o escritura.
La ruta directa también crea una asimetría informativa. Un cliente con layout de lectura/escritura puede ampliar un archivo en el servidor de datos. NFSv3 no aporta un mecanismo general por el cual ese servidor notifique después cada cambio al servidor de metadatos. Cuando llega una consulta de tamaño, la autoridad que debe responder puede no haber presenciado la operación que alteró el valor.
Siempre queda la comprobación directa. El servidor de metadatos puede emitir GETATTR, obtener los atributos actuales y comparar tiempos o tamaño. Esa salida es clara, pero no gratuita. Cada comprobación añade una petición al plano de datos. Además, una escritura NFSv3 seguida de GETATTR emplea dos intercambios donde una operación compuesta NFSv4 podría devolver datos y atributos de una vez.
RFC 9766 registra como operación 77 de NFSv4.2 a LAYOUT_WCC. Las respuestas NFSv3 a READ, WRITE y COMMIT pueden incluir información de Weak Cache Consistency. El cliente ya la tiene; la nueva operación le permite mapearla a atributos NFSv4.2 y presentarla al servidor de metadatos.
Un testigo útil sigue siendo un testigo
La WCC de RFC 1813 reúne ciertos atributos previos y posteriores a una operación. Comparar ambas caras ayuda a detectar si otro cambio pudo intervenir y si la caché debe invalidarse. Frente a una simple fotografía final, aporta una pequeña historia.
No aporta exclusión. La semántica más fuerte requiere que estado previo, modificación y estado posterior sean atómicos. Si otro actor escribe dentro de la ventana de observación, el par puede perder información. Tampoco dice nada definitivo sobre cambios posteriores al segundo instante. «Débil» describe los límites de la prueba.
RFC 9766 no intenta borrar esos límites. El servidor de metadatos puede confiar provisionalmente en el informe para evitar una sonda. Puede lanzar GETATTR cuando el dato sea antiguo, contradictorio o relevante para una decisión sensible. El valor de la extensión reside precisamente en dejar esa política localizada.
El protocolo también permite al cliente no aprovechar la WCC recibida, y al servidor no aprovechar lo que el cliente envía. No existe un mapa de bits de aceptación en el resultado: si el servidor ignora atributos, el cliente no tiene una acción correctiva que ejecutar. Por ello, un retorno exitoso no prueba que owner, mode o size se convirtieran en el estado elegido por el servidor.
El conjunto de ocho campos no cuenta una sola historia
El payload del flexible file layout convierte ocho atributos: size, space_used, mode, owner, owner_group, time_access, time_modify y time_metadata. Los identificadores numéricos uid y gid pasan a la representación textual de propietario y grupo usada por NFSv4.
Son campos heterogéneos. Tamaño y espacio utilizado hablan de capacidad; los tres tiempos ordenan observaciones; modo, dueño y grupo rozan la superficie de autorización. Una alteración de cualquiera puede tener varias causas. La correlación con una operación mejora la interpretación, pero no la vuelve causalidad demostrada.
El RFC ofrece escenarios concretos. El cliente puede informar antes de pedir al servidor de metadatos el tamaño, el espacio, el atributo de cambio o los tiempos. Puede adjuntar los valores al comunicar NFS4ERR_ACCESS, de modo que el servidor compare uid/gid observados con los esperados. También puede reportarlos al actualizar tiempos bajo una delegación pertinente.
Ningún ejemplo ordena corregir automáticamente. Un uid divergente puede ser el problema en el servidor de datos, una expectativa vieja en el servidor de metadatos o un layout que ya no debería estar vigente. La automatización responsable debe conocer la fuente autorizada antes de escribir. De otro modo, la evidencia se convierte a sí misma en permiso.
Identificar el objeto precede a interpretar el valor
LAYOUT_WCC usa el filehandle actual y lowa_stateid para vincular el mensaje a un layout; lowa_type indica cómo leer su contenido específico. En el flexible file layout, la descripción puede recorrer espejos y servidores de datos.
La tentación es tratar esas listas como posiciones estables. Un cliente con tres espejos, sin embargo, puede enviar los tres y marcar vacío el que no cambió, o enviar únicamente los dos modificados. «Segundo elemento» deja de señalar el mismo objeto. Para identificar un archivo de datos hacen falta device ID, stateid y filehandle. Ni siquiera el dispositivo basta: un layout puede mantener varios archivos en el mismo almacenamiento.
La lección operativa es que un índice sólo es identidad mientras nadie omite ni reordena. Una evidencia duradera necesita claves que sobrevivan a ambas operaciones.
También hay que registrar la granularidad de los fallos. Ante un error admitido, el servidor de metadatos puede descartar toda la operación o aplicar una parte cuando el payload del layout lo permite. Si el registro conserva solamente «éxito» o «error», no explica qué archivo ni qué atributos influyeron en el estado. La trazabilidad requiere la identidad completa, el mask recibido y la decisión de uso.
Cuatro pruebas que no deben fusionarse
Primero está la observación de atributos. Segundo, la estabilidad de los bytes. Si una escritura no devuelve FILE_SYNC, el flexible file layout exige estabilizarla con COMMIT antes de LAYOUTCOMMIT. Recibir o reenviar WCC no sustituye ese itinerario.
Tercero está la convergencia de espejos. RFC 8435 asigna al cliente la actualización de todas las copias en el mirroring del lado cliente y considera exitosa la transacción de escritura sólo si todas se actualizan. Un informe procedente de un archivo no conoce el estado de otros que no observó. Los errores reportados pueden obligar al servidor de metadatos a organizar una reparación; no son una prueba de que ésta haya ocurrido.
Cuarto está el resultado en la aplicación. El servidor puede conocer la longitud correcta y la aplicación conservar bytes antiguos en otra caché. Todos los espejos pueden coincidir y la aplicación haber abierto el nombre equivocado. Observación, persistencia, réplica y consumo pertenecen a capas distintas y deben tener recibos diferentes.
La compatibilidad depende de conservar la alternativa
La extensión es opcional tanto en NFSv4.2 como en el flexible file layout. Un cliente o servidor sin operación 77 puede seguir interoperando mediante los caminos ya existentes. Probablemente hará más consultas, pero la falta de la optimización no prueba un fallo funcional.
RFC 8178 establece cómo evoluciona NFSv4; RFC 7862 y RFC 7863 aportan la definición del protocolo y del XDR para la versión 4.2. Son evidencia de que la operación está especificada. No son evidencia de que una instalación concreta la haya negociado o ejecutado. Eso sólo puede mostrarlo el sistema en marcha.
La frontera de seguridad se hereda del flexible file layout. El acoplamiento laxo puede emplear uid/gid sintéticos para contener clientes cooperativos, pero no garantiza defensa frente a uno malicioso ni aislamiento individual. El acoplamiento fuerte depende de su protocolo de control. El tráfico entre componentes debe protegerse contra lectura y manipulación. Autenticar al remitente atribuye el mensaje; no convierte su contenido en una medición infalible del estado más reciente.
Fuentes
- RFC 9766: Extensions for Weak Cache Consistency in NFSv4.2's Flexible File Layout
- RFC 8435: Parallel NFS Flexible File Layout
- RFC 8434: Requirements for pNFS Layout Types
- RFC 1813: NFS Version 3 Protocol
- RFC 8881: NFS Version 4 Minor Version 1 Protocol
- RFC 7862: NFS Version 4 Minor Version 2 Protocol
- RFC 7863: NFSv4.2 XDR Description
- RFC 8178: Rules for NFSv4 Extensions and Minor Versions
- RFC 9754: Extensions for Opening and Delegating Files in NFSv4.2
- Running-Code Primacy
- Minimum Initial Specification, Localized Future Decision, and Voluntary Adoption
- On Reality Layers, Symbolic Power, and Why Clarity Feels So Hostile
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance