
Summary
- El borrador STI Certificate Transparency 05 sigue en consulta final del IETF hasta el 5 de noviembre de 2026. Propone registrar los certificados usados para firmar llamadas y llevar una marca de tiempo firmada, SCT, dentro de cada certificado emitido.
- El SCT es una promesa de incorporar el precertificado al árbol del registro antes del plazo máximo de incorporación. El servicio de verificación examina firma, cadena y SCT sin consultar el registro durante la llamada.
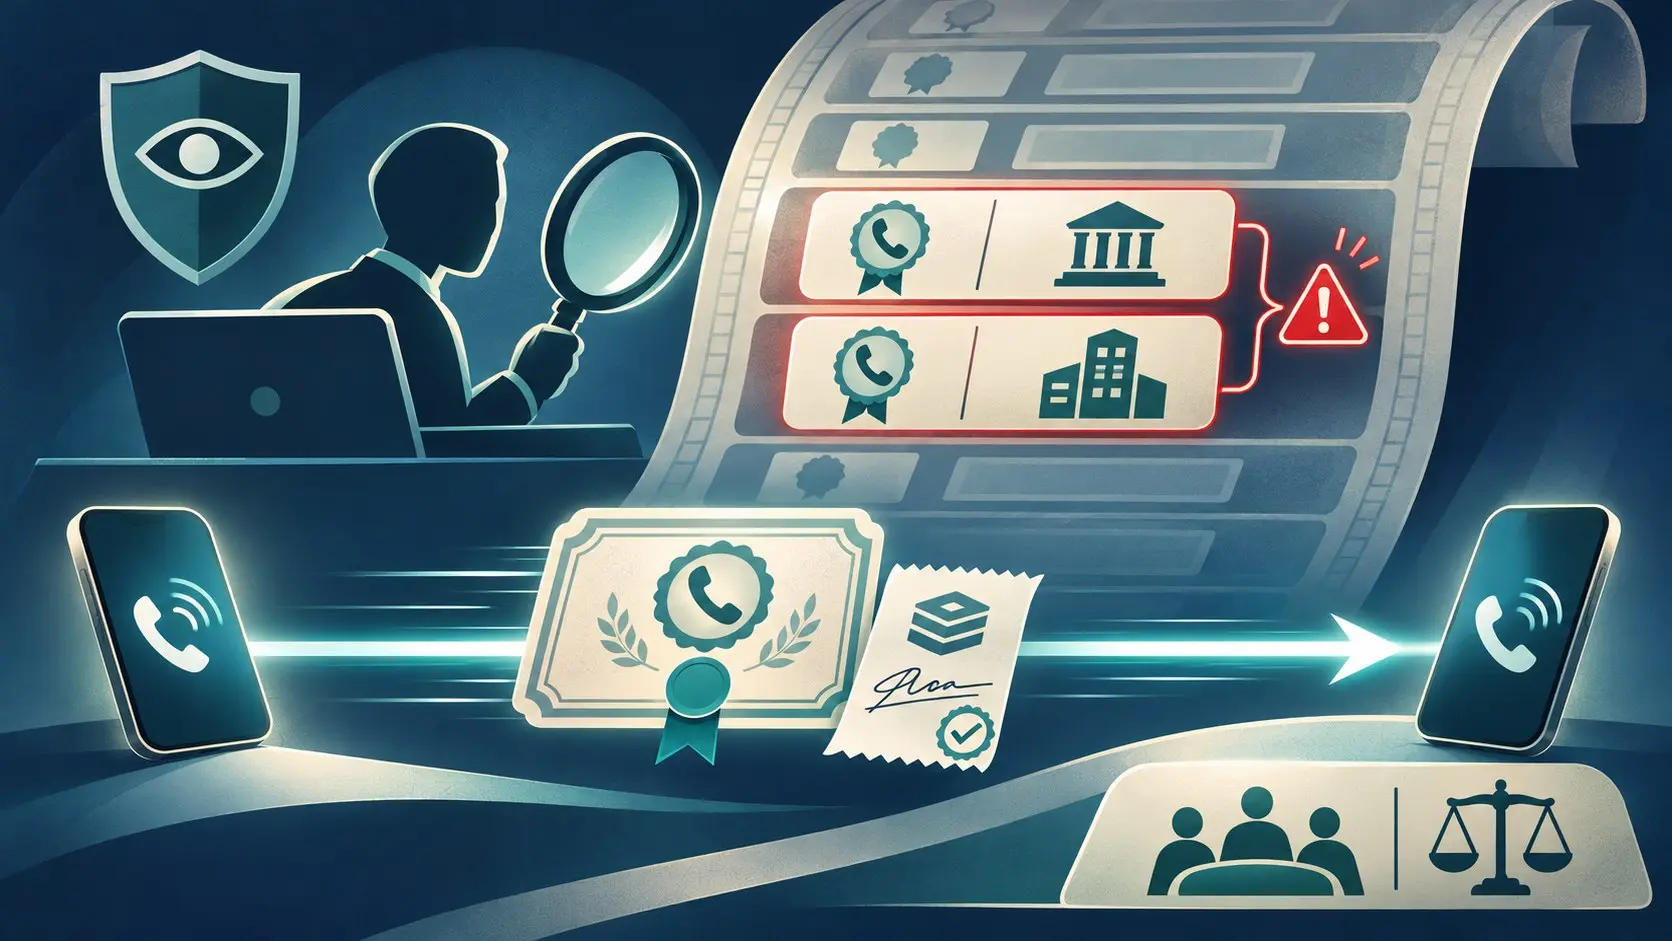
- Un monitor examina después las entradas nuevas. Compara
TNAuthListy el nombre de la entidad con los números o códigos de proveedor que vigila. Un certificado que atribuye el mismo número a otra organización genera una alarma y exige una decisión distinta de la comprobación criptográfica.
Imaginemos dos certificados con recibos válidos que atribuyen un número a organizaciones diferentes. Una llamada firmada con el segundo llega mientras el monitor aún no lo ha comparado con la lista de derechos del titular. El verificador puede revisar localmente las firmas; la investigación del conflicto sigue abierta. Es un ejemplo hipotético para probar el reparto de tareas del borrador, no un episodio de su historial.
La propuesta adapta el registro de RFC 6962 al sistema de identidad telefónica. RFC 8226 define la extensión TNAuthList para números y códigos de proveedor; RFC 9060 aborda certificados delegados para rangos. Una autoridad envía un precertificado y los eslabones intermedios. El registro comprueba que la cadena termina en una raíz que acepta y cuya lista publica. Entonces devuelve un SCT para incluirlo en el certificado definitivo.
Una promesa firmada aún tiene trabajo pendiente
El recibo compromete al registro a incorporar el precertificado dentro del Maximum Merge Delay. Después se puede exigir una prueba de inclusión frente a una cabecera de árbol firmada y una prueba de consistencia entre cabeceras sucesivas. Esas pruebas examinan la conducta del registro. El SCT llega antes de que un monitor compare la autorización del número con la nueva identidad. Poner “comprobado” en pantalla para ambos pasos borra la diferencia que importa.
El borrador protege deliberadamente la ruta rápida. El certificado de firma lleva su SCT incrustado. El servicio que firma llamadas puede verificarlo al activar el certificado y guardar el resultado. El servicio que recibe una cabecera Identity comprueba la firma PASSporT, la cadena hasta una raíz STI aceptada y la firma del SCT con una clave de registro confiable. La sección 7.2 prohíbe consultas síncronas al registro en esa ruta. La disponibilidad del registro público y el tiempo de búsqueda del monitor dejan de ser condiciones para cada llamada.
Pero el registro solo comprueba la cadena y promete publicar la emisión. No posee por ese hecho el inventario vivo de derechos sobre cada número. El monitor necesita una lista de números o códigos de proveedor bajo su vigilancia, una posición anterior en cada registro y un ciclo que obtenga las nuevas entradas. Debe leer TNAuthList, cotejar el nombre de la entidad y alertar cuando aparezca un reclamante extraño. Un monitor con una lista incompleta puede procesar perfectamente cada entrada que recibe y aun así dejar pasar el duplicado.
El aviso necesita dueño y una palanca real
La reacción ante una emisión indebida queda fuera del procedimiento del borrador. El texto menciona revocar un certificado mediante su autoridad emisora y retirar una autoridad de una lista de raíces de confianza. Son decisiones de distinta escala: una quita una credencial, la otra cambia la confianza en muchas. El monitor descubre y comunica; otro actor debe investigar y ordenar el cambio. El precio de esa separación es una cola de alarmas que nadie puede cerrar si las competencias no están asignadas.
Incluso el detalle de las direcciones cuenta la misma historia. Las operaciones del registro mantienen la semántica /ct/v1/ de RFC 6962; /stict/v1/ se recomienda como rótulo operativo. El rótulo facilita saber de qué sistema se habla. No inventaría por sí solo los números que deben vigilarse ni designaría a quien puede revocar.
Falta una medición concreta para juzgar un despliegue: desde la emisión hasta la inclusión, la primera detección del conflicto y la disposición final. El borrador no ofrece esa serie ni una tasa observada de abuso. El operador que compre la ruta rápida debe financiar también el reloj lento. Dejar este último sin dueño convierte una promesa pública en coartada privada.
Borrador STI CT · RFC 6962 · RFC 8226 · RFC 9060 · RFC 8224
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para el Círculo Estratégico
Círculo Estratégico
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete al Círculo EstratégicoSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance



