Summary
- El borrador PQUIP distingue al cargador de arranque, que dispone de todos los recursos, del equipo que verifica una segunda imagen con el firmware actual en marcha.
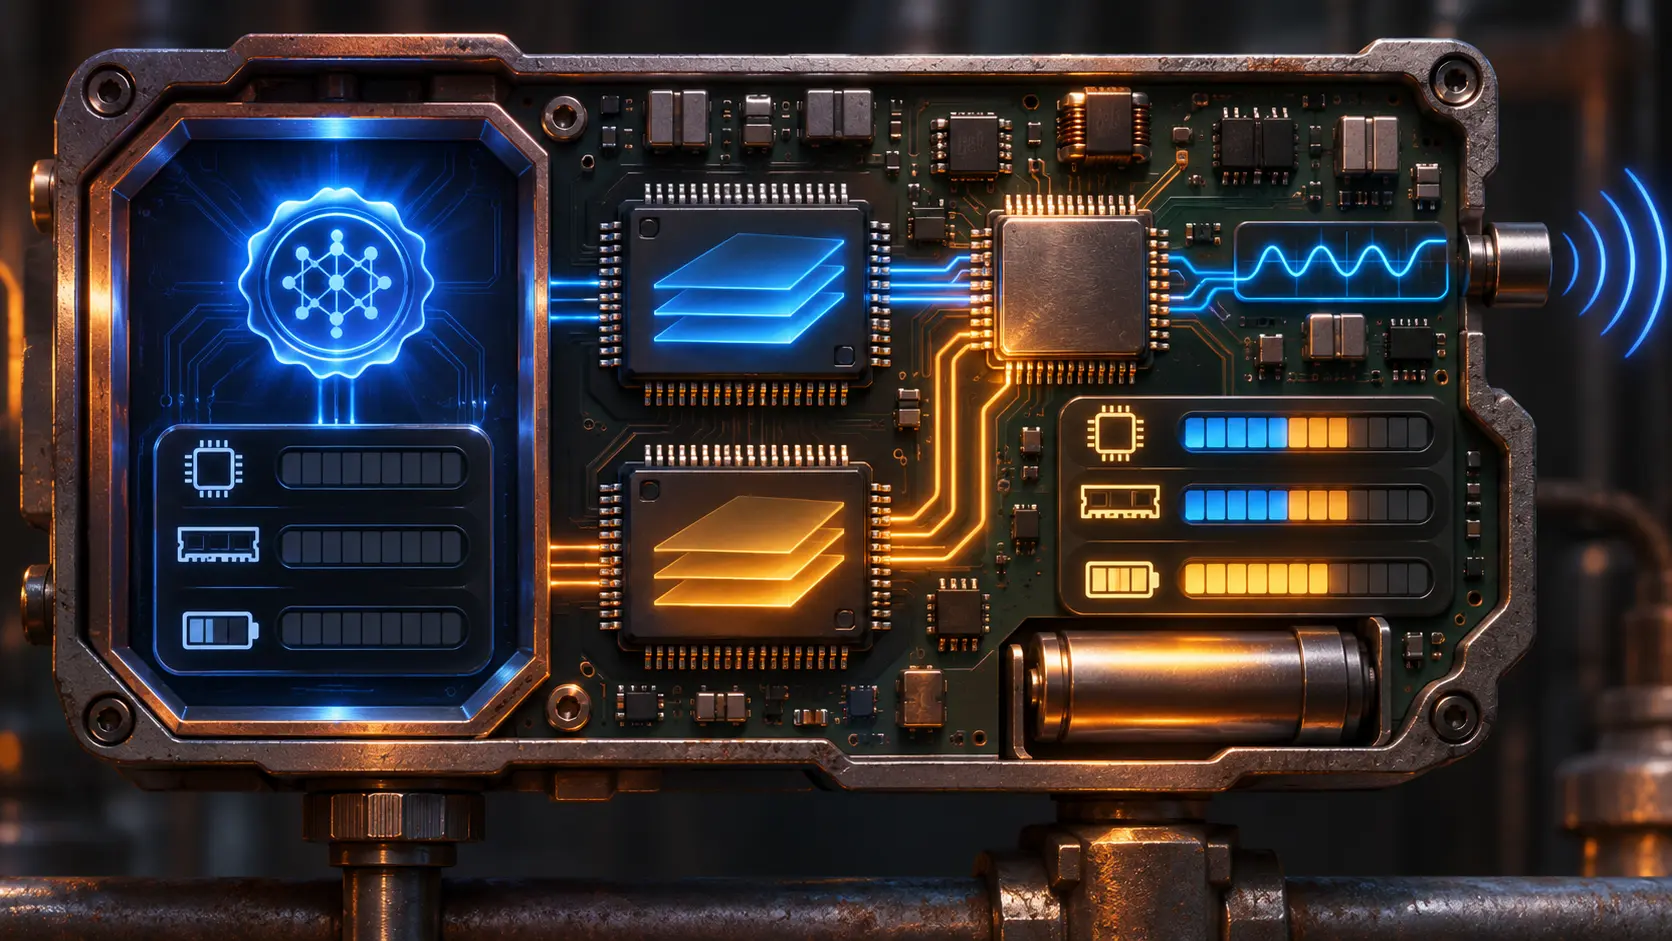
- En este último caso, la firma consume CPU, memoria y energía junto con el trabajo normal. Una prueba hecha solo al arrancar deja fuera la carga decisiva.
Para recibir un algoritmo nuevo, el dispositivo debe aceptar primero la actualización que lo incorpora. El texto del 29 de octubre sitúa ahí el problema de confianza: las firmas RSA o ECDSA del firmware podrían falsificarse en el futuro con un ordenador cuántico capaz. RFC 9019 describe la arquitectura de actualización de IoT. PQUIP añade una pregunta menos vistosa y más cara: ¿en qué momento comprueba realmente el equipo la imagen?
Durante el arranque, el cargador tiene la máquina para sí. El borrador observa que las restricciones pesan menos en esa fase. En un diseño de dos imágenes, el sistema puede examinar la nueva antes del cambio mientras la antigua todavía atiende sensores o tráfico. La comprobación se disputa entonces los mismos ciclos, RAM y batería. El resultado obtenido con un cargador aislado no predice cuánto tardará ni qué servicio perderá recursos durante esa operación.
HSS/LMS ofrece verificación eficiente, pero obliga al firmante a controlar claves de un solo uso. SLH-DSA prescinde de ese estado con firmas mayores y operaciones más lentas; PQUIP presenta ML-DSA como más rápido y compacto que SLH-DSA. Las firmas híbridas también pueden ir separadas o en una construcción compuesta, conforme al marco de RFC 9794. El documento sigue siendo un borrador informativo en la agenda del IESG del 5 de noviembre. Falta una medición de ambas fases en un dispositivo identificado; latencia, pico de RAM y energía bajo trabajo normal decidirían la compra.
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para el Círculo Estratégico
Círculo Estratégico
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete al Círculo EstratégicoSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance