
Resumen
- En RFC 9899, los miembros de un defined set pueden cambiar sin redefinir la regla padre; conservar la regla no conserva por sí solo su alcance efectivo.
- La trazabilidad debe unir la edición autorizada, la resolución completa,
<intended>,<operational>, el punto de aplicación, los contadores y el resultado posterior.
La API respondió 204. El controlador marcó la tarea como completa y el expediente guardó esa hora como “política aplicada”. Minutos después, dos equipos seguían resolviendo de manera distinta el mismo nombre de conjunto. La transacción había concluido; la red, no.
RFC 9899 amplía el modelo de ACL de RFC 8519. En el modelo base, una ACL es una secuencia ordenada de ACE. Cada entrada combina criterios con acciones —aceptar, descartar, rechazar, contar o limitar— y solo actúa sobre tráfico después de asociarse a un attachment point.
La extensión introduce defined sets para prefijos IPv4/IPv6, puertos, protocolos y tipos ICMP, además de aliases capaces de combinar parámetros. También incorpora coincidencias sobre payload, MPLS, VLAN, I-SID, fragmentos y flags TCP. La regla deja de contener todos los literales: apunta a objetos mantenidos por separado.
RFC 9899 explica la consecuencia útil: la lista nombrada desacopla la creación de la regla de la administración del conjunto, de modo que se añaden o eliminan miembros sin redefinir la regla padre. Los objetos pueden definirse a nivel de dominio y asociarse a varios equipos. Una edición corta puede así cambiar muchas decisiones sin producir un diff en las ACE que la consumen.
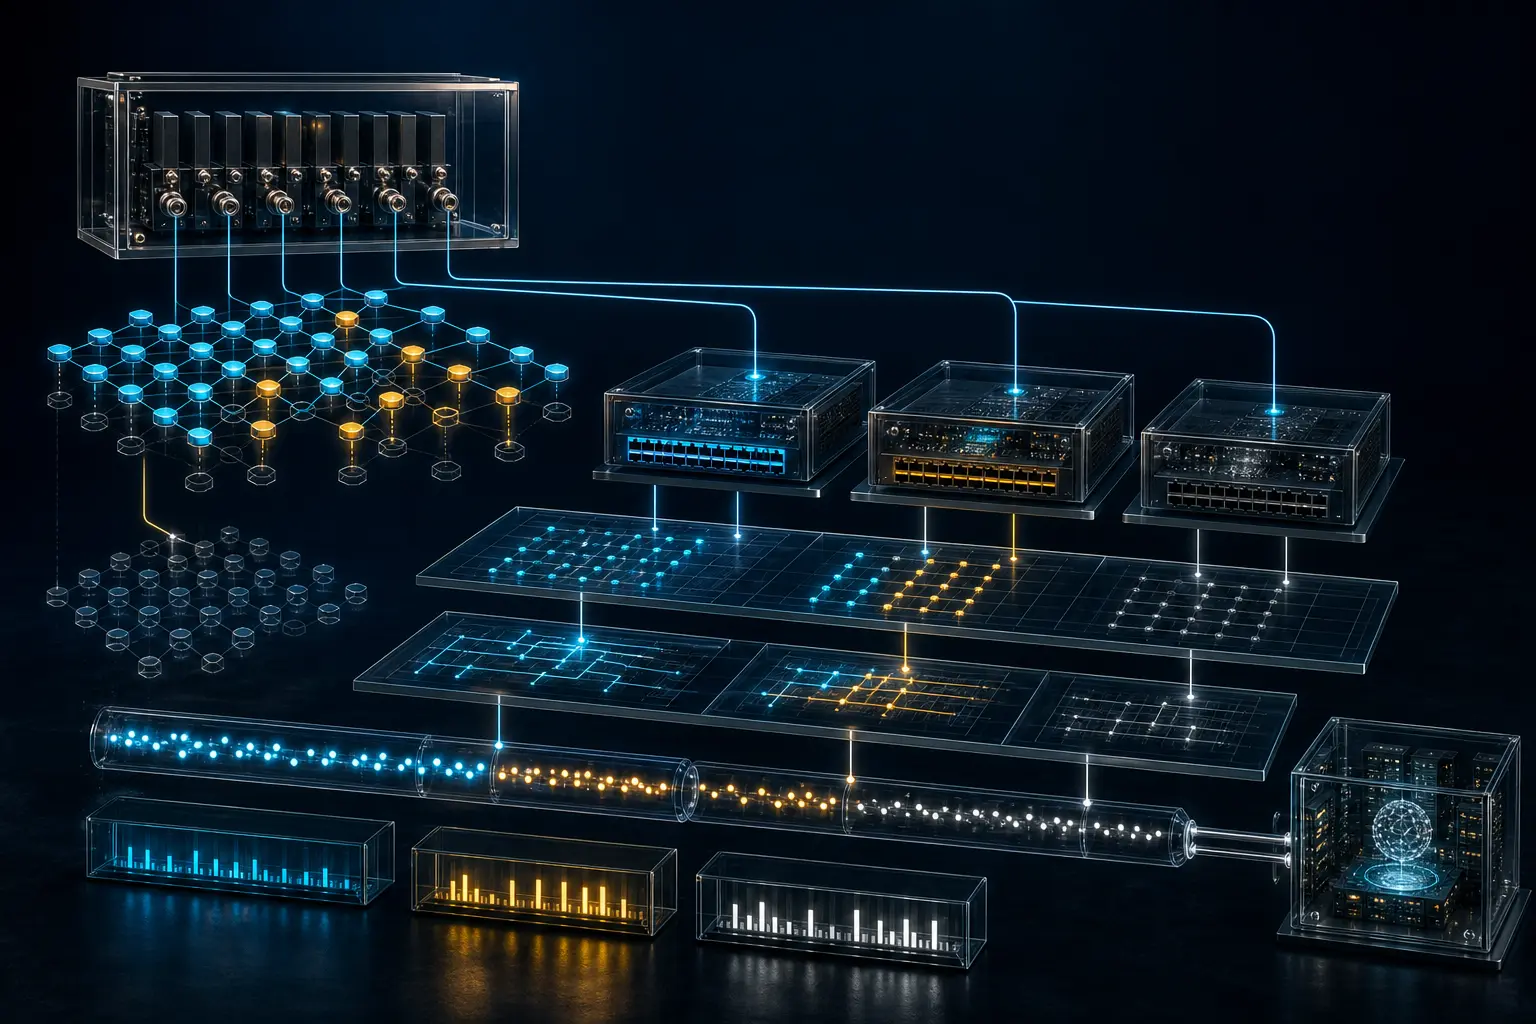
Por eso, nombre y versión de la regla no bastan para un incidente. Hay que preservar el contenido exacto de cada referencia, sus aliases transitivos, la revisión de módulos, el orden de ACE, los equipos y sus puntos de aplicación. La política efectiva es el grafo resuelto, no el nodo superior.
Una línea temporal deja clara la diferencia. A las 10:05 cambia el conjunto. A las 10:07 llega el éxito RESTCONF. Un equipo incorpora la versión a las 10:08; otro, a las 10:13. Un paquete de las 10:10 no tiene una respuesta universal. El mismo padre podía conducir a dos decisiones distintas.
RFC 8342 distingue las capas de datastore. <intended> es la configuración transformada que el sistema intenta aplicar. Compararla con la parte configurable de <operational> permite conocer cuánto de la intención está en uso. También existen configuración inactiva, remanentes, retrasos internos y aplicación incompleta.
La lectura central expresa deseo; la lectura por equipo expresa estado operativo dentro de su propio alcance. Templates, defaults, capabilities y augmentations pueden modificar la resolución. Ningún porcentaje global de éxito reemplaza la instantánea individual.
Los protocolos de gestión tampoco prometen más de lo que dicen. RFC 6241 define <ok> cuando el procesamiento de una RPC NETCONF no produjo errores ni advertencias y no devuelve datos. RFC 8040 usa 201 o 204 para crear o modificar recursos RESTCONF. Son pruebas de procesamiento administrativo, no recibos de un paquete posterior ni confirmaciones de negocio.
RFC 8341 regula otro plano. NACM autoriza lectura, escritura y ejecución sobre contenido YANG. RFC 9899 protege defined sets con nacm:default-deny-write porque una alteración ilegítima puede permitir o bloquear tráfico indebidamente. Saber quién podía editar es necesario; saber qué paquete filtró el dispositivo exige otra evidencia.
RFC 8519 ofrece contadores de solo lectura matched-packets y matched-octets por ACE y, cuando existe la capacidad, por interfaz. Un incremento muestra que ese equipo atribuyó tráfico a la entrada. Sin alcance, epoch de reinicio, reloj, attachment y conjunto resuelto, el número no reconstruye el evento. Tampoco identifica al usuario ni garantiza el resultado de extremo a extremo.
El cero puede significar ausencia de coincidencias, pero también función no soportada, contador reiniciado, consulta al equipo equivocado, ventana perdida, ACL no asociada o conjunto antiguo. Toda afirmación negativa debe declarar sus huecos de observación.
El payload matching muestra otro límite. RFC 9899 modela offset, longitud, patrón binario y operador, y advierte que el filtrado es determinista sobre datos no cifrados; con cifrado, su eficacia depende de un patrón visible que no varíe. Poder escribir una condición no garantiza disponer de los bytes que la harían útil.
RFC 7950 proporciona a YANG 1.1 una sintaxis precisa para configuración, estado, RPC y notificaciones. La validez del objeto pertenece a la capa de representación. Aplicación, coincidencia y efecto pertenecen a capas posteriores.
El expediente mínimo conserva actor y sesión autenticados, decisión NACM, cuerpo de la petición, datastore y respuesta. Después congela ACL, orden de ACE, miembros transitivos, revisiones, capabilities, asociaciones, attachments y snapshots intended/operational. Añade contadores con sus reinicios, logs y, cuando haga falta, observación packet/flow. El servicio final conserva su propia conclusión.
Un rollback incompleto es otra fuente de falsa certeza. Restaurar la regla padre sin restaurar sus conjuntos no devuelve la semántica anterior. Restaurar el controlador sin verificar cada operational tampoco devuelve la red. El estado conocido bueno debe incluir el grafo de referencias y las pruebas de verificación.
La primacía del código en ejecución de Heng Lu limita cada testigo: el gestor declara su transacción; el equipo, su estado y contadores; el sensor, su observación; la aplicación, su resultado. Las capas de realidad impiden que un nombre estable suplante al conjunto cambiante. Soberanía de datos separa control técnico y autoridad general. La especificación inicial mínima deja despliegue y reversión en manos observables y responsables.
La pregunta correcta no es si la API devolvió éxito. Es qué política completa ejecutaba cada equipo cuando llegó el tráfico, qué coincidencias observó y qué sistema independiente puede demostrar lo ocurrido después.
Sources
- https://www.rfc-editor.org/rfc/rfc9899.html
- https://www.rfc-editor.org/rfc/rfc8519.html
- https://www.rfc-editor.org/rfc/rfc8342.html
- https://www.rfc-editor.org/rfc/rfc8341.html
- https://www.rfc-editor.org/rfc/rfc6241.html
- https://www.rfc-editor.org/rfc/rfc8040.html
- https://www.rfc-editor.org/rfc/rfc7950.html
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
- https://heng.lu/on-reality-layers-symbolic-power-and-why-clarity-feels-so-hostile/
- https://heng.lu/on-data-sovereignty-technical-vs-practical-realities/
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance