
Resumen
Approvedidentifica a las personas o entidades que permiten publicar un artículo Netnews; no sustituye al autor ni prueba que el dueño del buzón haya añadido el campo.- Si el proto-artículo incluye cualquier grupo moderado y carece de
Approved, el agente de inyección debe enviarlo entero al moderador del primer grupo moderado o rechazarlo. No publica antes la parte destinada a grupos abiertos. - Cuando intervienen varios grupos moderados, el último moderador añade la lista y responde de todos los permisos. La autenticidad de ese retorno se decide fuera de la cabecera, en el canal de confianza del agente de inyección.
El destino abierto también esperaba
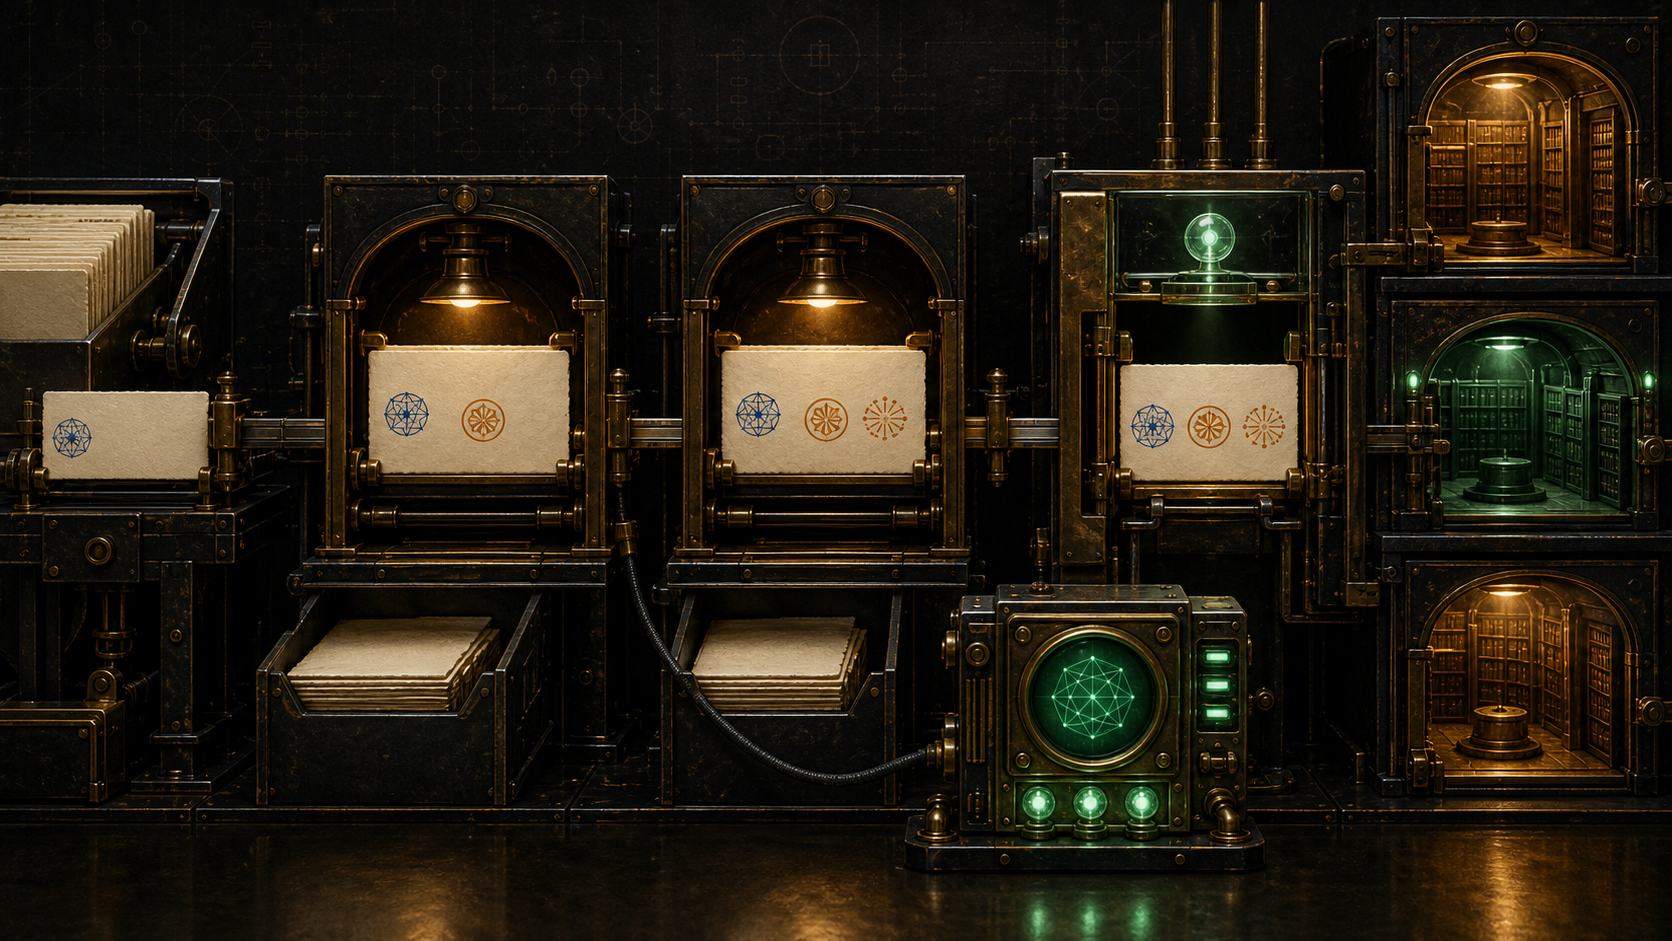
Un autor prepara un crosspost para un grupo técnico abierto y dos grupos moderados. El proto-artículo no contiene Approved. Aunque una de las tres comunidades admite publicaciones directas, el sistema no adelanta esa copia.
El agente de inyección retiene el artículo completo y lo remite al moderador del grupo moderado que aparece primero en Newsgroups. Si no puede remitirlo, lo rechaza. No hay todavía una noticia pública en ninguna de las tres comunidades.
El primer moderador puede aprobar y pasar el mismo objeto al segundo. Cuando todas las autoridades necesarias han intervenido, el responsable final añade Approved y devuelve el artículo a la inyección. Entonces una sola publicación alcanza todos los destinos.
La espera conjunta impide que la red cree un hecho público irreversible mientras una parte de su audiencia aún no lo ha autorizado.
La dirección del moderador se añadió sin borrar al autor
La RFC 1036 exigía Approved en cualquier mensaje publicado en un grupo moderado. Debía añadirlo el moderador con su dirección de correo. Algunos mensajes de control también requerían el campo.
El From del autor permanecía intacto. La dirección adicional atribuía una decisión distinta: no quién compuso el texto, sino quién permitió que entrara en un espacio editorial concreto.
Así, una identidad de autor válida no concedía por sí misma derecho de publicación directa, y un moderador que aceptaba el artículo no se convertía en su autor. El diseño conservaba las dos responsabilidades en lugar de inventar un remitente único.
La m del servidor describía el camino habitual
La RFC 3977 define LIST ACTIVE para consultar grupos y su estado en un servidor. y suele permitir publicación, n no la permite y m indica que las publicaciones se remitirán al moderador.
La norma avisa que ese estado no tiene por qué estar personalizado para el cliente. Un usuario sin permiso no adquiere acceso por ver y; un cliente con privilegios especiales puede recibir otro trato incluso ante n.
Por tanto, m anuncia un proceso editorial normal, no un derecho individual. No dice quién modera, cómo se acredita ni cuál será la decisión sobre un artículo concreto.
Approved estructuraba una atribución plural
La RFC 5536 define el valor como mailbox-list. Las direcciones, quizá acompañadas de nombres completos, indican las personas o entidades que aprobaron la publicación. Sus usos principales son artículos moderados y mensajes de control de grupos.
Una lista permite reflejar varias jurisdicciones editoriales en un mismo crosspost. Sin embargo, la sintaxis sólo expresa a quién atribuye el artículo la aprobación. No demuestra que el buzón exista, que su dueño haya revisado ese texto, que siga siendo moderador o que un servidor lo considere autoridad.
El campo podía transportar una conclusión reconocible. No podía autenticarla por sí mismo.
El proto-artículo adquiría identidad antes de adquirir publicidad
La RFC 5537 sitúa la moderación dentro de la secuencia de inyección. Si falta Approved, el agente añade Message-ID y Date cuando sea necesario, pero deriva el objeto antes de incorporar las trazas normales de inyección.
La pieza conserva una identidad durante el viaje editorial sin aparentar que ya fue introducida en Netnews. Puede enviarse encapsulada como application/news-transmission, como correo con las cabeceras de noticias o mediante un almacén que preserve el proto-artículo sin inyectarlo.
Elegir el grupo moderado situado más a la izquierda resuelve por dónde empieza un artículo con varias autoridades. No convierte a ese primer moderador en representante de las demás.
La última persona asumía la responsabilidad completa
Los moderadores pueden coordinarse directamente o pasar el proto-artículo al siguiente grupo aún no aprobado, dejando una indicación intermedia. Cuando ya no queda ninguna autoridad pendiente, un moderador añade Approved, se identifica y procura identificar también a los demás.
Quien da ese paso asume la responsabilidad de que el artículo haya sido aprobado para todos los grupos moderados incluidos. La cabecera es, por ello, una conclusión resumida de la cadena, no el registro completo de la cadena.
No muestra criterios editoriales, conversaciones, cambios ni pruebas revisadas. Los moderadores pueden modificar cuerpo y cabeceras, aunque la recomendación de minimizar cambios reconoce que podrían invalidar firmas del autor o de moderadores anteriores.
La falsificación no necesitaba romper la gramática
La RFC 5537 advierte que un remitente malicioso puede añadir Approved para evitar la moderación. Escribir un buzón ajeno con formato válido resulta trivial.
Por eso el agente de inyección debería verificar que el artículo aprobado está siendo inyectado por el moderador, utilizando autenticación del transporte subyacente u otro mecanismo acordado con él. El propio documento señalaba que no existía un método normalizado para autenticar la aprobación de grupos moderados.
El sistema necesitaba dos capas. Dentro del artículo viajaba la respuesta a «¿quién figura como aprobador?». En el borde local se comprobaba «¿regresó realmente por el canal autorizado de esa persona?». Eliminar la segunda capa convierte la lista en una credencial falsificable; eliminar la primera hace desaparecer la atribución para los nodos posteriores.
IANA registró el campo, no a las personas
El registro IANA de campos de mensajes incluye Approved como campo Netnews estándar referido a la RFC 5536. De ese modo, los sistemas comparten nombre y definición.
El registro no nombra moderadores, no verifica buzones y no obliga a aceptar una autoridad. Tampoco permite inferir cómo funciona hoy cada proveedor de Usenet. La sintaxis es global; la administración de confianza sigue siendo local.
La autoridad editorial podía viajar sin adueñarse del texto
Approved resolvió un problema distribuido: conservar la noticia de que una pieza había pasado por moderación y atribuir esa decisión, sin convertir al moderador en autor. Una lista de buzones bastaba para que el hecho fuese portable.
No bastaba para protegerlo. La seguridad residía en la relación previa del agente de inyección con el moderador y en el canal autenticado de retorno. La cabecera abría la ruta sólo porque el borde ya había decidido a quién creer.
La lección tiene dos partes. Aprobar no es escribir, y una identidad legible no es una identidad autenticada. Autor, moderador y agente de inyección conservaron poderes diferentes sobre el mismo artículo.
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance