
Resumen
- Booking.com B.V. es la entidad de directorio actual y la organización patrocinadora registrada por IANA para
.bookingy.hotels.[1][2][3] - Las dos delegaciones exponen controles DNS, DNSSEC, RDAP, datos de registro y continuidad, pero los registros públicos y las observaciones acotadas no revelan la arquitectura privada ni demuestran fiabilidad longitudinal.
- Los acuerdos con ICANN, el escrow, la presentación de informes, el acceso controlado a la zona y los mecanismos de operación de emergencia definen responsabilidades continuas, en lugar de demostrar que hubo una caída, que se cumplió un objetivo de servicio o que un cliente obtuvo un resultado productivo.[6][7][8][9][13][14][16][17]
- La supervisión, integración, mantenimiento y gestión de excepciones siguen siendo costes recurrentes en autoridad, claves, delegación, datos de registro, proveedores, recuperación y calidad de evidencia.
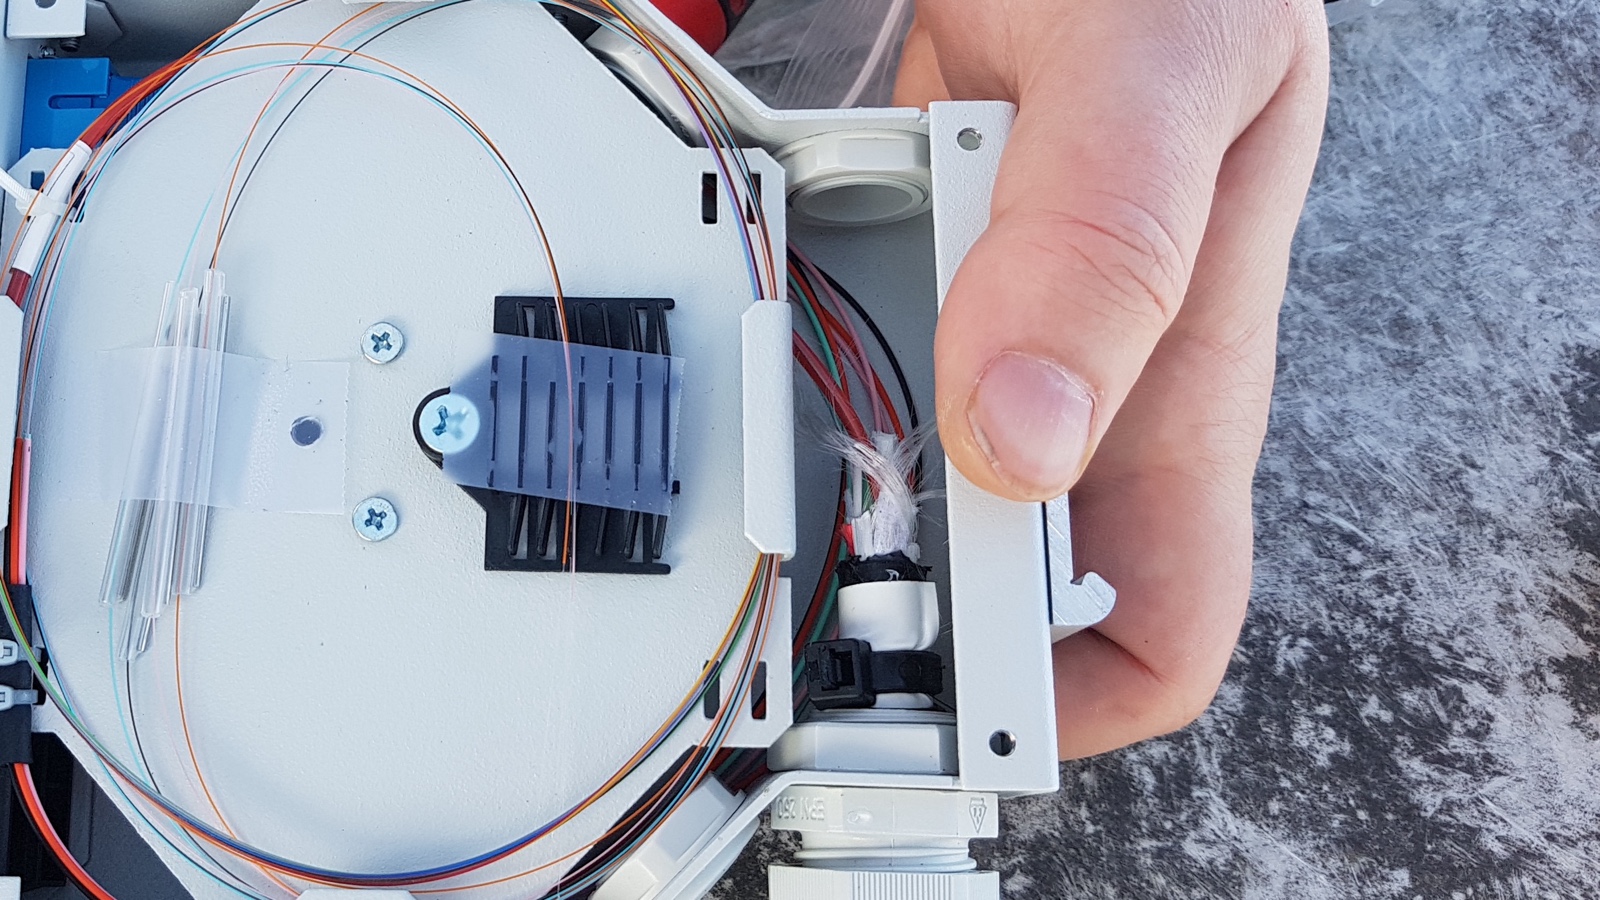
Nota de imagen:La fotografía con licencia Creative Commons muestra una caja de empalme de fibra óptica abierta durante una instalación en Austria. Aporta solo contexto de infraestructura. No muestra a Booking.com B.V., ni a ninguno de los TLD delegados, ni a una instalación de la compañía, ni a un backend de registro, ni a un despliegue de cliente, ni a una topología privada, ni a un incidente, ni a una fiabilidad medida, ni a un resultado productivo.
Booking.com B.V. tiene un papel público en infraestructura de Internet más estrecho que su identidad comercial conocida, pero técnicamente relevante por sí mismo. El directorio público actual incluye a la compañía como entidad existente, y los registros actuales de IANA nombran a Booking.com B.V. como organización patrocinadora de dos dominios de nivel superior genéricos:.bookingy.hotels.[1][2][3] Los registros del acuerdo de registro de ICANN también identifican a la compañía como operador asociado a ambas cadenas.[6][7] Estos registros establecen una relación empresa-nombre de espacio de nombres que puede examinarse por datos de delegación, DNS, DNSSEC, servicios de registro de datos, contratos y acuerdos de continuidad.
La relación no convierte a Booking.com B.V. en propietaria de la raíz DNS, de un regulador de Internet o de una autoridad soberana sobre las palabras "booking" o "hotels." No, convierte a la compañía en un rol operativo registrado dentro de un sistema más amplio. IANA mantiene los registros de delegación de la zona raíz. ICANN administra los acuerdos de registro correspondientes. Proveedores técnicos, registradores, resolvedores, operadores de red, autoridades de certificación y propietarios de aplicaciones realizan otras funciones. El material público muestra roles e interfaces en ejecución seleccionados, no toda la arquitectura privada.
Las dos TLD delegadas también crean un problema de control que suele subestimarse. Las etiquetas son cortas, pero cada una representa un espacio de nombres con vida prolongada que tiene registros de autoridad separados, puntos finales de datos de registro, historial de acuerdos, controles de cambio, metadatos de seguridad, deberes de reporte y dependencias de recuperación. La similitud de propósito no convierte esos registros en un único objeto. Un cambio correcto para.bookingtodavía puede faltar, retrasarse o aplicarse incorrectamente para.hotels. Una regla de monitorización que reconoce una URL base de RDAP puede seguir sin cubrir la otra. Una actualización de contacto, cambio de clave, transición de proveedor o procedimiento de emergencia puede divergir entre ambas.
La evidencia pública respalda una valoración de capacidad declarada y de superficies de control observables. No respalda una comparación de disponibilidad, latencia, resiliencia, efectividad de seguridad, volumen de registros, satisfacción de clientes o éxito comercial. Una respuesta correcta no equivale a historial de fiabilidad. Un acuerdo de registro no prueba que todas las obligaciones operativas se cumplieran en todo momento. La escala o reputación del mercado de viajes de Booking.com no es evidencia de que cualquiera de estos TLD se use intensamente o sea técnicamente superior.
Los resultados productivos del cliente siguen siendo una capa de evidencia distinta.
La pregunta operativa útil es, por tanto: ¿qué debe mantener Booking.com B.V. exacto, correcto y recuperable en estos dos espacios registrados, y qué costes genera supervisar ese trabajo? Cuatro clases de coste se repiten en todo el análisis:
- Coste de supervisión:decidir quién puede cambiar delegación, seguridad DNS, datos de registro, proveedores y controles de recuperación, y revisar evidencia de que los cambios aprobados alcanzaron el estado público previsto.
- Coste de integración:conectar registros de registro, DNS, DNSSEC, RDAP, sistemas de acceso, reportes, monitorización y flujos de incidentes sin fusionar identificadores ni responsabilidades distintas.
- Coste de mantenimiento:mantener contactos, credenciales, claves, contratos, pruebas, acuerdos de escrow, runbooks y relaciones con proveedores actualizadas durante la vida de dos espacios de nombres.
- Coste de gestión de excepciones:diagnosticar desajustes, fallos parciales, registros obsoletos, validaciones fallidas, rutas de transporte alternas, límites de tasa, autoridad discutida y transiciones cuando los indicadores de éxito habituales son insuficientes.
La fotografía que acompaña al artículo muestra una caja de empalme de fibra óptica abierta durante una instalación en Austria. Es contexto de infraestructura genérico. No muestra Booking.com B.V., ningún TLD delegado, una instalación de la compañía, un sistema de registro o cualquier resultado operativo medido.
La entidad exacta y el límite de responsabilidad registrado
La precisión de entidad es el primer control. La entidad examinada aquí es Booking.com B.V., no un afiliado de nombre parecido, un hotel, un registrador hallado en un registro no relacionado o un proveedor técnico. La página de directorio actual ofrece el ancla local del objeto compañía.[1] Las páginas de IANA para.bookingy.hotelsidentifican de forma independiente a Booking.com B.V. como organización patrocinadora.[2][3] Los índices de acuerdos de ICANN identifican el mismo nombre de compañía para las relaciones de registro correspondientes.[6][7] Esos registros independientes refuerzan la unión de entidad sin requerir inferencias por notoriedad de marca.
Las dos delegaciones tienen cronogramas distintos. La página de IANA de.bookingregistra una fecha de inscripción en julio de 2016 y enlaza un informe de delegación relativo a Booking.com B.V.[2] La página de.hotelsregistra una fecha de inscripción en septiembre de 2016 y enlaza un informe de delegación fechado en abril de 2017.[3] Los informes de delegación describen que se completaron verificaciones de elegibilidad y conformidad técnica antes de aceptar la responsabilidad de la zona raíz solicitada.[4][5] Esa historia es evidencia de un proceso de autorización y conformidad en ese momento. No es una medición de servicio continua.
Los acuerdos de registro subyacentes son anteriores a los registros finales de delegación. El acuerdo público de.bookinges de julio de 2015, mientras que el de.hotelses de abril de 2016.[8][9] Ambos instrumentos definen obligaciones asociadas a la operación de un gTLD, incluyendo custodia de escrow, reportes, interoperabilidad, continuidad y transición. Los detalles importan porque un registro en zona raíz no describe por sí solo toda la carga de un operador. Y, a la inversa, un acuerdo por sí solo no demuestra que hoy un interfaz público esté respondiendo. La autoridad registrada y los servicios en ejecución son evidencia complementaria.
Esta distinción sigue un principio práctico: un registro es una función de libro mayor y gestión documental dentro de una jerarquía técnica y contractual, no una autoridad soberana. El registro en zona raíz indica a los resolvedores dónde inicia la autoridad. Los servicios de registro de datos exponen registros y roles seleccionados. Los acuerdos definen responsabilidades y remedios. Ninguna de estas capas concede poder ilimitado sobre usuarios, lenguaje o Internet en general. Tratar al operador como soberano ocultaría los controles reales y reduciría la precisión de la rendición de cuentas.
La misma precisión es necesaria cuando aparecen contactos técnicos o indicadores del backend. Un nombre de nameserver público, una entidad RDAP pública, una dirección IP o un nombre de servicio puede mostrar que otra organización o plataforma participa en una función concreta. No transfiere automáticamente el acuerdo de registro, convierte al proveedor en operador legal ni prueba que Booking.com B.V. diseñó la arquitectura del proveedor. La compañía responsable y el proveedor ejecutor pueden ser actores distintos. Una revisión rigurosa registra ambos sin fusionarlos.
Esta distinción también limita lo que puede afirmarse sobre el negocio más amplio de Booking.com. Las dos cadenas TLD se alinean semánticamente con viajes y alojamiento, pero la evidencia pública del registro no cuantifica su uso. No indica cuántos nombres se registran, si los espacios son sobre todo defensivos, cómo se enruta el tráfico, qué productos dependen de ellos o si aportan ingresos medibles. El rol de registro puede ser técnicamente real aunque estas preguntas de negocio queden sin respuesta.
Por ello, la frontera de responsabilidad del operador debe formularse como un conjunto de responsabilidades, no como una afirmación de propiedad total de la implantación. Booking.com B.V. es la empresa registrada asociada a los acuerdos de registro y delegaciones. Debe asegurar que la autoridad delegada, el descubrimiento de datos de registro, el reporte contractual, los arreglos de continuidad y los cambios autorizados permanezcan gobernables. Puede apoyarse en proveedores para la implementación.
La evidencia pública no muestra la asignación completa de esas tareas, de modo que las afirmaciones específicas sobre arquitectura y rendimiento del proveedor serían especulativas.
Ejecución de superficies DNS, DNSSEC, WHOIS y RDAP
DNS es la capa visible de ejecución más importante. IANA publica información de delegación para cada TLD, incluidos datos de nameserver autoritativos y descubrimiento de servicios de registro.[2][3] Un TLD delegado debe seguir siendo accesible mediante la cadena de la raíz al servicio autoritativo. Esa cadena no es un solo servidor ni una sola base de datos. Incluye registros de zona raíz, nombres de servidores, alcance de direcciones, respuestas autoritativas, comportamiento de caché, transporte y los procesos operativos usados para cambiar cada componente.
Los registros actuales exponen varios nameservers autoritativos para ambos espacios. Varios servidores listados son una señal de capacidad: la delegación no se representa con una sola entrada de nameserver. No son, por sí solos, prueba de dominios de fallo independientes, diversidad geográfica, capacidad o disponibilidad sostenida. Varios nombres pueden depender de redes o sistemas de control compartidos. Solo evidencia de arquitectura y observaciones repetidas podría establecer el grado real de independencia. El registro público justifica afirmar que hay múltiples puntos de autoridad registrados.
DNSSEC añade otra superficie de control vinculada. Los registros públicos y los objetos RDAP observados denic.bookingynic.hotelsindican datos de delegación firmados.[11][12] Los registros de recursos DNSSEC usan formatos definidos y los registros DS en un padre conectan una zona hija a la cadena de confianza.[21] Luego los validadores aplican reglas de protocolo para determinar si las respuestas son seguras, inseguras o inválidas.[22] Esto crea un beneficio de seguridad y una obligación de mantenimiento. Una clave o firma correcta en una capa no compensa datos padre inconsistentes, firmas caducadas, una secuencia de rollover incorrecta o la incapacidad de un resolvedor para alcanzar los registros requeridos.
La distinción entre capacidad y fiabilidad es especialmente importante aquí. Un registro DS muestra que existe una delegación firmada configurada. Una consulta correcta muestra que una ruta funcionó en un momento concreto. Ninguna de las dos pruebas que todo resolver funcione bien en todo momento, para toda ruta de red, todo tipo de registros y todo momento. La evidencia longitudinal requeriría comprobaciones repetidas, múltiples puntos de vista, definiciones de respuesta esperada y clasificación de incidentes.
Las fuentes públicas retenidas no aportan esa serie, por lo que no se puede asignar un porcentaje de disponibilidad ni de éxito de DNSSEC.
El descubrimiento de datos de registro forma una segunda capa pública. El archivo de bootstrap RDAP de IANA asigna etiquetas DNS a URLs base de servicio autoritativo.[10] El diseño de bootstrap existe para que los clientes descubran el servicio correcto en lugar de inferirlo solo por un nombre de dominio.[20] Para estos TLD, los registros públicos actuales apuntan a bases RDAP separadas para.bookingy.hotels. Las respuestas retenidas paranic.bookingynic.hotelseran objetos de dominio RDAP válidos en las observaciones realizadas.[11][12] Incluían estado, evento, nameserver, entidad y estructuras de DNS seguro. Eso es evidencia de interfaces consultables, no una auditoría completa de todos los objetos o tipos de consulta.
El formato y el modelo de respuesta de RDAP se definen por separado. RFC 9082 describe rutas de consulta y comportamiento de búsqueda, mientras RFC 9083 define estructuras JSON de respuesta y manejo de errores.[18][19] Esa separación importa en la operación. Un servicio puede ser accesible y, aun así, devolver un objeto mal formado, un estado inesperado, una redirección que algunos clientes no gestionen bien o una respuesta de error tratada como éxito. Una revisión de salud completa debe considerar transporte, estado HTTP, tipo de contenido, esquema, campos requeridos, consistencia de bootstrap y semántica del objeto solicitado.
Las referencias a WHOIS legado pueden coexistir con registros RDAP. La página de IANA de.hotelsenumera un servidor WHOIS además de un servidor RDAP.[3] Esto no significa que ambas interfaces sean intercambiables. Diferencian en descubrimiento, modelo de datos, codificación, comportamiento de acceso y expectativas de cliente. Durante una migración prolongada, operadores y consumidores pueden necesitar monitorizar ambas y documentar qué interfaz es autoritativa para cada propósito, evitando tratar diferencias de formato como cambios sustanciales en el registro.
El transporte DNS añade límites de fallo adicionales. Los clientes DNS modernos no pueden suponer que todas las respuestas útiles caben en un intercambio UDP pequeño. RFC 7766 describe requisitos para DNS sobre TCP y la importancia de conexiones persistentes y comportamiento de contingencia.[23] Un nameserver que responde consultas UDP simples aún puede mostrar problemas cuando las respuestas se truncan, cuando TCP está filtrado o cuando la gestión de conexiones está saturada. Una comprobación acotada de un tipo de registro puede pasar por alto degradaciones específicas de transporte.
La terminología precisa evita errores de atribución. El vocabulario DNS distingue resolvedores recursivos, servidores autoritativos, zonas, delegaciones, registros y registradores.[24] Esos roles pueden interactuar en una consulta visible al usuario, pero no son la misma función. Cuando un usuario informa que un nombre "no funciona", la causa puede estar en la delegación padre, en una respuesta autoritativa, en un fallo de validación DNSSEC, en la ruta de red, en una caché recursiva, en una regla de aplicación o en un problema de certificado. El operador del registro solo es responsable de una parte de esa cadena.
El principio de ejecución en código es útil porque está acotado. Los registros públicos establecen quién está registrado y qué debe existir. Las consultas muestran qué interfaces devolvieron ciertos resultados en un momento. Ninguna evidencia debe eliminar la otra. Un acuerdo sin servicio observable es insuficiente. Y una respuesta de servicio sin registro responsable también es insuficiente. Para.bookingy.hotels, la conclusión defendible es que existen delegaciones registradas y superficies públicas consultables, mientras que la fiabilidad sostenida y los efectos sobre clientes no están demostrados.
Dos espacios de nombres, integración del ciclo de vida y riesgo de cambio
Operar dos TLD relacionados crea trabajo de ciclo de vida paralelo. Cada etiqueta tiene su propio objeto de zona raíz, historial de acuerdos, descubrimiento de datos de registro, representación de nameservers, metadatos de seguridad, conjunto de contactos, reportes y ruta potencial de transición.[2][3][8][9] Algunos componentes de implementación pueden compartirse, pero la evidencia pública no establece la topología. La gobernanza debe, por tanto, conservar identificadores separados incluso cuando un equipo, proveedor o herramienta gestione ambos.
El primer reto de integración es la identidad de configuración. Una solicitud de cambio necesita un objetivo explícito. "Actualizar los dominios de Booking" es demasiado impreciso cuando hay dos objetos TLD, múltiples nameservers, bases RDAP, contactos y registros asociados. Un cambio controlado debe nombrar el TLD, tipo de registro, valor anterior, valor nuevo, parte autorizante, parte ejecutora, método de verificación y condición de reversión. La misma acción puede evaluarse de forma independiente para.bookingy.hotels.
El segundo reto es mapear dependencias. Un espacio delegado puede tocar hospedaje DNS, bases de datos de registro, protocolos de registro, sistemas de acceso, escrow, reportes, claves de seguridad, monitorización, conectividad de red y autorizaciones corporativas. Un cambio en un componente puede alterar otro. Sustituir un endpoint puede requerir actualizaciones de bootstrap, cambios de cliente, cobertura de certificados, reglas de firewall, revisiones de monitorización, cambios de contactos y documentación de recuperación.
El coste no está tanto en cambiar una cadena como en demostrar que después de ello todos los registros dependientes coinciden.
El tercer reto es el tiempo. Los registros DNS se almacenan en caché. Los contratos y contactos tienen fechas de vigencia. Los objetos RDAP llevan marcas de tiempo de evento. Los depósitos de escrow y reportes siguen calendarios. Las firmas de seguridad caducan. Las credenciales y certificados rotan. Una transición puede crear un intervalo en el que conviven estados antiguo y nuevo. La monitorización debe distinguir propagación esperada de fallo, pero también fijar un límite tras el cual la inconsistencia se convierte en excepción.
De lo contrario, la "propagación" puede convertirse en una explicación indefinida para datos de control obsoletos.
El cuarto reto es la cobertura de herramientas. Un panel pensado para disponibilidad de sitios web quizá no analice validación DNSSEC, compare estado padre-hijo, inspeccione esquemas RDAP o detecte deriva de bootstrap. Una vista orientada al registro necesita pruebas de autoridad, forma de datos, metadatos de seguridad, códigos de estado, transporte alterno y consistencia de roles. También necesita evidencia legible para cambios de alto impacto. Un estado verde sin estado objetivo verificable es una garantía débil.
Dos TLD pueden hacer atractiva la automatización compartida, pero la automatización compartida introduce riesgo correlacionado. Un error de plantilla, un problema de credenciales, una caída de proveedor o una política incorrecta puede afectar a ambos espacios. Los flujos separados reducen la correlación, pero aumentan el esfuerzo de mantenimiento y el riesgo de deriva. La elección correcta depende de la arquitectura y de objetivos de recuperación que no son públicos. El requisito de control es conocer qué dependencias se comparten, probarlas deliberadamente y conservar un camino de aislamiento para uno de los espacios cuando haga falta.
El quinto reto es la continuidad organizativa. Un espacio de nombres puede sobrevivir al equipo que lo lanzó. Cambian los roles del personal. Se adquieren proveedores. Los datos de contacto envejecen. Un TLD puede permanecer delegado aunque reciba poca atención de producto. Los controles de largo plazo necesitan propietarios, fechas de revisión, procedimientos de reemplazo y registros comprensibles para un nuevo equipo. La dependencia de memoria institucional es una deuda operativa no visible.
Los informes de delegación aportan una base histórica útil. Registran que se consideraron elegibilidad y conformidad técnica antes de delegar.[4][5] Un proceso de ciclo de vida maduro debería conservar la misma disciplina para cambios posteriores: verificar autoridad, verificar consistencia técnica, obtener confirmaciones, observar el estado resultante y conservar evidencia. La aprobación histórica no cubre automáticamente todos los cambios futuros. Cada transición material requiere su propia prueba acotada.
Los acuerdos convierten esto en una cuestión de gobernanza, no de mantenimiento opcional de sitio web. Describen escrow de datos, reportes, continuidad y deberes de transición para cada TLD.[8][9] Aunque un proveedor ejecute funciones diarias de registro, Booking.com B.V. sigue siendo la empresa registrada asociada a los acuerdos. La supervisión incluye comprender los roles del proveedor, revisar excepciones, preservar acceso a datos y credenciales necesarias y asegurar que un cambio organizativo no deje los registros públicos sin un propietario responsable.
Costes de supervisión, integración, mantenimiento y gestión de excepciones
La operación de registro crea costes que suelen quedar invisibles en una lista de funcionalidades de producto. El primero es la supervisión. Alguien debe decidir quién puede autorizar cambios de delegación, cambios DNSSEC, actualizaciones RDAP, transiciones de proveedor, concesiones de acceso y acciones de continuidad. Esa decisión no se delega solo compartiendo credenciales. Requiere un modelo de responsabilidad que distinga autoridad legal, ejecución técnica, revisión de evidencia y escalación de incidentes.
La supervisión también incluye gestión de proveedores. Los registros públicos no muestran la asignación completa del backend para estos TLD, por lo que no atribuímos arquitectura ni calidad de servicio a ningún proveedor. En la práctica, sin embargo, un operador registrado que usa proveedores sigue necesitando contratos actuales, contactos definidos, rutas de escalación, derechos de evidencia, cláusulas de salida y claridad sobre qué parte puede hacer cada actor. El coste de gobernanza persiste aunque el trabajo técnico se subcontrate.
El coste de integración aparece cada vez que dos sistemas usan identificadores o modelos distintos. DNS usa etiquetas, zonas y tipos de registro. RDAP usa rutas HTTP y objetos JSON estructurados.[18][19] Los datos de bootstrap mapean etiquetas a bases de servicio.[10][20] Los sistemas contractuales usan nombres y fechas de acuerdos. Los sistemas de escrow y reportes tienen sus propios calendarios y expectativas de archivo. Las herramientas de monitorización, tickets, controles de acceso y registros legales pueden nombrar el mismo namespace de forma distinta.
Una capa de integración sólida conserva identificadores canónicos y registra mapeos, en lugar de confiar en reconocimiento humano.
El coste de mantenimiento se acumula con el tiempo. Los registros de nameserver, claves, contactos, certificados, credenciales, software de endpoint, lógica de monitorización, esquemas y dependencias necesitan revisión. Los estándares del protocolo evolucionan. Cambian los requisitos de seguridad. Cambian las interfaces de proveedores. Incluso un espacio con baja actividad visible puede requerir mantenimiento sostenido porque la delegación sigue siendo visible globalmente y sus fallos pueden tener consecuencias reputacionales o de recuperación.
El escrow de datos ilustra la diferencia entre almacenar información y preservar capacidad de recuperación. ICANN define el escrow de datos de registro como mecanismo de continuidad, y los acuerdos incluyen requisitos de escrow.[13][8][9] Un depósito puede existir y aun así ser inutilizable por incompleto, obsoleto, mal formado, cifrado con claves inaccesibles o incompatible con las herramientas de recuperación. La garantía efectiva exige validación del depósito, claridad de custodia, ejercicios de restauración y tratamiento documentado de excepciones.
Las fuentes públicas muestran el mecanismo, no los resultados de pruebas privadas de Booking.com B.V.
La operación back-end de emergencia añade otro coste de preparación. El marco de operador back-end de emergencia de ICANN está diseñado para preservar funciones críticas de registro bajo condiciones definidas.[14] Los acuerdos contienen cláusulas de transición y datos que un operador de emergencia necesita.[8][9] Eso no prueba que se haya invocado nunca una operación de emergencia para estos TLD. Muestra que la continuidad se diseña como responsabilidad sistémica, más allá de la disponibilidad ordinaria del proveedor. Prepararse para ese mecanismo requiere datos, contactos, autoridad verificada y rutas de comunicación probadas.
Las operaciones RDAP añaden costes de política y de gestión de abusos. El perfil operativo RDAP para registros gTLD describe el comportamiento de servicio esperado y requisitos operativos.[15] Un registro debe supervisar no solo si un endpoint responde, sino si devuelve datos apropiados, maneja errores, soporta descubrimiento y se mantiene consistente con la política. El control de tasas, la gestión de privacidad, cambios de esquema y compatibilidad de clientes generan excepciones que una monitorización de disponibilidad simple no detecta.
El acceso a datos de zona añade trabajo de divulgación controlada. ICANN Centralized Zone Data Service provee una ruta estructurada para solicitar acceso a datos de zona gTLD.[16] La existencia de un proceso centralizado no elimina el trabajo del operador. Las solicitudes, autorización, entrega, cambios y revocación siguen necesitando registros precisos e integración de servicio. Para dos TLD, surgen errores si una aprobación para una zona se aplica a la otra o si los datos de contacto y acceso se desincronizan.
El reporte de registro es otra superficie recurrente. ICANN publica reportes de registro y recursos relacionados.[17] Los reportes pueden sustentar supervisión, pero solo son útiles cuando se entienden definiciones, periodos, completitud y excepciones. Los recuentos agregados no demuestran fiabilidad de servicio. Un cambio de métrica puede reflejar política, estacionalidad, decisiones de portafolio, correcciones de datos o eventos operativos. La revisión exige contexto en lugar de promocionar automáticamente cada número como desempeño.
La gestión de excepciones suele ser la clase más costosa porque cruza equipos. Un desajuste DNSSEC puede implicar el servicio de registro, el proceso de zona raíz, la custodia de claves, monitorización y propietarios de aplicación. Una inconsistencia RDAP puede implicar bootstrap, despliegue de endpoints, sincronización de datos, validación de esquema, reglas de privacidad y comportamiento de clientes. Una disputa de cambio puede implicar autoridad corporativa y revisión legal. La reparación técnica puede ser rápida, mientras que probar corrección y evitar recurrencia suele llevar más tiempo.
Estas categorías de coste deberían permanecer cualitativas salvo que la empresa publique cifras verificadas. El registro mantenido no muestra plantillas de personal, presupuestos, honorarios de proveedores, horas de incidentes o costes de recuperación de estos TLD por parte de Booking.com B.V. La evidencia retenida sustenta la existencia de clases de trabajo, no una estimación financiera. Una valoración responsable puede preguntar cómo se posee y evidencia ese trabajo sin inventar cifras.
Capacidad, fiabilidad operativa y resultados de producción para clientes
Las tres capas de evidencia deben permanecer separadas.
Capacidadse refiere a lo que un sistema está diseñado, requerido o visiblemente en condiciones de hacer. El registro actual respalda varias afirmaciones de capacidad. Booking.com B.V. aparece registrado para dos TLD delegados.[2][3][6][7] Existen registros públicos de delegación. Existen datos de descubrimiento RDAP.[10] Las respuestas retenidas denic.bookingynic.hotelseran consultables y reconocibles estructuralmente como objetos de dominio RDAP.[11][12] Los acuerdos de registro, el escrow, los reportes, el acceso a la zona y los mecanismos de continuidad de emergencia están documentados.[8][9][13][14][16][17]
Fiabilidad operativase refiere a si esas capacidades funcionan de forma consistente bajo carga ordinaria, cambios, fallos parciales y recuperación. Las observaciones retenidas solo aportan una instantánea acotada. No establecen disponibilidad semanal o anual, distribuciones de tiempo de respuesta, tasa de validación DNSSEC entre resolvedores, tiempo de recuperación, tasa de fallo de cambios o edad de excepciones. Los deberes contractuales y los endpoints públicos son entradas relevantes, pero no sustituyen medidas longitudinales.
Resultados de producción para clientesse refieren a si registrantes, usuarios, socios o aplicaciones dependientes lograron resultados concretos. Las fuentes retenidas no proporcionan estudios de caso verificados, informes de incidentes, datos de adopción o resultados de desempeño vinculados a.bookingo.hotels. Tampoco muestran que un hotel, socio de viajes, registrador o usuario final obtuviera un beneficio medible. También no documentan un fallo de producción para clientes. La clasificación correcta del resultado es no demostrada, ni positiva ni negativa.
Esta separación evita errores analíticos habituales. Una delegación firmada no prueba validación continua. Varios nameservers no prueban resiliencia independiente. Una respuesta HTTP 200 no prueba exactitud completa de datos. Un acuerdo activo no prueba cumplimiento perfecto. Un mecanismo de continuidad no prueba recuperación testada con éxito. Una marca reconocible no prueba adopción del namespace.
También mejora decisiones operativas. Las preguntas de capacidad pueden responderse a menudo desde registros y configuración. Las preguntas de fiabilidad exigen observación repetida, cambios controlados y ejercicios de recuperación. Las preguntas de resultados de clientes requieren datos de usuarios y dependencias reales. Mezclar estos métodos produce falsa confianza. Mantenerlas separadas vuelve las peticiones de evidencia más específicas.
Una evaluación de fiabilidad de grado producción requeriría comprobar DNS y RDAP en series temporales desde múltiples redes, consistencia DNSSEC padre-hijo, evidencia de rotación de claves, historiales de cambios, resúmenes de incidentes, revisiones de servicio, pruebas de escalación y ejercicios de recuperación del escrow. Debería definir estados esperados para ambos TLD y registrar excepciones. También mapearía qué evidencia corresponde a Booking.com B.V. y cuál a proveedores.
Una evaluación de resultados para clientes exigiría otro registro: casos de uso documentados, mapas de dependencia, patrones de registro o resolución con contexto apropiado, retroalimentación de partners, incidentes verificados y resultados de negocio vinculados causalmente a los namespaces. Nada de eso debe inferirse de la sola delegación. El rol de infraestructura pública puede evaluarse responsablemente sin convertirlo en narrativa comercial.
Escrow, transición de emergencia y continuidad del operador
La continuidad no es solo alta disponibilidad. Incluye la capacidad de preservar funciones críticas cuando un operador o proveedor ordinario ya no pueda realizarlas. Los acuerdos de registro y los recursos de ICANN describen custodia de escrow y mecanismos de operación de emergencia porque un TLD es una dependencia pública durable.[8][9][13][14] Los nombres y datos de registro no se pueden tratar como una base de datos de sitio web desechable.
El escrow establece un camino de custodia separado para los datos de registro. El objetivo de diseño no es duplicar todos los sistemas privados. Es preservar los datos necesarios para continuidad bajo condiciones definidas. La eficacia del escrow depende de completitud, puntualidad, formato, cifrado, autorización de acceso y capacidad de restauración. Un archivo depositado que no pueda validarse o restaurarse ofrece evidencia de continuidad débil. El marco público identifica el mecanismo, pero no expone la calidad privada del depósito para estos TLD.
La operación back-end de emergencia proporciona una vía interina cuando funciones críticas de registro superan umbrales definidos.[14] Es una capa de continuidad de último recurso, no un sustituto de la resiliencia ordinaria del operador. La invocación puede involucrar autoridad legal, transferencia de datos, activación de servicio, comunicaciones y posterior transición. La preparación requiere más que un número telefónico del proveedor. Necesita contactos actuales, autoridad verificada, datos compatibles, dependencias documentadas y decisiones sobre qué debe continuar primero.
Los acuerdos también tratan la transición a un operador sucesor y el uso de datos de escrow.[8][9] Eso convierte la portabilidad en un requerimiento de gobernanza. Las herramientas propietarias pueden usarse, pero la organización responsable debe entender qué datos, credenciales, formatos y derechos serían necesarios para mover. Una relación con proveedor que funciona en condiciones normales aún puede acarrear alto coste de salida si esos activos no están claros.
Dos TLD complican la continuidad porque la respuesta preferida puede diferir. Un namespace puede verse afectado mientras el otro permanezca sano. Ambos pueden compartir una dependencia fallida. Una transición puede cubrir un acuerdo y no el otro. Las prioridades de recuperación pueden variar según dependencias reales que no son públicas. Por eso el plan debe identificar componentes compartidos y separados en vez de asumir recuperación por bloque.
La evidencia de continuidad también se degrada con el tiempo. Una restauración exitosa de hace dos años no prueba que esquemas, claves, contactos o endpoints actuales sigan siendo válidos. Cambios en proveedores y personal pueden invalidar un procedimiento que antes era correcto. Los intervalos de revisión deben vincularse a cambios y también al tiempo. Cambios materiales en DNS, RDAP, escrow, controles de acceso, asignación de proveedor o autoridad corporativa deben activar pruebas dirigidas.
La métrica más útil de continuidad no es la existencia de un documento. Es si la organización puede demostrar un camino actual y autorizado desde responsabilidad registrada hasta servicio crítico restaurado. Ese camino debe identificar decisores, fuentes de datos, credenciales, dependencias, verificaciones, comunicaciones y criterios de salida. También debe señalar qué queda sin conocer. Los registros públicos no pueden probar esta preparación privada, pero sí muestran por qué la pregunta es necesaria.
Modos de fallo que el registro público permite verificar
La evidencia respalda un catálogo de fallos concretos sin afirmar que alguno haya ocurrido.
1. Colapso de entidad y rol
Booking.com B.V., ICANN, IANA, un proveedor técnico, un registrador y una entidad RDAP pueden describirse como si fueran un solo actor. Eso produce atribución incorrecta. El control es un mapa de roles con fecha que asocia cada afirmación a un registro nombrado y mantiene separada la responsabilidad legal de la ejecución técnica.[2][3][6][7]
2. Deriva de configuración entre TLD
Se aplica un cambio en.bookingpero no en.hotels, o ambas reciben valores distintos sin motivo aprobado. El control es un estado esperado emparejado con verificación explícita por TLD. La plataforma compartida no debe borrar los dos identificadores de namespace.
3. Inconsistencia padre-hijo en DNSSEC
Un cambio de clave o DS deja estados padre e hijo inconsistentes y puede provocar rechazos por validadores DNSSEC. Los formatos de registros DNSSEC y el comportamiento de validación están definidos por protocolo.[21][22] El control es rotación por fases, validación independiente, tiempos claros y un plan de reversión.
4. Desfase entre bootstrap y servicio
El bootstrap RDAP de IANA apunta a una base de servicio obsoleta, con redirecciones inesperadas o inconsistente con el endpoint desplegado.[10][20] El control es comparar bootstrap, TLS del servicio, comportamiento HTTP y objetos tras cada cambio relevante.
5. RDAP alcanzable pero semánticamente inválido
Un endpoint devuelve éxito HTTP mientras el cuerpo está mal formado, faltan campos esperados o el objeto no coincide con lo solicitado. RFC 9082 y RFC 9083 separan consulta y respuesta.[18][19] El control es monitorización consciente de esquema y semántica, no solo de códigos de estado.
6. Punto ciego del transporte DNS
Consultas UDP pequeñas funcionan mientras las respuestas mayores o truncadas fallan en TCP, o el manejo de conexiones degrada bajo carga.[23] El control es probar tipos de registro y rutas de transporte, incluyendo comportamiento de contingencia, desde múltiples redes.
7. Escrow obsoleto o inutilizable
Existen depósitos, pero están incompletos, inválidos, inaccesibles o incompatibles con herramientas de restauración. El marco de escrow define la función de continuidad prevista.[13] El control es validar y ensayar restauración con datos, claves y propiedades actuales.
8. Brecha de autoridad en transición de emergencia
Ocurre un evento grave, pero no está claro quién puede autorizar liberación de datos, activación de servicio o coordinación con proveedores. El marco de operador back-end y las cláusulas de transición de acuerdos hacen de esto un riesgo de control previsible.[14][8][9] El control es una cadena de autoridad actual y ruta de contactos probada.
9. Decaimiento de contactos y credenciales
Contactos públicos, listas de escalación, certificados o credenciales quedan sin actualizar tras cambios de personal o proveedores. El servicio ordinario puede continuar hasta que surge la primera excepción. El control es revisión periódica y actualizaciones por eventos cuando cambien personas, proveedores o autoridad corporativa.
10. Confusión de capacidad con resultado
Una delegación, un acuerdo, una respuesta firmada o una marca conocida se presenta como prueba de fiabilidad o beneficio de cliente. Eso es un fallo de evidencia aunque el registro técnico subyacente sea correcto. El control es clasificar por separado capacidad, fiabilidad operativa y resultados de clientes, y exigir evidencia apropiada para cada capa.
Estos modos explican por qué la gestión de excepciones merece presupuesto y propietarios propios. La mayoría no se resuelve añadiendo otro panel de control. Requieren una combinación de autoridad registrada, conocimiento de protocolos, datos actualizados, coordinación de proveedores y un proceso de decisión que pueda actuar bajo incertidumbre.
Marco de decisión para liderazgo y operadores
El liderazgo debe empezar con cinco preguntas acotadas.
Primero,¿qué se está gobernando exactamente?La respuesta debe nombrar.bookingo.hotels, el registro o servicio relevante, la entidad con responsabilidad contractual y la parte ejecutora del cambio. Un lenguaje de cartera genérico no basta para controles de alto impacto.
Segundo,¿cuál es el estado aprobado?Para DNS puede incluir delegación, nameserver, dirección, DNSSEC y expectativas de transporte. Para RDAP puede incluir base de bootstrap, TLS, estado HTTP, tipo de medio, esquema, identidad del objeto y comportamiento de errores. Para continuidad puede incluir antigüedad de escrow, estado de validación, autoridad y dependencias de recuperación.
Tercero,¿qué evidencia muestra que el estado operativo coincide con el estado aprobado?Una captura de pantalla o una consulta exitosa pueden ser útiles, pero los cambios materiales requieren comparaciones legibles por máquina, marcas de tiempo, verificaciones independientes e interpretación explícita. La evidencia debe distinguir propagación esperada de inconsistencia no resuelta.
Cuarto,¿qué ocurre si falla una dependencia?La respuesta debe cubrir fallos parciales además de una caída total. Debe identificar cómo separar delegación padre, servicio autoritativo, DNSSEC, transporte, RDAP, red, certificado, acceso y autoridad corporativa antes de asignar responsabilidad.
Quinto,¿qué permanece reversible?Algunos cambios son más difíciles de revertir que otros. Quitar un endpoint funcional, rotar un trust anchor, terminar un proveedor o permitir que caduquen arreglos de continuidad puede reducir opciones de recuperación. Las decisiones de alto impacto deberían preservar una ruta de retorno verificada cuando técnica y jurídicamente sea posible.
El modelo de control resultante debe tener evidencia separada para autoridad, ejecución y verificación. La persona que aprueba un cambio puede apoyarse en un proveedor para ejecutarlo, pero una revisión independiente debe confirmar el resultado público. La separación no implica una organización grande. Significa que una acción no se valida por sí sola.
La monitorización debe usar edad de excepción y calidad de cierre, no solo conteo de eventos. Una discrepancia transitoria entendida y resuelta dentro de una ventana aceptada difiere de un desajuste sin explicación que permanece. Los fallos repetidos pesan más que el volumen bruto de alertas. Un ticket cerrado debería indicar qué cambió, por qué fue seguro, cómo se verificó el estado final y si otros registros del namespace requieren la misma corrección.
La supervisión de proveedores debe centrarse en derechos de evidencia y portabilidad. El operador necesita entender estado actual, revisar incidentes, probar continuidad y transicionar si es necesario. Esto no exige divulgar arquitectura privada. Exige que la empresa responsable no dependa de que quien hubiera de fallar sea también quien tenga todas las pruebas y capacidades de restauración.
La aceptación de riesgo debe ser explícita y fechada. Una laguna de monitorización conocida, un contacto obsoleto, una ruta de restauración sin probar o una dependencia compartida pueden aceptarse temporalmente, pero el propietario, la justificación, la caducidad y la condición de remediación deben registrarse. Si no, las excepciones temporales se convierten por omisión en arquitectura permanente.
Para afirmaciones sobre clientes, el liderazgo debería aplicar una prueba separada. No debe derivarse ninguna declaración de beneficio de usuario, adopción, fiabilidad o valor comercial solo de registros o contratos de delegación y registro. Se requieren casos de uso y mediciones verificadas. Esto protege el análisis técnico tanto de inflación de marketing como de crítica sin base.
Lo que la evidencia establece y lo que deja abierto
El registro público establece una superficie de control real y específica. Booking.com B.V. es la entidad de directorio actual analizada aquí.[1] IANA lo registra como organización patrocinadora para.bookingy.hotels.[2][3] Los informes de delegación documentan pasos de elegibilidad y conformidad técnica.[4][5] ICANN registra las relaciones de registro y publica los dos acuerdos.[6][7][8][9] Bootstrap RDAP y objetos RDAP observados exponen interfaces actuales de datos de registro.[10][11][12] Los recursos de ICANN y los acuerdos describen escrow, operación de emergencia, acceso controlado a la zona, reportes y mecanismos de transición.[13][14][16][17]
Los estándares de protocolo explican límites operativos importantes. Las consultas, respuestas, errores y descubrimiento RDAP requieren más que conectividad de endpoint.[18][19][20] DNSSEC depende de registros vinculados correctamente y de comportamiento de validación.[21][22] La fiabilidad de DNS incluye comportamiento de transporte más allá de una consulta UDP única.[23] La terminología DNS precisa evita que la atribución de roles y fallos se reduzca a un único problema genérico de "dominio".[24]
El registro público no establece arquitectura de backend privada, asignación de proveedor, plantillas de personal, presupuestos, cobertura de monitorización, historial de incidentes, éxito de restauración, volumen de registros, adopción del namespace, integración con marketplaces o resultados de producción de clientes. Tampoco demuestra disponibilidad continua ni cumplimiento perfecto. Tampoco muestra que.bookingy.hotelsusen sistemas independientes, ni que compartan uno único. Tampoco justifica un benchmark positivo o negativo.
La conclusión más sólida es, por tanto, disciplinada más que promocional. Los dos TLD de Booking.com B.V. son identidades de red registradas con autoridad delegada, superficies de datos de registro, metadatos de seguridad, contratos y obligaciones de continuidad. El reto práctico del operador es mantener esos registros únicos, exactos, seguros, transferibles y operativos en el tiempo. Los servicios en ejecución importan, pero una respuesta acotada no debe confundirse con historial de fiabilidad. Los contratos importan, pero los deberes registrados no deben confundirse con prueba operacional.
Esta es la capa de realidad del rol de empresa. Las dos cadenas son objetos pequeños en la zona raíz, y sin embargo conectan autoridad legal, comportamiento de protocolo, supervisión de proveedores, custodia de datos y recuperación. Su coste de mantenimiento procede de mantener acuerdo entre esas capas y resolver excepciones antes de que se conviertan en fallos ambiguos. Una evaluación responsable comienza con registros y servicios actuales, declara lo que permanece desconocido y pide la evidencia necesaria para pasar de capacidad a fiabilidad y de fiabilidad a resultados verificados.
Fuentes
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance