
Summary
- El borrador del protocolo MIMI, revisión 07, actualizado el 2 de noviembre de 2026, sigue en el grupo de trabajo. Su sección 5.10 describe adjuntos cifrados almacenados fuera del mensaje y una dirección HTTPS de descarga en
ExternalPart. - La descarga directa muestra al anfitrión del archivo la IP del cliente y el momento de la petición. El intermediario central oculta esa dirección, pero el proveedor del destinatario aún puede asociar la URL a su usuario e inferir la sala.
- Oblivious HTTP separa de nuevo las vistas mediante un retransmisor y una pasarela. MIMI exige la pasarela en el centro y recomienda el retransmisor en otros proveedores; así el proveedor del destinatario deja de ver directamente todos los dominios de almacenamiento.
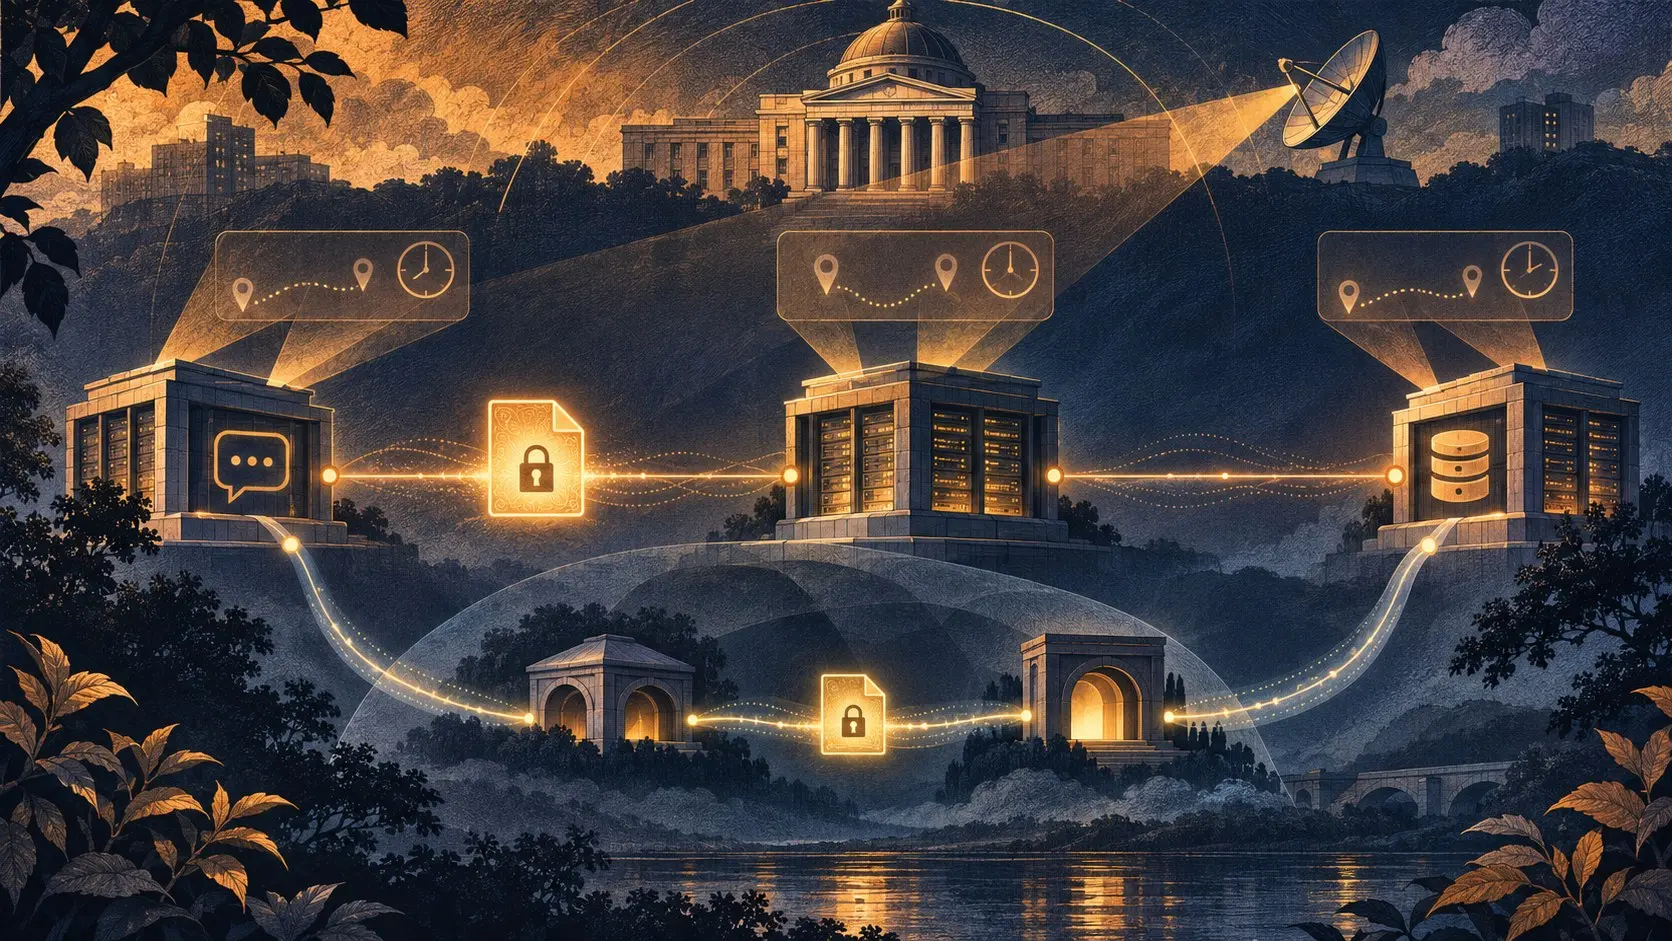
Pensemos en una charla de grupo que reúne tres servicios. Una participante envía una fotografía como objeto cifrado; el mensaje lleva la dirección para obtenerla. Otro participante toca la imagen. El contenido sigue cifrado en el almacén, pero la solicitud produce una hora, un destino y una ruta. Qué empresa puede vincular esos datos con el lector o la sala depende del camino usado. El candado del archivo no elige la ruta.
RFC 9420 aporta MLS para proteger los mensajes de grupo. MIMI organiza el intercambio entre proveedores y trata los adjuntos como objetos cifrados aparte. Su borrador de política de sala usa asset_policy para determinar dominios de almacenamiento permitidos. Esa elección decide qué otra empresa recibe la petición y qué puede observar.
El camino directo entrega al lector
La primera ruta descarga desde la aplicación al servidor del archivo. Según el borrador, ese servidor ve la IP del cliente y el momento de acceso. Peticiones repetidas del mismo objeto ayudan a deducir presencia y relaciones entre quienes comparten sala. MIMI la marca NOT RECOMMENDED, sobre todo cuando el almacén pertenece a otro proveedor. El contenido cifrado permanece protegido; el acto de recuperarlo sigue contando algo sobre el público.
La segunda ruta coloca al proveedor del destinatario y al centro de la sala delante del almacén. El proveedor llama a GET /proxyDownload/{downloadUrl}; el centro solicita el objeto al anfitrión. El anfitrión ve al centro, no la IP del lector. El centro ve qué proveedor solicita una URL, pero la petición no incluye sala ni identidad individual. El centro debe verificar que el dominio de destino figure entre los servidores de archivos configurados por sus pares. Sin ese control, el intermediario se convertiría en un proxy abierto. MIMI exige que el centro ofrezca esta función.
El proveedor que sirve al lector conserva otra mirada. Conoce al usuario y la URL solicitada. El borrador dice que puede asociar ambos e inferir en qué sala apareció el archivo. Puede comparar la hora de los mensajes ligados a una sala con la de las peticiones al proxy. Una caché en el proveedor o en el centro puede dificultar la correlación al agrupar las descargas. El intermediario reduce la exposición ante el almacén; no elimina el poder de observación del proveedor receptor.
HTTP oblivioso mueve el conocimiento
La tercera ruta envuelve la petición con Oblivious HTTP. Un retransmisor en el proveedor receptor pasa la solicitud protegida a la pasarela del centro, que obtiene el archivo. RFC 9458 separa la vista de la conexión del cliente y la del destino: el retransmisor conoce la primera, la pasarela conoce el segundo, si las funciones permanecen separadas. MIMI exige una pasarela en el centro y recomienda retransmisores en los otros proveedores. La pasarela solo debe aceptar destinos configurados para archivos de sus pares.
El beneficio concreto en el borrador es que el proveedor del lector ya no conoce directamente el dominio de cada anfitrión de archivos. La pasarela aún conoce el destino que debe consultar. El proveedor aún sabe cuándo su usuario usa el retransmisor. Si una sola organización reúne los registros o controla ambas funciones, puede recomponer parte de lo que el protocolo divide. Hay que especificar quién opera cada papel, cuánto conserva los registros y quién puede cruzarlos.
Las fuentes oficiales no miden cuántas asociaciones reales de sala pueden extraerse de estas rutas. Una prueba controlada de las tres, con caché activada y desactivada, permitiría comparar los registros de cada participante. La elección ya está clara: el cifrado protege la fotografía; el diseño de la descarga decide quién lleva la lista de quienes vinieron a verla. Una promesa de archivos privados entre servicios empieza por esa decisión.
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para el Círculo Estratégico
Círculo Estratégico
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete al Círculo EstratégicoSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance



