
Resumen
- La lista vigente de AFRINIC mantenía el Policy Compliance Dashboard D1 entre las propuestas “Under Discussion” el 11 de agosto de 2026; no figura como política ratificada.
- El sistema propuesto comprobaría de forma automatizada datos Whois,
abuse-c, objetos de ruta, RPKI cuando corresponda y DNS inverso, y registraría cada cambio de estado del miembro. - El borrador conecta la persistencia del incumplimiento con intervención del personal y futuras reglas de retención de servicios, revocación o cierre, pero encomienda al propio personal definir los elementos esenciales.
- La asesoría jurídica de AFRINIC alerta sobre falta de debido proceso, incertidumbre contractual, datos no regulados y una excepción del Board formulada con términos abiertos.
- No hay una revocación real que atribuir a este texto no aprobado. La noticia es que AFRINIC ha documentado internamente el riesgo de convertir una señal automática en poder sancionador sin controles previos.
De “primer aviso” a “cerrado” hay decisiones humanas
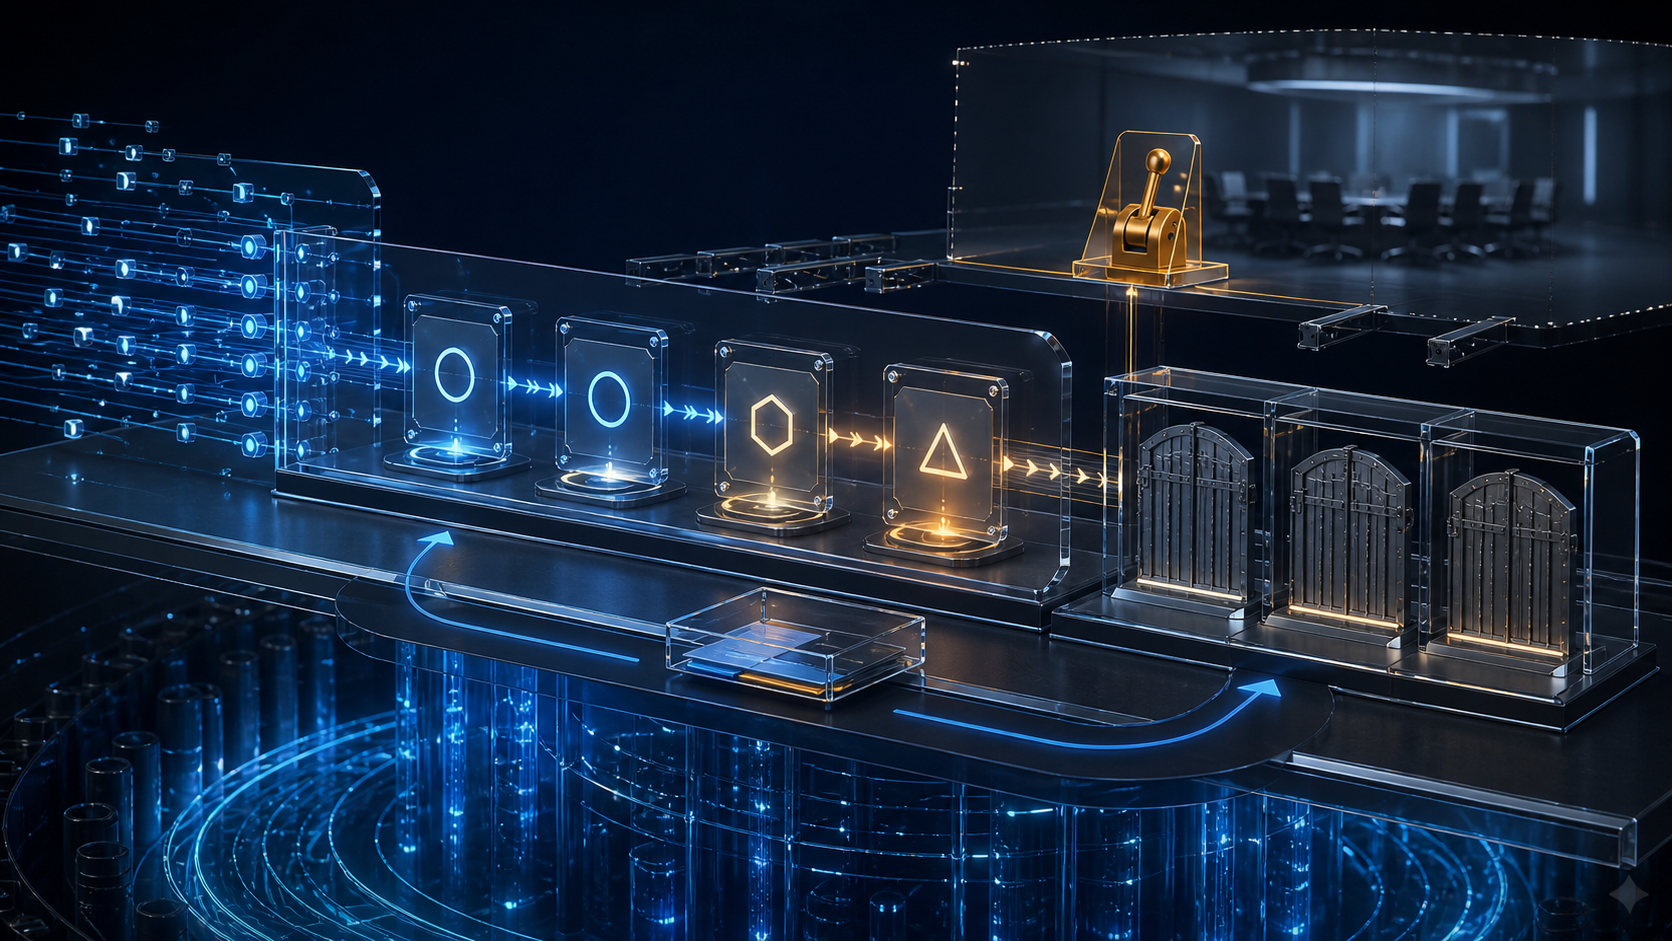
La evaluación técnica de AFRINIC dibuja una máquina de estados. Un hallazgo podría aparecer como cumplimiento correcto, primer aviso, segundo aviso, remediación en curso, escalado o cerrado. Cada paso tendría fecha y hora. Los cambios activarían notificaciones al miembro y, cuando el problema persistiera, al personal.
Esa secuencia hace visible un problema que hoy puede quedar disperso entre correos y revisiones manuales. También crea una apariencia de objetividad. El sistema sabe en qué casilla está cada miembro. Lo que no sabe el borrador es quién debe justificar el salto entre una casilla y la siguiente cuando el resultado puede terminar afectando servicios o recursos.
La propuesta explica que el personal definirá cuánto tiempo convierte un defecto en “incumplimiento persistente”. También deberá publicar el procedimiento y establecer reglas específicas para retener servicios, revocar o cerrar una membresía. El Board, tras una evaluación del personal, podría adoptar medidas especiales para infraestructura estratégica o ante desastres, inestabilidad política y otras situaciones excepcionales.
Por eso la cuestión no es si un panel es útil. Lo es. La cuestión es si una alerta puede adquirir consecuencias jurídicas antes de que la organización haya escrito la regla de prueba, el plazo de cura, el derecho a responder, la revisión independiente y la vía de restauración.
La propia AFRINIC identifica el salto de competencia
El análisis jurídico incluido por AFRINIC abre con una distinción institucional. Las políticas de recursos nacen en el Policy Development Process. La ejecución contractual se apoya en el Registration Services Agreement. Mezclar ambos planos puede usar una política técnica para crear remedios contractuales nuevos y discutibles.
El problema se vuelve concreto en tres frases del borrador: el incumplimiento persistente “debe ser definido por el personal”; el personal “debería definir y publicar un procedimiento”; y “deberían definirse reglas específicas”. Para la asesoría jurídica, no son tareas secundarias. Determinan cuándo aparece una infracción y qué poder puede ejercerse después.
La advertencia no declara ilegal la propuesta. Tampoco concluye que el personal haya tratado arbitrariamente a un miembro. Dice que el texto, tal como está, puede exponer a AFRINIC a alegaciones de injusticia procesal, decisiones arbitrarias y trato desigual. El modo condicional importa porque el proyecto no está en vigor.
Pero el origen de la crítica también importa. No es una caracterización introducida por este medio ni un argumento atribuido sólo a un adversario. Es el diagnóstico jurídico que AFRINIC incorporó a la evaluación oficial del borrador el 23 de junio.
El dato que acusa debe ser un dato que pueda discutirse
El panel efectuaría controles de exactitud de contactos Whois, validez de abuse-c, coherencia de objetos de ruta, cobertura ROA de RPKI cuando sea relevante y requisitos de DNS inverso. Algunos resultados admiten una prueba simple. Otros no.
Una dirección de correo puede responder o fallar. En cambio, la justificación de una necesidad, la utilización adecuada de un bloque o la suficiencia de documentos exige contexto. La evaluación jurídica advierte que el panel puede sugerir erróneamente que toda política se reduce a una métrica objetiva.
Además, el proyecto no especifica qué datos se recogerán, cómo se llegará a una determinación, si habrá fuentes de terceros, durante cuánto tiempo se conservarán, cómo se comprobará su exactitud o cómo podrá el miembro impugnarlos. Son seis ausencias que afectan al derecho de defensa.
Un registro de eventos no corrige por sí mismo una entrada falsa. Puede documentar con precisión que el sistema envió dos avisos y escaló el expediente, mientras sigue ocultando la fuente defectuosa que provocó el primer aviso. Una automatización responsable debe permitir al afectado ver la evidencia, corregirla y obtener revisión humana antes de que el estado se convierta en una recomendación de sanción.
Una excepción abierta puede decidir quién conserva continuidad
La cláusula 6 intenta evitar que una revocación dañe infraestructura esencial o agrave una emergencia. Sin embargo, concede al Board la posibilidad de tomar “medidas especiales” sin definir la medida, la infraestructura estratégica, la inestabilidad política ni la situación excepcional.
La evaluación jurídica considera la fórmula vaga y excesivamente amplia. Si el Board puede apartarse de una consecuencia por razones de continuidad, debe existir una regla que permita saber por qué un miembro recibe la excepción y otro no. El borrador no exige motivación pública, duración, revisión, criterios comparables o gestión de conflictos.
No existe en el paquete cerrado ninguna decisión tomada bajo esa cláusula. Tampoco hay evidencia de que el Board anunciado por AFRINIC haya aprobado o usado el proyecto. El texto sigue en discusión.
El contexto de autoridad sólo explica por qué el diseño requiere especial cautela. AFRINIC anunció un Board en 2025; NRS sostiene que la elección no quedó legalmente concluida y pide documentos específicos de resolución, delegación, instrucción del Receiver y autoridad judicial. AFRINIC dijo después que el comité de gestión interina fue creado con consentimiento del Receiver y que respondería conjuntamente ante ambos. Estos hechos no resuelven judicialmente la validez del Board. Sí hacen insuficiente la expresión “el Board podrá” si la nueva facultad no incluye fundamento, límites y rendición de cuentas.
Las notas de Heng Lu desplazan la mirada desde el título hacia el control efectivo. Quien puede clasificar un defecto, ordenar una investigación, exceptuar un caso y ejecutar una revocación controla la superficie crítica. Quien opera la red, financia equipos y contratos y responde ante clientes soporta el daño si la decisión es errónea. La distancia entre poder y responsabilidad no se cierra con la palabra “comunidad”. Se cierra con reglas, recurso y consecuencias para el decisor.
El debate histórico muestra el mismo borde
La idea ya fue discutida en 2020. Una primera propuesta no alcanzó consenso aproximado. Las objeciones registradas mencionaban redundancia, coste, ausencia de un sistema completo para la actuación del Board y la posibilidad de que se tratara de administración interna. El autor recurrió y defendió que la automatización evitaría errores humanos y revisiones desiguales.
En 2021, el Draft 2 detalló una secuencia de tres meses que podía terminar con recuperación de recursos. Su análisis jurídico recomendó limitar la política a visibilidad y dejar la gestión contractual al Board mediante la dirección. Un mensaje de 2022 volvió a defender que la comunidad podía fijar las protecciones centrales y el personal los detalles operativos.
La versión de 2026 recupera el propósito protector, pero traslada decisiones esenciales al futuro. Su nueva evaluación legal recomienda una división más clara: el CPM puede establecer monitorización y transparencia; investigaciones, sanciones, apelaciones y revocaciones deben ir en procedimientos separados y transparentes, incorporados al marco contractual y dotados de debido proceso.
Primero información; después, sólo con expediente y recurso
La secuencia segura ya aparece en la propia evaluación. La primera fase sería sólo de visibilidad. Después llegarían notificaciones y revisión por personal. Las medidas relacionadas con ejecución quedarían para cuando existan sistemas, procedimientos, plantilla y comunicaciones suficientes.
Antes de cruzar ese límite, cada control tendría que publicar sus entradas, regla, frecuencia, margen de error y limitaciones. El miembro debería acceder al expediente y corregir el dato. Un revisor humano tendría que explicar qué obligación aplica y por qué la conducta supera el umbral. El instrumento sancionador debería fijar aviso, cura, proporcionalidad, conflicto de interés, apelación independiente, decisión razonada y restauración.
La excepción del Board debería ser estrecha, temporal, motivada y revisable. Las estadísticas agregadas deberían mostrar falsos positivos, impugnaciones y decisiones revocadas. Ningún servicio esencial debería depender sólo del cambio de color de una celda.
El dictamen alojado por LARUS, centrado sobre todo en APNIC, subraya que la asignación jurídica real del poder pesa más que la apariencia de una estructura elegida. La acción de NRS exige el mismo tipo de rastro documental en AFRINIC. Son posiciones atribuidas, no sentencias sobre esta propuesta.
La conclusión de esta noticia es necesariamente limitada. El 11 de agosto el panel seguía en discusión. No se prueba que exista una sanción, una revocación o una infracción de privacidad bajo el borrador. Lo que sí está probado es que AFRINIC sabe, por su propia evaluación, dónde se concentra el peligro: en el tramo aún no escrito que transforma una medición en una decisión capaz de perjudicar la continuidad de un miembro.
La investigación extensa de BTW enlazada al final analiza por separado qué puede demostrar un registro Whois o RDAP y por qué contacto, evidencia y juicio no son la misma función. Aquí se informa del hecho fechado: la advertencia jurídica de junio y el estado no ratificado de agosto.
Fuentes
- Heng Lu: quién habla por un continente, una comunidad o el usuario final
- Heng Lu: cuando el poder registral se separa de la responsabilidad
- Heng Lu: poder, legitimidad y encierro en AFRINIC
- Heng Lu: el problema de agencia en la gobernanza de Internet
- Propuesta y evaluación del Policy Compliance Dashboard de AFRINIC
- Propuestas de política actuales de AFRINIC
- Acuerdos de membresía de AFRINIC
- Estatutos 2020 de AFRINIC
- Manual de Políticas de Recursos de AFRINIC
- Policy Compliance Dashboard Draft 2 de 2021
- Registro de AFRINIC32 sobre la decisión de 2020 sin consenso aproximado
- Recurso contra la determinación de no consenso de 2020
- Respuesta de un autor en 2022 sobre el panel
- Actualización del Board de AFRINIC, 19 de noviembre de 2025
- Acción de NRS sobre la cadena de autoridad de AFRINIC
- Dictamen jurídico alojado por LARUS sobre estructuras de gobernanza RIR
- Investigación BTW: qué hacen visible los registros RDAP y Whois de AFRINIC
