
Resumen
- NIPC revisión 21 abstrae operaciones sobre dispositivos no IP mediante nombres globales SDF y mapeos que traducen una prestación neutral a una operación específica del protocolo.
- La pasarela acepta una acción con HTTP 202, entrega una ubicación para seguir la instancia y después solo informa
IN_PROGRESSoCOMPLETED; ese último estado no incluye por definición una comprobación física universal. - Un recibo de actuación debe fijar quién autorizó, qué dispositivos pertenecían al grupo, qué modelo y mapeo se usaron, cómo viajó la orden, qué informó cada dispositivo y qué postcondición se observó.
Una frontera que la automatización suele borrar
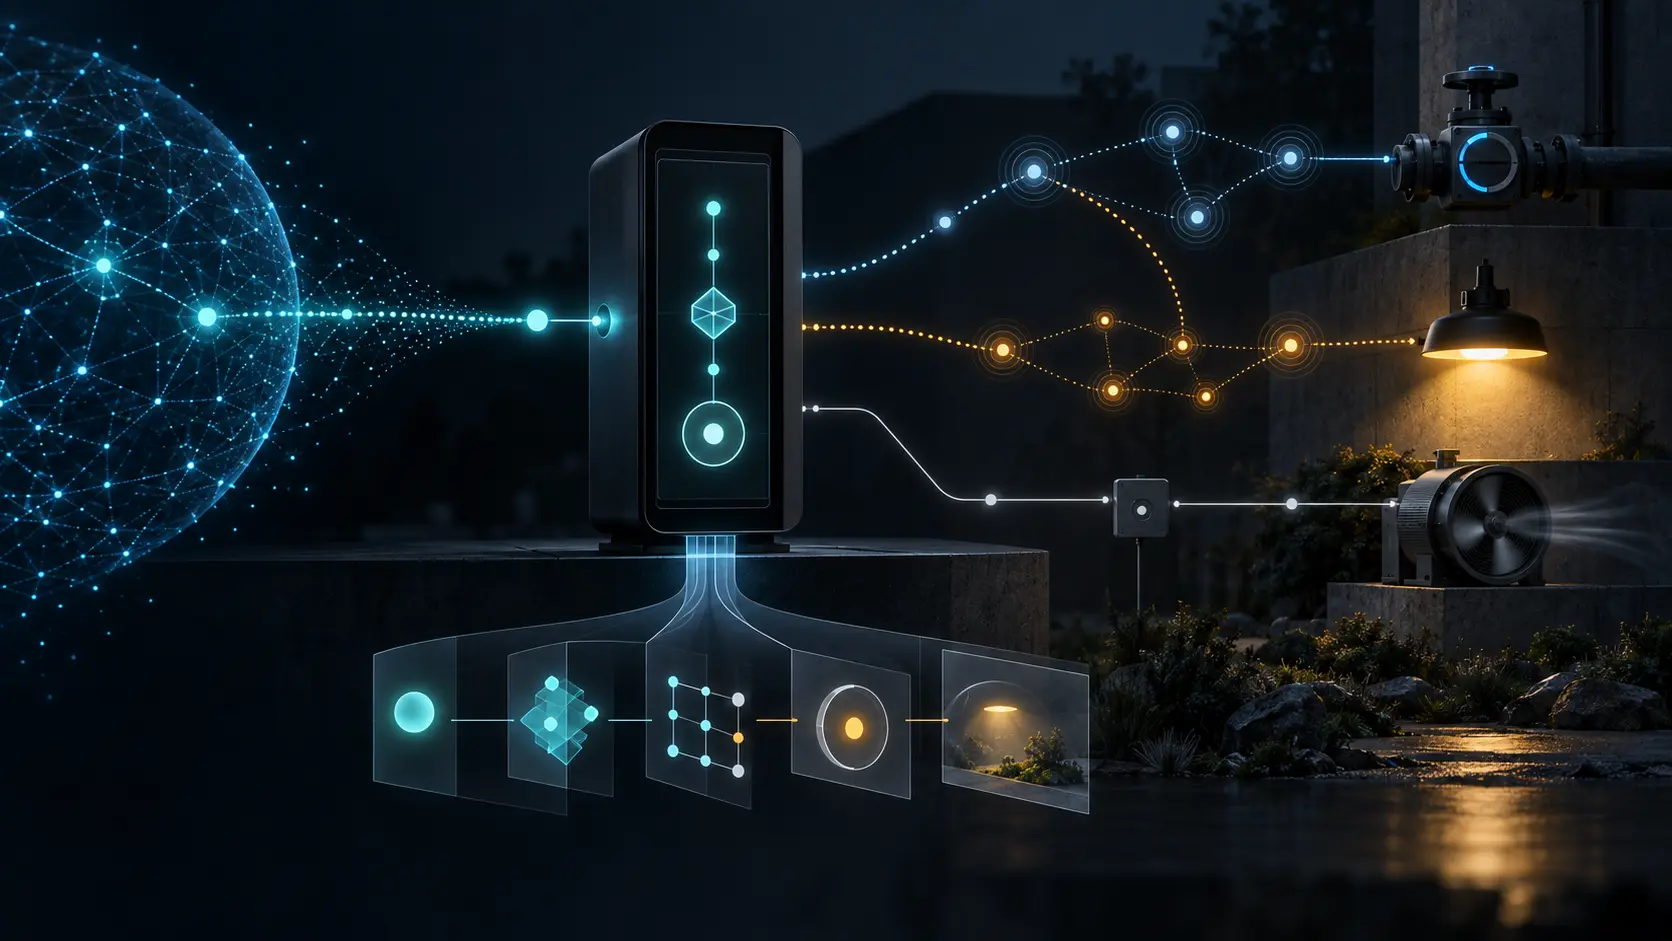
Imaginemos una orden sencilla: encender la iluminación de una zona. La aplicación envía una instrucción uniforme. La pasarela la traduce a la tecnología del dispositivo y, al cabo de unos segundos, marca la acción como completada. Para el sistema de tareas, ya no queda trabajo pendiente. Para la persona que entra en la zona, la pregunta es otra: ¿hay luz?
Entre ambas respuestas caben un relé atascado, una luminaria sustituida, un grupo desactualizado, un acuse de recibo que no refleja el estado final o un sensor que no se renovó. También cabe el éxito completo. El problema no es que COMPLETED sea inútil. El problema es asignarle una jurisdicción que no tiene.
El borrador NIPC parte de una necesidad práctica. Muchos componentes físicos carecen de conectividad IP nativa y operan detrás de redes de bajo consumo o protocolos industriales. Las aplicaciones, en cambio, necesitan una superficie coherente para propiedades, acciones, eventos, desencadenadores, grupos y conexiones. Una pasarela de capa de aplicación reduce esa diversidad a una interfaz manejable.
La abstracción crea una ventaja operativa; no elimina la obligación de explicar qué ocurrió después de cruzarla.
Tres hitos, no una sola casilla
Las acciones NIPC son asíncronas. Un POST aceptado obtiene HTTP 202, una cabecera Location que identifica la instancia y Retry-After para orientar el siguiente sondeo. El RFC 9110 recuerda que 202 significa que el procesamiento aún no ha concluido y que la solicitud incluso podría no llegar a ejecutarse.
El recurso de seguimiento añade el estado de la pasarela. Su vocabulario es deliberadamente reducido: IN_PROGRESS o COMPLETED. No existe un tercer campo obligatorio que diga «el efecto físico solicitado fue observado». Sería difícil formularlo de manera universal. En una lámpara, el efecto puede medirse como iluminación; en una válvula, como posición o caudal; en un actuador, como movimiento o fuerza. Algunos equipos solo pueden confirmar que recibieron una instrucción.
Por eso un sistema responsable registra tres hitos. Primero, la aceptación: la pasarela recibió una petición válida. Segundo, la ejecución: la instancia alcanzó el estado de pasarela y dejó la evidencia que permite el protocolo subyacente. Tercero, la postcondición: una propiedad, un evento, un sensor independiente o una inspección confirmó o contradijo el estado esperado.
Si el tercero no puede observarse, el registro debe decir «no observable», no convertir el segundo en una certeza prestada.
El nombre neutral también tiene una versión
NIPC identifica propiedades, acciones y eventos mediante nombres globales SDF. El RFC 9880 define el Semantic Definition Format, una forma de describir las prestaciones de una clase de dispositivos sin atarlas a BLE, Zigbee u otra tecnología. La pasarela consulta un mapeo de protocolo para traducir esa semántica neutral en la operación concreta.
Esta separación permite que la aplicación pida una misma función a equipos heterogéneos. También permite incorporar versiones o protocolos nuevos sin rediseñar la interfaz de la aplicación. Pero la traducción no es atemporal. El modelo SDF puede cambiar; el mapeo puede corregirse; el firmware puede ejecutar una revisión distinta.
Cuando una auditoría conserva solo el nombre de la acción, no puede saber qué significado y qué traducción estaban vigentes. El recibo debe incluir el nombre SDF, una versión o huella del modelo, otra del mapeo, el protocolo seleccionado y una huella de los parámetros. No necesita copiar credenciales ni cargas sensibles. Necesita identificar la regla que transformó la intención en una orden.
Un UUID no congela el inventario
Para operar, la pasarela debe disponer de la información de instancia del dispositivo: un UUID único y el material de confianza necesario. La revisión 21 recomienda usar SCIM conforme al RFC 7644 y al esquema de dispositivos del RFC 9944, aunque el alta y mantenimiento de esos objetos quedan fuera del alcance de NIPC.
Eso sitúa una responsabilidad clara fuera de la acción. El UUID identifica el objetivo dentro del sistema; la gobernanza del inventario demuestra qué equipo físico ocupaba ese lugar, si hubo una sustitución y cuándo cambió su pertenencia a un grupo.
NIPC evita ocultar la diversidad de un grupo. La consulta de una acción grupal devuelve estados por dispositivo. Algunos miembros pueden estar COMPLETED, otros IN_PROGRESS; los fallos incluyen Problem Details según el RFC 9457 y el identificador afectado. Reducir ese conjunto a una media o a un único indicador verde destruye la información más importante para intervenir.
El recibo guarda la fotografía del grupo en el instante de la orden. Así, una baja posterior no elimina al miembro fallido del relato y una incorporación posterior no recibe una responsabilidad retroactiva.
La ruta de conexión cambia el significado del fallo
Cuando el protocolo subyacente necesita conexión, la pasarela puede establecerla implícitamente para una operación y desmontarla al terminar. Si ya existe una conexión explícita, la reutiliza y no la modifica ni la cierra.
En el primer caso, el fallo puede aparecer durante descubrimiento, autenticación o resolución de servicios. En el segundo, puede intervenir un contexto persistente cuya antigüedad no coincide con la orden. Los reintentos de la pasarela añaden otra capa: una solicitud empresarial puede producir varios intentos físicos. En acciones no idempotentes, repetir no es neutral.
Conviene separar el identificador de la solicitud, la instancia NIPC, la conexión y cada intento de protocolo. El registro debe decir si la conexión fue implícita o explícita, qué se reutilizó, cuántos intentos hubo y qué evidencia cerró cada uno. Una política de reintento no puede evaluarse si los intentos desaparecen bajo un solo COMPLETED.
Un desencadenador atraviesa protocolos y propietarios
Los desencadenadores de NIPC vinculan un evento con una acción. El borrador señala que un evento de un dispositivo BLE puede activar una acción en otro dispositivo Zigbee. Así, una reacción local puede ser rápida y no depender de una aplicación remota para cada paso.
El recorrido, sin embargo, reparte la causalidad. Alguien instaló el desencadenador. Un dispositivo originó el evento. La pasarela eligió la definición activa, resolvió el grupo objetivo, aplicó un mapeo y abrió una instancia de acción. Después otro componente pudo observar el resultado físico.
Una investigación necesita recorrer esa cadena en ambos sentidos. Debe conservar el identificador o la huella del evento, la versión y vigencia de la regla, la autoridad que la instaló, el grupo en ese momento y las acciones generadas. De lo contrario, una regla antigua puede seguir actuando cuando la decisión institucional que la justificaba ya caducó.
Seguridad de canal, autorización y efecto
NIPC exige una protección de transporte como TLS y, cuando se usa TLS, la comprobación de identidad del servidor. No proporciona por sí mismo cifrado de la carga: este debe proceder del protocolo del dispositivo o del transporte. El administrador debe autorizar aplicaciones, con roles básicos recomendados de Provisioning, Control y Data y la posibilidad de restringir por API o prestación. Los tokens portadores deben tener vida limitada.
Estas defensas no son intercambiables. TLS protege un canal; una política decide si el actor puede invocar la acción; la pasarela registra su ejecución; una observación evalúa el estado físico. Una orden autorizada puede fallar. Una orden no autorizada puede producir casualmente el estado deseado. Un sensor puede informar bien aunque la causa haya sido manual.
El recibo conserva una referencia a la decisión de autorización, el rol y la versión de política, sin almacenar el token. También fija de antemano la postcondición esperada y el método para comprobarla. Así evita que el resultado reescriba la intención después del hecho.
Diseñar el recibo sin convertirlo en vigilancia
La parte de intención contiene actor o seudónimo operativo, autoridad, dispositivo o grupo, fotografía de miembros, nombre SDF, parámetros cifrados mediante una huella y resultado esperado. La parte de traducción identifica el modelo, el mapeo y el protocolo. La de ejecución enlaza la aceptación HTTP, la instancia, la conexión, los intentos, el estado por equipo y los errores.
La parte física conserva la medición, su hora, procedencia, frescura y confianza. Si dos sensores discrepan, la discrepancia permanece. La parte institucional define quién recibe la excepción, cuándo se escala, qué acción compensatoria está permitida y quién puede revertir.
La retención debe ser proporcional. No hay motivo para convertir una bombilla doméstica en una fuente permanente de comportamiento humano. Un equipo de seguridad o un proceso industrial sí puede requerir observación independiente y una cadena de custodia más firme. El mínimo es mantener la unión causal necesaria, no acumular cada dato disponible.
Este recibo es una propuesta editorial para operadores. No es un requisito del borrador ni un nuevo campo que deba añadirse al protocolo interoperable.
Estado documental y límites de adopción
En la fecha de investigación, el Datatracker mostraba la revisión 21, actualizada el 11 de agosto de 2026, como Internet-Draft activo del grupo ASDF, presentado para publicación con intención de Proposed Standard. Todavía no es un RFC.
El propio apartado de implementaciones advierte que los datos proporcionados por colaboradores no han sido verificados, no implican respaldo del IETF y no forman un catálogo. Además, las entradas declaran compatibilidad con revisiones distintas. Sirven como señales de experimentación y experiencia; no demuestran una semántica uniforme de resultado físico en producción.
Una lectura fiel no rebaja el trabajo técnico. Al contrario: respeta la precisión con la que la interfaz describe lo que sabe. El exceso comienza cuando una organización hace que el indicador de la pasarela responda por una realidad que nadie midió.
Fuentes
- Registro actual de NIPC en el Datatracker
- Borrador NIPC, revisión 21
- Borrador de mapeos de protocolo SDF
- Mandato del grupo ASDF
- RFC 9880: Semantic Definition Format
- RFC 9944: esquema SCIM para dispositivos
- RFC 7644: protocolo SCIM
- RFC 9562: UUID
- RFC 9110: semántica HTTP
- RFC 9457: Problem Details para API HTTP
- RFC 8446: TLS 1.3
- RFC 6750: uso de tokens portadores OAuth
- Heng Lu: The Policy Mirror
- Heng Lu: Minimum Initial Specification, Localized Future Decision, Voluntary Adoption
- Heng Lu: On Why BTW Media Exists
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance