
Zusammenfassung
draft-ietf-quic-address-discovery-01handelt die Richtung von Adressbeobachtungen per Transportparameter aus und erlaubt den Einsatz in 0-RTT; der fortbestehende Parameter ist jedoch kein Aktualitätsbeleg für eine frühere Adresse.- Betrieb muss die Lebensdauer von Fähigkeit, Verbindung, Pfad, Beobachtung, Validierung und Dienst getrennt verwalten, bevor ein gemeldeter Wert Automatisierung auslöst.
Der Client wechselte vom Büro ins Mobilfunknetz und nahm eine frühere QUIC-Sitzung wieder auf. Der Server akzeptierte 0-RTT. Auch die ausgehandelte Fähigkeit zur Adressbeobachtung galt regelkonform weiter. Ein interner Dienst übernahm deshalb die zuletzt gespeicherte Adresse als „aktuell“.
Nur die Fähigkeit war wiederaufgenommen worden. Der Netzstand war neu.
Genau diese Verwechslung macht Revision 01 von QUIC Address Discovery zu einer Führungsfrage und nicht nur zu einem neuen Frame. Der aktive Internet-Draft der QUIC Working Group stammt vom 15. August 2026 und nennt Standards Track als Ziel. Er ist kein RFC, kein Interoperabilitätsnachweis und kein Bericht über Produktionsbetrieb. Seine Regeln ordnen Protokollzustand; sie ersetzen kein Gültigkeitsmodell für Beobachtungen.
Eine lokale Adresse ist keine Außenansicht
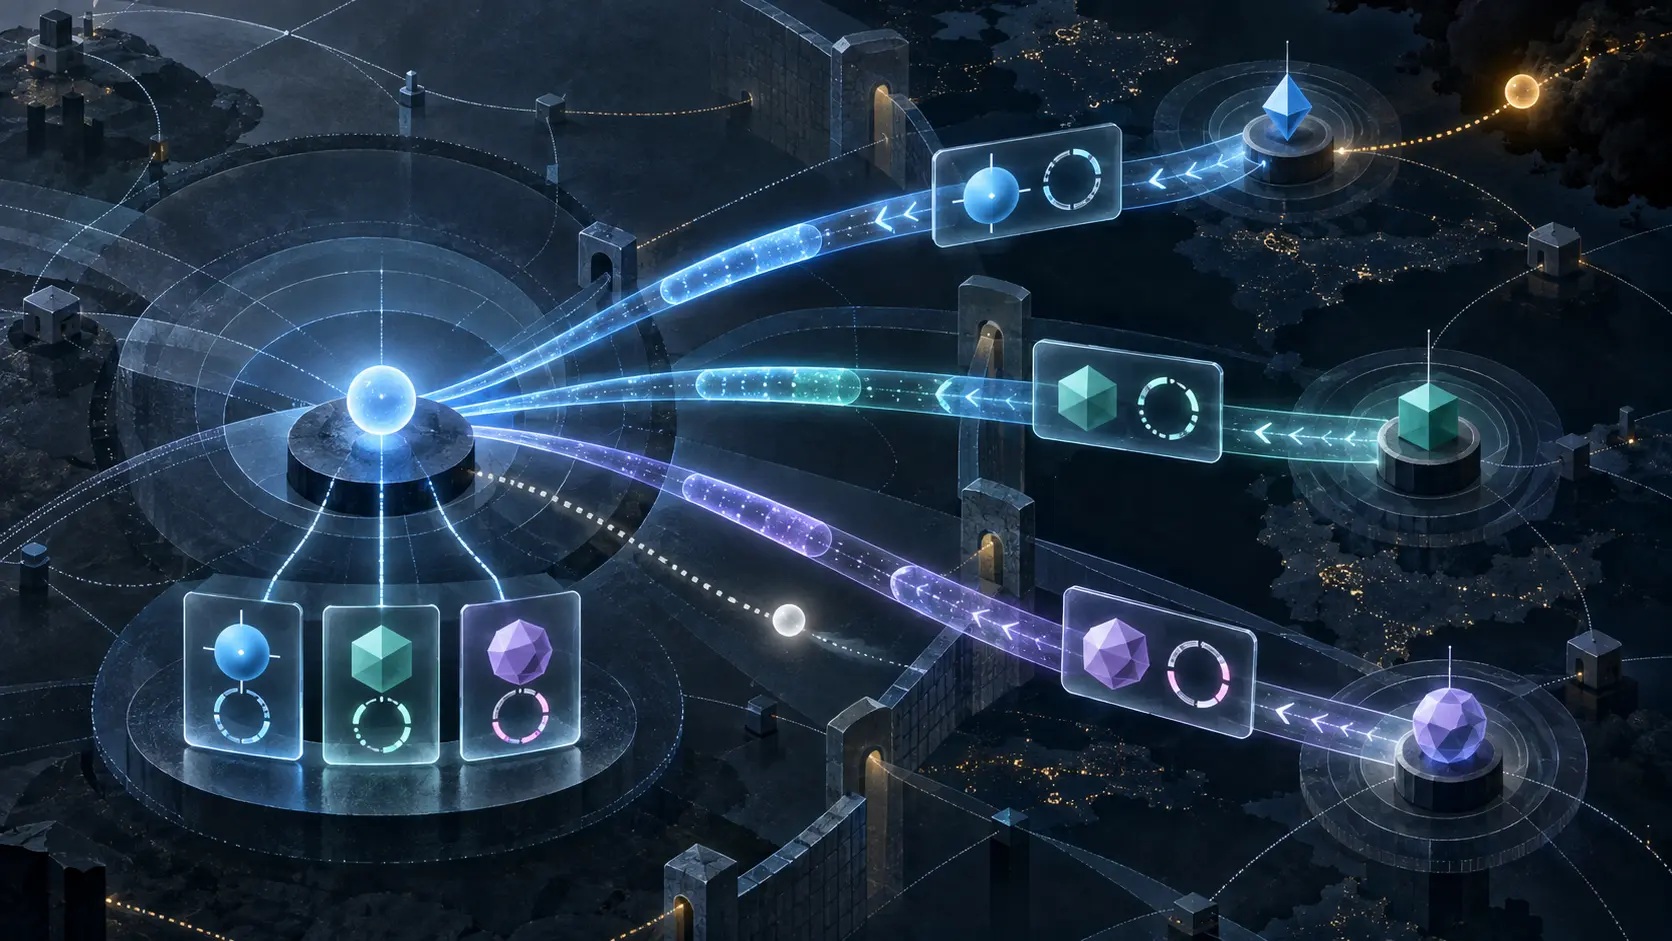
Ein Endpunkt kennt Socket, Interface und lokale Adresse. Hinter NAT, Carrier-Gateway, Load Balancer oder mehreren Netzen sieht ein entfernter Peer möglicherweise eine andere Quelladresse und einen anderen Port. Diese reflexive Transportadresse gehört zur Sicht dieses Beobachters auf einen Pfad zu einem Zeitpunkt.
STUN stellt eine solche Sicht seit Langem bereit. Der Entwurf verlegt sie in QUIC. Dadurch reist die Beobachtung im Schutz von TLS 1.3, ist für passive Beobachter nicht offen erkennbar und trägt nicht das typische STUN-Format, aus dem sich Peer-to-Peer-Nutzung ableiten lassen kann. Eine Infrastruktur, die nach QUIC Connection IDs verteilt, kann die Verarbeitung vereinfachen; ohne STUN-Demultiplexing wird QUIC-Bit-Greasing leichter.
Diese Verbesserungen sichern Transport und Privatsphäre. Sie machen den Peer nicht zum neutralen Messamt. Die Verbindung authentisiert den Überbringer einer Aussage, nicht die Welt, über die er spricht.
Drei Werte, drei Richtungen
Der Transportparameter address_discovery hat drei zulässige Werte. Null: Beobachtungen anbieten, aber nicht empfangen. Eins: empfangen, aber nicht anbieten. Zwei: beides. Ein anderer Wert ist für eine Implementierung, die die Erweiterung versteht, ein TRANSPORT_PARAMETER_ERROR.
Ein Endpunkt darf einem Knoten, der keine Beobachtungen angefordert hat, keinen OBSERVED_ADDRESS-Frame senden. Erhält der Knoten dennoch einen, schließt er die Verbindung wegen Protokollverletzung. Kann ein Responder aufgrund seiner Routing-Architektur die reflexive Adresse nicht verlässlich sehen oder würde eine Beobachtung interne Details offenbaren, soll er den Dienst nicht anbieten.
Das ist ein sauberer Vertrag über Richtung und Fähigkeit. Er überträgt keine Befugnis, DNS, Firewalls, öffentliche Endpunkte oder Produktionsrouten zu ändern.
Für 0-RTT müssen beide Seiten den Parameterwert erinnern. Akzeptiert der Server 0-RTT, darf er die Erweiterung in der wiederaufgenommenen Verbindung weder deaktivieren noch den Wert ändern. Sonst hätte der Client frühe Daten unter einer Bedingung gesendet, die der Server nachträglich widerruft.
Diese Kontinuität ist wichtig und eng. Sie sagt: Die Protokollbedingung bleibt konsistent. Sie sagt nicht: Die zuvor gemessene Adresse bleibt gültig. Fähigkeit, Beobachtung und Mapping benötigen eigene Zeitachsen.
Sequenz ist keine Frist
OBSERVED_ADDRESS enthält IPv4 oder IPv6, Port und eine monoton steigende Sequenznummer innerhalb der Verbindung. Frames dürfen ungeordnet eintreffen. Für denselben Pfad soll ein Empfänger einen Frame ignorieren, wenn er bereits eine gleich hohe oder höhere Sequenz gesehen hat.
So überschreibt eine alte Wiederholung keinen neueren Bericht. Die Nummer liefert aber keinen Wandzeitpunkt, keine maximale Gültigkeit, keine Ordnung über Verbindungen hinweg und keinen Nachweis, dass der Peer jeden Wechsel gemeldet hat. Eine Datenbank, die beim Empfang lediglich updated_at setzt, vermischt Transportankunft mit Beobachtungszeit.
Der Frame ist probing und ACK-eliciting. Geht er verloren, soll die Wiederholung denselben Pfad nutzen. Ein anbietender Peer sendet früh auf jedem neuen Pfad, einschließlich des Handshake-Pfads, und soll bei erkannter Änderung der entfernten Adresse erneut berichten.
Pfadtreue erhält Kontext. Sie ist nicht identisch mit Pfadvalidierung. QUIC setzt dafür unvorhersehbare Daten in PATH_CHALLENGE ein und erwartet PATH_RESPONSE auf dem getesteten Pfad. Selbst ein erfolgreicher Test belegt Erreichbarkeit nur unter seinen Bedingungen. Ein gemeldetes IP-Port-Paar beweist weder Erreichbarkeit von anderer Stelle noch Filterdurchlass, Anwendungszustand oder Fortbestand.
Ein korrekter Bericht kann trotzdem altern
Der Sicherheitsabschnitt warnt, dass Knoten im Allgemeinen nicht als korrekte Berichterstatter gelten können. Ein Endpunkt kann vertrauenswürdige Peers wählen oder mehrere unvertrauenswürdige befragen und Konsistenz prüfen; die Validierung bleibt außerhalb des Dokuments.
Doch auch ein ehrlicher Bericht wird alt. Mobile Übergänge, NAT-Laufzeiten, Interfacewechsel, Load-Balancer und neue Routen verkürzen seine Halbwertszeit. Ein System braucht deshalb eine Beobachtungsepoche: Netzkontext, Verbindung, Pfad, Empfangszeit, Sequenz und Ablaufregel. Wiederaufnahme nach einem Kontextwechsel beginnt eine neue Bewertung, selbst wenn der Transportparameter unverändert bleibt.
Mehrere Peers helfen nur bei wirklicher Unabhängigkeit. Fünf Namen hinter demselben Anycast-Eingang und derselben Implementierung können denselben Fehler wiederholen. Verschiedene ehrliche Werte können umgekehrt zielabhängige NAT-Mappings, Dual Stack oder asymmetrisches Routing offenlegen.
Statt eines Feldes external_address ist ein Beobachtungssatz nötig: Peer, Verbindung, Pfad, Familie, Adresse, Port, Sequenz, lokale Zeit, Vertrauensklasse und Unabhängigkeitsmerkmale. Eine Auswahl daraus ist eine versionierte Betriebsentscheidung, kein Rohfakt.
Die Ursache steht nicht im Änderungsereignis
Eine veränderte entfernte Adresse könnte NAT-Rebinding anzeigen. Sie kann ebenso Migration, Interfacewechsel, Balancing, Routing-Manipulation oder Falschbericht bedeuten.
Ein On-Path-Angreifer kann Pakete des Requesters erfassen und mit gefälschter Quelladresse wiederholen. Viele Wiederholungen erzeugen viele Beobachtungsframes und scheinbare Rebindings. Die Antwort nur auf dem beobachteten Pfad zu senden verhindert, dass der echte Requester den an die falsche Quelle gerichteten Frame erhält. Sie verhindert weder allen erzeugten Verkehr noch jedes falsche Signal im Responder. Ratenbegrenzung und QUIC-Schutz gegen spurious rebinding bleiben erforderlich.
Das Ereignis sollte daher „Adressänderung beobachtet, Ursache offen“ heißen. Erst unabhängige Prüfungen dürfen eine Ursache anreichern.
Entdeckung hat weniger Autorität als Handlung
ICE sammelt Kandidaten und führt danach Connectivity Checks aus. Consent Freshness prüft getrennt, ob ein Ziel weiterhin Verkehr empfangen will. Adresse, Pfad, Anwendung und fortbestehende Erlaubnis sind unterschiedliche Zustände.
Eine Beobachtung darf Telemetrie speisen. Hinreichend unabhängige Berichte können eine reversible Probe auslösen. Pfad- und Anwendungstests können einen rückrollbaren Wechsel stützen. Veröffentlichung, Privilegierung oder dauerhafte Policy-Änderung brauchen weitere Evidenz und einen benannten Entscheider.
Die belastbare Aussage lautet: Der authentisierte Peer P berichtete A auf Verbindung C und Pfad R mit Sequenz S; unabhängige Beobachter lieferten diese Menge; die Probe ergab V; der Dienst zeigte O. Damit bleibt die Lebensdauer jedes Belegs sichtbar.
Quellen und Grenzen
Eingefroren wurden Revision 01, Datatracker-Historie, QUIC-WG-Repository sowie RFC 8489, 9000–9002, 9287, 4787, 8445, 7675 und 8085. Sie belegen Mechanismen und Grenzen, nicht Verbreitung, Leistung, reale Interoperabilität oder Ehrlichkeit eines konkreten Peers.
Quellen
- https://datatracker.ietf.org/doc/draft-ietf-quic-address-discovery/
- https://datatracker.ietf.org/doc/draft-ietf-quic-address-discovery/history/
- https://www.ietf.org/archive/id/draft-ietf-quic-address-discovery-01.html
- https://www.ietf.org/archive/id/draft-ietf-quic-address-discovery-01.txt
- https://github.com/quicwg/address-discovery
- https://www.rfc-editor.org/rfc/rfc8489.html
- https://www.rfc-editor.org/rfc/rfc9000.html
- https://www.rfc-editor.org/rfc/rfc9001.html
- https://www.rfc-editor.org/rfc/rfc9002.html
- https://www.rfc-editor.org/rfc/rfc9287.html
- https://www.rfc-editor.org/rfc/rfc4787.html
- https://www.rfc-editor.org/rfc/rfc8445.html
- https://www.rfc-editor.org/rfc/rfc7675.html
- https://www.rfc-editor.org/rfc/rfc8085.html
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten