
Zusammenfassung
- Der Interleaved-Modus übermittelt in einer späteren Antwort den genaueren Sendezeitstempel einer früheren Antwort; eine Messung hängt damit von Zustand über mehrere Austausche ab.
- RFC 9769 verlangt Eindeutigkeit, einmalige Zuordnung, Modusprüfung und Rückfall auf den Basismodus, damit ein präziser Wert nicht mit dem falschen Paket verknüpft wird.
- Ein passender Origin-Wert ist keine Identität, kein Schutz vor asymmetrischer Verzögerung und kein Beleg dafür, dass die Probe gewählt oder die Uhr tatsächlich verstellt wurde.
Die Netzwerkkarte setzt den besten Zeitstempel an der richtigen Stelle und im falschen Moment: nahe an der tatsächlichen Übertragung, aber erst nachdem die Anwendung das Paket nicht mehr ändern kann. Der genauere Wert beschreibt die Vergangenheit und steht erst in der Zukunft zur Verfügung.
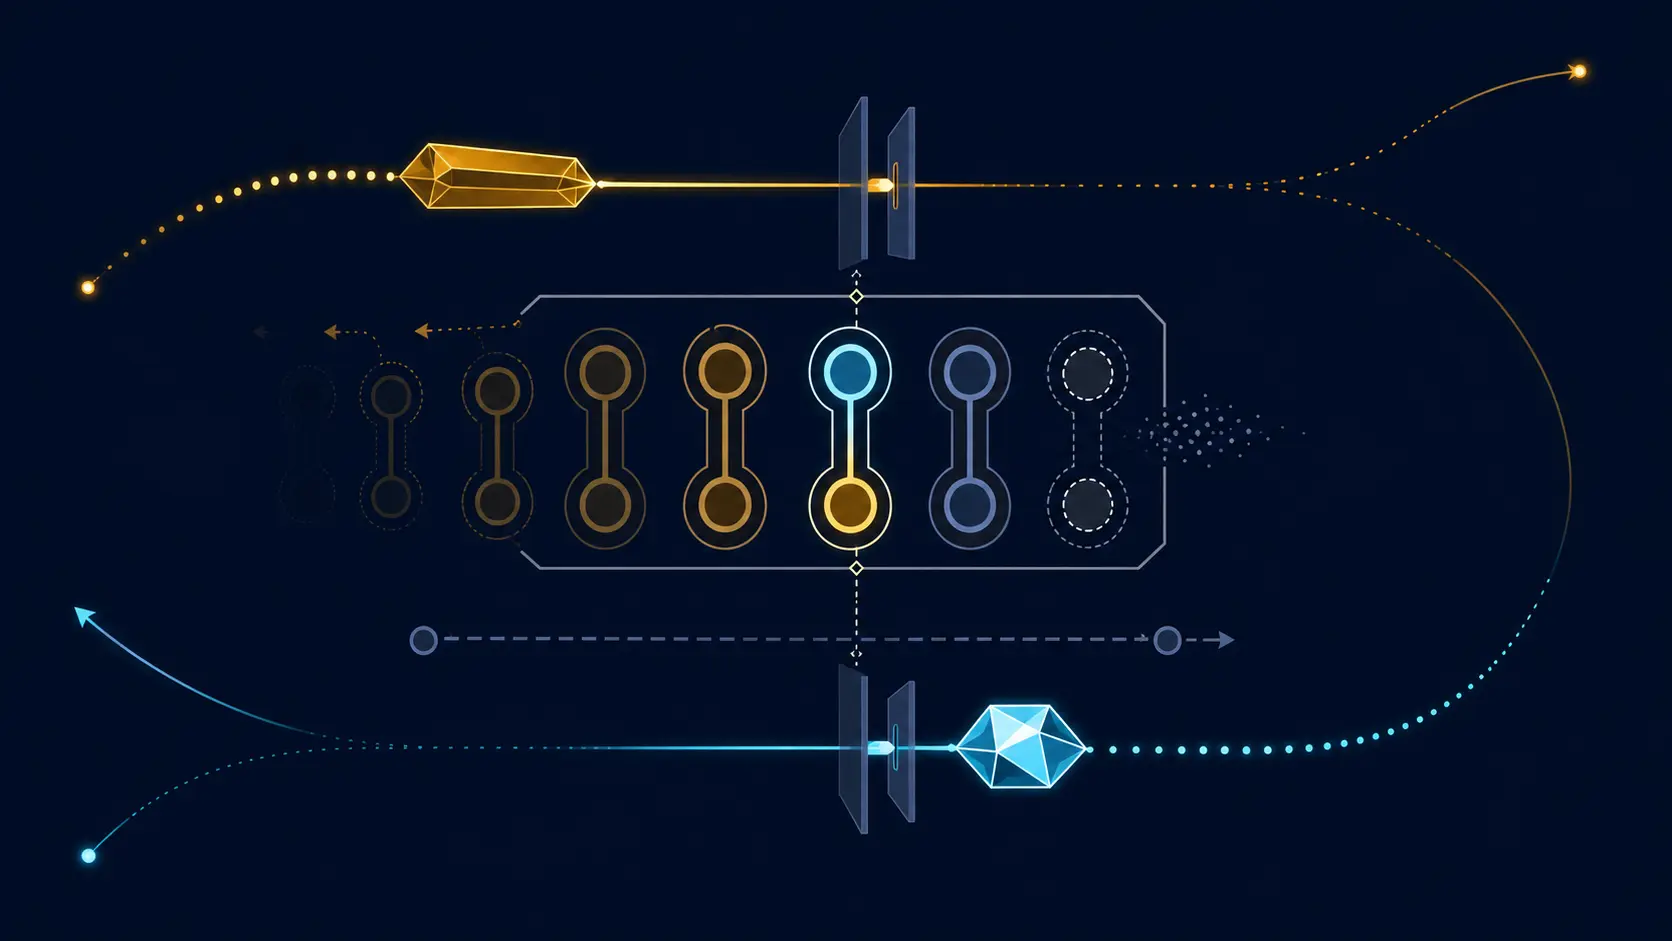
RFC 9769 löst diesen Widerspruch durch eine nachgelagerte Zustellung. Die nächste NTP-Antwort trägt den genauen Sendezeitpunkt der vorigen. Das spart ein Korrekturpaket und verwendet den vorhandenen Header. Dafür muss aus zwei Austauschvorgängen eine beweisbare Kette werden.
Die zusätzliche Genauigkeit ist also nicht zustandslos. Sie vergrößert die Pflicht, Herkunft und Zuordnung zu erhalten.
Weshalb Hardwarezeit zu spät kommt
Im NTPv4-Basisaustausch entstehen vier Zeiten: Versand der Anfrage, Empfang beim Server, Versand der Antwort und Empfang beim Client. Aus ihnen werden Offset und Rundlaufzeit berechnet. Ein im Benutzerprozess vorab eingesetzter Sendezeitpunkt enthält Verzögerungen aus Systemaufruf, Warteschlange, Treiber und Gerät. Ein Treiber- oder Hardwarestempel liegt näher an der Leitung, wird dem Prozess aber erst nach dem Versand bekannt.
Ein zweites Korrekturpaket würde Verstärkung und Längenasymmetrie ermöglichen. Interleaving nutzt stattdessen den nächsten regulären Austausch. Es ändert weder das Paketformat noch führt es ein neues Erweiterungsfeld ein. Origin, Receive und Transmit bleiben dieselben Felder, tragen aber Beziehungen zu unterschiedlichen Runden.
Das ist eine minimale Anfangsspezifikation im Sinne Heng Lus: Die gemeinsame Schicht transportiert eine begrenzte, reproduzierbare Verbesserung. Sie entscheidet nicht über Identität, Pfadvertrauen, Quellenwahl, Uhrsteuerung oder Geschäftswirkung.
Origin wird zum Griff in den gespeicherten Zustand
Im Basismodus spiegelt Origin in der Serverantwort den Sendezeitpunkt der aktuellen Clientanfrage. Der Client vergleicht ihn mit seinem gespeicherten Wert und verwirft eine Abweichung als bogus.
Im Interleaved-Modus übernimmt der Client den Server-Empfangszeitpunkt aus der letzten gültigen Antwort in die nächste Anfrage. Der Server sucht diesen Wert in seinen gespeicherten Empfangs-/Sendepaaren. Findet er ihn, kann er den nachträglich erhaltenen präzisen Sendezeitpunkt der früheren Antwort liefern.
Origin ist damit ein Index in den Speicher des Servers, kein Identitätsnachweis. RFC 9769 erlaubt eine Trennung nach IP-Adresse, rät aber von einer Trennung nach Port ab. RFC 9109 gestattet dem Client, den UDP-Port für jede Anfrage neu zu wählen. NAT, geteilte Adressen und ECMP zeigen zusätzlich, warum eine Netzkoordinate nicht zum dauerhaften Subjekt erklärt werden darf.
Die Übereinstimmung beweist nur, dass der präsentierte Wert in einem behaltenen Datensatz vorkommt. Wer ihn präsentiert und ob dieser Teilnehmer berechtigt ist, bleibt Sache der Authentisierung.
Eindeutigkeit trennt zwei Vergangenheiten
Besitzen zwei Antworten denselben Empfangszeitstempel, kann eine spätere Anfrage auf beide verweisen. Der Server könnte den Sendezeitpunkt der falschen Antwort liefern; der Client baut dann eine formal saubere Messung aus Ereignissen verschiedener Runden.
RFC 9769 fordert deshalb ausreichend eindeutige Empfangs- und Sendezeiten. Beide dürfen für die Moduserkennung nicht gleich sein. Reicht die Auflösung nicht, kann ein Wert um eine NTP-Bruchteilseinheit — ungefähr eine Viertelnanosekunde — verschoben werden.
Diese Verschiebung ist keine feinere physische Beobachtung. Sie schützt den Namensraum unterhalb der brauchbaren Uhrauflösung. Ein Feld dient zugleich als Zeitangabe und als Korrelationsmerkmal; die Dokumentation muss den Zweck einer Anpassung sichtbar halten.
Ein Treffer wird außerdem verbraucht. Derselbe gespeicherte Empfangswert darf nicht erneut eine Interleaved-Anfrage bestätigen. Einmaligkeit verhindert, dass ein vergangenes Ereignis mehrere widersprüchliche Abstammungen erhält.
Fehlender Zustand führt zu weniger Anspruch
Der erste Austausch ist immer basic, weil noch keine gemeinsame Vorgeschichte existiert. Der Server darf alte Paare verwerfen, um den Speicher zu begrenzen. Paketverlust ist überbrückbar, solange das benötigte Paar erhalten bleibt. Fehlt es, darf der Server weder schätzen noch den nächsten ähnlichen Eintrag nehmen. Antwortet er, muss er den Basismodus verwenden und neuen Zustand für später anlegen.
Der Rückfall ist Beweisdisziplin. Eine weniger präzise Messung mit richtiger Herkunft ist belastbarer als ein genauer Wert mit erfundener Zuordnung. Betriebsdaten müssen daher den tatsächlichen Modus und den Rückfallgrund zeigen. Ein gemeinsames Etikett „Hardware timestamped“ würde die vom RFC erhaltene Grenze auslöschen.
Der Zustandsspeicher ist zugleich eine Verfügbarkeitsfläche. Massenanfragen, gefälschte Absender oder wiederholte authentisierte Anfragen können nützliche Paare verdrängen. Clients dürfen nicht voraussetzen, dass der Server stets interleaved antworten kann. Der Basismodus bleibt die sichere Interoperabilitätsbasis.
Zwei gültige Antworten schließen eine Messung
Basic benötigt einen gültigen Austausch. Interleaved benötigt zwei aufeinanderfolgende gültige Antworten, weil die spätere den exakten Sendezeitpunkt der früheren trägt. Der Client muss den offenen Zustand dazwischen schützen. Eine ungültige Antwort sollte ihn nicht überschreiben.
Ein prüfbares Protokoll enthält daher beide Pakete, die Assoziation, den erkannten Modus, das Origin-Ergebnis, Alter und Verbrauch des Paars, Verluste, Verdrängung sowie den verwendeten Vier-Zeitstempel-Satz. Nur den fertigen Offset zu speichern, entfernt die Begründung der Zahl.
RFC 9769 bietet zwei Sätze. Der für Verzögerungsfilter empfohlene Satz beschreibt den vorherigen Austausch. Der andere liefert einen aktuelleren Offset, zieht den Zeitraum aber auseinander; die Verzögerung wird empfindlicher gegenüber Frequenzfehlern der beiden Uhren. Aktualität und Stabilität sind verschiedene Ziele. Der Verbraucher trifft die Wahl.
Symmetrisch und Broadcast haben eigene Grenzen
Symmetrische Peers können in unterschiedlichen Takten senden. Eine fehlende Antwort kann den entfernten Sendezeitpunkt mit dem falschen lokalen Empfang verbinden. Deshalb gelten strenge Sequenzbedingungen, und Interleaving soll standardmäßig abgeschaltet bleiben, bis es auf der aktiven Seite ausdrücklich konfiguriert wird.
Im Broadcast trägt ein Paket den eigenen ungefähren Sendezeitpunkt und in Origin den genauen Wert des Vorgängers. Ein fähiger Client vergleicht ihn mit dem vorherigen Paket und verwendet Interleaving nicht, wenn die Lücke seinen Grenzwert überschreitet. Broadcast liefert allein keine Pfadverzögerung; dafür ist Client/Server nötig.
Eine einzige Fähigkeitsanzeige genügt also nicht. Modus, Reihenfolge und Referenzzustand gehören zur Bedeutung der Messung.
Korrelation ist weder Authentisierung noch Verzögerungsschutz
Ein unvorhersagbarer Origin-Wert erschwert blinde Off-Path-Fälschungen. RFC 9769 warnt vor der Weitergabe von Empfangswerten und empfiehlt die Randomisierung aller Bits in Clientanfragen. RFC 8633 behandelt Origin-Abweichungen als Überwachungssignal und weist darauf hin, dass Kontrollschnittstellen erwartete Werte verraten können. Die Primärforschung zur Sicherheit des NTP-Datagramms zeigt, wie vorhersehbarer oder offengelegter Zustand Angriffe ermöglicht.
Trotzdem ist der Treffer keine kryptografische Identität. NTS authentisiert den Austausch, verhindert aber keinen On-Path-Angreifer, der Pakete asymmetrisch verzögert, ohne ihren Inhalt zu ändern. RFC 7384 hält Verzögerungsangriffe als eigene Klasse fest; RFC 8915 belässt mehrere Quellen und Pfade als teilweise Gegenmaßnahmen.
Parsing, Zustandszuordnung, Authentisierung, Pfadannahme, Quellenauswahl, Uhrentscheidung und Anwendungsergebnis sind getrennte Realitätsschichten. Kein früher Beleg unterschreibt automatisch den nächsten.
Präzision verschärft die Herkunftspflicht
Viele Nachkommastellen sehen nach Autorität aus. RFC 9769 zeigt das Gegenteil: Der bessere Zeitstempel gewinnt Wert, weil strengere Bedingungen seine Herkunft schützen.
Primat des laufenden Codes bedeutet, getrennt nachzuweisen, welcher Modus tatsächlich lief, welches Paar gefunden, welcher Peer authentisiert, welche Probe ausgewählt, welche Uhraktion ausgeführt und welche Wirkung beobachtet wurde. Der veröffentlichte Standard beweist keinen dieser Schritte.
Quellen
- RFC 9769 — NTP Interleaved Modes
- RFC 5905 — Network Time Protocol Version 4
- RFC 9109 — NTPv4 Port Randomization
- RFC 7384 — Security Requirements of Time Protocols
- RFC 8633 — Network Time Protocol Best Current Practices
- RFC 8915 — Network Time Security for NTP
- The Security of NTP's Datagram Protocol
- Heng Lu — Running-Code Primacy
- Heng Lu — Minimum Initial Specification, Localized Future Decision, and Voluntary Adoption
- Heng Lu — On Reality Layers, Symbolic Power, and Why Clarity Feels So Hostile
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten