
Zusammenfassung
- Die experimentelle IPv6 Destination Option aus RFC 9837 enthält einen 32-Bit-Selektor für den FIB-Eintrag am Ausgangs-PE, aber keinen Identitätsnachweis für den Eingangs-PE.
- Über das globale Internet verlangt sie AH oder ESP. In einer Limited Domain hängt die Sicherheit von ACLs an jeder Grenze ab; dieses Verfahren ist ausdrücklich fail-open.
- Verarbeitung muss standardmäßig ausgeschaltet sein. Einsatz, Kollision, ACL-Wirkung, Skalierung, Interoperabilität und OAM bleiben Gegenstand veröffentlichter Versuche.
Ein Paket kann genau den richtigen Kundeneintrag treffen und trotzdem von einem unberechtigten Gerät stammen.
RFC 9837 erschien im August 2025 als Experimental. Der Publikationsnachweis belegt Prüfung und IESG-Freigabe, nicht Betrieb. RFC 7841 macht diese Statusgrenze sichtbar.
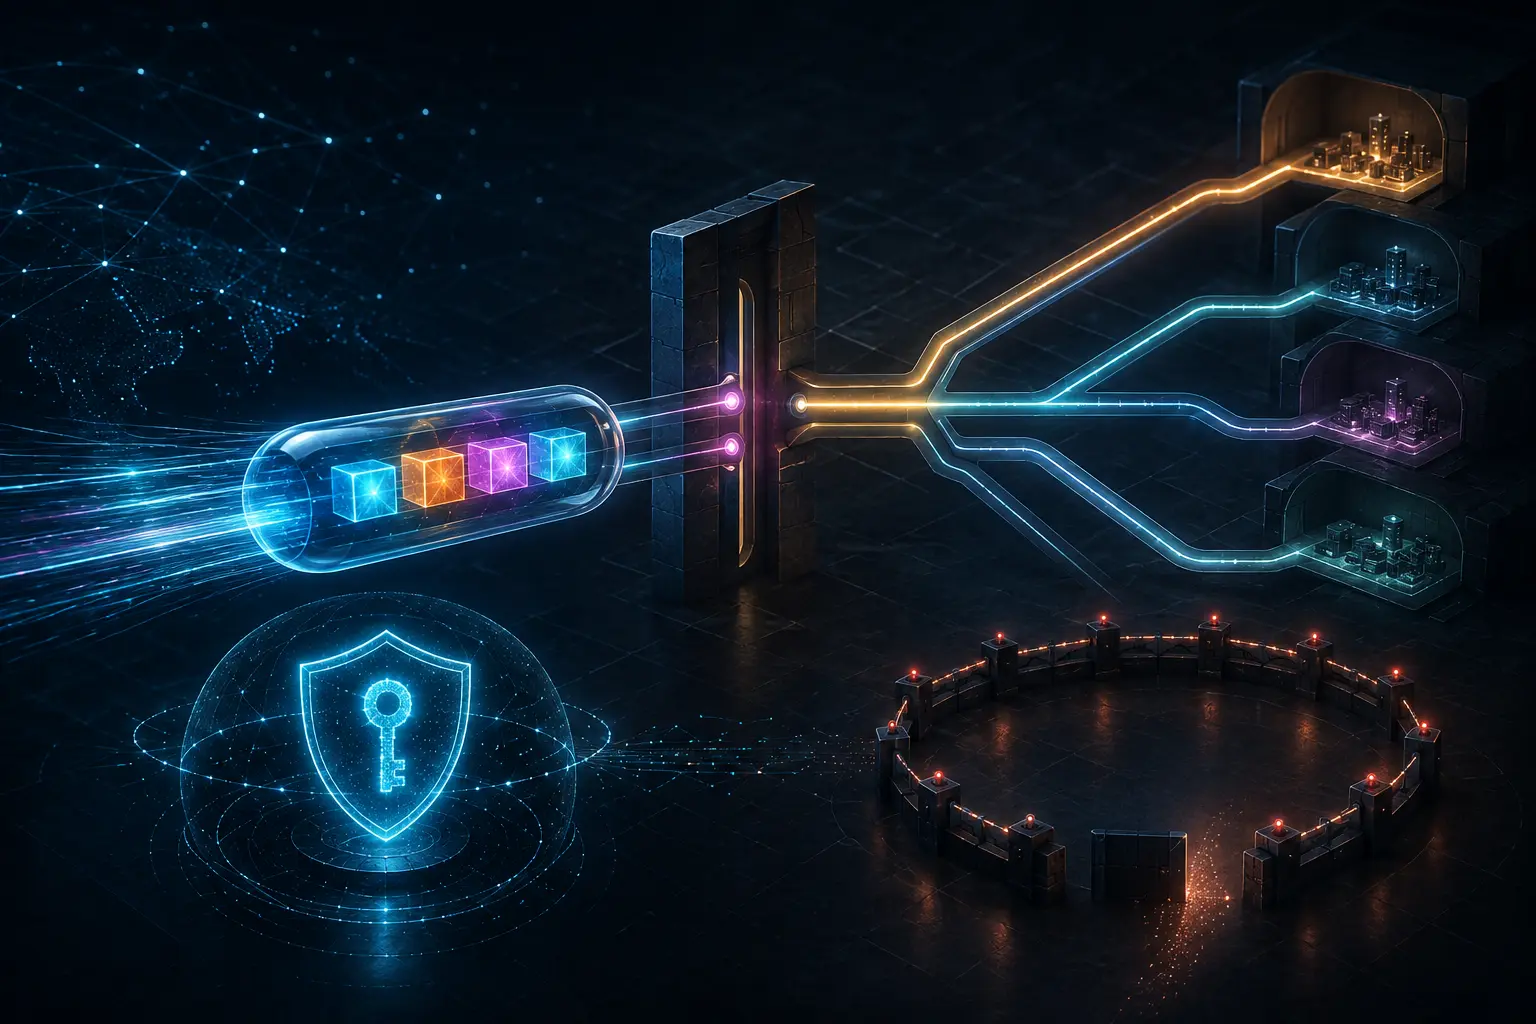
Nach RFC 8200 kapselt der Eingangs-PE Kundendaten und setzt die Option 0x5E unmittelbar vor die Nutzdaten. Vier Bytes bezeichnen den FIB-Eintrag am Ausgang. Ein Treffer bestimmt den Weg zum CE; ohne Treffer wird verworfen.
Ein Selektor ist kein Ausweis
Kann ein fremdes Gerät einen teilnehmenden PE imitieren, kann es einen gültigen Wert senden. Für globale Übertragung muss der Tunnel daher mit AH oder ESP geschützt sein. Beweisstücke sind Peer-Identität, Security Association, Schlüsselzustand und Verifikation, nicht die vier Bytes.
In einer Limited Domain müssen alle Randknoten Pakete mit dieser Option und internem Ziel per ACL abweisen. RFC 8799 beschreibt die Bereichsgrenze; der Entwurf Safe(r) Limited Domains behandelt fail-open, ist aber kein Standard.
„Nur intern“ ist kein Nachweis. Erforderlich sind ein vollständiges Randinventar, installierte ACL-Versionen und Tests von außen. RFC 6169 zeigt zusätzlich, wie Tunnel Kontrollen auf der falschen Ebene umgehen können.
Auch der FIB-Eintrag braucht Herkunft
Die FIB kann per CLI, über einen Controller mit PCEP oder NETCONF, oder durch ein Routingprotokoll gefüllt werden. Dessen Erweiterung bleibt außerhalb des RFC. Ein Dienstwert kann somit fehlen, veraltet oder einem anderen Kunden zugeordnet sein.
RFC 8342 trennt angeforderten, beabsichtigten und operativen Zustand. Eine erfolgreiche Controller-Antwort beweist keine Hardwareprogrammierung; ein vorhandener Eintrag beweist keine Autorisierung.
BGP/MPLS VPN, EVPN und SRv6 sind Vergleichsarchitekturen, keine Freigabe dieses Experiments. RFC 2473 liefert die allgemeine IPv6-Tunnelmechanik, aber keine Aufnahmeentscheidung.
Experimentell heißt widerrufbar
Das IANA-Register ordnet 0x5E dem Experimentierkontext zu. Andere Experimente können denselben Code nutzen. Deshalb muss die Verarbeitung standardmäßig aus und nur mit dokumentiertem Umfang, Eigentümer und Rückweg eingeschaltet sein.
RFC 9837 fordert Ergebnisse zu Aufwand, Synchronisierung, Hardware, ACL-Kosten und -Wirksamkeit, FIB-Erzeugung, Maßstab, Interoperabilität und Sichtbarkeit durch PING, TRACEROUTE, Wireshark und TCPDUMP. Ein weitergeleitetes Paket beantwortet diese Fragen nicht.
Heng Lus minimale Anfangsspezifikation mit lokalen Folgeentscheidungen trennt gemeinsames Format von lokaler Haftung. Running-Code-Primat verlangt Messungen; Realität vor Advocacy verbietet unbelegte Aussagen über Betreiber, Produkte oder Vorfälle.
Quellen
- https://www.rfc-editor.org/rfc/rfc9837.html
- https://www.rfc-editor.org/info/rfc9837
- https://www.rfc-editor.org/rfc/rfc8200.html
- https://www.rfc-editor.org/rfc/rfc7841.html
- https://www.rfc-editor.org/rfc/rfc2473.html
- https://www.rfc-editor.org/rfc/rfc6169.html
- https://www.rfc-editor.org/rfc/rfc4302.html
- https://www.rfc-editor.org/rfc/rfc4303.html
- https://www.rfc-editor.org/rfc/rfc8799.html
- https://datatracker.ietf.org/doc/html/draft-wkumari-intarea-safe-limited-domains-04
- https://www.iana.org/assignments/ipv6-parameters/ipv6-parameters.xhtml
- https://www.rfc-editor.org/rfc/rfc4364.html
- https://www.rfc-editor.org/rfc/rfc7432.html
- https://www.rfc-editor.org/rfc/rfc8986.html
- https://www.rfc-editor.org/rfc/rfc5440.html
- https://www.rfc-editor.org/rfc/rfc6241.html
- https://www.rfc-editor.org/rfc/rfc8342.html
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
- https://heng.lu/on-why-btw-media-exists-and-why-reality-not-advocacy-is-the-product/
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten