
Zusammenfassung
- Ein TLS-Sitzungsticket ist ein vom Server geschütztes, für den Client undurchsichtiges Paket mit wiederaufnehmbarem Zustand. Der Client trägt es, kann seinen Inhalt aber weder bestimmen noch seine Annahme erzwingen.
- Die Einsparung vieler clientbezogener Datensätze konzentriert Zustand in wenigen Ticketschlüsseln. Deren Verteilung, Rotation und Vernichtung bestimmen deshalb Reichweite und Rückweg der Optimierung.
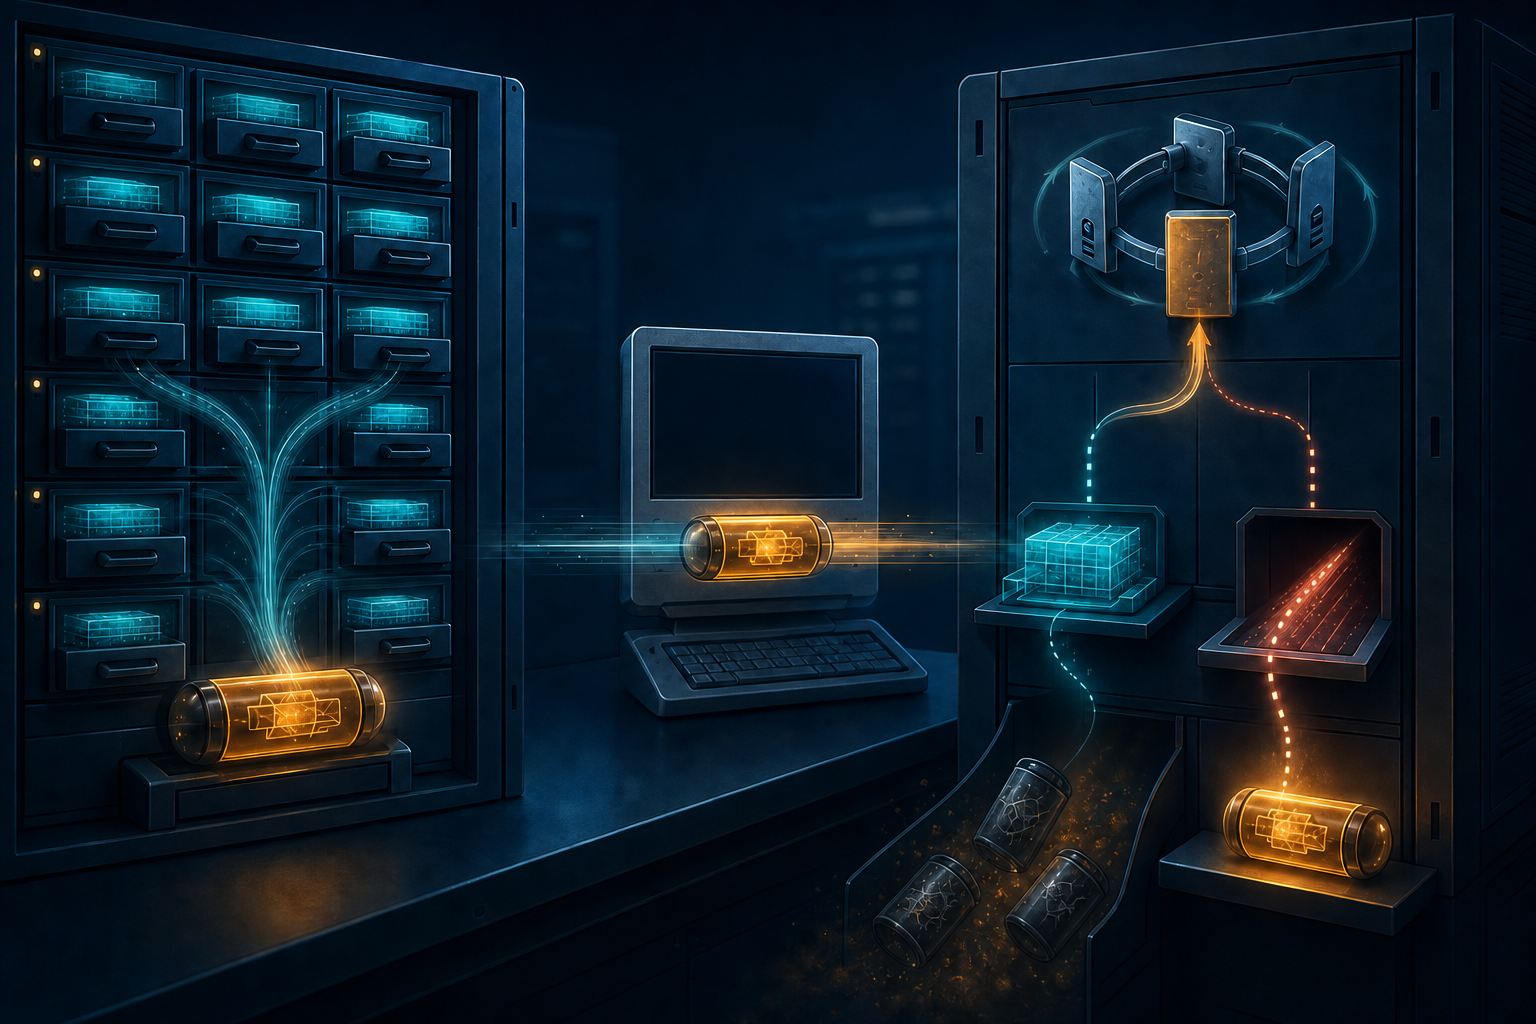
Vom Verweis zur versiegelten Akte
TLS konnte Sitzungen schon vor dem Ticket wiederaufnehmen. Nach RFC 5246 umfasst eine TLS-1.2-Sitzung kryptografische Parameter, die mehrere Verbindungen teilen können. Eine vom Server gewählte Sitzungskennung bezeichnet aktiven oder wiederaufnehmbaren Zustand.
Der Client brachte die Kennung zurück; der Server musste die zugehörige Akte noch besitzen. Bei vielen Clients entstanden Cache, Ablauf- und Invalidierungsarbeit. Hinter einem Load Balancer musste die nächste Maschine den gleichen Datensatz lesen können oder der Client zum richtigen Knoten zurückkehren.
RFC 4507 kehrte 2006 dieses Verhältnis um. Der Server legte die Sitzungsdaten in ein Ticket und gab es dem Client. RFC 5077 ersetzte die erste Spezifikation 2008 und behielt das Modell mit stärkerer empfohlener Konstruktion bei.
Statt eines Verweises auf internes Gedächtnis kehrte nun eine versiegelte Kopie dieses Gedächtnisses zurück. Speicherort und Deutungshoheit wurden getrennt.
Der Träger durfte den Inhalt nicht auslegen
RFC 5077 macht das Ticket für den Client undurchsichtig. Die empfohlene Form enthält einen Schlüsselnamen, Initialisierungswert, verschlüsselten Zustand und Integritätsschutz. Im Inneren können Cipher Suite, Master Secret, Zeitstempel und Informationen zur ursprünglichen Client-Authentisierung stehen.
Der Client speichert Ticket und zugehörige Parameter. Bei der Rückkehr bietet er das Objekt an und beteiligt sich am verkürzten Handshake. Der Server entschlüsselt, prüft und rekonstruiert. Vertraulichkeit verbirgt die Akte; Integrität verhindert, dass der Träger Identität, Privileg oder Laufzeit verändert.
Ein abgefangenes Ticket allein reicht ohne das zugehörige Geheimnis nicht zur Wiederaufnahme. Ein gültiges Ticket ist umgekehrt keine dauerhafte Anwendungsberechtigung. Ein Konto kann gesperrt oder eine Rolle entzogen worden sein. TLS beweist Kontinuität eines kryptografischen Zustands, nicht jede aktuelle Geschäftsentscheidung.
Ablehnung musste ein normaler Ausgang sein
Kennt der Server den Schlüssel nicht mehr, hält er das Ticket für zu alt oder will es nicht verwenden, kann er einen vollständigen Handshake durchführen. Die Zurückweisung kostet Leistung, muss aber keine Störung sein.
Dieser Rückweg ermöglicht Rotation und Trennung. Wäre jede Ablehnung ein Ausfall, würden Betreiber alte Schlüssel behalten und Annahmegrenzen ausweiten. Auch ein erneuertes Ticket gilt nicht schon beim Versand als übernommen; erst ein abgeschlossener Handshake schafft verlässlichen gemeinsamen Zustand.
Weniger Datensätze, stärkeres gemeinsames Geheimnis
„Ohne serverseitigen Zustand“ meint den entbehrlichen Datensatz je Client. Ticketschlüssel, Formaterkennung, Laufzeitregeln und laufende Verbindungen bleiben bestehen.
Teilen viele Knoten denselben Schlüssel, kann jeder Tickets der anderen akzeptieren. Das verbessert Lastverteilung und vergrößert zugleich die Kompromittierungsdomäne. Regionale Schlüssel verkleinern den Schaden, verursachen aber beim Regionswechsel häufiger vollständige Handshakes.
RFC 5077 empfiehlt zweckgebundene, regelmäßig gewechselte Schlüssel. RFC 9325 verlangt regelmäßige Rotation, Vernichtung alter Schlüssel nach ihrer Gültigkeit und begrenzte Ticketlaufzeiten. Ein zu lange aufbewahrter Schlüssel kann einen kurzen Einbruch in Zugriff auf eine lange Wiederaufnahmegeschichte verwandeln und Forward Secrecy entwerten.
Drei Fristen statt einer Zahl
Das TLS-1.2-Ticket nennt einen Laufzeithinweis. Der Client soll danach löschen und darf früher löschen. Der Server darf kürzer oder länger akzeptieren. Die Zahl hilft dem Client beim Cache; sie reserviert keine künftige Annahme.
Zu beobachten sind deshalb Client-Speicherfrist, tatsächliche Serverannahme und Verfügbarkeit des öffnenden Schlüssels. Rotation kann Annahme verkürzen. Ein unkontrolliertes Rollback kann einen alten Schlüssel und alte Tickets wiederbeleben.
Ein gutes Siegel heilt keinen schlechten Ursprung
RFC 7627 zeigte, dass ältere Master Secrets nicht ausreichend an den Handshake-Kontext gebunden waren. Ein aktiver Angreifer konnte Geheimnisse zweier Sitzungen synchronisieren und damit Verfahren gefährden, die ihre Eindeutigkeit voraussetzten, einschließlich Wiederaufnahme.
Das Extended Master Secret bindet die Ableitung an den Hash des Handshake-Transkripts. Ein tragbarer Zustand erbt also seine Herkunft. Starker Containerschutz kann keine mehrdeutige ursprüngliche Aushandlung nachträglich korrigieren.
TLS 1.3 machte das Ticket zur PSK-Identität
RFC 8446 ordnet Wiederaufnahme als Pre-Shared Key. Nach dem Haupt-Handshake sendet NewSessionTicket Laufzeit, Altersverschleierung, Nonce und opaque Identität. Später beweist ein Binder den Besitz der zugehörigen PSK.
Die angegebene Laufzeit darf sieben Tage nicht überschreiten; der Client darf nicht länger speichern. Eine neue ephemeral Diffie–Hellman-Komponente kann hinzukommen. RFC 9325 empfiehlt psk_dhe_ke, wenn auch wiederaufgenommene Verbindungen Forward Secrecy erhalten sollen.
0-RTT ist eine getrennte Option. Tickets beschleunigen auch gewöhnliche 1-RTT-Wiederaufnahme. Nicht jedes Ticket ist einmalig, und deaktivierte Early Data ersetzt keine Schlüsselrotation.
Verschlüsselter Inhalt blieb beobachtbar
RFC 5077 schützt sensible Inhalte, warnt aber vor Korrelation, wenn dasselbe Ticket in mehreren Handshakes sichtbar wird. RFC 9325 nennt Wiederaufnahme ebenfalls als Tracking-Risiko.
Unlesbar ist nicht unsichtbar. Ausgabehäufigkeit, Erneuerung, Wiederverwendung und Laufzeit gehören zur Datenschutzgrenze.
Was tatsächlich wanderte
Zum Client wanderten Daten, aus denen der Server Sitzungszustand wiederherstellen konnte. Beim Server blieben Schlüssel und Annahmeentscheidung. Der Betreiber bestimmte die Flottengrenze; die Anwendung bestimmte aktuelle Rechte.
Ein Ticket beweist keine Person, garantiert keine Annahme bis zum Ablaufdatum, ist nicht zwingend einmalig und macht einen Server nicht absolut zustandslos. Seine historische Leistung ist präziser: Zustand kann den Ort wechseln, ohne dass sein Träger die Autorität über seine Bedeutung erhält.
Quellen und Evidenzgrenzen
Die offiziellen Quellen sind RFC 4507, RFC 5077, RFC 5246, RFC 7627, RFC 8446 und RFC 9325. Aussagen zu Flottengrenzen sind operative Ableitungen daraus, keine Messung eines Anbieters.
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten