
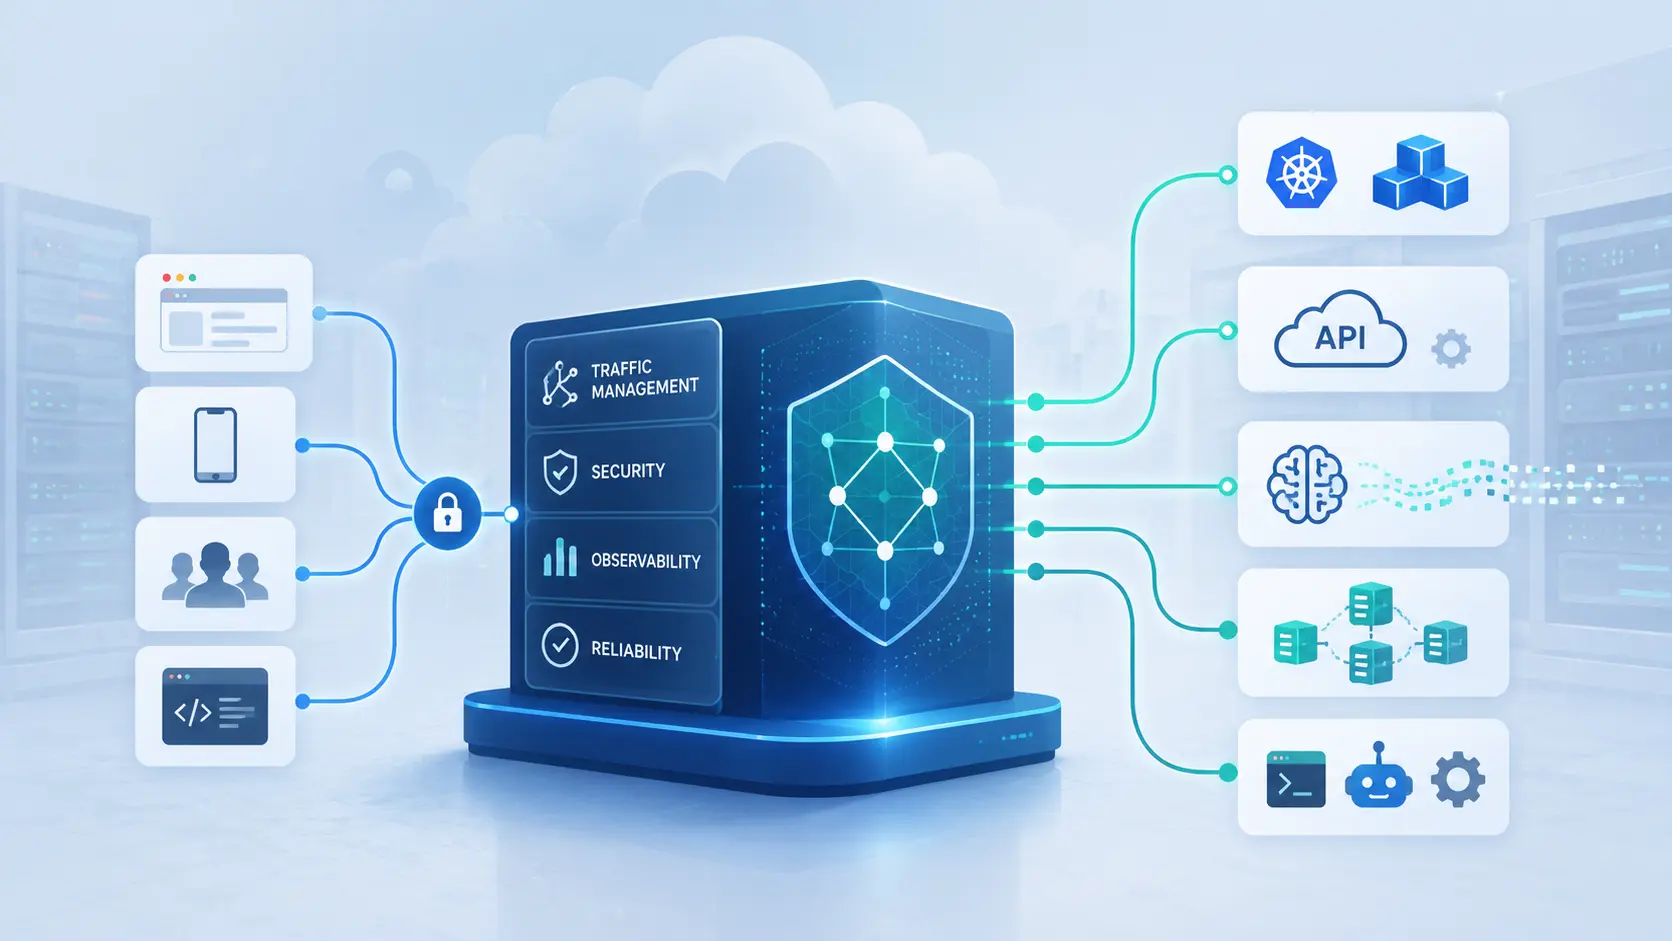
Zusammenfassung
- Traefik Labs ist das private Open-Core-Unternehmen hinter Traefik Proxy, dessen erster Code 2015 von Gründer Emile Vauge geschrieben wurde, bevor das Unternehmen 2016 als Containous gegründet wurde.
- Die provider-gesteuerte Architektur von Traefik überwacht Infrastrukturquellen wie Docker und Kubernetes und wandelt Service-Metadaten in Routing- und Richtlinienobjekte um, ohne dass nach jeder Änderung eine statische Proxy-Konfiguration neu erstellt werden muss.
- Traefik Hub, AI Gateway und MCP Gateway erweitern die kommerzielle Reichweite des Unternehmens vom Ingress auf API-Governance, Traffic zu Modellanbietern und Agent-zu-Tool-Verbindungen, was sowohl den Wert als auch die betriebliche Verantwortung erhöht.
- Traefik meldete im Juli 2026 1.000 Mitwirkende und 3,5 Milliarden offizielle Docker-Image-Pulls, aber diese Zahlen belegen keine eindeutige Anzahl von Installationen, Kunden oder eine Conversion-Rate zu zahlenden Nutzern.
Ein Gateway-Unternehmen, kein Netzbetreiber
Traefik Labs betreibt kein globales Content-Delivery-Netzwerk, bietet keine Cloud-Computing-Kapazitäten, kein autonomes System und verkauft keine Zugangs-Connectivity. Die Software läuft normalerweise auf Infrastruktur, die von Kunden ausgewählt und kontrolliert wird. Dennoch kann eine Traefik-Bereitstellung direkt im Pfad des Produktionsverkehrs sitzen, eine Verbindung annehmen, bevor die Anwendung sie sieht, Verschlüsselung terminieren, ein Backend auswählen, Authentifizierung anwenden, Header modifizieren, Ratenlimits durchsetzen und Betriebsdaten aufzeichnen.
Diese Position verleiht dem Unternehmen Einfluss, der über die scheinbare Größe einer Proxy-Binärdatei hinausgeht. Ein Gateway ist ein Entscheidungspunkt zwischen externer Nachfrage und internen Diensten. Wenn die Konfiguration und die Richtlinien korrekt sind, können Anwendungsteams Dienste schnell bereitstellen, während Infrastrukturteams konsistente Kontrollen anwenden. Wenn sie falsch sind, kann eine Änderung einen Administrationsendpunkt offenlegen, ein von einem Angreifer bereitgestelltes Identitätssignal vertrauen, die Zertifikatsbehandlung unterbrechen oder den Verkehr über eine große Anwendungslandschaft umleiten.
Dieses Profil betrifft Traefik Labs, das private Softwareunternehmen, und nicht nur Traefik Proxy allein. Traefik Proxy ist ein Open-Source-Projekt mit eigenem Repository, Mitwirkenden, Releases, Lizenzbedingungen, Issues und Sicherheitshinweisen. Traefik Labs beschäftigt Maintainer, entwickelt kommerzielle Produkte, verkauft Support- und Enterprise-Funktionen und nutzt die breite Akzeptanz des Proxys als Open-Core-Vertriebskanal. Das Projekt und das Unternehmen sind eng verbunden, aber weder rechtlich noch institutionell identisch.
Die verifizierte Betriebsstruktur umfasst Traefik Labs SAS in Frankreich und Traefik Labs, Inc. für Teile der nicht-europäischen Aktivitäten des Unternehmens. Aktuelles juristisches Material identifiziert die französische Einheit in der 132 rue Bossuet in Lyon und listet die SIREN-Nummer 818103475.
Öffentliche Quellen liefern keine konsolidierten geprüften Jahresabschlüsse, eine vollständige Kapitalisierungstabelle, eine aktuelle Bewertung, produktbezogene Umsätze oder eine verifizierte Kundenzahl, sodass die vorliegenden Belege eine Analyse des Betriebs- und Geschäftsmodells von Traefik ermöglichen, nicht aber eine vollständige finanzielle Bewertung.
Das zentrale Problem ist einfach. Traefik wurde nützlich, weil es wiederkehrende Konfigurationsarbeit in einer sich schnell verändernden Anwendungsumgebung beseitigte. Das Unternehmen möchte nun dieselbe Gateway-Position nutzen, um APIs, Modellanbieter, Agenten und Tools zu steuern. Diese Erweiterung kann Kunden eine konsistente Richtlinienebene bieten, erhöht aber auch die Konsequenzen, wenn diese Ebene ausfällt, kompromittiert wird oder schwer zu ersetzen ist.
Traefik begann mit einem Konfigurationsproblem
Der traditionelle Reverse-Proxy-Betrieb ging davon aus, dass sich Backend-Dienste vergleichsweise langsam änderten. Ein Administrator konnte eine Serverliste definieren, virtuelle Hosts konfigurieren, die Datei testen und den Proxy neu laden. Diese Methode blieb für stabile Umgebungen effektiv, aber Container und Orchestratoren veränderten sowohl das Tempo als auch die Verantwortung für Infrastrukturänderungen.
Dienste konnten erstellt, neu geplant, skaliert, ersetzt oder zerstört werden, während Anwendungen weiterliefen, sodass die Adresse eines Backends weniger dauerhaft war als die in den Orchestrierungsmetadaten gespeicherte Dienstidentität.
In einer solchen Umgebung wird jeder manuelle Konfigurationsschritt zu einer Quelle von Verzögerungen und Ausfällen. Ein Bereitstellungssystem kann einen Dienst in Sekunden starten, doch dieser bleibt unzugänglich, bis die Verkehrsebene ihn erkennt. Eine Ticket-Warteschlange kann zum langsamsten Teil einer ansonsten automatisierten Plattform werden, während wiederholte Dateigenerierung und Neuladungen Gelegenheiten für veraltete Endpunkte, widersprüchliche Änderungen und Konfigurationen schaffen, die nicht mehr zur laufenden Infrastruktur passen.
Traefiks Antwort bestand darin, den Proxy das System beobachten zu lassen, das bereits den gewünschten Zustand enthält. Docker-Labels, Kubernetes-Ressourcen, Konfigurationsdateien und andere Anbieterschnittstellen werden zu Eingaben. Traefik interpretiert diese Eingaben und gleicht seine Laufzeit-Routing-Objekte ab, sodass Metadaten zur Anwendungsbereitstellung und Netzwerkverhalten denselben operativen Kreislauf durchlaufen können.
Das Design wurde manchmal so beschrieben, es mache Netzwerke „langweilig“. In diesem Kontext bedeutet der Begriff vorhersehbar genug, dass ein Entwickler für jede Route oder jedes Zertifikat kein spezielles Ticket benötigen sollte. Ein Dienst erscheint mit genehmigten Metadaten, das Gateway entdeckt ihn, die Route wird verfügbar und die Zertifikatsautomatisierung erledigt eine wiederkehrende Aufgabe. Netzwerkspezialisten können dann mehr Zeit für Plattformdesign, Sicherheitsgrenzen und außergewöhnliche Ausfälle aufwenden statt für die routinemäßige Bereitstellung von Diensten.
Der erste Traefik-Code wurde 2015 von Emile Vauge geschrieben. Das kommerzielle Unternehmen wurde 2016 unter dem Namen Containous gegründet, sodass das Projekt und das Unternehmen verwandte, aber unterschiedliche Gründungsdaten haben. Das frühe Projekt erregte Aufmerksamkeit, weil sein Anwendungsfall unmittelbar und demonstrierbar war: Entwickler konnten Traefik zusammen mit Docker ausführen, das Routing über Labels definieren und den Wert erfahren, bevor sie einen Beschaffungsprozess einleiteten.
Kubernetes schuf einen weiteren natürlichen Einsatzort, da Cluster-Ingress Teil der gängigen Cloud-nativen Architektur wurde. Die automatische Zertifikatsbeschaffung über die Automatic Certificate Management Environment – ACME – beseitigte eine zweite Kategorie wiederkehrender Arbeit. Diese Fähigkeiten machten Traefik leicht evaluierbar und halfen dem Projekt, sich in Entwickler- und Plattform-Engineering-Communitys zu verbreiten, bevor das Unternehmen jeden Nutzer durch einen konventionellen Vertriebsprozess überzeugen musste.
Containous gab dem Projekt eine kommerzielle Struktur, die in der Lage war, Ingenieure zu beschäftigen, die Dokumentation zu pflegen, Enterprise-Funktionen zu entwickeln und Organisationen zu unterstützen, deren Anforderungen über eine Community-Bereitstellung hinausgingen. Es warf auch eine schwierige geschäftliche Frage auf: Wie konnte das Unternehmen dauerhafte Einnahmen rund um Software erzielen, deren grundlegender Reiz darin bestand, frei verfügbar und leicht einzuführen zu sein?
Bis 2020 waren Unternehmensname und Projektname auseinandergelaufen. Entwickler erkannten Traefik, während Investoren, Mitarbeiter und Kunden mit Containous zu tun hatten. Das Unternehmen benannte sich im September 2020 in Traefik Labs um und brachte seine Identität mit dem Projekt in Einklang, das die stärkste Bekanntheit genoss. Die Änderung machte auch den Ruf des Unternehmens unmittelbarer abhängig von der Gesundheit, Offenheit und Sicherheit des öffentlichen Projekts.
Dynamische Konfiguration verwandelt Metadaten in Netzwerkrichtlinien
Das Betriebsmodell von Traefik beruht auf mehreren Konzepten, die Netzwerkexposition, Konfigurationserkennung, Anfrageabgleich, Backend-Bereitstellung und Richtlinien trennen. Einfallstore (entry points) definieren, wo der Verkehr das Gateway erreicht, normalerweise über bestimmte Ports und Protokolle. Provider liefern Konfiguration aus Infrastrukturquellen. Router entscheiden, ob eine Anfrage einer Regel entspricht, Dienste identifizieren die Backends, die sie bedienen können, und Middleware verändert oder filtert die Anfrage zwischen Abgleich und Auslieferung.
Einfallstore definieren die äußere Form der Bereitstellung. Sie können einfaches HTTP, verschlüsseltes HTTPS oder ein anderes unterstütztes Protokoll darstellen und bestimmen Listener, Adressen und grundlegendes Transportverhalten. Ein Plattformteam kann separate Einfallstore für öffentlichen, internen und administrativen Verkehr verwenden, wobei die Trennschärfe weiterhin vom umgebenden Netzwerk, den Anmeldeinformationen und dem Bereitstellungsdesign abhängt.
Provider verbinden Traefik mit der sich verändernden Infrastruktur. Ein Docker-Provider kann Labels und Containerstatus auswerten, während ein Kubernetes-Provider Ingress-Ressourcen, benutzerdefinierte Traefik-Ressourcen oder Gateway-API-Objekte überwachen kann. Ein Datei-Provider kann dynamische Routing- und Richtlinienobjekte aus Konfigurationsdateien laden. Die Provider-Berechtigungen bestimmen daher mehr als das, was Traefik beobachten kann; sie definieren den Teil der Plattform, aus dem Netzwerkautorität abgeleitet werden kann.
Router werten Hostnamen, Pfade, Header, Methoden und andere Bedingungen aus. Wenn eine Anfrage an einem Einfallstor ankommt, bestimmen Abgleichs- und Prioritätsregeln, welcher Router sie bearbeitet. Dieser Router kann eine Middleware-Kette und einen Dienst referenzieren. Die Abstraktion ist in gewöhnlichen Bereitstellungen verständlich, aber überlappende Regeln können dennoch zu einem Ergebnis führen, das technisch mit der Rangfolge übereinstimmt, während es den Betreiber überrascht, der eine der Routen erstellt hat.
Dienste repräsentieren die Auslieferungsseite des Systems. Sie identifizieren Backend-Server oder -Ziele und können den Verkehr unter ihnen verteilen, wobei sie bei entsprechender Konfiguration Gesundheitsprüfungen, Sticky-Session-Verhalten und Transporteinstellungen nutzen. Die dynamische Erkennung hilft, die Mitgliedschaft mit dem Orchestrator abzugleichen, kann aber nicht beweisen, dass eine Anwendung, die eine nominell fehlerfreie Antwort liefert, korrekte Geschäftsergebnisse produziert. Anwendungszustand und Gateway-Zustand bleiben verwandte, aber getrennte Belange.
Middleware ist der Punkt, an dem aus Verkehrslenkung Richtlinie wird. Umleitungen, Pfadumschreibung, Authentifizierung, Header-Verarbeitung und Ratensteuerung können einmal erstellt und über Router hinweg wiederverwendet werden. Dies reduziert Duplizierung, aber die Reihenfolge der Operationen wird Teil des Sicherheitsmodells. Ein Pfad, der vor der Autorisierung transformiert wird, kann anders behandelt werden als einer, der danach transformiert wird, und ein Header, der vor der Authentifizierung hinzugefügt wird, kann anders wirken als einer, der nach der Etablierung einer vertrauenswürdigen Identität hinzugefügt wird.
Die Architektur trennt außerdem statische und dynamische Konfiguration. Die statische Konfiguration legt Bedingungen auf Prozessebene fest, wie Einfallstore und aktivierte Provider, während die dynamische Konfiguration Router, Dienste und Middleware enthält, die sich ändern können, während das Gateway weiterläuft. Die Unterscheidung verhindert, dass jede Metadatenquelle jeden Aspekt des Gateways verändert, und schafft eine äußere Betriebsgrenze, innerhalb derer das Routing auf Anwendungsebene flexibel bleiben kann.
Die Abgleichsschleife verbindet diese Teile. Ein Provider beobachtet eine Quelle, erkennt eine gewünschte Zustandsänderung, übersetzt sie in Traefik-Objekte und aktualisiert die Laufzeitkonfiguration. Das System benötigt keinen Menschen oder ein externes Skript, um nach jedem Ereignis eine vollständige Proxy-Datei zu rendern. Es setzt kontinuierlich Infrastrukturzustände in den Routing- und Richtlinienzustand um, den das Gateway anwenden soll.
Dieses Modell reduziert Konfigurationsverzögerungen, führt aber Ausfallmodi verteilter Systeme ein. Provider-Ereignisse können verzögert eintreten, Berechtigungen können sich ändern, ein Objekt kann von der Orchestrierungsplattform akzeptiert, aber von Traefik abgelehnt werden, oder zwei Controller können zusammenhängende Ressourcen unterschiedlich interpretieren. Betreiber benötigen Einblick sowohl in das Quellobjekt als auch in die resultierende Traefik-Konfiguration, weil keine der beiden Ansichten allein belegt, dass der beabsichtigte Verkehrsweg funktioniert.
Diensterkennung macht diesen Kompromiss besonders deutlich. Der Orchestrator weiß bereits, welche Dienste und Endpunkte existieren, sodass Traefik Workloads folgen kann, während sie sich bewegen, ohne ein separates Serverinventar zu führen. Die Dienstidentität bleibt stabil, während einzelne Backend-Instanzen erscheinen und verschwinden. Dieselbe Bequemlichkeit bedeutet, dass der Erkennungsbereich zum Autorisierungsbereich wird: Metadaten, die einst einen Workload beschrieben, können nun bestimmen, ob und wie er exponiert wird.
Ein Routing-Label, eine Annotation oder eine benutzerdefinierte Ressource sollte daher als ausführbare Netzwerkrichtlinie behandelt werden. Organisationen müssen entscheiden, welche Identitäten Routen veröffentlichen dürfen, welche Namespaces sie beeinflussen dürfen, welche Einfallstore und Middleware sie referenzieren dürfen und ob sie einen neuen öffentlichen Host exponieren dürfen. Automatisierung beseitigt eine Übergabe, aber sie beseitigt nicht die Notwendigkeit, Autorität zuzuweisen.
Admission-Controls und Policy-Engines können verhindern, dass unsichere Ressourcen in die Plattform gelangen. Sie können genehmigte Host-Muster, Zertifikatsaussteller, Middleware-Referenzen oder Namespace-Beziehungen voraussetzen und verbotene Annotationen oder überlappende Routen erkennen, bevor das Gateway sie empfängt. Die Laufzeitüberprüfung bleibt notwendig, weil die endgültige Interpretation dem Controller und der Datenebene obliegt, nicht allein der Zulassungsregel.
Routing und Gesundheitsprüfungen haben ähnliche Grenzen. Traefik kann unter Backends auswählen und einen Endpunkt entfernen, der eine konfigurierte Prüfung nicht besteht, aber es kann nicht feststellen, ob eine erfolgreiche Anwendungsantwort eine korrekte Transaktion darstellt. Ein Dienst kann einen HTTP-Erfolgsstatus zurückgeben, während er veraltete Daten liefert oder von einem ausgefallenen nachgelagerten System abhängt. Das Gateway automatisiert Transportentscheidungen; es ersetzt keine Beobachtbarkeit auf Anwendungsebene oder geschäftliche Validierung.
Das sicherste Betriebsmodell testet sowohl erfolgreiches als auch abgelehntes Verhalten. Eine Plattform sollte überprüfen, ob beabsichtigte Anfragen die richtige Anwendung erreichen, aber auch, dass unerwartete Hosts, administrative Pfade, nicht genehmigte Methoden und fehlerhafte Identitäts-Header abgelehnt werden. Ein gemeinsames Gateway kann gute Richtlinien über viele Dienste hinweg reproduzieren, es kann aber eine fehlerhafte Vorlage mit derselben Effizienz reproduzieren.
Kubernetes erweiterte sowohl die Akzeptanz als auch die Governance
Kubernetes bot Traefik eine Umgebung, die eng zu seinem Provider-Modell passte. Traditionelle Ingress-Ressourcen boten eine Standardmethode, um HTTP-Dienste zu exponieren, während Annotationen implementierungsspezifisches Verhalten lieferten. Benutzerdefinierte Traefik-Ressourcendefinitionen boten reichhaltigere Routing- und Middleware-Objekte. Die neuere Kubernetes Gateway API versucht, klarere Rollen für Infrastrukturanbieter, Gateway-Betreiber und Anwendungsteams zu definieren.
Die Unterstützung dieser Modelle bietet Organisationen mehrere Migrations- und Kompatibilitätspfade. Ein etablierter Cluster kann Ingress-Ressourcen beibehalten, Traefik-spezifische Objekte verwenden, wo zusätzliche Fähigkeiten benötigt werden, und die Gateway API übernehmen, wenn die Plattform reift. Die Breite ist kommerziell nützlich, schafft aber auch eine größere Test- und Dokumentationslast, da die Verfügbarkeit von Funktionen, das Status-Handling und das Verhalten über mehrere Ressourcen hinweg je nach Release und Konfigurationsmodell variieren können.
Die Gateway API ist strategisch wichtig, weil sie die organisatorische Autorität expliziter macht. Infrastrukturteams können GatewayClass- und Gateway-Ressourcen verwalten, während Anwendungsteams Routen innerhalb erlaubter Geltungsbereiche anhängen. Referenzgewährungen und Namespace-Kontrollen können die durch annotationslastige Muster entstandene Mehrdeutigkeit verringern, obwohl sie nur funktionieren, wenn die Implementierung und die Plattformrichtlinie diese Beziehungen korrekt durchsetzen.
Die Unterstützung eines Standards sollte nicht als Unterstützung für jede optionale Funktion verstanden werden. Eine Ressource kann vom Kubernetes-API-Server akzeptiert werden, während sie vom Controller unaufgelöst bleibt oder nur teilweise implementiert ist. Plattformteams benötigen weiterhin release-spezifische Tests, die Routenanbindung, Zertifikatsreferenzen, Protokollunterstützung, Filter, Statusberichte und Namespace-übergreifenden Zugriff abdecken.
Migration erfordert einen Verhaltensvergleich, keine mechanische Konvertierung. Eine Ingress-Annotation kann nicht direkt einem Gateway-API-Filter entsprechen, und eine Traefik-Middleware-Kette kann kein exaktes Äquivalent in einer Standardressource haben. Das Umschreiben von Manifests ohne Testen des resultierenden Verkehrspfads kann die Rangfolge, die Identitätsbehandlung oder das Zertifikatsverhalten ändern, während die Bereitstellung scheinbar intakt bleibt.
Der breitere Ingress-Markt verändert sich ebenfalls, während Projekte sich weiterentwickeln, Produkte eingestellt werden und Organisationen ihre Controller-Strategien überdenken. Traefik kann profitieren, wenn es einen glaubwürdigen Migrationspfad, eine starke Gateway-API-Implementierung und ein vertrautes Betriebsmodell bietet. Es kann an Boden verlieren, wenn die Unterstützung mehrerer Ressourcensysteme das Verhalten schwer durchschaubar macht oder wenn ein verwaltetes Cloud-Gateway genügend Betriebsaufwand entfernt, um eine engere Anbieterabhängigkeit zu rechtfertigen.
Kubernetes erweiterte daher mehr als nur die Akzeptanzchancen von Traefik. Es machte das Gateway zu einem Teil eines verteilten Governance-Systems, in dem Anwendungsmanifeste, Namespace-Berechtigungen, benutzerdefinierte Ressourcen, Zulassungsrichtlinien und Controller-Verhalten zusammen zu einer Verkehrsentscheidung beitragen. Die Proxy-Konfiguration wurde als einzelne Datei weniger sichtbar, aber die zugrunde liegende Richtlinie verschwand nicht; sie verteilte sich über die Plattform.
Identität und Verschlüsselung schaffen die sensibelste Grenze
Middleware erlaubt es Plattformteams, wiederverwendbare Kontrollen für Authentifizierung, Umleitung, Header-Verarbeitung, Pfadumschreibung und Ratenbegrenzung bereitzustellen. Dies kann die Konsistenz verbessern, indem gängige äußere Richtlinien aus einzelnen Anwendungen herausgehalten werden. Es bedeutet auch, dass eine Middleware-Komponente oder -Kette viele Dienste auf einmal beeinflussen kann, was sowohl den Wert sorgfältiger Prüfung als auch den Explosionsradius eines Fehlers erhöht.
Die Identitätsbehandlung gehört zu den risikoreichsten Verwendungen. Ein Gateway kann einen Benutzer über einen externen Dienst authentifizieren und Identitätsinformationen in Headern an das Backend weitergeben. Die Anwendung verlässt sich dann darauf, dass Traefik alle vom Angreifer bereitgestellten Versionen dieser Header entfernt und vertrauenswürdige Werte einfügt. Die Sicherheitsgrenze umfasst daher Header-Normalisierung, Entfernung, Einfügung, vertrauenswürdige Netzwerkpfade und die Bereitschaft der Anwendung, direkte Anfragen, die das Gateway umgehen, abzulehnen.
Ein im Juli 2026 veröffentlichter Traefik-Sicherheitshinweis illustrierte die Sensitivität dieses Mechanismus. In betroffenen Authentifizierungs-Middleware-Konfigurationen konnten Unterstrich-Varianten und die Behandlung von Header-Namen dazu führen, dass ein vom Angreifer bereitgestellter Identitäts-Header in einer Anfrage verblieb und stromabwärts als vertrauenswürdig eingestuft wurde. Betreiber mussten auf gepatchte Versionen aktualisieren und prüfen, ob ihre Konfiguration auf dem betroffenen Muster beruhte.
Der Hinweis belegt nicht, dass jede Traefik-Authentifizierungskonfiguration unsicher war, noch beseitigt der Patch die architektonische Notwendigkeit eines vertrauenswürdigen Proxy-Designs. Er zeigt, dass scheinbar kleine Unterschiede in der Header-Behandlung die Identitätsgrenze verändern können. Das Backend darf nur über autorisierte Pfade erreichbar sein, und das Gateway muss nicht vertrauenswürdige Identitätssignale entfernen oder ersetzen, bevor die Anwendung sie empfängt.
Die Middleware-Reihenfolge kann ähnliche Konsequenzen ohne einen Softwarefehler haben. Das Umschreiben eines Pfads vor der Autorisierung kann die vom Authentifizierungsdienst bewertete Ressource verändern. Das Hinzufügen, Beibehalten oder Entfernen eines Headers in der falschen Phase kann ändern, was die Anwendung vertraut. Wiederverwendbare Ketten benötigen daher explizite Semantik, Versionskontrolle und Verhaltenstests anstelle informeller Annahmen über die Wirkung ihrer Namen.
Die Zuständigkeit muss mit derselben Sorgfalt gestaltet werden. Wenn jedes Anwendungsteam beliebige Middleware erstellen oder anhängen darf, kann dies zentrale Kontrollen schwächen, während die Erzwingung jeder Änderung über eine zentrale Plattformgruppe die Ticket-Warteschlange neu erschaffen kann, die Traefik vermeiden sollte. Eine praktikable Aufteilung besteht darin, dass Sicherheits- oder Plattformteams genehmigte Komponenten pflegen und Anwendungsteams innerhalb klar definierter Namespace- und Host-Grenzen unter ihnen auswählen.
Die TLS-Automatisierung fügt eine weitere Form von Hebelwirkung hinzu. Durch ACME und konfigurierte Zertifikatsquellen kann Traefik Zertifikate beziehen und erneuern, verschlüsselte Verbindungen terminieren und die Transportrichtlinie zentralisieren. Dies beseitigt wiederkehrende Erneuerungsarbeit und kann die sichere Exposition von Diensten erleichtern, legt aber auch private Schlüssel, Zertifikatszustände und externe Account-Anmeldeinformationen in einer Infrastrukturkomponente ab, die viele Anwendungen bedient.
Die Zertifikatsautomatisierung hängt von mehr ab als dem Proxy-Prozess. DNS-Challenges können Anmeldeinformationen für einen DNS-Provider erfordern, HTTP-Challenges benötigen Erreichbarkeit, Zertifizierungsstellen wenden Ratenlimits an, und eine fehlgeschlagene Erneuerung oder Speichermigration kann mehrere Domains betreffen. Organisationen benötigen Ablaufüberwachung, getestete Sicherung und Wiederherstellung, kontrollierten Zugang zu Account-Material und ein klares Verständnis darüber, wo Zertifikatszustände gespeichert sind.
Die TLS-Terminierung gibt dem Gateway auch Einblick in Anfragemetadaten und – je nach Konfiguration – in entschlüsselten Inhalt. Diese Einsicht unterstützt Routing, Protokollierung und Bedrohungserkennung, schafft aber Datenschutz- und Data-Governance-Pflichten. Protokolle und Traces sollten nicht zu unkontrollierten Speichern von Anmeldeinformationen, persönlichen Informationen oder Anwendungsnutzdaten werden, nur weil das Gateway sie beobachten kann.
Die zentralisierte Zertifikatsverwaltung kann auch die Wechselkosten erhöhen. Der Wechsel zu einem anderen Gateway kann die Übertragung von Account-Zuständen, Zertifikaten, Erneuerungsverantwortung und Vertrauensrichtlinien zusätzlich zur Reproduktion von Routen erfordern. Ein widerstandsfähiges Design sollte daher sowohl Wiederherstellung als auch Migration dokumentieren, sodass die Identitäts- und Verschlüsselungsebene den Ausfall oder Ersatz einer Gateway-Plattform überstehen kann.
Open Source baute die Verbreitung auf; Traefik Labs baute das Geschäft auf
Traefik Proxy ist der wichtigste Akzeptanzmotor des Unternehmens. Entwickler können ihn herunterladen, offizielle Images ausführen, den Code inspizieren, Probleme melden, Änderungen beisteuern und betriebliche Vertrautheit entwickeln, ohne zuerst ein kommerzielles Produkt zu kaufen. Das senkt die Kosten der Evaluierung und verschafft Traefik Labs Zugang zu einem Vertriebskanal, den eine geschlossene Infrastrukturplattform nur schwer reproduzieren könnte.
Das Unternehmen wandelt einen Teil dieser Akzeptanz in Nachfrage nach Support, Management, Governance, gehärteter Paketierung und spezialisierten Gateway-Funktionen um. Organisationen, die bereits Traefik Proxy betreiben, lassen sich möglicherweise leichter über Traefik Hub informieren, weil die Datenebenen-Konzepte vertraut sind. Die kommerzielle Beziehung beginnt auf einer installierten technischen Basis und nicht mit einem völlig neuen Plattformverkauf.
Die Grenze zwischen Projekt und Unternehmen bleibt wichtig. Traefik Labs kontrolliert seine kommerzielle Roadmap und beschäftigt zentrale Maintainer, während externe Mitwirkende am öffentlichen Repository teilnehmen. Code beizutragen begründet kein Eigentum oder unternehmerische Stimmrechte, und Investorenbeziehungen bestimmen nicht automatisch das Ergebnis jeder öffentlichen Designdiskussion. Praktischer Einfluss wird durch Maintainership, Review, Release-Entscheidungen, Lizenzierung und die Verteilung der technischen Arbeit sichtbar.
Open-Core-Unternehmen müssen mehrere Interessen ausbalancieren. Community-Nutzer erwarten ein leistungsfähiges, gepflegtes und vertrauenswürdiges Open-Produkt. Unternehmenskunden erwarten differenzierte Funktionen und zuverlässigen Support. Investoren erwarten Wachstum, während Maintainer genügend Zeit und Ressourcen benötigen, um die Qualität zu erhalten.
Wenn die kommerzielle Paketierung die Community-Edition schwächt oder Unsicherheit über zuvor erwartete Funktionen schafft, kann der Vertriebsmotor Vertrauen verlieren; wenn die kostenpflichtige Ebene zu wenig zusätzlichen Wert bietet, könnte das Unternehmen Schwierigkeiten haben, die von ihm erwartete Wartung und Unternehmensentwicklung zu finanzieren.
Containous kündigte am 15. Januar 2020 eine Series-A-Finanzierung in Höhe von 10 Millionen US-Dollar an. Balderton Capital führte die Runde an, unter Beteiligung von Elaia und 360 Capital. Die Finanzierung unterstützte die Entwicklung von Unternehmensprodukten, die kommerzielle Expansion und das internationale Wachstum, während Kubernetes und Cloud-native Vernetzung weiter in die Mainstream-Infrastrukturplanung vordrangen.
Die verifizierte Series A sollte nicht als vollständige Finanzierungsgeschichte des Unternehmens dargestellt werden. Aktuelles Unternehmensmaterial identifiziert auch Kima Ventures und OSS Capital als Investoren, aber die öffentlichen Aufzeichnungen geben keine Auskunft über Eigentumsanteile, aktuelle Stimmrechtsvereinbarungen im Vorstand, das gesamte über alle Instrumente aufgenommene Kapital oder eine aktuelle Bewertung. Eine Investorenliste belegt die Beteiligung, nicht die Kontrolle.
Die Umfirmierung von Containous zu Traefik Labs im September 2020 fiel mit einer breiteren Produktambition zusammen. Damals verwies das Unternehmen auf Produkte wie Proxy, Mesh, Enterprise und Pilot. Diese Namen beschreiben das historische Portfolio, nicht die gegenwärtige Strategie. Zum Stichtag der Recherche im Jahr 2026 lag der klarste kommerzielle Schwerpunkt auf Traefik Proxy, Traefik Hub, AI Gateway und MCP Gateway.
Die Führungsspitze wechselte am 1. Februar 2024. Sudeep Goswami wurde Chief Executive, während Gründer Emile Vauge von der CEO-Rolle zum Chief Technology Officer wechselte. Gerald Croes wird öffentlich als Vice President of Engineering und Sebastien Francois als Head of Finance identifiziert, obwohl die öffentlichen Belege weder den vollständigen Vorstand noch die internen Stimmrechte oder die Berichtsstruktur des Unternehmens offenlegen.
Der Übergang trennt die kommerzielle Skalierung von der technischen und Community-Rolle des Gründers. Ein spezialisierter Chief Executive kann sich auf Unternehmensvertrieb, internationale Expansion und Organisationsdesign konzentrieren, während der Gründer die architektonische Kontinuität wahrt. Die Konstellation kann auch unterschiedliche Einflusszentren schaffen, wobei die kommerzielle Leistung und das Vertrauen in das Projekt aus verschiedenen Richtungen Druck auf dieselbe Roadmap ausüben.
Die Community hat kein formelles unternehmerisches Stimmrecht, nur weil sie Code beiträgt oder offizielle Images nutzt, doch ihre Bereitschaft, die Software zu übernehmen, zu melden, zu prüfen und zu empfehlen, hat materiellen wirtschaftlichen Wert. Die Führung muss daher eine Interessengruppe managen, die für das Geschäft zentral ist, ohne Kunden, Mitarbeitern oder Aktionären gleichgestellt zu sein. Die langfristige Widerstandsfähigkeit hängt davon ab, dass die Prüfkapazität und die Maintainership-Nachfolge über einen einzelnen Gründer oder eine einzelne Führungskraft hinausgehen.
Die gemeldeten Akzeptanzindikatoren von Traefik sind groß. Im Juli 2026 sagte Emile Vauge, das Projekt habe 1.000 Mitwirkende und 3,5 Milliarden offizielle Docker-Image-Pulls erreicht. Diese Zahlen belegen eine breite Beteiligung und wiederholten Konsum der offiziellen Images, aber sie belegen keine 3,5 Milliarden eindeutigen Installationen, Kunden oder Nutzer.
Ein Cluster kann dasselbe Image viele Male pullen, während CI-Systeme, Spiegel und automatisierte Updates weitere Ereignisse erzeugen können. Eine einzelne Organisation kann für eine große Anzahl von Pulls verantwortlich sein. Mitwirkendenzahlen haben ähnliche Grenzen, da eine Dokumentationskorrektur und jahrelange Wartung beide als Beitrag zählen, obwohl sie sehr unterschiedliche Verantwortungsniveaus darstellen.
Das Unternehmen hatte während der Umfirmierung 2020 über zwei Milliarden Downloads gemeldet, aber historische und aktuelle Zahlen können unterschiedliche Definitionen verwenden. Sie sollten nicht ohne eine konsistente Methode in eine Wachstumsrate umgerechnet werden. Die Richtung der Akzeptanz ist gut belegt; die aktuelle Zahl aktiver Produktionsbereitstellungen, gepflegter Versionen und zahlender Kunden bleibt nicht verfügbar.
Traefik Hub bewegt das Unternehmen über Ingress hinaus
Ingress beantwortet, wie externer Verkehr eine Anwendung erreicht. API-Management fügt Fragen zu Identität, Richtlinien, Versionierung, Erkennung, Beobachtbarkeit und organisatorischer Zuständigkeit hinzu. Traefik Hub repräsentiert den Schritt des Unternehmens von einer Routing-Komponente hin zu einem kommerziellen API-Gateway und einer Management-Plattform.
Das Produkt baut auf der Proxy-Laufzeitumgebung auf und fügt Erkennung, Richtlinien, Management und unternehmerische Transparenz hinzu. Dies schafft eine Beziehung zwischen einer Datenebene, die den Verkehr verarbeitet, und einer Management- oder Steuerungsebene, die Betreibern hilft, Richtlinien zu definieren, zu verteilen und zu beobachten. Kunden müssen verstehen, welche Funktionen bei einem Ausfall der Management-Ebene lokal weiterarbeiten und welche Aktualisierungen von der fortgesetzten Erreichbarkeit zentraler Dienste abhängen.
Zentrale Erkennung kann Organisationen helfen, Schnittstellen zu finden, die sonst über Cluster und Teams verteilt blieben. Gemeinsame Richtlinien können inkonsistente Authentifizierung und Ratenkontrollen reduzieren, während Management-Tools ein Inventar von Routen, Zertifikaten und dem Gesundheitszustand des Gateways bereitstellen können. Diese Funktionen werden nützlicher, je schneller die Zahl der Dienste wächst, als ein zentrales Plattformteam manuell inspizieren kann.
API-Management ist dennoch breiter als Reverse-Proxying mit einer Management-Oberfläche. Große Organisationen können Entwicklerportale, Lebenszyklus-Governance, Versionskontrollen, Analytik, Identitätsintegration und Richtlinien-Workflows erwarten. Unternehmen wie Kong und andere Anbieter von API-Plattformen konkurrieren auf diesen Dimensionen, während Cloud-Anbieter verwaltete Gateways anbieten, die eng an ihre eigenen Identitäts-, Abrechnungs- und Betriebssysteme gebunden sind.
Traefiks Vorteil ist die Kontinuität mit einer Datenebene und einer Entwicklererfahrung, die viele Teams bereits verstehen. Eine Organisation, die bereits Traefik Proxy nutzt, kann Management und Richtlinien hinzufügen, ohne jede Laufzeitkomponente ersetzen zu müssen. Der Nachteil ist, dass Unternehmensanforderungen das Produkt von der Einfachheit wegführen können, die die Akzeptanz befeuert hat, und eine Plattform schaffen, deren internes Verhalten für Anwendungsteams schwerer zu durchschauen ist.
Die kommerzielle Paketierung ist daher wichtig. Produktnamen und -seiten belegen, dass Funktionen angeboten werden, aber sie beweisen nicht, dass jede Fähigkeit in jeder Edition oder jedem Vertrag enthalten ist. Käufer müssen die genauen Management-, Richtlinien-, Support- und Wiederherstellungsfunktionen bewerten, die sie benötigen. Der kommerzielle Test besteht darin, ob Hub genügend Governance- und operative Hebelwirkung erzeugt, um die zusätzliche Abhängigkeit von der Steuerungsebene zu rechtfertigen.
KI- und MCP-Gateways erweitern die Konsequenzen einer Routing-Entscheidung
KI-Anwendungen rufen häufig Modellanbieter über HTTP-basierte Schnittstellen auf, was den Verkehr einer gewöhnlichen API ähnlich erscheinen lässt. Die operative Bedeutung ist eine andere. Anfragen können Kosten verursachen, die in Token gemessen werden, Antworten können über lange Zeiträume streamen, Anbietermodelle unterscheiden sich in Qualität und Richtlinien, und Prompts können proprietäre, personenbezogene oder regulierte Informationen enthalten.
Traefik AI Gateway wendet Authentifizierung, Provider-Routing, Kontingente, Beobachtbarkeit und Richtlinien auf diesen Verkehr an. Ein zentrales Gateway kann Provider-Anmeldeinformationen von einzelnen Anwendungen fernhalten, eine gemeinsame Aufzeichnung des Verbrauchs liefern und Organisationen helfen, teamspezifische Limits durchzusetzen. Es kann Plattformbetreibern auch einen Ort bieten, um Regeln für die Provider-Auswahl und den Fehlerfall zu implementieren.
Modell-Routing kann nicht auf gewöhnliches Load-Balancing reduziert werden. Zwei Anbieter oder Modelle liefern möglicherweise keine gleichwertigen Ergebnisse, und ein Failover, das die Verfügbarkeit erhält, kann Qualität, Sicherheitsverhalten, Datenresidenz, Preis oder vertragliche Behandlung ändern. Betreiber müssen definieren, wann eine Substitution akzeptabel ist und wie die Anwendung erfährt, dass sie stattgefunden hat.
Die Token-Ökonomie verändert auch die Bedeutung der Ratenkontrolle. Eine Anfrage kann weitaus teurer sein als eine andere, und ein kleiner Prompt kann zu einer großen gestreamten Antwort führen. Sinnvolle Richtlinien müssen möglicherweise Token-Volumen, Modellklasse, Gleichzeitigkeit, Mandantenbudget und Dauer berücksichtigen, anstatt sich nur auf Anfragen pro Sekunde zu stützen. Die Genauigkeit dieser Kontrollen hängt von den Provider-Metadaten und der Fähigkeit des Gateways ab, sie konsistent zu interpretieren.
Data Governance ist besonders sensibel, weil ein Gateway Prompts und Ausgaben beobachten kann. Für das Debugging nützliche Protokollierung kann einen zweiten Speicher sensibler Inhalte schaffen. Schwärzung, Zugriffskontrolle, Aufbewahrung, Verschlüsselung und Datenresidenz müssen daher entworfen werden, bevor das Gateway zu einem zentralen Punkt für Modellverkehr wird.
Unabhängige Belege für eine breite Akzeptanz von Traefiks AI Gateway waren zum Stichtag der Recherche begrenzt. Das Produkt ist auf einen echten Infrastrukturbedarf ausgerichtet, aber Verfügbarkeit begründet keine Marktführerschaft oder breite Produktionsnutzung. Seine kommerzielle Position wird von Kundenreferenzen, der Breite der unterstützten Anbieter, der Richtlinienqualität und der Geschwindigkeit abhängen, mit der sich das Produkt an veränderte Modellschnittstellen anpasst.
Das Model Context Protocol – MCP – erweitert das Richtlinienproblem von Modell-Anfragen auf Agenten und Werkzeuge. MCP erlaubt es Hosts und Agenten, Server zu entdecken, die Werkzeuge und Ressourcen bereitstellen. Ein Werkzeugaufruf kann ein Dokument lesen, eine Datenbank abfragen, ein Ticket ändern, Code ausführen oder eine externe Aktion auslösen, was dem Gateway Einfluss auf Aktivitäten mit Konsequenzen verleiht, die über die Rückgabe von Informationen hinausgehen.
Traefik MCP Gateway wendet Routing, Inventar, Authentifizierung und Zugriffskontrollen auf diese Verbindungen an. Es kann die Anzahl direkter, unverwalteter Beziehungen zwischen Agenten und Werkzeuganbietern reduzieren und die Umgebung leichter inspizierbar machen. Die sinnvolle Richtliniengrenze ist jedoch oft enger als der Server selbst.
Ein Agent, der autorisiert ist, Dokumentation aufzulisten, ist möglicherweise nicht autorisiert, Datensätze zu löschen, selbst wenn beide Operationen über denselben MCP-Server verfügbar sind. Berechtigungen auf Werkzeugebene, Mandantentrennung, Ursprungskontrollen und Audit sind daher notwendig, wenn das Gateway eine sinnvolle Governance statt einfacher Verbindungsvermittlung bieten soll.
Prompt-Injection fügt eine andere Einschränkung hinzu. Ein Agent kann von nicht vertrauenswürdigen Inhalten beeinflusst werden, bevor er ein Werkzeug wählt, und das Gateway kann die Sicherheit jeder semantischen Entscheidung nicht allein durch die Authentifizierung der Verbindung bestimmen. Es kann die verfügbaren Werkzeuge einschränken, eine strengere Genehmigung für gefährliche Aktionen verlangen, Aufrufe aufzeichnen und die Netzwerkreichweite begrenzen, aber es macht einen unsicheren Agenten oder Server nicht sicher.
MCP schafft auch Herausforderungen bei Erkennung und Lebenszyklus. Server, Werkzeuge und Schemata können sich schnell ändern, Anmeldeinformationen müssen rotiert werden, und eine experimentelle Integration kann geschäftskritisch werden, ohne einen etablierten API-Governance-Prozess durchlaufen zu haben. Ein Gateway-Inventar kann diese Beziehungen nur sichtbar machen, wenn das Inventar mit Zuständigkeit, Klassifizierung und Änderungskontrolle verknüpft ist.
Unabhängige Bereitstellungsbelege für MCP Gateway waren zum Stichtag ebenfalls begrenzt. Das Produkt stellt eine kohärente Erweiterung der ursprünglichen Logik von Traefik dar, da dynamische Endpunkte und Richtlinien weiterhin zentral für das Problem sind. Die Unsicherheit besteht darin, ob Traefik Labs die für Agenten und Werkzeuge erforderlichen Sicherheitssemantiken hinzufügen kann, ohne die Zuverlässigkeit und Klarheit seiner Kernprodukte – Proxy und API – zu schwächen.
Sicherheit und Betrieb entscheiden, ob Konsolidierung sicher ist
Ein Reverse-Proxy verarbeitet von Angreifern kontrollierten Verkehr an einer privilegierten Grenze. Traefik kann Protokolle parsen, TLS terminieren, Authentifizierungsdienste aufrufen, Header modifizieren und interne Ziele auswählen. Jede Fähigkeit schafft zusätzliche Codepfade, Konfigurationsoptionen und Vertrauensannahmen, während die kommerzielle Expansion in APIs, KI und MCP die Bandbreite der Daten und Aktionen erhöht, die das Gateway durchlaufen.
Das Projekt veröffentlichte oder aktualisierte im Laufe des Jahres 2026 mehrere Sicherheitshinweise und beschrieb das Jahr als Rekordzeitraum für Schwachstellenmeldungen. Eine hohe Meldungszahl kann gleichzeitig eine große und stark untersuchte Angriffsfläche, aktive Offenlegung und echte Softwarefehler widerspiegeln. Die Zahl allein ist daher weniger nützlich als Schweregrad, Ausnutzbarkeit, Reaktionsgeschwindigkeit, Patch-Verfügbarkeit und die Rate, mit der Betreiber korrigierte Versionen einsetzen.
Der Identitäts-Header-Hinweis vom Juli zeigte die nach der Offenlegung erforderliche operative Arbeit. Teams mussten betroffene Versionen identifizieren, feststellen, ob sie das relevante Authentifizierungsmuster verwendeten, eine gepatchte Version einspielen und die gesamte vertrauenswürdige Proxy-Kette testen. Eine korrigierte Upstream-Version bietet keinen Schutz für eine nicht inventarisierte Bereitstellung, die auf einem älteren Image verharrt.
Die Konfiguration ist eine separate Risikokategorie. Ein vollständig gepatchtes Gateway kann immer noch einen Dienst über eine zu weitreichende Route exponieren, dem falschen Namespace vertrauen, sensible Protokolle aufbewahren oder Clients erlauben, das Gateway zu umgehen und ein Backend direkt zu erreichen. Die Sicherheitsanleitung muss daher Software-Schwachstellen, Routing-Autorität, Provider-Berechtigungen, Middleware-Semantik, Zertifikatsbehandlung und umgebende Netzwerkkontrollen abdecken.
Traefik Proxy v3.7.10 wurde am 31. Juli 2026 veröffentlicht, was einen aktiven Patch- und Release-Rhythmus zum Stichtag zeigt. Die Release-Frequenz wird operativ nur nützlich, wenn Organisationen ein Inventar der eingesetzten Versionen führen und Upgrades gegen das Verhalten testen können, auf das sie sich verlassen. Ein Prozess, der erfolgreich startet, kann dennoch die Routen-Priorität, die Middleware-Behandlung oder den Gateway-API-Status verändert haben.
Ein nützliches Inventar sollte jede Bereitstellung, ihre Version, aktivierte Provider, Einfallstore, das Konfigurationsmodell, die angehängte Middleware und den Support-Verantwortlichen identifizieren. Von Anwendungsteams unabhängig erstellte Gateways können der zentralen Patch- und Überwachungspflege entgehen. Kumulierte Image-Pull-Zahlen geben keinen Hinweis darauf, ob eine betroffene Instanz in der Produktion aktiv bleibt.
Upgrade-Tests sollten den Verkehrspfad prüfen und nicht nur die Prozessgesundheit. Kritische Hosts, abgelehnte Zugriffsfälle, Zertifikatserneuerung, Authentifizierungs-Header, Timeouts, Wiederholungen und Backend-Auswahl benötigen alle Verhaltensprüfungen. Canary-Bereitstellungen können das Risiko reduzieren, indem sie einen begrenzten Anteil des Verkehrs durch eine neue Version leiten, bevor diese breiter ausgerollt wird.
Der Explosionsradius ist eine Designentscheidung. Ein gemeinsames Gateway reduziert doppelte Arbeit und erleichtert die Anwendung gemeinsamer Richtlinien, aber ein Konfigurationsfehler oder Softwaredefekt kann viele Teams auf einmal betreffen. Getrennte Bereitstellungen können Mandanten, Umgebungen oder kritische Dienste isolieren, erzeugen jedoch zusätzlichen Betriebsaufwand und mehr zu inventarisierende Instanzen.
Redundante Replikate schützen vor dem Ausfall eines Prozesses oder Hosts. Sie schützen nicht vor einer fehlerhaften dynamischen Konfiguration, die an jedes Replikat verteilt wird. Resilienz erfordert daher Konfigurationsvalidierung, zuverlässiges Rollback und, für kritische Dienste, einen getesteten Pfad zu einem letzten als gut bekannten Zustand.
Die Beobachtbarkeit muss die gesamte Entscheidungskette verbinden. Betreiber sollten in der Lage sein, eine Anfrage von ihrem Einfallstor über den ausgewählten Router, die Middleware-Kette und das Backend zu verfolgen und dann das Label, die Annotation, die benutzerdefinierte Ressource oder die Datei zu identifizieren, die diesen Pfad erstellt hat. Metriken können zeigen, dass Anfragen fehlschlagen, aber die Herkunft der Konfiguration ist oft erforderlich, um zu erklären, warum.
Kontinuität erfordert auch einen Ausstiegsplan. Kunden sollten verstehen, wie sie Routen, Zertifikate, Richtlinien und den Zustand der Management-Ebene auf einer anderen Plattform neu erstellen können. Portabilität ist kein Beleg dafür, dass Traefik wertlos ist; sie ist ein Beleg dafür, dass das Gateway als austauschbare Infrastruktur verwaltet wird, anstatt zu einer undokumentierten dauerhaften Abhängigkeit zu werden.
Der Wettbewerb erstreckt sich heute über mehrere Infrastrukturmärkte
Traefik steht je nach dem Problem, das ein Kunde löst, vor unterschiedlichen Wettbewerbern. Bei Open-Source-Reverse-Proxy und Kubernetes-Ingress-Bereitstellungen haben NGINX, NGINX Ingress und HAProxy lange Betriebsgeschichten. Envoy-basierte Systeme bieten programmierbare Datenebenen, die in Gateways und Service-Meshes verwendet werden, während andere Kubernetes-native Controller durch Einfachheit, Standardkonformität und Ökosystemintegration konkurrieren.
Im Bereich des Enterprise-API-Managements konkurriert Traefik mit Kong, Tyk, Gravitee, Apache APISIX und anderen Plattformen, die Richtliniendurchsetzung, Entwicklerwerkzeuge, Analytik, Lebenszyklusmanagement und Support bieten. Cloud-Anbieter bieten verwaltete Ingress- und API-Gateways an, die den Betriebsaufwand des Kunden innerhalb eines Ökosystems reduzieren. Diese Dienste können attraktiv sein, selbst wenn sie die Abhängigkeit vom Anbieter erhöhen oder Richtlinien weniger portabel zwischen Umgebungen machen.
Service-Mesh-Gateways überschneiden sich mit Traefik, wenn Organisationen zusätzlich zum Nord-Süd-Ingress auch Workload-Identität und Ost-West-Richtlinien wünschen. Eine Architektur kann Traefik an einer externen Grenze und eine andere Datenebene intern verwenden, während eine andere ein einheitliches Envoy-basiertes System bevorzugt. Der relevante Vergleich hängt vom Betriebsmodell ab, nicht von einer allgemeinen Funktionsliste.
Der Wettbewerb um KI-Gateways weitet sich aus, da spezialisierte Startups und etablierte API-Management-Anbieter Modell-Routing, Token-Abrechnung, Provider-Überwachung und Schutzmaßnahmen hinzufügen. Traefik profitiert von einem bestehenden Proxy, einer Cloud-nativen Nutzerbasis und Erfahrung im Betrieb im Verkehrspfad. Es muss jedoch noch zeigen, dass seine KI-Fähigkeiten die besonderen Kosten-, Daten- und Ausfallmerkmale von Modellverkehr adressieren, anstatt gewöhnliche API-Kontrollen unter neuer Terminologie anzubieten.
Die MCP-Governance ist weniger ausgereift. Zu den Wettbewerbern gehören spezialisierte Agentensicherheitsunternehmen, in breitere Plattformen integrierte Kontrollen und das direkte Management einzelner MCP-Server. Ein Gateway in diesem Markt zu starten, begründet eine strategische Absicht, aber keine Führung, solange sich das Protokoll, das Sicherheitsmodell und die Betriebspraktiken noch in der Entwicklung befinden.
Traefiks deutlichste Differenzierung ist die Kombination aus provider-gesteuerter dynamischer Konfiguration, Entwicklervertrautheit und einem Pfad von einem Open-Source-Proxy zu kommerzieller Traffic Governance. Zu den Einschränkungen gehören begrenzte finanzielle Offenlegung, Wettbewerb in mehreren Produktkategorien und Druck von Anbietern mit tieferen API-Management-Portfolios oder eingebauter Cloud-Distribution.
Standards werden beeinflussen, wie dauerhaft diese Differenzierung wird. Eine starke Unterstützung der Kubernetes Gateway API kann Migrationskosten senken und Traefik für ein breiteres Spektrum von Bereitstellungen relevant machen. Proprietäre Richtlinienfunktionen können kommerziellen Wert schaffen, aber auch die Wechselkosten erhöhen. Das Unternehmen muss entscheiden, welche Fähigkeiten portabel bleiben sollten und wo spezialisierte Funktionen eine engere Kontrolle rechtfertigen.
Die strategische Bewährungsprobe ist, ob Einfachheit die Konzentration überlebt
Traefik Labs verfügt über eine schlüssige Expansionslogik. Traefik Proxy begann damit, sich ändernde Anwendungsendpunkte zu erkennen und Verkehr zu ihnen zu leiten. APIs fügten Identitäts-, Lebenszyklus- und Richtlinienanforderungen hinzu. Modellanbieter brachten Token-Kosten, Datenverarbeitung und Provider-Auswahlentscheidungen ein, während MCP-Server wechselnde Mengen von Werkzeugen und Ressourcen für Agenten freilegten.
In all diesen Kategorien erfüllt das Gateway eine verwandte Funktion: Endpunkte erkennen, Anfragen annehmen, Clients identifizieren, Ziele auswählen, Richtlinien anwenden und Aktivitäten aufzeichnen. Wenn die Strategie erfolgreich ist, könnte Traefik Hub eine gemeinsame Steuerungsebene für Anwendungs-, API-, KI- und MCP-Verkehr bieten, während Traefik Proxy die vertraute Open-Source-Datenebene bleibt. Kunden könnten Identitätssysteme, Richtlinienmethoden und Betriebsprozesse wiederverwenden, anstatt für jeden Workload ein anderes Gateway einzusetzen.
Dieselbe Konsolidierung schafft ein Konzentrationsrisiko. Eine Plattform müsste zuverlässig über HTTP-Routing, Kubernetes-Integration, API-Governance, Modellanbieter-Richtlinien, Prompt-Verarbeitung und Werkzeugautorisierung hinweg funktionieren. Ein Konfigurationsfehler, eine Software-Schwachstelle oder eine Kompromittierung der Management-Ebene könnte mehrere Workload-Klassen gleichzeitig betreffen.
Die Expansion übt auch Druck auf den organisatorischen Fokus aus. Die Pflege eines weit verbreiteten Open-Source-Proxys erfordert bereits Kapazitäten für Entwicklung, Sicherheit, Dokumentation und Releases. API-Management erfordert zusätzliche Produkt- und Supportarbeit, während KI und MCP sich schnell verändernde Schnittstellen und spezialisierte Sicherheitsprobleme einführen. Investitionen in diese Märkte können die Plattformposition von Traefik Labs stärken, aber auch die Aufmerksamkeit von der Zuverlässigkeit des Kern-Gateways ablenken.
Die entscheidenden Belege werden aus betrieblichen Grenzen kommen, nicht aus Produktnamen. Datenebenen sollten weiterhin sichere lokale Richtlinien durchsetzen, wenn zentrale Management-Dienste nicht verfügbar sind. Richtlinien sollten inspizierbar bleiben, kritische Workloads sollten isolierbar sein, und KI-Prompts sollten nicht ohne bewusste Kontrollen in gewöhnliche Protokollierungssysteme gelangen. Die MCP-Autorisierung sollte auf der Ebene von Werkzeugen und Aktionen arbeiten, nicht nur auf der Ebene einer Serververbindung.
Die öffentlichen Aufzeichnungen belegen Traefiks Ursprung, die Unternehmensgründung, die Series A 2020, die Umfirmierung, den Führungswechsel, die Kernarchitektur und die aktuelle kommerzielle Ausrichtung. Sie stützen auch die gemeldeten Meilensteine bei Mitwirkenden und Image-Pulls sowie das Vorhandensein einer nennenswerten Zahl von Sicherheitshinweisen im Jahr 2026. Sie belegen keinen konsolidierten Umsatz, Gewinn, aktuelle Bewertung, die Anzahl zahlender Kunden, die Akzeptanz auf Produktebene oder eine verifizierte Zahl von Produktionsinstallationen.
Diese Lücken definieren die Grenze der kommerziellen Bewertung. Traefik Labs ist nachweislich ein bedeutendes Open-Core-Gateway-Unternehmen, dessen Projekt ein breites technisches Publikum erreicht hat. Die ungeklärte Frage ist, wie effektiv es diese Reichweite in dauerhafte Unternehmensumsätze und Governance umwandelt, während es die Offenheit, Einfachheit und das Vertrauen bewahrt, die seine Akzeptanz förderten.
Traefiks ursprüngliche Einsicht bleibt überzeugend: In einer dynamischen Anwendungsplattform sollte die Verkehrsebene dem Dienstzustand folgen, anstatt darauf zu warten, dass eine Person eine Konfigurationsdatei umschreibt. Die nächste Phase ist anspruchsvoller, weil das Gateway gebeten wird, nicht nur Diensten, sondern auch Identitäten, APIs, Modellanbietern, Agenten und Werkzeugen zu folgen.
Traefik Labs wird die breitere Strategie bewiesen haben, wenn Kunden diese zusätzliche Kontrolle gewinnen können, ohne die Fähigkeit zu verlieren, die Ebene, durch die ein Großteil ihres Verkehrs laufen muss, zu verstehen, zu isolieren, wiederherzustellen und zu ersetzen.
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten