
Zusammenfassung
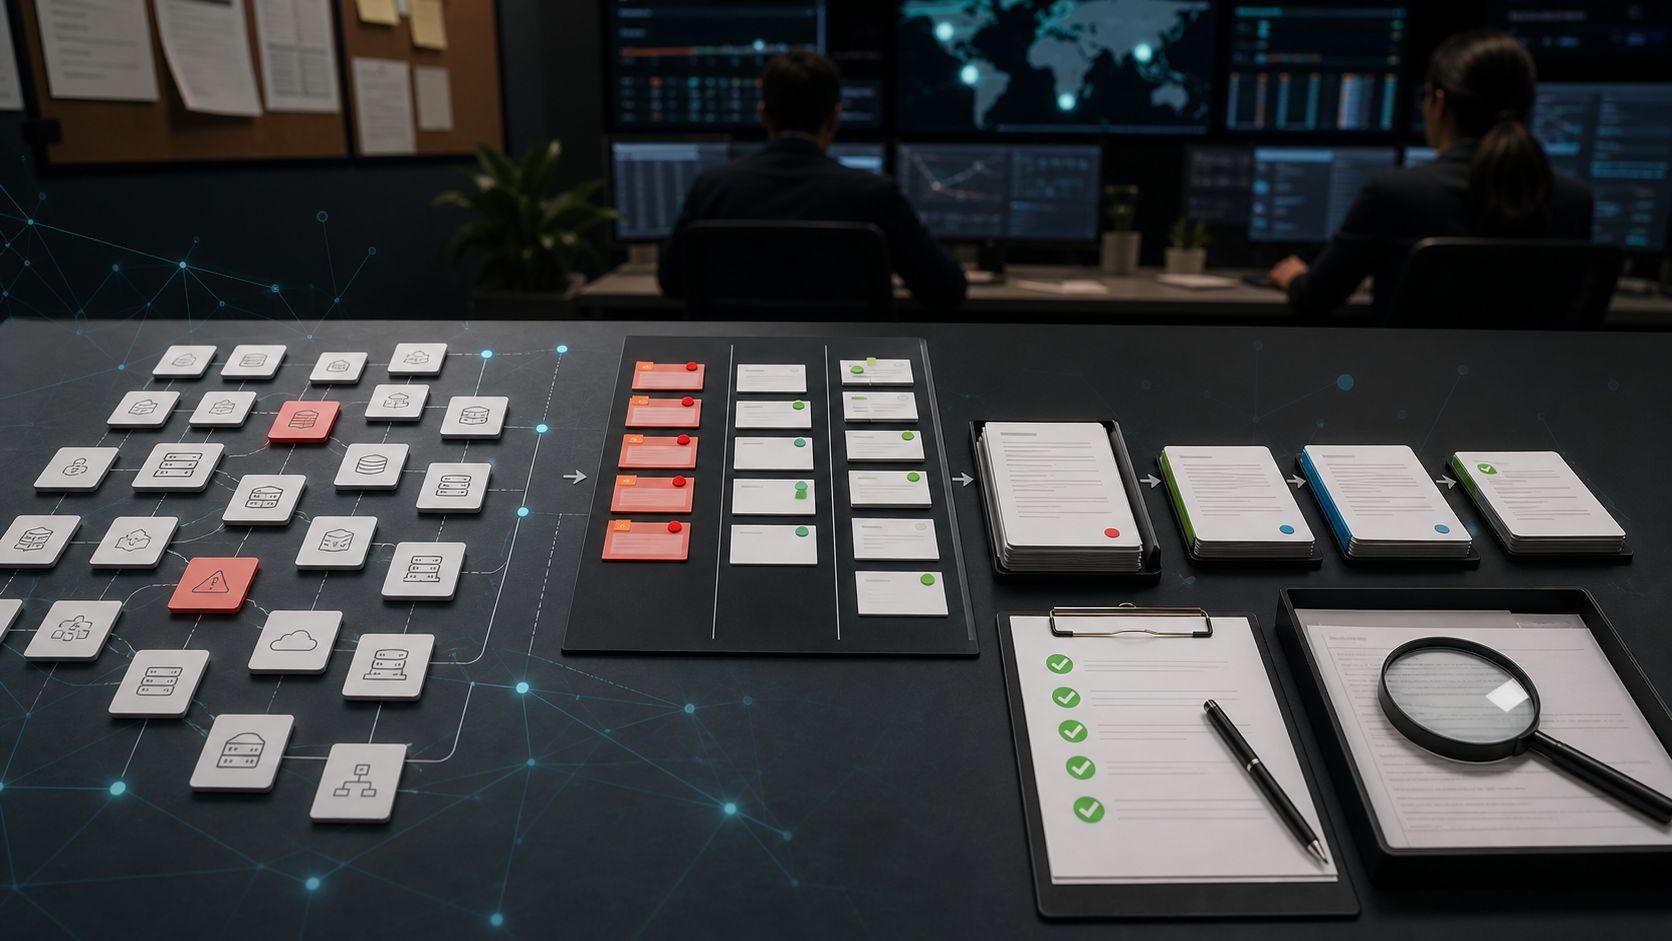
- Der aktuelle Wert von Tenable wird nicht an der Anzahl der auflistbaren Schwachstellen gemessen. Er wird daran gemessen, ob ein Sicherheitsteam von verrauschten Expositionsdaten zu einer priorisierten, verantworteten, terminlich festgelegten und prüfbaren Behebungsentscheidung gelangen kann.
- Die öffentlichen Produktnachweise stützen eine breite Plattformbehauptung: Tenable One kombiniert Schwachstellenmanagement, Expositionsmanagement, Webanwendungs-Scanning, Identitätsexposition, Cloudexposition, OT-Exposition, Angriffsflächenmanagement, Bewertung, Konnektoren, APIs, Ticketing-Workflows und Berichterstellung. Der am besten dokumentierte Workflow ist Exposure Response, bei dem Ergebnisse in Initiativen gruppiert, mit Asset-Tags eingegrenzt, Eigentümern zugewiesen, mit SLAs verknüpft, mit Jira oder ServiceNow verbunden und durch Behebungsscanergebnisse validiert werden können.
- Die größten Einschränkungen sind ebenfalls in der Dokumentation sichtbar. Berechtigte Überprüfungen benötigen privilegierten Zugriff oder eine entsprechende lokale Sensorabdeckung. API- und Exportpfade haben Einschränkungen hinsichtlich Rate, Gleichzeitigkeit, Größe und Datenalter. Initiativenkriterien sind nicht rückwirkend für bestehende externe Tickets anwendbar. Cloud-, Identitäts- und OT-Ergebnisse erfordern lokalen Kontext, Änderungsfenster, Eigentümerschaft und Ausnahmedisziplin, bevor eine Entscheidung sicher ist.
- Tenable wirkt kommerziell glaubwürdig, da es öffentliche Größe, eine große wiederkehrende Umsatzbasis, aktuelle Plattformakzeptanz und kürzliche Investitionen in den Behebungsworkflow durch die Übernahme von Vulcan Cyber vorweisen kann. Der Käufer muss jedoch noch beweisen, dass Priorisierungsqualität, Integrationsaufwand und Rückstandsreduzierung den Scan-Overhead, die Lizenzkosten, die Analystenprüfung, den Behebungsaufwand und die Abhängigkeit von einer Expositionsplattform überwiegen.
Der Scanner ist nicht die Entscheidung
Jedes ausgereifte Schwachstellenmanagement-Programm hat die gleiche unangenehme Lektion gelernt. Entdeckung ist notwendig, aber Entdeckung ist nicht Handlung. Ein Scanner kann fehlende Patches, exponierte Dienste, schwache Konfigurationen, nicht unterstützte Software und bekannte CVEs finden. Er kann Schweregrade, Plugin-Ausgaben, Asset-Identifikatoren und Zeitstempel anhängen. Er kann einen wachsenden Rückstand anzeigen.
Nichts davon beweist, dass die Organisation eine verteidigungsfähige Entscheidung darüber getroffen hat, was zuerst behoben werden soll, wer dafür verantwortlich ist, wann es erledigt sein muss, wie die Behebung validiert wird und was passiert, wenn die Behebung verzögert wird.
Das ist die nützliche Perspektive für Tenable. Das Unternehmen profitiert noch immer von der Bekanntheit von Nessus, und die Schwachstellenbewertung bleibt zentral für die Produktoberfläche. Der aktuelle Anspruch ist jedoch breiter. Tenable präsentiert sich als Unternehmen für Expositionsmanagement, wobei Tenable One als Plattform für Sichtbarkeit, Einblick und Aktion über die Angriffsfläche positioniert ist. Das wichtige Wort ist Aktion. Wenn Tenable nur die Menge an Expositionsnachweisen erweitert, die ein Sicherheitsteam sehen kann, riskiert es, den Rückstand zu vergrößern, den es zu reduzieren verspricht.
Wenn es diese Nachweise in vertrauenswürdige Behebungsarbeit verwandelt, wird die Plattform mehr als ein System of Record.
Die akzeptierte Behebungsentscheidung ist eine strengere Einheit als ein Befund. Sie hat ein Asset im Umfang, einen Befund oder eine Exposition im Umfang, einen Grund für die Priorität, einen menschlichen oder Team-Eigentümer, ein Fälligkeitsdatum, einen Behebungs- oder Minderungspfad, einen Ticket- oder Projekt-Datensatz, einen Ausnahmepfad und eine Validierungsmethode. Sie hat auch einen Vorbehalt: Das Team weiß, welche Beweise die Entscheidung verwendet hat und welche Beweise sie nicht hatte. Eine kritische CVE auf einem ausgemusterten Asset sollte nicht über einer ausgenutzten Schwachstelle auf einem exponierten Umsatzsystem rangieren.
Eine Cloud-Fehlkonfiguration, die einen Zugang zu sensiblen Daten schafft, ist nicht dasselbe wie ein theoretisches Scannerergebnis auf einer isolierten Labormaschine. Eine Identitätsschwäche eines Domaincontrollers ändert die Bedeutung mehrerer Endpunkt-Schwachstellen. Ein OT-Befund kann eher ein Wartungsfenster als eine Standard-Patch-Reihenfolge erfordern.
Tenables kommerzielles Problem ist daher nicht nur ein Sicherheitsproblem. Es ist ein Koordinationsproblem. Das Sicherheitsteam sieht Risiken. Das Infrastrukturteam besitzt Systeme. Das Anwendungsteam kontrolliert Code. Das Cloud-Team kontrolliert Identität und Richtlinien. Das Anlagenteam besitzt die Betriebskontinuität. Der CISO benötigt eine Risikoerzählung, die erklärt werden kann, ohne so zu tun, als ob jeder rote Punkt gleich dringend wäre. Die Finanzabteilung sieht ein weiteres Abonnement. Der Einkauf sieht Plattformkonsolidierung. Die Prüfung fragt, ob Tickets und Ausnahmen dieselbe Geschichte erzählen wie das Dashboard.
Eine gute Expositionsplattform verdient ihren Platz nur, wenn sie die Lücke zwischen diesen Gruppen verringert.
Deshalb sollte Tenable an dem Punkt getestet werden, an dem eine Empfehlung das Sicherheits-Dashboard verlässt und zur akzeptierten Arbeit wird. Weiß die Plattform genug über das Asset, um den Befund zu priorisieren? Erklärt sich die Bewertung selbst? Enthält das Ticket Beweise, auf die ein Behebungseigentümer reagieren kann? Bewahrt der Workflow den Kontext, nachdem er in Jira, ServiceNow oder eine benutzerdefinierte Integration gelangt? Kann das Team die Behebung validieren, nicht nur das Problem schließen? Können Ausnahmen eingedämmt werden, anstatt zu einem Rückstandsfriedhof zu werden?
Können Führungskräfte Risikoreduzierung sehen, ohne die Details zu verlieren, die die Entscheidung verteidigungsfähig machten?
Tenable One erweitert die Beweisoberfläche
Tenable One ist die aktuelle organisierende Erzählung. Die öffentliche Dokumentation beschreibt es als eine Plattform, die Tenable Exposure Management zusammen mit Produkten wie Tenable Vulnerability Management, Web App Scanning, Identity Exposure, Cloud Security, OT Security, Attack Surface Management und Security Center umfasst. Der Plattformanspruch ist, dass Organisationen Sichtbarkeit über die moderne Angriffsfläche gewinnen, Bedrohungen antizipieren, Bemühungen priorisieren und Cyberrisiken kommunizieren können.
Das ist wichtig, weil akzeptierte Behebungsentscheidungen selten von einem einzelnen Signal kommen. Ein traditionelles Scannerergebnis mag besagen, dass einem Server ein Patch fehlt. Die Asset-Inventarisierung kann zeigen, dass das System internetfähig und einer kritischen Geschäftseinheit zugeordnet ist. Die Identitätsexposition kann zeigen, dass dieselbe Umgebung einen Active Directory-Pfad zu privilegiertem Zugriff hat. Die Cloudexposition kann eine Berechtigung oder Speicherkonfiguration zeigen, die den Explosionsradius verändert. Die externe Angriffsflächenerkennung kann eine vergessene Subdomain aufdecken.
Die OT-Überwachung kann zeigen, dass der anfällige Host in der Nähe eines Prozesses liegt, der nicht einfach unterbrochen werden kann. Die Bedrohungsintelligenz kann Ausnutzungsaktivitäten oder bekanntes Angreiferinteresse zeigen. Die Behebungsentscheidung ist das Produkt all dieser Signale, nicht eines einzelnen.
Tenables öffentliche Produktseiten und Dokumente deuten darauf hin, dass es versucht, diese Kombination betriebsbereit zu machen. Tenable Vulnerability Management bewirbt VPR für die Priorisierung. Exposure Response erstellt Initiativen aus Befunden, grenzt sie mit Asset-Tags ein, weist Eigentümer zu, setzt SLAs, erstellt Tickets und misst den Fortschritt durch Behebungsscanergebnisse. Attack Surface Management identifiziert internetzugängliche Assets mithilfe von DNS-Einträgen, IP-Adressen und ASN-Daten, mit einem großen Metadatensatz zur Organisation des Inventars.
Identity Exposure verwendet Indicators of Exposure, um die Active Directory-Sicherheitsreife zu messen, zeigt Schweregrade und bietet Angriffspfadansichten für laterale Bewegung, Privilegieneskalation und Asset-Exposition. Cloud Exposure Management ist als CNAPP positioniert, mit Cloud-Posture, Workload, Kubernetes, Identität und Datensicherheitsabdeckung. OT Exposure betont passives Monitoring, sicheres aktives Abfragen, Anomalie- und Konfigurationsänderungserkennung, Segmentierungssichtbarkeit und Berichterstattung.
Die Breite ist kommerziell attraktiv, weil Unternehmen Risiken nicht in sauberen Produktkategorien verwalten. Ein echter Incident-Pfad könnte mit einer öffentlichen Anwendung beginnen, durch eine Cloud-Berechtigung führen, einen anfälligen Host ausnutzen, eine schwache Identitätsbeziehung nutzen und zu einem betrieblichen oder Daten-Asset gelangen. Ein reiner Schwachstellen-Workflow kann übersehen, warum der Patch wichtig ist. Ein reiner Cloud-Workflow kann den Host- und Identitätspfad übersehen. Ein reiner Identitäts-Workflow kann exponierte Internetinfrastruktur übersehen.
Tenables Plattformerzählung ist am stärksten, wo sie diese Domänen in ein Entscheidungsmodell verbinden kann.
Die Breite erhöht auch die Beweislast. Eine einheitliche Plattform darf verschiedene Beweisarten nicht zu einer falschen Gewissheit einebnen. Schwachstellennachweise sind nicht dasselbe wie Identitätsgraph-Nachweise. Eine Cloud-Fehlkonfiguration ist nicht dasselbe wie eine OT-Anomalie. Ein externes Asset, das durch DNS- und ASN-Aufzeichnungen entdeckt wurde, kann real, dupliziert, ausgelagert, veraltet oder nur teilweise unter der Kontrolle des Kunden sein. Ein Behebungseigentümer kann nicht mit der abstrakten Anweisung „Exposition reduzieren“ arbeiten.
Die akzeptierte Entscheidung benötigt Details: welches Asset, welche Schwachstelle, welcher Geschäftseigentümer, welche Behebung, welche Frist und welche Validierung.
Für Tenable macht das die Plattform zu einer disziplinierten Übersetzungsschicht. Je mehr Domänen es aufnimmt, desto mehr muss es Herkunft, Aktualität, Vertrauenswürdigkeit, Asset-Identität und Eigentumskontext bewahren. Andernfalls erhält der Kunde ein größeres Dashboard ohne bessere Entscheidungen.
Asset-Wahrheit ist der erste Engpass
Der erste Fehlermodus in der Tenable-Kette ist ein fehlendes oder missverstandenes Asset. Wenn ein Asset nicht gesehen, getaggt, zusammengeführt oder korrekt zugeordnet wird, wird die Priorisierung theatralisch. Ein risikoarmes System kann wichtig aussehen, weil ein veralteter Tag es als Produktion ausweist. Ein kritisches Asset kann gewöhnlich aussehen, weil kein Business-Criticality-Label die Expositionsplattform erreicht hat. Eine Cloud-Workload kann sich schneller ändern, als ein wöchentlicher Prozess bemerkt.
Ein externer Host kann zu einer Tochtergesellschaft, einem Anbieter, einer Entwicklungsumgebung oder einer vergessenen Akquisition gehören. Ein Scannerergebnis, das dem falschen Asset zugeordnet ist, kann Rauschen erzeugen, das kein Bewertungsmodell beheben kann.
Tenable hat mehrere Möglichkeiten, dies zu adressieren, aber jede bringt betriebliche Kosten mit sich. Schwachstellenscans können Hosts, Dienste, Software und Patch-Level identifizieren. Attack Surface Management kann internetzugängliche Assets entdecken, die der Organisation bekannt sein können oder nicht. Cloud-Expositionstools können Cloud-Ressourcen und Identitätskontext abrufen. Identity Exposure kann Active Directory-Beziehungen hinzufügen. OT Security kann industrielle Assets mit geringeren Störungen entdecken und überwachen. Die API kann Asset-Daten zur Synchronisation mit einer Configuration Management Database exportieren.
Im Jahr 2025 dokumentierte Tenable auch Updates zur Asset-Kritikalitäts- und Asset-Expositionsbewertung, mit Asset Criticality Rating und Asset Exposure Score, die in mehreren Produktbereichen für Kunden mit entsprechendem Tenable One- oder Lumin-Zugriff erscheinen.
Das ist nützlich, aber es ist keine automatische Wahrheit. Berechtigte Überprüfungen veranschaulichen das Problem. Tenables eigene Nessus-Dokumentation besagt, dass berechtigte Scans von den Berechtigungen abhängen, die dem konfigurierten Konto gewährt wurden, und dass Windows-berechtigte Scans lokale Administratorrechte benötigen, um das Dateisystem zu lesen und den tatsächlichen Patch-Level zu bestimmen. Tenables Material zur Schwachstellenbewertung sagt ähnlich, dass lokale Überprüfungen für vollständige und genaue Scans erforderlich sind und dass ohne erhöhten Zugriff die Fähigkeit, Risiken zu identifizieren, eingeschränkt ist.
Endpunkt-Sensor-Software kann die Notwendigkeit verringern, Scan-Anmeldeinformationen zu teilen, und den Netzwerk-Scan-Overhead reduzieren, aber deren Bereitstellung und Wartung bleibt eine Unternehmensaufgabe.
Das bedeutet, dass die akzeptierte Behebungsentscheidung eine Scan-Qualitätsnotiz enthalten sollte. Wurde der Befund durch eine berechtigte Überprüfung, eine nicht authentifizierte Netzwerkbeobachtung, einen lokalen Sensor, eine Cloud-API, einen externen Inventarisierungsprozess oder einen Drittanbieter-Konnektor erzeugt? Wurde das Asset kürzlich gesehen? Schlug die Authentifizierung fehl? Wurde das Asset mit doppelten Datensätzen zusammengeführt? Stimmt der Eigentümer zu, dass es im Umfang ist? Ist das Asset öffentlich, intern, Produktion, Entwicklung, reguliert, OT, ephemer oder wird es stillgelegt?
Wenn die Organisation diese Fragen nicht beantworten kann, ist eine präzise Bewertung verfrüht.
Hier kann Tenable für einen Kunden mit einem unordentlichen Bestand echten Wert schaffen. Eine Plattform, die besseres Asset-Tagging, Asset-Eigentum, Expositionsstatus und Synchronisation erzwingt, kann das gesamte Behebungsprogramm verbessern. Aber der Nutzen ist nicht kostenlos. Es erfordert Anmeldeinformationsverwaltung, Sensorbereitstellung, Cloud-Konto-Integration, Identitätskonnektoren, OT-Platzierung, CMDB-Abstimmung, Tag-Governance und Eigentumsüberprüfung. Der Käufer sollte Asset-Hygiene als Teil der Tenable-Kosten betrachten, nicht als Voraussetzung, die magisch bereits existiert.
Priorisierung muss Aufwand reduzieren, ohne Risiken zu verbergen
Der zweite Fehlermodus ist die Prioritätsinflation. Sicherheitsteams können nicht jeden kritischen und hohen Eintrag sofort beheben, und eine rohe CVSS-Warteschlange erzeugt oft zu viel Arbeit. Tenables Antwort ist VPR, das Vulnerability Priority Rating. Die öffentliche Dokumentation besagt, dass VPR das Ergebnis der prädiktiven Priorisierung ist und Schwachstellen anhand von technischen Auswirkungen und Bedrohung bewertet.
Die Bedrohungskomponente kann aktuelle und potenzielle zukünftige Aktivitäten widerspiegeln, einschließlich öffentlicher Proof-of-Concept-Forschung, Ausnutzungsberichte, Exploit-Code, Dark-Web- und Foren-Referenzen sowie in freier Wildbahn beobachtete Malware. Tenables Seiten zur Schwachstellen-Intelligenz zeigen auch, dass Tenable CVSS, VPR, EPSS, CISA KEV-Status, Fälligkeitsdaten und Ereigniszeitpläne offenlegt, die Proof-of-Concept, funktionale Exploits, Ransomware, Malware, aufkommende Bedrohungen und in freier Wildbahn ausgenutzte Ereignisse umfassen.
Das ist ein vernünftiges Modell, weil die Ausnutzungswahrscheinlichkeit nicht dasselbe ist wie der Schweregrad. Die breitere Sicherheitsgemeinschaft hat sich in die gleiche Richtung bewegt. Die CISA-Direktive BOD 26-04 vom Juni 2026 für zivile Bundesbehörden knüpft die Dringlichkeit von Behebungen an Asset-Exposition, KEV-Status, Exploit-Automatisierung und technische Auswirkungen und ersetzt frühere Bundesdirektiven zur Schwachstellenbehebung. Das EPSS-Modell von FIRST schätzt die Wahrscheinlichkeit, dass eine CVE in den nächsten 30 Tagen in freier Wildbahn ausgenutzt wird, und veröffentlicht tägliche Wahrscheinlichkeiten und Perzentile.
Die Landungsseite des Verizon 2026 DBIR sagt, dass Software-Schwachstellen jetzt 31 Prozent der Sicherheitsverletzungen auslösen. Der Marktkontext begünstigt risikobasierte Priorisierung gegenüber der gleichberechtigten Behandlung jedes schwerwiegenden Befunds.
Aber risikobasierte Priorisierung ist nur nützlich, wenn sie den Aufwand ehrlich reduziert. Ein hoher VPR kann verteidigungsfähiger sein als ein hoher CVSS allein, aber keine Bewertung beseitigt die Notwendigkeit, lokale Exposition, Geschäftskritikalität, kompensierende Kontrollen und Behebungsmachbarkeit zu bewerten. Eine Schwachstelle mit aktiven Ausnutzungssignalen auf einem isolierten, bald stillzulegenden Testhost kann möglicherweise nicht gegen eine niedriger bewertete Identitätsexposition auf einem geschäftskritischen Kontrollpfad gewinnen. Eine Bewertung kann sich auch im Laufe der Zeit ändern, wenn sich Exploit-Nachweise ändern.
Diese Dynamik ist ein Feature, kann aber Behebungseigentümer verwirren, wenn Tickets nicht bewahren, warum die Arbeit eröffnet wurde und ob sich der Grund geändert hat.
Die akzeptierte Entscheidung benötigt daher mehr als einen Rang. Sie benötigt eine Erklärung, die der Eigentümer und der Prüfer einsehen können. Warum ist dieser Punkt über dem umgebenden Rückstand? Welches Signal hat ihn bewegt: Exposition, Ausnutzung, Asset-Kritikalität, bekannte Ransomware-Nutzung, öffentlicher Proof of Concept, CISA KEV-Status, Identitätspfad, Cloud-Berechtigung, OT-Nachbarschaft oder Kundenrichtlinie? Was würde ihn weniger dringend machen? Was würde ihn zu einem Notfall machen? Wenn die Erklärung nur „die Plattformbewertung ist hoch“ ist, hat die Organisation das Urteil delegiert, ohne die Verantwortlichkeit zu bewahren.
Tenables Dokumentation deutet auf viele der richtigen Zutaten hin. Exposure Response kann Kombinationen wie Schwachstellenkategorie und VPR-Schwellenwerte verwenden. Schwachstelleninformationsseiten legen Ereigniszeitpläne und mehrere Bewertungen offen. Der Asset Exposure Score kann Asset-Kritikalität und Schwachstellenpriorität kombinieren. CISA- und EPSS-Kontext können sichtbar sein. Das Risiko ist nicht das Fehlen von Daten. Das Risiko ist, dass Kunden diese Zutaten in starre Warteschlangen verwandeln, ohne lokale Überprüfung.
Die besten Tenable-Programme werden Bewertungen verwenden, um menschliche Aufmerksamkeit zu fokussieren, nicht um sie zu eliminieren.
Exposure Response ist der wichtigste Workflow
Der direkteste Beweis dafür, dass Tenable das Problem der akzeptierten Entscheidung versteht, ist Exposure Response. Die Dokumentation beschreibt Initiativen als Projekte zur Behebung von Schwachstellen in einer Umgebung. Eine Initiative kann spezifische Befunde mithilfe von Kombinationen verfolgen, Asset-Tags zur Definition des Umfangs anwenden, Arbeiten einem Team zuweisen, Service-Level-Agreements festlegen, Tickets erstellen und den Fortschritt durch Behebungsscanergebnisse verfolgen. Tenable nennt dies Mobilisierung, die Aktionsphase des Expositionsmanagement-Lebenszyklus.
Dieses Design ist wichtig, weil es anerkennt, dass Behebung Projektarbeit ist. Eine Listenansicht patcht keinen Server. Ein Schweregrad koordiniert kein Neustartfenster. Ein Befund weiß nicht, welches Team eine Geschäftsanwendung besitzt. Initiativen ermöglichen es einem Team, ein Thema, wie kürzlich ausgenutzte Schwachstellen in einem bestimmten Netzwerk, in begrenzte Arbeit mit einem Eigentümer und einer Frist umzuwandeln. Tags ermöglichen es dem Sicherheitsteam, die Asset-Gruppe einzugrenzen. Kombinationen ermöglichen es dem Team, die Bedrohungsdefinition zu kodieren.
Die Ticketing-Automatisierung kann die Arbeit in Systeme leiten, die IT-Teams bereits nutzen. Behebungsscans können validieren, ob der Patch gewirkt hat.
Der Workflow zeigt auch die praktischen Grenzen auf. Das Erstellen von Initiativen erfordert Tags, Kombinationen und Ticketing-Konfiguration. Die Ticketing-Automatisierung innerhalb von Initiativen erfordert Administratorberechtigungen. Der Ticketstatus kann dynamisch zwischen Tenable und dem ausgewählten Ticketing-System aktualisiert werden, aber Tenable merkt auch an, dass das Erstellen eines Tickets aus Befunden bis zu 10 Minuten dauern kann, um sowohl Tenable als auch das Ticketing-Tool zu aktualisieren.
Ein dokumentierter Hinweis zur Verwaltung von Initiativen besagt, dass das Ändern einer Kombination nicht rückwirkend ist: bestehende externe Tickets, die unter früheren Kriterien erstellt wurden, verbleiben im Ticketing-System, bis sie einzeln gelöst oder die Initiative gelöscht wird.
Dieses letzte Detail ist wichtig. Echte Behebungsprogramme ändern ihre Meinung. Eine Schwachstelle wird zu KEV hinzugefügt. Ein Exploit wird automatisiert. Ein Geschäftseigentümer stuft ein Asset neu ein. Eine kompensierende Kontrolle wird akzeptiert. Ein Scanner-Plugin wird aktualisiert. Wenn das Ticketing-System und die Expositionsplattform nicht die Revisionshistorie und den aktuellen Prioritätsgrund bewahren, können Teams auf veralteter Arbeit handeln. Tenables Hinweis zur Nicht-Rückwirkung ist für sich genommen kein Fehler; es ist ein ehrliches Zeichen dafür, wie schwierig die Workflow-Synchronisation ist.
Der Kunde muss entscheiden, wie er alte Tickets behandelt, wenn sich die Prioritätslogik ändert.
Eine akzeptierte Behebungsentscheidung sollte daher eine Ticket-Governance beinhalten. Wer kann Initiativen erstellen? Wer genehmigt Kombinationen? Wer ordnet Schweregrade der Ticketpriorität zu? Wer besitzt SLA-Ausnahmen? Was passiert, wenn ein Ticket im externen System geschlossen wird, der Behebungsscan jedoch das Problem weiterhin sieht? Was passiert, wenn eine Behebung angewendet wird, das Asset aber während der Validierung offline ist? Was passiert, wenn der Befund gemindert, aber nicht gepatcht wird? Was passiert, wenn ein neuer Scan ein Ticket wiederbelebt, von dem ein Eigentümer dachte, es sei geschlossen?
Tenable kann die Workflow-Schienen bereitstellen, aber der Kunde muss das Betriebsmodell schreiben.
Das ist der Unterschied zwischen Produktzuverlässigkeit und Programmzuverlässigkeit. Tenable kann zuverlässig ein Ticket gemäß seinen Integrationsregeln erstellen und aktualisieren. Der Kunde kann dennoch ein unzuverlässiges Behebungsprogramm haben, wenn Teams das Ticket ignorieren, Wartungsfenster fehlen, Eigentum bestritten wird, Ausnahmen locker akzeptiert werden oder Arbeit ohne Validierung geschlossen wird.
Der Käufer sollte Tenable mit einem realen Produktionsanwendungsfall bewerten: eine wiederholte, hochpriorisierte Kategorie von Expositionen, die Sicherheits- und IT-Eigentum überschreitet, nicht eine Demonstration, bei der ein Befund ein Ticket wird.
Cloud, Identität und OT verändern den Behebungspfad
Die Tenable-Plattform dreht sich nicht mehr nur darum, fehlende Patches auf herkömmlichen Hosts zu finden. Das hilft der Plattformerzählung, aber es verkompliziert die Behebung. Cloud-, Identitäts- und OT-Befunde erfordern oft unterschiedliche Beweise und unterschiedliche Reaktionspfade.
Cloud-Exposition ist richtlinien- und eigentumsintensiv. Ein Cloud-Problem kann eine übermäßig berechtigte Identitätsrolle, einen Storage-Bucket, ein Container-Image, eine Kubernetes-Einstellung, eine öffentliche Route, eine Workload-Schwachstelle oder eine toxische Kombination mehrerer Bedingungen betreffen. Die Behebung kann eine Änderung von Infrastructure-as-Code, Laufzeitrichtlinien, Kontostruktur, Zugriffsüberprüfung, Geheimnisverwaltung oder Datenklassifikation erfordern.
Tenables Cloud Exposure-Produkt ist als CNAPP positioniert, und seine öffentliche Seite sagt, dass es mit AWS, Azure und GCP sowie mit Diensten wie AWS Control Tower und Entra ID und mit Ticketing-, Benachrichtigungs- und SIEM-Tools wie Jira, Slack, Microsoft Teams und E-Mail integriert werden kann. Diese Integration ist wichtig, aber eine Cloud-Behebung ist selten ein einzelner Patch. Die akzeptierte Entscheidung muss den Kontrolleigentümer und den Bereitstellungspfad benennen.
Identitätsexposition ist graphentensiv. Tenable Identity Exposure verwendet Indicators of Exposure, um die Active Directory-Sicherheitsreife zu messen, und weist Schweregrade zu. Es kann Angriffspfade, Explosionsradius und Asset-Expositionspfade anzeigen. Dies kann äußerst nützlich sein, weil Identitätsschwächen oft erklären, warum eine moderate Host-Schwachstelle wichtig ist. Aber die Identitätsbehebung kann politisch und betrieblich schwierig sein. Das Entfernen eines Privilegs, Ändern einer Delegation, Verschärfen einer Vertrauensbeziehung oder Ändern eines Dienstkontos kann echte Workflows unterbrechen.
Die akzeptierte Entscheidung benötigt die Zustimmung des Identitätseigentümers, Testpläne und Rollback-Notizen. Eine Graphansicht kann den Pfad zeigen; sie kann die Änderung nicht selbst genehmigen.
OT-Exposition ist kontinuitätsintensiv. Tenable OT Security betont einen „Do-No-Harm“-Ansatz, der passives Monitoring mit sicherem aktivem Abfragen kombiniert. Diese Produkthaltung erkennt die betriebliche Realität an. Industriesysteme sind keine gewöhnlichen Laptops. Eine Reparatur kann einen Anbieter, ein Anlagenwartungsfenster, eine Sicherheitsüberprüfung, die Berücksichtigung von Ersatzteilen oder eine kompensierende Netzwerkkontrolle erfordern. Die akzeptierte Behebungsentscheidung kann „jetzt segmentieren, beim Herunterfahren patchen“ lauten, anstatt „Update bis Freitag anwenden“.
Tenable kann helfen, Asset-Verhalten, Konfigurationsänderungen, Anomalien und Schwachstellenkontext sichtbar zu machen, aber der Anlagenbesitzer muss immer noch entscheiden, welche Maßnahme akzeptabel ist.
Externes Angriffsflächenmanagement ist attributionsintensiv. Tenable Attack Surface Management kann internetzugängliche Assets identifizieren, die der Organisation bekannt sein können oder nicht, unter Verwendung von DNS-, IP-Adress- und ASN-Daten. Dies ist wertvoll, weil vergessene Exposition häufig ist. Doch die erste Behebungsentscheidung kann die Eigentumsermittlung sein, nicht das Patchen. Ist das Asset unseres? Ist es eine von einem Anbieter gehostete Seite? Ist es Teil einer Akquisition? Ist es eine alte Marketing-Domain? Ist es ein doppelter Datensatz? Ist es bereits stillgelegt, wird aber immer noch aufgelöst?
Eine Plattform kann den Kandidaten sichtbar machen; ein Geschäftsprozess muss das Eigentum akzeptieren oder ablehnen.
Die Plattformfrage ist, ob Tenable diese Domänen verbunden halten kann, ohne sie gleich aussehen zu lassen. Eine nützliche Expositionsplattform sollte dem CISO sagen, dass eine internetfähige Anwendung, eine Cloud-Berechtigung, ein Identitätspfad und eine OT-Einschränkung zu einer Risikogeschichte gehören. Sie sollte nicht implizieren, dass eine Behebungsbewegung für alle vier passt.
Integrationen und APIs sind Teil des Produkts, nicht die Verkabelung
Tenables Behebungswert hängt stark von der Integration ab. Das Sicherheitsteam lebt vielleicht in Tenable, aber Behebungseigentümer leben oft in Jira, ServiceNow, CMDBs, Cloud-Konsolen, Endpunkt-Tools, SIEMs, Dashboards und Data Warehouses. Tenables Übernahme von Vulcan Cyber im Jahr 2025 passt direkt zu diesem Problem. Tenable sagte, dass die erworbenen Fähigkeiten die Sichtbarkeit, Priorisierung und Behebung über die Angriffsfläche verbessern würden, mit erweiterten Datenflüssen von Drittanbietern und automatisierter Behebung.
Tenable kündigte auch Datenkonnektoren von Drittanbietern und vereinheitlichte Dashboards im Jahr 2025 an und beschrieb Integrationen mit Endpunkterkennung und -reaktion, Cloud-Sicherheit, Schwachstellenmanagement, OT-Sicherheit, Ticketing-Systemen und mehr.
Das ist kommerziell wichtig. Unternehmen besitzen bereits zu viele Sicherheitstools. Eine Plattform, die Expositionsdaten von Drittanbietern aufnehmen und bessere Entscheidungen in bestehende Arbeitssysteme pushen kann, hat eine stärkere Konsolidierungsgeschichte als ein Scanner, der jedes Team bittet, in einer separaten Warteschlange zu leben. Die Übernahme signalisiert auch, dass Tenable den Behebungsworkflow, nicht nur die Erkennung, als strategisch ansieht.
Die öffentliche Entwicklerdokumentation zeigt, was Produktionsintegration wirklich bedeutet. Tenable empfiehlt optimierte Export-Endpunkte für Schwachstellen- und Asset-Abruf, anstatt häufige Workbench-ähnliche Aufrufe. Es rät von multithreaded Anfragen ab, wenn die entsprechenden APIs verwendet werden, empfiehlt eindeutige Benutzerkonten für Integrationen und warnt vor Rate- und Gleichzeitigkeitsbeschränkungen. Asset-Exporte werden in Blöcken durchgeführt, können für große anfängliche Synchronisationen und Differenzen verwendet werden und sollten Tenable-Asset-IDs mit Asset-UUIDs aus Schwachstellenexporten abgleichen.
Einige Workbench-Listenendpunkte sind auf 5.000 Datensätze begrenzt, und ein Schwachstellenlistenendpunkt gibt nur Daten zurück, die weniger als 450 Tage alt sind. Ein Workbench-Filterlimit kann einen Fehler zurückgeben, wenn die Host-Zielanalyse 1.024 Asset-Identifikatoren überschreitet.
Diese Einschränkungen sind für eine SaaS-Plattform normal, aber sie sind wichtig. Ein Kunde kann die API nicht als unendliches Rohr behandeln. Wenn ein Data Warehouse eine vollständige Schwachstellenhistorie mit hoher Wiedergabetreue möchte, benötigt es Exportdesign, Blockverarbeitung, Differenzlogik, Ratenbegrenzungshandhabung, Wiederholungsversuche, Identitäts-Governance und Aufbewahrungsrichtlinie. Wenn eine CMDB Asset-Synchronisation möchte, benötigt sie Duplikatsbehandlung und stabile Identifikatoren. Wenn ein ITSM-Tool den Ticketstatus möchte, benötigt es bidirektionale Statusregeln und Ausnahmebehandlung.
Wenn ein Dashboard Führungstrendlinien möchte, muss es wissen, wann Daten zuletzt aktualisiert wurden und ob geschlossene Elemente validiert wurden.
Aus diesem Grund ist die kommerzielle Einheit nicht einfach eine Tenable-Lizenz. Es sind die Betriebskosten, um Tenable zum akzeptierten Expositionssystem für mehrere Teams zu machen. Die Plattform kann manuelle Exporte und Spreadsheet-Triage reduzieren, aber nur, wenn die Integrationsarbeit finanziert und gewartet wird. Wenn die Integration halbherzig ist, kann Tenable ein weiteres Dashboard werden, dessen Empfehlungen manuell in das eigentliche Arbeitssystem kopiert werden.
KI kann den Workflow beschleunigen, aber sie ersetzt nicht den Beweis
Tenable hat seine öffentliche Kommunikation in Richtung KI-gestütztes Expositionsmanagement bewegt. Im Jahr 2026 kündigte das Unternehmen Tenable One AI Exposure für KI-Erkennung, -Schutz und -Nutzungsgovernance über SaaS-Plattformen, Cloud-Dienste, APIs und verwandte Unternehmens-KI-Oberflächen an. Es führte auch Hexa AI als Workflow-Engine zur Automatisierung von Sicherheitsaufgaben und zur Umsetzung von Expositionsintelligenz in Aktionen ein. Die Schwachstellenmanagement-Seite beschreibt VPR als unterstützt durch generative KI, angereicherte Bedrohungsintelligenz und kontextbewusste Bewertung.
Die Richtung ist verständlich. Angreifer nutzen Automatisierung. Das Schwachstellenvolumen steigt weiter. Sicherheitsteams können nicht manuell jede Plugin-Ausgabe, jeden Advisory, jedes Ausnutzungssignal, jeden Identitätspfad, jede Cloud-Beziehung und jedes Ticket-Update lesen. KI kann helfen, zusammenzufassen, warum eine Schwachstelle wichtig ist, Behebungssprache zu empfehlen, verwandte Signale zu verbinden, Risiken für einen nicht spezialisierten Eigentümer zu erklären und nächste Aktionen vorzuschlagen.
Wenn dies die Schreibarbeit des Analysten reduziert, während die Überprüfung erhalten bleibt, kann es den Workflow der akzeptierten Entscheidung verbessern.
Aber KI verändert die Aufsichtslast. Eine generierte Behebungszusammenfassung kann plausibel und unvollständig sein. Eine vorgeschlagene Priorität kann für den Durchschnittskunden richtig und für eine bestimmte Umgebung falsch sein. Eine Workflow-Empfehlung kann einen Wartungsstopp, eine kompensierende Kontrolle, eine Geschäftsausnahme oder einen fragilen OT-Prozess ignorieren. Eine natürlichsprachliche Erklärung kann sicherer klingen, als es die zugrunde liegenden Beweise stützen. Eine Entscheidung, die akzeptiert wird, weil „die KI es gesagt hat“, ist keine akzeptierte Behebungsentscheidung.
Es ist ein nicht überprüfter Automatisierungsschritt.
Die richtige Frage ist nicht, ob Tenable KI verwendet. Die richtige Frage ist, ob die KI-Ausgabe an überprüfbare Beweise gebunden ist. Kann der Eigentümer das anfällige Asset, Plugin oder den Befund, das relevante Bedrohungssignal, den Expositionsstatus, den betroffenen Geschäftskontext, die empfohlene Behebung, den Ticketverlauf, den Ausnahmestatus und das Validierungsergebnis sehen? Kann der Kunde anbietergenerierte Anleitung von lokaler Richtlinie unterscheiden? Kann ein Analyst die Empfehlung bearbeiten, ohne die Prüfbarkeit zu verlieren? Kann die Plattform erklären, wann sich eine Bewertung geändert hat?
Kann das Team die Automatisierung deaktivieren oder einschränken, wo eine Domäne wie OT oder Identität menschliche Genehmigung benötigt?
Tenables Chance ist es, KI als Kompressionsschicht über Beweisen zu verwenden, nicht als Ersatz für Beweise. Sein Risiko ist, dass „maschinenschnelle Risikoreduzierung“ zu einem Slogan wird, den der Einkauf mag und dem die Behebungsteams misstrauen. Die akzeptierte Entscheidung benötigt immer noch einen menschlichen Eigentümer, es sei denn, die Organisation hat ausdrücklich eine enge automatisierte Aktion mit Rollback, Überwachung und Ausnahmebehandlung autorisiert.
Wirtschaftlichkeit hängt vom Rückstandsabbau ab, nicht vom Dashboard-Reiz
Der kommerzielle Fall für Tenable ist glaubwürdig, aber nicht selbstbeweisend. Das Unternehmen meldete für 2025 einen Umsatz von etwa 999,4 Millionen US-Dollar, ein Anstieg um 11 Prozent gegenüber 2024, mit Abonnementumsätzen von etwa 919,6 Millionen US-Dollar. Im ersten Quartal 2026 meldete es einen Umsatz von 262,1 Millionen US-Dollar, ein Wachstum von 9,6 Prozent im Jahresvergleich, fügte 406 neue Unternehmensplattformkunden und 43 neue Netto-Sechsstellige-Kunden hinzu und beschrieb eine starke Tenable One-Adoption.
Seine Investorenmaterialien sagen, dass Zehntausende von Organisationen Tenable nutzen, darunter große Unternehmens- und Regierungskunden. Dies ist keine experimentelle Tool-Kategorie.
Größe ist ein Beweis für Marktakzeptanz, nicht ein Beweis dafür, dass ein bestimmter Käufer Risiken reduzieren wird. Der wirtschaftliche Test des Käufers sollte die Kosten pro akzeptierte Behebungsentscheidung und die Kosten pro verifizierte Risikoreduzierung sein. Dazu gehören Abonnementkosten, professionelle Dienstleistungen, Bereitstellung, Sensoren, Scan-Fenster, Anmeldeinformationsverwaltung, Cloud- und Identitätseinrichtung, OT-Platzierung, API-Integration, Ticketing-Konfiguration, Analystenprüfung, Zeit des Behebungseigentümers, Wartungsfenster, Ausnahmeprüfung, Compliance-Berichterstattung und Plattformverwaltung.
Das Aufwärtspotenzial ist ebenfalls real. Wenn Tenable falsche Prioritäten reduziert, die Triage verkürzt, exponierte Assets identifiziert, die im Inventar fehlten, Tickets an den richtigen Eigentümer weiterleitet, Behebungen schneller validiert, den Aufwand für die Führungskräfteberichterstattung reduziert und dazu beiträgt, hochriskante Expositionsklassen zu beenden, kann sich die Plattform selbst bezahlen. Eine einstündige Reduzierung der Analystenprüfung bei Tausenden von Befunden ist wichtig. Die Vermeidung eines falsch priorisierten Notfall-Patch-Zyklus ist wichtig.
Einem Vorstand einen verteidigungsfähigen Expositionsreduktionstrend zu zeigen, ist wichtig. Der Ersatz mehrerer engerer Tools durch eine besser integrierte Expositionsplattform kann wichtig sein.
Der Fehlerfall ist ein vertrauter. Die Organisation kauft eine Plattform, verbindet einige Scanner, importiert Cloud-Konten, erstellt Dashboards und behält dennoch den alten Rückstand. Teams bestreiten Eigentum. Tags verfallen. API-Exporte schlagen leise fehl. Ausnahmen wachsen. Tickets werden ohne Behebungsscans geschlossen. Führungskräfte sehen eine Trendlinie, die nicht mit der tatsächlichen Exposition übereinstimmt. Analysten verbringen Zeit damit, die Plattformausgabe zu erklären, anstatt Risiken zu reduzieren.
In diesem Fall ist Tenable nicht als Produktdemonstration gescheitert; es ist als Betriebssystem für Behebungsentscheidungen gescheitert.
Der Einkauf sollte daher einen Pilotversuch fordern, der wiederholte Produktionsarbeit misst. Wählen Sie eine reale Expositionsklasse, wie internetexponierte ausgenutzte Schwachstellen auf Produktionssystemen, Privilegienpfade zu domainkritischen Assets, hochriskante Cloud-Berechtigungskombinationen oder OT-Schwachstellen, die kompensierende Kontrollen erfordern. Fordern Sie Asset-Qualitätsprüfung, Bewertungslogik, Ticketübergabe, Eigentümerakzeptanz, Behebungsvalidierung und Ausnahmenachweise.
Messen Sie, wie viele Befunde zu akzeptierter Arbeit wurden, wie viele aufgrund von Datenqualität abgelehnt wurden, wie viele behoben wurden, wie viele gemindert wurden, wie viele zu Ausnahmen wurden und wie lange jede Phase dauerte. Das ist ein besserer Test, als zu fragen, ob das Dashboard vollständig aussieht.
Ausnahmen sind der Punkt, an dem Expositionsprogramme erfolgreich sind oder scheitern
Jedes ernsthafte Behebungsprogramm benötigt Ausnahmen. Einige Systeme können nicht sofort gepatcht werden. Einige Schwachstellen werden durch Netzwerkkontrollen gemildert. Einige Produkte werden nicht mehr unterstützt, sind aber an einen regulierten Prozess gebunden. Einige Cloud-Änderungen warten auf Release-Zyklen. Einige Identitätsänderungen erfordern geschäftliche Genehmigung. Einige OT-Änderungen warten auf eine Abschaltung. Eine Plattform, die alle Ausnahmen als Fehler behandelt, wird ignoriert werden. Eine Plattform, die Ausnahmen als Abschluss behandelt, wird Risiken verbergen.
Tenable kann ausnahmebewusste Entscheidungen nur unterstützen, wenn der Kunde den Workflow entwirft. Eine Ausnahme sollte die Exposition, das Asset, den Eigentümer, den Grund, die kompensierende Kontrolle, das Ablaufdatum, die Überprüfungskadenz und die Validierungsnachweise aufzeichnen. Sie sollte ein Element nicht einfach aus dem Dashboard entfernen. Wenn eine Schwachstelle aktiv ausgenutzt wird, wenn ein Asset internetexponiert wird, wenn sich eine kompensierende Kontrolle ändert oder wenn ein Geschäftssystem kritischer wird, sollte die Ausnahme überprüft werden. Dynamische Bewertung macht dies wichtiger, nicht weniger.
Hier können Führungs-Dashboards auch gefährlich werden. Führungskräfte benötigen einfache Ansichten: Expositionsentwicklung, SLA-Performance, Behebungsgeschwindigkeit, offene kritische Exposition, hochriskante Geschäftsdienste, Ausnahmevolumen und Risikoakzeptanz. Aber ein einfaches Diagramm kann Unsicherheit einebnen. Ein sinkender Expositions-Score kann reale Behebungen, Asset-Löschungen, geänderte Scan-Abdeckung, unterdrückte Befunde, akzeptierte Ausnahmen oder Bewertungsänderungen widerspiegeln. Ein Dashboard ist nur nützlich, wenn die Organisation erklären kann, was die Linie bewegt hat.
Für Tenable-Käufer sollte der Ausnahmeprozess Teil des Akzeptanztests sein. Kann die Plattform zwischen behoben, gemindert, akzeptiert, aufgeschoben, falsch positiv, außerhalb des Umfangs und ungelöst unterscheiden? Kann sie anzeigen, welche Ausnahmen ablaufen? Kann sie identifizieren, wann sich die Grundlage einer Ausnahme geändert hat? Kann sie Beweise für Prüfungen und die Berichterstattung an den Vorstand bewahren? Können Behebungseigentümer sehen, warum ein abgelehntes Ticket immer noch ein Risikodatensatz ist? Diese Fragen sind weniger aufregend als KI und Expositionsgraphen, aber sie entscheiden, ob die Plattform vertrauenswürdig wird.
Das verteidigungsfähige Urteil über Tenable
Tenable ist am stärksten, wenn der Käufer von der Schwachstellenauflistung zur Expositionsmobilisierung reifen möchte. Das Unternehmen hat die Produktbreite, um mehr als Scanner-Output zu sammeln, das Bewertungsvokabular, um zu priorisieren, den Exposure Response-Workflow, um Befunde in Initiativen umzuwandeln, die Integrationen und APIs, um Arbeit in bestehende Systeme zu verschieben, und die finanzielle Größe, um weiter zu investieren.
Jüngste Schritte rund um Vulcan Cyber, Drittanbieter-Konnektoren, KI-Exposition und KI-gestützte Workflows deuten darauf hin, dass Tenable versteht, dass sich der Markt von der Erkennung hin zur koordinierten Behebung bewegt.
Die Beweise unterstützen nicht die Behandlung von Tenable als Autopilot für die Behebung. Das öffentliche Material beweist nicht die Erkennungsgenauigkeit in der Umgebung eines bestimmten Kunden, die API-Zuverlässigkeit unter der Last dieses Kunden, die KI-Zusammenfassungsgenauigkeit, die Ticketqualität nach jeder Workflow-Änderung, die vergleichende Risikoreduzierung über Kunden hinweg oder die tatsächlichen Patch-Ergebnisse.
Die Dokumente selbst zeigen, warum: Die Scan-Vollständigkeit hängt vom Zugriff ab, APIs haben betriebliche Einschränkungen, die Ticket-Synchronisation hat Randfälle, und die Behebungsvalidierung erfordert Berechtigungen und Scan-Abdeckung. Tenable kann das Programm verbessern, aber es kann das Programm nicht entfernen.
Das praktische Urteil ist daher bedingt. Tenable ist eine glaubwürdige Plattform für Organisationen, die in Asset-Wahrheit, Bewertungsprüfung, Ticket-Governance, Integrationsentwicklung, Ausnahmedisziplin und Behebungsvalidierung investieren werden. Es ist weniger überzeugend für Teams, die ein Dashboard als Ersatz für Eigentum wünschen. Der beste Nutzen ist nicht „alles scannen und die roten Elemente reparieren“.
Es ist „die relevanten Expositionsklassen definieren, den Asset-Kontext nachweisen, mit erklärbaren Signalen priorisieren, begrenzte Arbeit an Eigentümer weiterleiten, Behebungen validieren und Ausnahmen überprüfen, wenn sich die Bedrohung oder der Asset-Zustand ändert.“
Für einen CISO ist die Kaufentscheidung nicht, ob Tenable Risiken findet. Es wird viele finden. Die Frage ist, ob Tenable der Organisation hilft, schnellere und bessere Behebungsentscheidungen zu treffen als der aktuelle Prozess, und ob diese Entscheidungen einer Prüfung standhalten, nachdem ein Ticket geschlossen wurde, sich eine Bewertung ändert oder eine Incident-Review fragt, warum ein Problem vor einem anderen behandelt wurde.
Das ist der Maßstab, an dem Tenable gemessen werden sollte: nicht Scanner-Abdeckung, nicht Plattformbreite, nicht KI-Nachrichten, sondern die akzeptierte Behebungsentscheidung, die die Exposition in der realen Umgebung reduziert, in der das Unternehmen tatsächlich arbeitet.