
Zusammenfassung
- Am 31. August richtete die IETF die Liste AUDIT außerhalb einer Working Group zum Thema Agent Use of Delegation and Interaction Traceability ein. Die Ankündigung benennt ein Interoperabilitätsproblem; sie gründet keine Arbeitsgruppe, verabschiedet keine Architektur und standardisiert kein Aufzeichnungsformat.
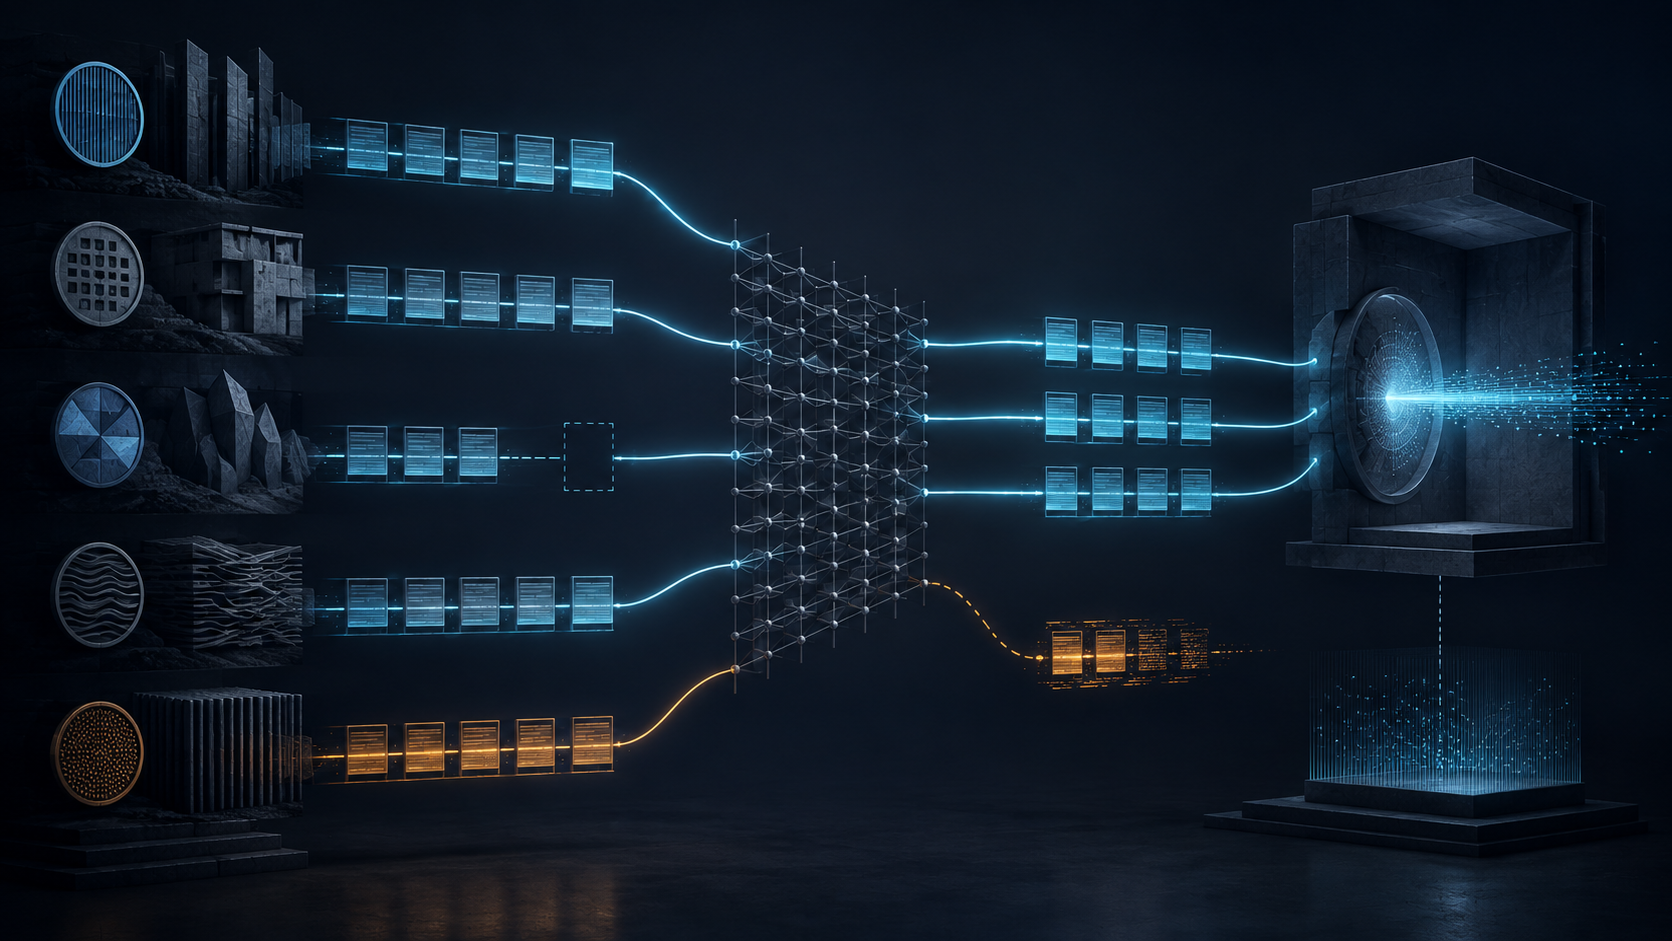
- Eine Trace-ID kann Behauptungen von Nutzern, Agenten und Diensten miteinander verknüpfen. Wahr werden sie dadurch nicht. Revisionsfähige Nachweise müssen den jeweiligen Erzeuger, den begrenzten Aussagegehalt, die wirksame Berechtigungsgeneration, die relevanten Uhren und die dienstseitig beobachtete Wirkung erhalten – und fehlende oder widersprüchliche Aufzeichnungen sichtbar lassen.
Angenommen, ein Agent ändert einen DNS-Eintrag. Das Ticket erlaubt eine neue Adresse für genau einen Host, ein Planer delegiert den Eingriff, und der ausführende Agent meldet einen erfolgreichen API-Aufruf. Der Autorisierungsdienst bestätigt ein gültiges Token. Der maßgebliche Nameserver zeigt später jedoch einen anderen Wert, während die Verwaltungsplattform eine zweite, zeitgleich laufende Änderung verzeichnet. Welcher Datensatz beschreibt nun den Eingriff, welcher nur den Versuch, und welcher den für Nutzer sichtbaren Zustand?
Eine gemeinsame Trace-ID kann die vier Aktenstücke auffindbar machen. Sie beweist nicht, dass sie dieselbe Ressourcenversion meinen. Noch weniger beweist sie, dass der angebliche Vorab-Check vor der Änderung entstand oder dass der Agent die Kennung nicht einfach aus einem unbeglaubigten Header übernahm. Ein guter Auditgraph hält diese Widersprüche offen, statt aus zeitlich sortierten Zeilen nachträglich Einigkeit zu erzeugen.
Genau diesem Problem gab die Ankündigung des IETF-Sekretariats am 31. August 2026 einen Ort. Die neue Nicht-WG-Liste heißt Agent Use of Delegation and Interaction Traceability, kurz AUDIT. Vorhandene Logs, Tracing-Systeme und Autorisierungsrahmen erfassten zwar Teile des Agentenverhaltens, so die Ankündigung, böten aber keine interoperable Unterstützung, um Nutzerabsicht, Delegationsketten, Änderungen der Berechtigungslage und resultierende Handlungen über Verwaltungsgrenzen hinweg zusammenzuführen.
Der Status ist entscheidend. Eine Mailingliste ist ein Diskussionsraum. Die IETF hat damit weder eine AUDIT-Arbeitsgruppe eingesetzt noch eine Charta, Architektur, einen Header oder ein Datenmodell angenommen. Auch die individuellen Entwürfe zum Thema werden dadurch nicht zum IETF-Konsens. Die Nachricht lautet: Die bislang unverbundenen Beweisfragen haben jetzt ein benanntes technisches Forum.
Korrelation ist eine Verknüpfung, kein Urteil
Verteiltes Tracing zeigt Nutzen und Grenze eines gemeinsamen Kontexts besonders deutlich. Die W3C-Empfehlung Trace Context definiert traceparent, damit unterschiedliche Tracing-Systeme Anfragen in einem Graphen zusammenführen können, und tracestate für zusätzliche Zustände. Ein Teilnehmer darf die Elternkennung ändern, das Sampling anpassen, seinen eigenen Zustand bearbeiten oder an einer Vertrauensgrenze eine neue Spur beginnen. Selbst das Sampling-Bit garantiert ausdrücklich nicht, dass Trace-Daten aufgezeichnet wurden.
Für Korrelation reicht das. Als Befugnisnachweis ist es gefährlich. Eine Kennung besagt lediglich, dass ein Erzeuger einen Datensatz einem Graphen zugeordnet hat. Sie authentisiert den Erzeuger nicht ohne weitere Verfahren. Sie beweist weder, dass der angegebene Elternknoten den Kindknoten verursachte, noch dass kein Zweig fehlt, die Uhren übereinstimmen oder der Akteur die behauptete Berechtigung besaß. Ein Angreifer kann eine gültige Kennung wiederholen. Ein Dienst kann sie ungeprüft vom Aufrufer übernehmen und anschließend einen lokal authentischen Eintrag über einen falsch zugeordneten Ablauf schreiben.
Der vorgeschlagene Architekturentwurf für Agenten-Audits zieht an dieser Stelle eine wichtige Grenze. Die Aufzeichnung wird verteilt: Nutzer melden Interaktionen, Agenten Entscheidungen, Handlungen und Delegationen, Dienste die an ihren Grenzen beobachteten Vorgänge. Ein Auditor wertet diese Darstellungen aus und entscheidet, ob die Belege Regelkonformität stützen oder ihr widersprechen. Der Agent ist Gegenstand des Audits, nicht der Erzähler, dem geglaubt werden muss.
Die bessere Frage lautet daher nicht: „Gibt es einen Trace?“ Für jede Kante ist zu fragen, wer sie unter welchem Schlüssel und welcher Richtlinie behauptete, aus welcher Vertrauensdomäne sie stammt, welche Felder abgedeckt sind, in welcher Phase sie entstand und ob ein unabhängiger Teilnehmer denselben Übergang sah. Erst zurechenbare Kanten machen aus einem Graphen einen Nachweis.
Vier Datensatzklassen, fünf Zeitachsen
Der Architekturentwurf trennt Interaktions-, Handlungs-, Delegations- und Berechtigungsübergangsdatensätze. Das ist mehr als saubere Schemaarbeit.
Ein Interaktionsdatensatz kann zeigen, was ein Nutzer sah, sagte, erlaubte oder ablehnte. Er beweist nicht, dass der Agent danach handelte. Ein Delegationsdatensatz kann erklären, dass ein Akteur begrenzte Befugnis weitergab. Er beweist nicht, dass der Delegierende diese Befugnis selbst besaß oder der Empfänger ihre Grenzen einhielt. Ein Berechtigungsübergang hält Gewährung, Einschränkung, zusätzliche Prüfung, Widerruf oder Ablauf fest. Er muss mit dem Zustand verbunden werden, der beim ersten wirksamen Grenzübertritt galt.
Ein Handlungsdatensatz beschreibt den geplanten oder ausgeführten Werkzeugaufruf; allein beweist er weder Erlaubnis noch Außenwirkung.
Diese Trennung legt mindestens fünf Uhren offen: den Zeitpunkt der Nutzerinteraktion, den Wirksamkeitszeitpunkt einer Gewährung oder eines Widerrufs, den Zeitpunkt des Handlungsentwurfs, den ersten externen Effekt im Dienst und die Erstellung, Signatur, Speicherung oder externe Zeitverankerung jedes Datensatzes. Eine Sortierung nach einem einzigen Zeitstempelfeld kann diese Abläufe nicht versöhnen.
Der Entwurf zu Verifiable Agent Conversation Records unterscheidet die Erstellungszeit eines Datensatzes von Sitzungs- und Eintragszeiten. Er räumt zudem ein, dass eine sichtbare Begründung von dem Prozess abweichen kann, der eine Handlung hervorbrachte. Die Wiedergabe einer Konversation bleibt deshalb eine behauptete Darstellung, kein privilegierter Blick auf die Kausalität.
Revision 01 des Entwurfs Agent Audit Trail macht die Zeitfrage mit einer record_phase konkret. Eine erst nach der Ausführung protokollierte Ablehnung oder Eskalation belegt nicht, dass die Kontrolle der Handlung vorausging. Der Entwurf schlägt verknüpfte Vor- und Nacheinträge vor. Das ist ein sinnvoller Gestaltungsimpuls, aber weiterhin ein individueller Vorschlag und keine IETF-Regel.
Der Beweistest hängt nicht von den späteren Feldnamen ab. Wer „vor Ausführung verweigert“ behauptet, braucht eine geschützte Erzeugungsgrenze vor dem Zielsystem, eine Identität des Aufzeichners und einen Beleg, dass das Ziel diese Entscheidung tatsächlich verwendete. Ein nachträglich hinzugefügter Zeitstempel kann nicht rückwärts zu einer präventiven Kontrolle werden.
Was vorhandene Bausteine tatsächlich beweisen
Die AUDIT-Ankündigung verweist auf bestehende Autorisierungs-, HTTP-, Attestierungs- und Transparenzmechanismen. Jeder beantwortet eine engere Frage.
Der OAuth Token Exchange kann Subjekt- und Akteurskontext darstellen, wenn ein Token gegen ein anderes getauscht wird. Ein gültiger Austausch belegt eine Entscheidung des Autorisierungsservers nach dessen Richtlinie. Er legt nicht sämtliche Modellinstruktionen offen, beweist keine nicht aufgezeichnete Unterdelegation und stellt das Ergebnis im Zieldienst nicht fest.
Die RATS-Architektur trennt Attester, Verifier, Relying Party, Evidence, Referenzwerte und Attestation Results. Attestierung kann eine Aussage über die Umgebung stärken, in der ein Datensatz entstand. Sie macht diese Umgebung weder zum Prinzipal des Nutzers noch entscheidet sie über die Zulässigkeit der Handlung.
Die SCITT-Architektur und COSE Receipts ermöglichen transparente Registrierung und überprüfbare Einbindungsbelege. Ein Receipt zeigt, dass eine Aussage nach einer Dienstpolitik registriert und in einen bestimmten Zustand aufgenommen wurde. Es macht die Aussage nicht wahr und verleiht dem Aussteller keine sachliche Befugnis. Eine transparent registrierte Unwahrheit bleibt unwahr – sie lässt sich nur schwerer unbemerkt löschen.
HTTP Message Signatures authentisieren ausgewählte Nachrichtenkomponenten unter einem Schlüssel. Der Prüfer braucht weiterhin ein Anwendungsprofil, das relevante Komponenten und zulässige Aussagen des Unterzeichners festlegt. Nicht signierte Teile liegen außerhalb des Beweises. Auch die Erstellungszeit wird vom Unterzeichner behauptet, sofern keine unabhängige Zeitquelle hinzukommt.
JSON Canonicalization sorgt dafür, dass derselbe logische Datensatz unter festgelegten Regeln dieselben Bytes ergibt. Es löst Reproduzierbarkeit, nicht Wahrhaftigkeit. Ein RFC-3161-Zeitstempeltoken kann nachweisen, dass ein Nachrichtenabdruck spätestens zu einer vertrauenswürdigen Zeit existierte. Es beweist nicht, dass die beschriebene Buchung, Konfigurationsänderung oder Datenübertragung damals geschah.
Diese Bausteine lassen sich gerade deshalb gut kombinieren, weil ihre Autorität eng bleibt. Ein Auditsystem scheitert, wenn ein Beleg die Aufgabe des nächsten mitübernehmen soll.
Fehlende Datensätze sind Befunde über das System
Ein Graph aus kooperierenden Erzeugern zeigt leicht nur die Kanten, die eingetroffen sind. Fehlendes erscheint als leerer Raum und nicht als überprüfbarer Befund.
Der Architekturentwurf räumt ein, dass er weder einen feindlichen Dienst lösen kann, der seine Grenze nicht aufzeichnet, noch eine Absprache aller Rollen. Das Datenmodell sollte diese Grenze sichtbar machen. Für jede erwartete Grenze braucht es einen benannten Erzeuger, eine Auslösebedingung und eine Frist. Trifft der dienstseitige Wirkungsbeleg nicht ein, muss der Graph „nicht beobachtet“ anzeigen; aus einem Agentenlog darf nicht „nicht ausgeführt“ geschlossen werden. Meldet der Agent Erfolg und der Dienst Misserfolg, bleiben beide Datensätze samt Konflikt erhalten.
Widersprechen sich Nutzer- und Delegationsnachweis über den Umfang, darf der Auditor nicht einfach dem zuerst eingetroffenen glauben.
Hash-Ketten beseitigen diese Anforderung nicht. Sie können Löschung oder Umsortierung innerhalb einer erfassten Folge erkennbar machen. Sie zeigen kein Ereignis, das nie eingetragen wurde, keine verborgene Alternativkette und kein Feld, das das Schema nicht verlangte. Ein mit dem Agenten betriebener Recorder kann eine selektive Darstellung korrekt signieren. Transparenz macht sie beständig, nicht vollständig.
Das Betriebsregister braucht deshalb Erwartungsdatensätze: Welche Dienstgrenze muss unter welcher Bedingung bis wann welchen Beleg mit welcher Korrelationsabbildung liefern? Die Abstimmung vergleicht erwartete und beobachtete Kanten. Vollständigkeit wird damit zu einer prüfbaren Behauptung statt zu einem Eindruck des Diagramms.
Auditierbarkeit kann Überwachung werden
Der Kontext, der Rechenschaftsnachweise verbindet, kann auch die Aktivitäten eines Menschen über Dienste hinweg verbinden. Der Architekturentwurf warnt, dass eine Kettenkennung Akteure und Form eines Ablaufs verraten kann, selbst wenn Nutzdaten anderswo liegen. Auch Trace Context behandelt anfrageübergreifende Korrelation als Datenschutzrisiko.
Hilfreich ist hier Lu Hengs Trennung von formaler und praktischer Datensouveränität. Eine Organisation kann ihre Auditpolitik formell besitzen, während ein externer Dienst Prompts, Werkzeugausgaben, Trace-Graphen, Signaturschlüssel oder Einbindungsbelege hält. Praktische Kontrolle hat, wer lesen, korrelieren, zurückhalten, verändern oder aufbewahren kann.
Vollständige Prompts, Gedankenspuren oder Werkzeugausgaben gehören nicht deshalb in ein global sichtbares Transparenzlog, weil sie signierbar sind. Abgesetzte Hashes, verschlüsselte Inhalte und paarweise Korrelationskennungen können globale Verknüpfbarkeit vermeiden. Offenlegungszweck, Auditor, Abfrageumfang und Aufbewahrung müssen selbst protokolliert werden. Eine Redaktion sollte einen Tombstone oder Fingerabdruck hinterlassen, der Tatsache und Grenze der Entfernung belegt, ohne sensible Inhalte dauerhaft vorzuhalten.
Das entspricht Lu Hengs Disziplin der Realitätsebenen. Trace-Link, Signatur, Attestierungsergebnis, Einbindungsbeleg, Autorisierungsentscheidung, Dienstantwort und Nutzerausgang sind verschiedene Tatsachen. Ihre Nähe auf einer Oberfläche verschmilzt ihre Bedeutung nicht.
Und der Vorrang des laufenden Codes liefert die letzte Zeugenregel: Der stärkste Nachweis einer externen Wirkung kommt von der unabhängig kontrollierten Grenze, die diese Wirkung herbeiführen oder verweigern konnte. Eine rekonstruierte Agentenerzählung kann die Untersuchung lenken. Sie ersetzt nicht, was der laufende Dienst beobachtete und änderte.
Die neue IETF-Liste ist wichtig, weil diese Verknüpfungen Protokoll- und Verwaltungsgrenzen überschreiten. Ihr Erfolg bemisst sich nicht daran, eine universelle Geschichte zu produzieren. Er bemisst sich daran, widersprüchliche Aussagen, fehlende Zeugen und begrenzte Beweise so lesbar zu machen, dass ein Auditor eine vertretbare Entscheidung treffen kann.
Quellen
- https://mailarchive.ietf.org/arch/msg/ietf-announce/rx2AApBB8d7A9JE52v6NaDmlxNc/
- https://www.ietf.org/archive/id/draft-kuehlewind-audit-architecture-00.txt
- https://www.ietf.org/archive/id/draft-birkholz-verifiable-agent-conversations-00.txt
- https://www.ietf.org/archive/id/draft-sharif-agent-audit-trail-01.txt
- https://www.w3.org/TR/trace-context/
- https://www.rfc-editor.org/rfc/rfc8693.html
- https://www.rfc-editor.org/rfc/rfc9334.html
- https://www.rfc-editor.org/rfc/rfc9943.html
- https://www.rfc-editor.org/rfc/rfc9942.html
- https://www.rfc-editor.org/rfc/rfc9421.html
- https://www.rfc-editor.org/rfc/rfc8785.html
- https://www.rfc-editor.org/rfc/rfc3161.html
- https://heng.lu/on-reality-layers-symbolic-power-and-why-clarity-feels-so-hostile/
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
- https://heng.lu/on-data-sovereignty-technical-vs-practical-realities/
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten