
Zusammenfassung
- Der RIPE-Database-Eintrag abuse-c benennt den Kontakt, der für Abuse-Meldungen zu Internetnummernressourcen zuständig ist; die operative Bearbeitung bleibt beim jeweiligen Ressourcenhalter oder der Organisation.
- Die Abuse-Contact-Validation prüft, ob ein veröffentlichtes Postfach Validierungsnachrichten empfangen und beantworten kann. Sie beweist weder die Qualität einer Untersuchung noch eine technische oder rechtliche Abhilfe.
- Zwischen Veröffentlichung, Erreichbarkeit, Reaktion, Behebung und Verhinderung einer Wiederholung liegen verschiedene Kontrollpunkte. RIPE NCC verwaltet Nummernressourcen und wendet gemeinschaftlich entwickelte Regeln an, ist aber nicht dadurch automatisch die allgemeine Aufsichts- oder Durchsetzungsbehörde für jede Aktivität in diesen Netzen.
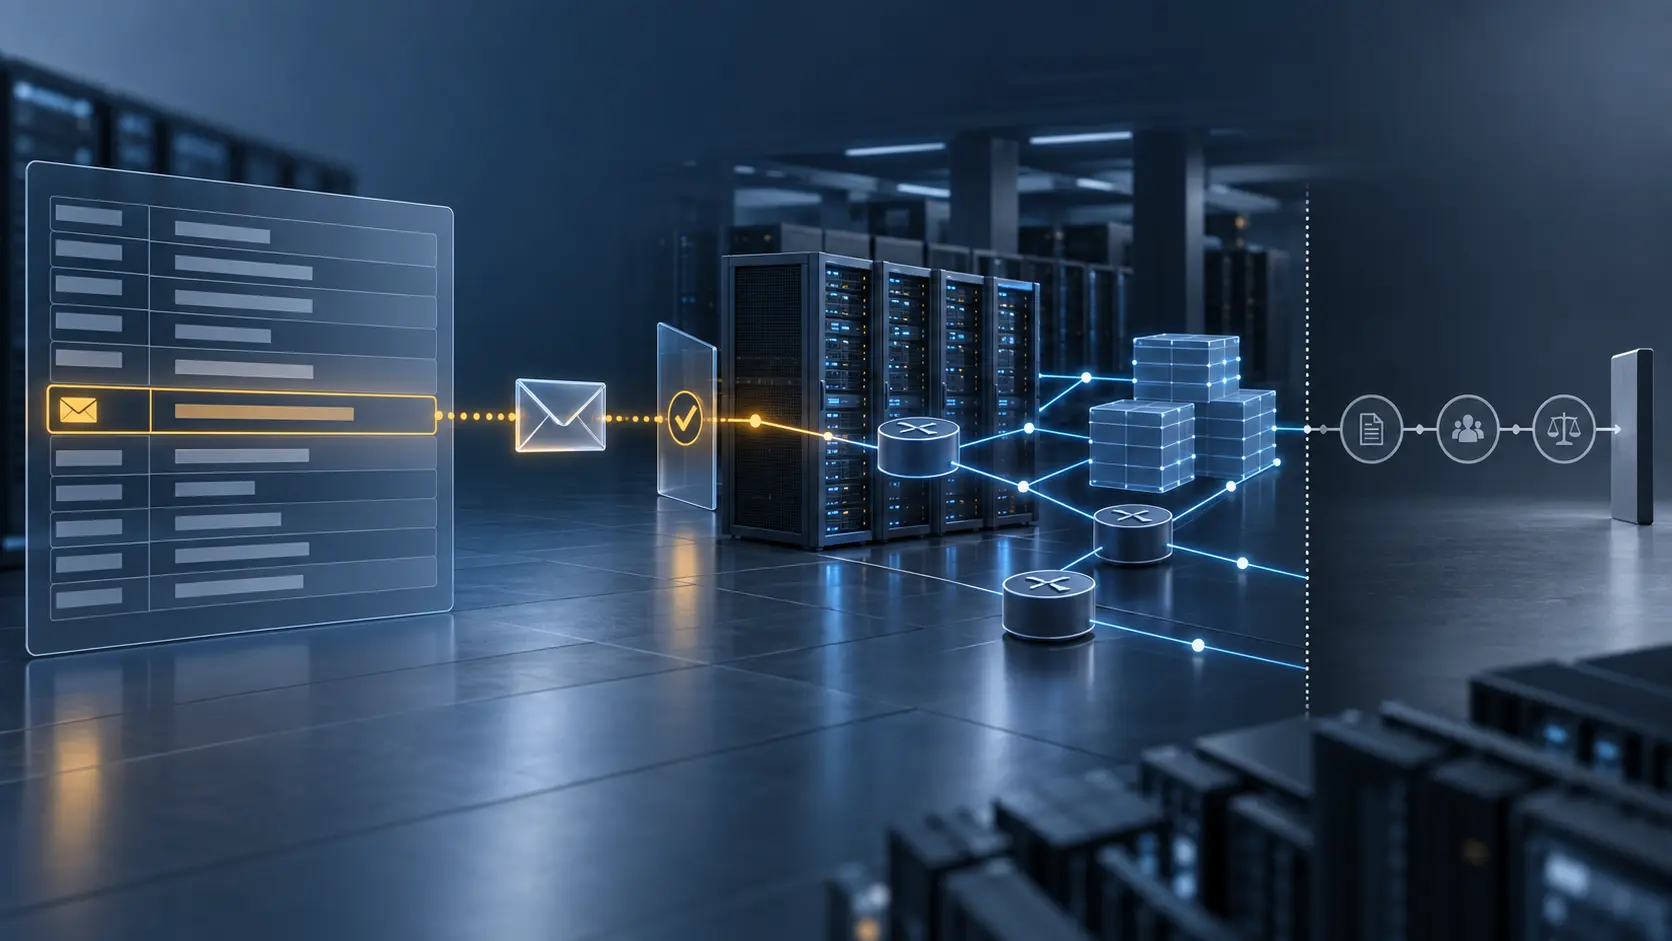
Wer im Internet eine Abuse-Meldung verschickt, sieht meist nur eine Adresse. Hinter dieser Adresse liegt jedoch eine Kette aus Registry-Daten, Mailbox-Tests, Pflichten des Ressourcenhalters und möglichen Eskalationen. Die Kette ist nur dann verständlich, wenn ihre einzelnen Zuständigkeiten getrennt werden.
1. Der erste Kontrollpunkt ist ein Datenbankfeld
Der RIPE-Database-Eintrag abuse-c bezeichnet den Kontakt, der für die Bearbeitung von Abuse-Meldungen im Zusammenhang mit Internetnummernressourcen verantwortlich ist. Das ist eine Aussage über die Funktion des Kontakts und über die erwartete Zuordnung innerhalb der Registry-Daten – nicht über den Ausgang eines konkreten Vorfalls. Die maßgebliche Definition findet sich in der RIPE-Dokumentation zu den Datenbankattributen (RIPE-563).
Damit beginnt die Verantwortung nicht bei RIPE NCC als abstrakter Institution, sondern bei einer veröffentlichten Zuordnung. Ein Dritter kann erkennen, wohin eine Meldung adressiert werden soll. Er kann aus diesem Eintrag aber nicht ablesen, ob der Empfänger die Meldung geöffnet, bewertet, an ein Sicherheitsteam weitergeleitet, eine Sperre veranlasst oder den betroffenen Dienstanbieter kontaktiert hat.
Diese Unterscheidung ist operativ wichtig. Ein Verzeichnis ist eine Kontroll- und Rechenschaftsfläche: Es macht eine Kontaktbeziehung auffindbar und überprüfbar. Es ist kein Incident-Log und kein Nachweis, dass ein Vorfall abgeschlossen wurde. Selbst ein korrekter Eintrag beantwortet daher nur die Frage, ob ein möglicher Kanal veröffentlicht ist.
2. Validierung prüft Erreichbarkeit, nicht Problemlösung
RIPE NCC betreibt einen Prozess zur Validierung von Abuse-Kontakten. Die öffentlich beschriebene Prüfung testet, ob ein veröffentlichtes Abuse-Postfach Validierungsnachrichten empfangen und beantworten kann (Abuse Contact Validation; Abuse-Contact-Validation-Prozess). Das ist eine sinnvolle technische Mindestprüfung: Ein Kontakt, der keine Nachrichten annimmt oder nicht reagiert, kann seine vorgesehene Funktion nicht zuverlässig erfüllen.
Aber die Prüfung hat eine engere Aussagekraft, als der Begriff „validiert“ im Alltag nahelegt. Eine erfolgreiche Antwort zeigt, dass der Mailbox-Kanal zu diesem Zeitpunkt erreichbar und der Validierungsschritt beantwortbar war. Sie zeigt nicht, dass das Postfach rund um die Uhr überwacht wird, dass eingehende Beschwerden nach einem Verfahren klassifiziert werden oder dass die zuständige Organisation eine bestimmte technische Maßnahme ergreift.
Ebenso folgt aus der Validierung nicht, dass ein gemeldeter Inhalt entfernt, ein kompromittiertes System bereinigt, eine Route gefiltert oder ein wiederkehrendes Verhalten verhindert wurde. Die öffentlichen Quellen belegen keine individuelle Bearbeitungsqualität und keinen bestimmten Ausgang eines konkreten Abuse-Falls. Diese Grenze muss bei jeder Interpretation des Datenbankstatus erhalten bleiben.
3. Was ein Fehlschlag auslösen kann
Die Validierungsdokumentation beschreibt Folgeaktionen, wenn ein Kontakt die Anforderungen nicht erfüllt. Ein unvollständiger oder nicht bestandener Validierungsschritt kann den Status des Abuse-Kontakts in der RIPE Database beeinflussen und weitere Maßnahmen auslösen (Abuse Contact Validation; Abuse-Contact-Validation-Prozess).
Auch hier ist die Kausalität enger als eine allgemeine Durchsetzungserwartung. Die Folge betrifft zunächst die Funktionsfähigkeit und den Status des veröffentlichten Kontakts. Sie ist nicht automatisch eine Feststellung, dass die zugrunde liegende Netzaktivität rechtswidrig war, und sie ist kein Beleg dafür, dass ein einzelner Abuse-Bericht inhaltlich entschieden wurde.
Der Prozess schafft somit einen Anreiz, einen nutzbaren Kontakt aufrechtzuerhalten. Er schafft nicht aus sich heraus eine vollständige Kette von der Meldung bis zur technischen Abhilfe. Zwischen beiden liegen Entscheidungen und Fähigkeiten des Ressourcenhalters: Wer empfängt die Meldung? Wer darf Systeme ändern? Wer bewertet Beweise? Wer informiert Kunden oder Transitpartner? Wer kann eine Wiederholung verhindern?
4. Die Rolle des Ressourcenhalters
Die Verantwortung für die operative Behandlung bleibt bei der relevanten Organisation beziehungsweise beim Inhaber der Ressource. Die Registry kann die Datenanforderung, die Kontaktzuordnung und bestimmte Validierungsprozesse verwalten. Sie verfügt dadurch nicht automatisch über die technische Kontrolle über Server, Zugangssysteme, Anwendungen, Kundenbeziehungen oder die Sicherheitsprozesse des Ressourcenhalters.
Diese Trennung verhindert eine häufige Fehlinterpretation: Ein sichtbarer RIPE-Database-Eintrag wird nicht dadurch zu einer Zusage von RIPE NCC, den zugrunde liegenden Vorfall selbst zu lösen. Die Datenbank kann eine Institution identifizierbar und ansprechbar machen. Die operative Abhilfe hängt aber davon ab, wer die betroffenen Systeme oder Dienste kontrolliert und welche Befugnisse außerhalb der Registry bestehen.
Bei einem einzelnen Bericht können daher mehrere Ebenen auseinanderfallen:
- Veröffentlichung: Es existiert ein Abuse-Kontakt in der Registry.
- Erreichbarkeit: Das angegebene Postfach kann Validierungsnachrichten empfangen und beantworten.
- Operative Reaktion: Eine zuständige Organisation nimmt einen konkreten Bericht an und bearbeitet ihn.
- Technische Abhilfe: Ein System, Dienst, Konto, Inhalt oder Routingzustand wird verändert.
- Wiederholungsvermeidung: Ursachen werden untersucht und Kontrollen so angepasst, dass derselbe Mechanismus nicht erneut wirkt.
Nur die ersten beiden Punkte sind durch die einschlägige Kontakt- und Validierungsdokumentation unmittelbar abgedeckt. Für die übrigen Punkte braucht es zusätzliche Belege über den konkreten Fall und die tatsächlich zuständige Stelle.
5. Wo die Befugnis der Registry endet
RIPE NCC verwaltet Internetnummernressourcen und wendet gemeinschaftlich entwickelte Richtlinien an. Die einschlägigen Dokumente beschreiben diese institutionelle Rolle, begründen aber keine allgemeine Zuständigkeit als Regulierungsbehörde für jede Netzaktivität, die unter einer registrierten Ressource stattfindet (RIPE-706).
Die Abgrenzung ist keine Formalität. Eine Registry kann Datenqualität, Ressourcenzuordnung und bestimmte Verfahrensbedingungen beeinflussen. Ein Netzwerkbetreiber, Hostinganbieter, Domaininhaber, Strafverfolger oder Regulator kann dagegen jeweils andere technische oder rechtliche Mittel besitzen. Wer eine Sperre, Beschlagnahme, Vertragskündigung, Kundenmaßnahme oder strafrechtliche Untersuchung verlangt, muss die Stelle benennen, die dafür tatsächlich zuständig ist.
Die RIPE Database kann dabei ein wichtiges Beweis- oder Kontaktinstrument sein. Sie kann helfen, eine Organisation zu identifizieren, eine Meldeadresse zu finden oder die Aktualität einer Ressourcenzuordnung zu prüfen. Das macht sie wertvoll, aber nicht allmächtig. Aus der Existenz eines Eintrags darf nicht auf eine automatische Weisungsbefugnis gegenüber jedem Betreiber geschlossen werden.
6. Genauigkeit ist eine Pflicht, kein Reparaturversprechen
Die RIPE-Database-Anforderungen verlangen, dass bestimmte Registrierungsinformationen korrekt und nutzbar gehalten werden, einschließlich relevanter Abuse-Kontaktdaten (RIPE-767). Diese Pflicht verbessert die Chance, dass Beschwerden den vorgesehenen Empfänger erreichen. Sie verpflichtet die Registry jedoch nicht automatisch, jeden zugrunde liegenden Abuse-Vorfall selbst zu untersuchen oder eine bestimmte technische Lösung zu erzwingen.
Damit verschiebt sich die Erwartung von „Die Registry wird das Problem lösen“ zu einer präziseren Frage: Welche Information muss verfügbar und nutzbar sein, damit ein anderer verantwortlicher Akteur handeln kann? Diese Information kann ein notwendiger Teil der Reaktionskette sein, ohne deren letzter Schritt zu sein.
Für Betreiber und Meldende folgt daraus eine praktische Prüfregel. Nach dem Absenden einer Beschwerde sollten sie nicht nur den Status des Kontakts betrachten, sondern dokumentieren, welcher Akteur die nächste Handlung kontrolliert. Eine validierte Mailbox ist ein positives Signal für die Erreichbarkeit des Kanals. Sie ist weder eine Eingangsbestätigung für den Einzelfall noch ein Ergebnisbericht.
7. Die unbelegte Strecke zwischen Reaktion und Wirkung
Die öffentliche Dokumentation beantwortet nicht, wie schnell eine konkrete Organisation einen Bericht prüft, welche Beweisanforderungen sie anlegt oder welche Maßnahmen sie im Einzelfall ergreift. Sie belegt auch nicht, dass eine Antwort aus der Validierung mit einer fachlichen Bearbeitung eines Abuse-Berichts gleichzusetzen ist.
Das ist die zentrale Unsicherheit der Kontrollkette. Ein Mailbox-Test kann eine Mindestfunktion nachweisen, während der eigentliche Schaden weiter besteht. Umgekehrt kann eine Organisation einen Fall wirksam lösen, ohne dass die Registry daraus einen öffentlichen Abschlussstatus macht. Der Datenbankeintrag bleibt deshalb ein Indikator für Kontakt- und Rechenschaftsstruktur, nicht für die vollständige Wirkung eines Incident-Response-Prozesses.
Wer über den konkreten Erfolg eines Falls urteilen will, braucht weitere Belege: eine nachweisbare Antwort der zuständigen Organisation, Änderungen am betroffenen Dienst, eine Entscheidung einer zuständigen Behörde oder technische Messungen vor und nach der behaupteten Maßnahme. Ohne solche Nachweise bleibt nur die engere Aussage, dass ein definierter Kontaktweg veröffentlicht und möglicherweise validiert war.
8. Der Kontrollpunkt ist nicht der gesamte Kontrollkreis
Der Mechanismus hinter RIPE ABUSE ist deshalb weder wirkungslos noch umfassend. Er reduziert eine bestimmte Unsicherheit: Wer soll für Abuse-Meldungen im Zusammenhang mit einer Ressource erreichbar sein, und ist der veröffentlichte Kanal grundsätzlich nutzbar? Er löst eine andere Unsicherheit nicht: Wird ein konkreter Vorfall untersucht, beendet und dauerhaft verhindert?
Für die Resilienz des Internets zählt diese Unterscheidung. Ein System, das Erreichbarkeit mit Abhilfe verwechselt, kann seine eigene Leistungsfähigkeit überschätzen. Ein System, das beide Ebenen trennt, kann gezielter eskalieren: zur Organisation mit operativer Kontrolle, zur zuständigen Behörde mit rechtlicher Befugnis oder zu technischen Beobachtungen, die eine behauptete Veränderung prüfen.
Die robuste Lesart der Registry ist daher begrenzt, aber nützlich. Sie stellt eine überprüfbare Kontakt- und Verantwortungsoberfläche bereit. Ihre Validierung kann den Mindestzustand dieses Kanals testen. Die tatsächliche Reparatur liegt jedoch dort, wo jemand Systeme, Verträge, Kundenbeziehungen oder rechtliche Verfahren verändern kann.
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten