
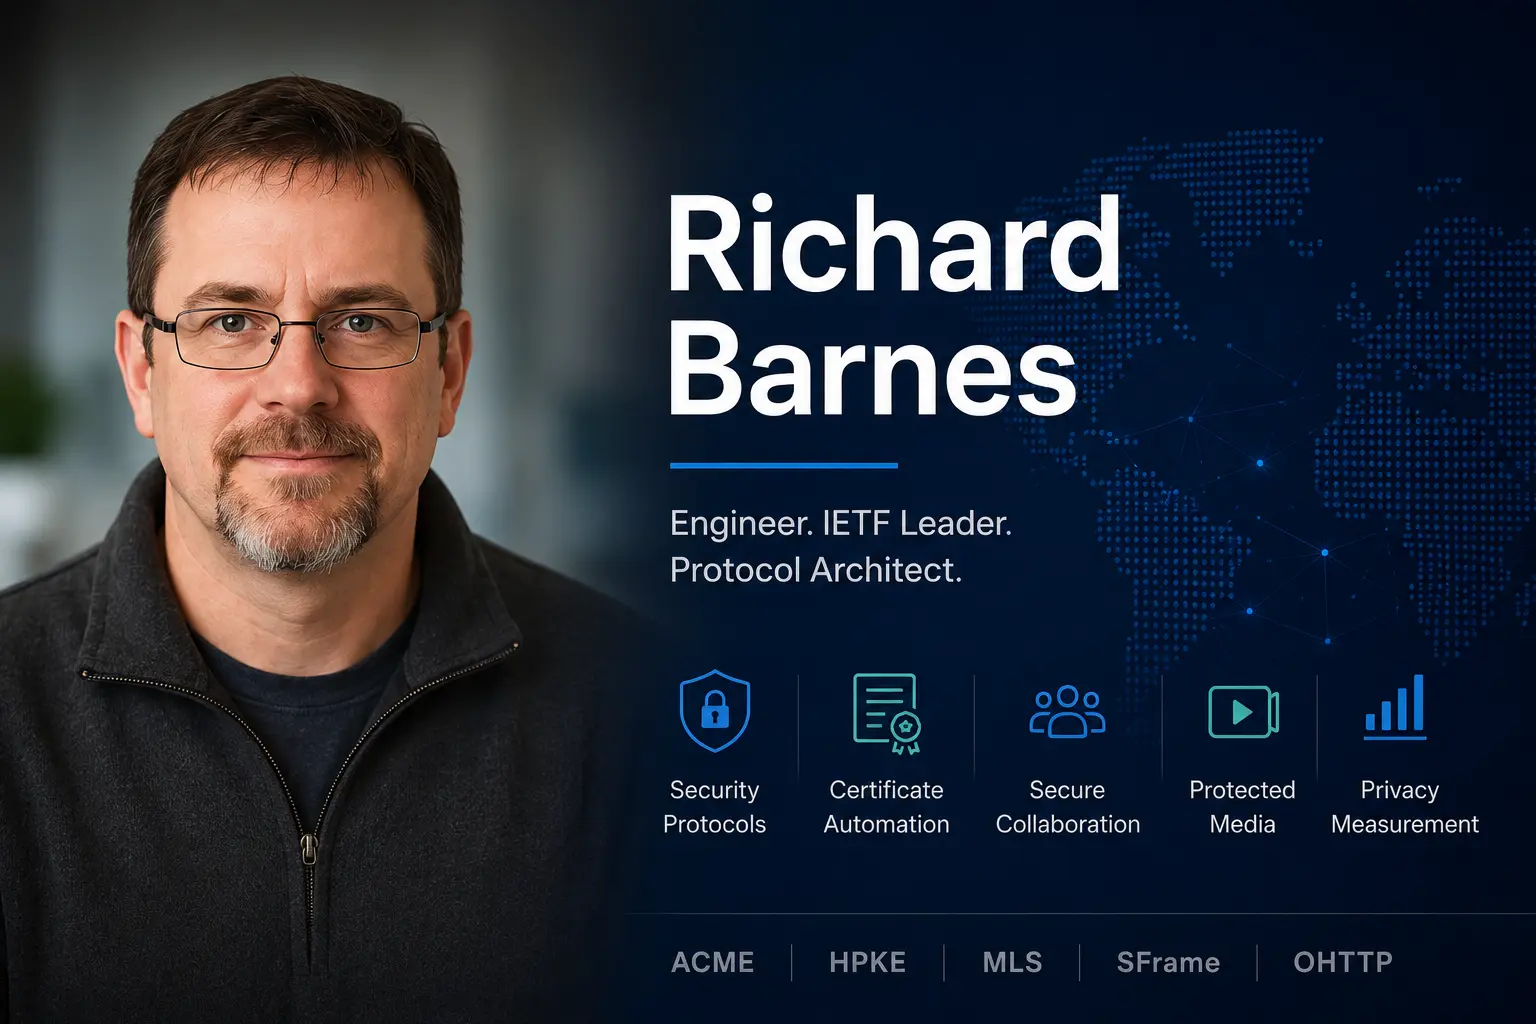
Zusammenfassung
- Richard Barnes ist Distinguished Engineer bei Cisco und Reviewer in der Security Directorate der IETF; seine Arbeit umfasst Zertifikatsautomatisierung, hybride Verschlüsselung, Gruppen-Messaging, sichere Medien und datenschutzfreundliche Messung.
- Die ISRG schreibt ihm die erste Boulder-Implementierung zu; der heutige Let’s-Encrypt-Dienst und die Codebasis sind jedoch kollektive Systeme, die von einer größeren Organisation und Community gepflegt werden.
- ACME, HPKE, MLS und SFrame adressieren unterschiedliche Vertrauensebenen – Zertifikatslebenszyklus, Empfängerverschlüsselung, wechselnden Gruppenstatus und geschützte Medien –, ohne vollständige Endpunkt- oder Dienstsicherheit zu liefern.
- Barnes’ Bilanz zeigt, dass Standards die Zuständigkeit unter Autoren, Arbeitsgruppen, Reviewern, Implementierern, Anbietern und Betreibern verteilen, die entscheiden, was akzeptiert, eingesetzt und gepflegt wird.
Boulder machte die Zertifikatsausstellung zu einem operativen System
Die Internet Security Research Group, die gemeinnützige Organisation hinter Let’s Encrypt, gibt an, Barnes habe die erste Version von Boulder nach Gesprächen mit dem Gründungsteam bei einem IETF-Treffen geschrieben. Boulder ist die in Go geschriebene Codebasis für die Kernabläufe der Zertifizierungsstelle. Die ursprüngliche Implementierung war bedeutsam, weil sie die Idee der automatisierten Ausstellung in ausführbare Architektur verwandelte.
Die erste Version zu schreiben ist nicht dasselbe, wie das heutige System allein zu besitzen oder zu verfassen. Let’s Encrypt wuchs zu einem großen öffentlichen Dienst mit Ingenieurinnen und Ingenieuren, Site-Reliability-Arbeit, Sicherheitsprüfungen, Datenbanken, Hardware-Sicherheitsmodulen, Validierungsinfrastruktur und Störfallverfahren. Das heutige Boulder-Repository enthält jahrelange Beiträge. Barnes’ Rolle ist ein konkreter Ausgangspunkt innerhalb einer kollektiven Betriebsgeschichte.
Eine öffentliche Zertifizierungsstelle empfängt fortlaufend nicht vertrauenswürdige Anfragen. Sie interagiert mit DNS- und Webservern, speichert Konto- und Auftragsstatus und kann dazu führen, dass Zertifikate mit Schlüsseln signiert werden, deren Kompromittierung schwerwiegend wäre. Automatisierung erhöht das Volumen und beseitigt manuelle Kontrollpunkte. Die Softwarearchitektur muss dies durch strikte Grenzen ausgleichen.
Boulders Design entwickelte sich um getrennte Komponenten und eng begrenzte Zuständigkeiten. Validierungsdienste bestimmen, ob eine Challenge erfolgreich war. Registrierungs- und Auftragssysteme verfolgen den Client-Status. Zertifikatsausstellung und Signierpfade sind geschützt. Ratenbegrenzung und Richtliniendienste schränken die Nutzung ein. Datenbanken und Warteschlangen erhalten Arbeitsabläufe über Ausfälle hinweg. Die exakte heutige Architektur hat sich seit der ersten Implementierung verändert, aber das Prinzip ist dauerhaft: Die Komponente, die eine öffentliche Anfrage parst, sollte nicht automatisch Signierbefugnis besitzen.
Diese Trennung verbessert auch die Prüfbarkeit. Ein Betreiber kann fragen, welches Validierungsergebnis eine Ausstellung autorisiert hat, welches Konto sie beantragt hat und welche Komponente gehandelt hat. Protokolle und dauerhafter Zustand sind wichtig, weil Zertifikatsfehler erst nach der Transaktion entdeckt werden können. Eine zustandslose API ohne kohärente Aufzeichnung wäre einfacher, aber weniger rechenschaftspflichtig.
Automatisierung erzeugt Ausfälle in Flottengeschwindigkeit. Eine fehlerhafte Anfrage eines einzelnen Clients kann sich auf Tausenden von Hosts wiederholen. Ein Validierungsfehler kann einen falschen Namen autorisieren. Ein Datenbank- oder Warteschlangenproblem kann Aufträge verzögern, bis Zertifikate kurz vor dem Ablauf stehen. Ratenbegrenzungen können den Dienst schützen und zugleich legitime Wiederherstellung blockieren. Boulder und ACME brauchen betriebliche Werkzeuge, die Missbrauch von Massensanierung unterscheiden.
Die Architektur hängt zudem von externen Systemen ab. DNS-Antworten können variieren. HTTP-Challenge-Pfade können abgefangen oder fehlkonfiguriert sein. Die Zeit beeinflusst die Zertifikatsgültigkeit. Vertrauensspeicher von Browsern und Betriebssystemen bestimmen, ob das Ergebnis nutzbar ist. Die Zertifizierungsstelle kontrolliert die Ausstellung, aber nicht die gesamte Vertrauenserfahrung.
Der frühe Code bot auch ein Testfeld für das Protokoll, aus dem ACME wurde. Die Implementierung legt Mehrdeutigkeiten offen, die ein Entwurf verbergen kann. Wie erholt sich ein Client nach einer Netzunterbrechung? Was passiert, wenn sich DNS während der Validierung ändert? Wie werden Autorisierungen wiederverwendet? Welche Fehler kann man gefahrlos erneut versuchen? Wie signalisiert die Zertifizierungsstelle, dass eine Nonce oder ein Kontostatus nicht mehr gültig ist? Diese Fragen werden sichtbar, wenn echte Clients und ein echter Dienst interagieren.
Barnes’ erste Version lieferte einen ausführbaren Ausgangspunkt für diese Arbeitsteilung. Spätere Ingenieurinnen und Ingenieure härteten, erweiterten und betrieben sie. Die korrekte historische Aussage ist nicht, dass ein einzelner Programmierer den heutigen Let’s-Encrypt-Dienst gebaut hat, sondern dass der ursprüngliche Code half, eine automatisierte Zertifizierungsstelle konkret genug zu machen, damit sich Protokoll und Organisation gemeinsam entwickeln konnten.
Diese Unterscheidung schützt auch die Standardisierungsgeschichte. ACME ist keine reine Let’s-Encrypt-Schnittstelle. Der Dienst half, das Modell zu belegen, während ein IETF-Standard anderen Zertifizierungsstellen und privaten PKIs ermöglichte, den Lebenszyklus zu implementieren. Der Code schuf den betrieblichen Beleg; die Standardisierung machte den Mechanismus übertragbar.
Die allgemeinere Lehre gilt für jeden automatisierten Vertrauensdienst. Manuelle Arbeit zu entfernen ist nicht gleichbedeutend damit, Governance zu entfernen. Es erfordert klarere maschinell durchgesetzte Berechtigungen, bessere Aufzeichnungen und getestete Wiederherstellung, weil Fehler sich schneller fortbewegen.
Browser-Sicherheit lehrte Barnes, dass Vertrauen vom Betrieb abhängt
Public-Key-Infrastruktur wird oft anhand von Algorithmen und Zertifikatsketten beschrieben. Für Browser-Nutzende hängt ihre Zuverlässigkeit von einem weit größeren Betriebssystem ab. Zertifizierungsstellen validieren die Kontrolle über Namen, stellen Berechtigungsnachweise aus und widerrufen sie. Serverbetreiber erzeugen Schlüssel, beantragen Zertifikate, setzen sie ein, erneuern sie und vermeiden deren Offenlegung. Browser pflegen Vertrauensspeicher und setzen Richtlinien durch. Zeit, DNS, Netzerreichbarkeit und Kontosicherheit können das Ergebnis beeinflussen.
Bevor Automatisierung üblich wurde, waren viele dieser Aufgaben manuell. Ein Administrator kaufte vielleicht ein Zertifikat, kopierte Dateien zwischen Systemen, plante eine Erinnerung und wiederholte den Vorgang ein Jahr später. Der Arbeitsablauf war teuer genug, dass kleine Websites manchmal keine Transportverschlüsselung nutzten. Er war zudem fehleranfällig. Ein abgelaufenes Zertifikat konnte einen Ausfall verursachen. Ein privater Schlüssel konnte auf dem falschen Host landen. Eine Erneuerung konnte bei der Zertifizierungsstelle gelingen und bei der Bereitstellung scheitern.
Richard Barnes arbeitete vor der Let’s-Encrypt-Ära im Bereich Browser-Sicherheit, unter anderem als Firefox Security Lead. Diese Erfahrung brachte ihn nah an die Diskrepanz zwischen kryptografischem Design und einsetzbarer Sicherheit. Ein Browser kann starke Protokolle unterstützen und sich dennoch mit einem Web voller Websites verbinden, denen gültige Zertifikate fehlen, weil Ausstellung und Wartung zu schwierig sind.
Das Problem wurde nicht durch eine Abschwächung der Validierung gelöst. Es erforderte, den Zertifikatslebenszyklus in ein Protokoll zu verwandeln, das Maschinen ausführen können. Ein Server brauchte einen Weg, ein Konto bei einer Zertifizierungsstelle anzulegen, Kontrolle über eine Domain nachzuweisen, ein Zertifikat zu beantragen, es zu empfangen und vor Ablauf zu erneuern. Die Zertifizierungsstelle brauchte prüfbare Regeln und Schutz vor Missbrauch. Clients und Zertifizierungsstellen brauchten eine gemeinsame Sprache statt einer Sammlung anbieterspezifischer Skripte.
Dieser Hintergrund hilft, Barnes’ späteres Portfolio zu erklären. ACME automatisiert den öffentlichen Zertifikatslebenszyklus. HPKE verpackt eine wiederverwendbare Form der Empfängerverschlüsselung. MLS verwaltet kryptografischen Zustand, wenn sich Gruppenmitgliedschaften ändern. SFrame schützt Medienobjekte, während Konferenzinfrastruktur sie weiterleitet. Oblivious HTTP trennt Netzwerkmetadaten von Anwendungsanfragen unter definierten Nicht-Kollusions-Annahmen. Die Systeme unterscheiden sich, aber jedes verwandelt eine fragile Sicherheitszeremonie in ein zusammensetzbares Protokoll.
Automatisierung beseitigt Vertrauen nicht. Sie verlagert es in Konten, Schlüssel, Richtlinien, Software und Wiederherstellung. Die Leistung besteht darin, dass diese Abhängigkeiten explizit genug werden, um sie organisationsübergreifend zu testen und zu implementieren. Barnes’ Arbeit ist am besten durch diese betriebliche Linse zu lesen und nicht als Liste kryptografischer Akronyme.
Standort und Notrufkommunikation machten Datenschutz zur architektonischen Anforderung
Barnes’ Standardisierungsbilanz vor Let’s Encrypt umfasste Arbeiten zu Netzstandort, Notrufkommunikation und dem Umgang mit sensiblen Metadaten. Diese Bereiche lassen sich leicht als Vorspiel abtun, aber sie begründeten ein wiederkehrendes Problem in seinen späteren Sicherheitsdesigns: Ein System braucht möglicherweise genug Informationen, um eine öffentliche Funktion zu erfüllen, ohne dass jeder Beteiligte alles über die nutzende Person erfährt.
Notdienste benötigen zuverlässige Standort- und Routinginformationen. Netze, Geräte und Anwendungen können jeweils unterschiedliche Teile der Antwort besitzen. Ein Standortobjekt kann Zeit sparen, wenn jemand Hilfe braucht, es kann aber auch Bewegung oder Identität offenbaren, wenn es unkontrolliert kopiert oder gespeichert wird. Das Protokoll muss Genauigkeit, Herkunft und Zugriff spezifizieren und zugleich anerkennen, dass sich die Politik je nach Rechtsraum und Betreiber unterscheidet.
Diese Art von Arbeit zwingt Ingenieurinnen und Ingenieure, Inhalt von Metadaten zu unterscheiden. Eine Nachricht zu verschlüsseln verbirgt nicht, wer wen kontaktiert hat, wann, aus welchem Netz oder mit welchem Gerät. Ein Dienst kann den Transportstandard perfekt befolgen und dabei ein detailliertes Verhaltensprotokoll aufbauen. Die späteren OHTTP- und Datenschutz-Messdesigns machen dieselbe Unterscheidung expliziter, indem sie Rollen oder Anteile trennen.
Sie lehrt auch Vorsicht bei Endpunkten. Ein Protokoll kann Informationen auf dem Transportweg schützen, aber das sendende Gerät und die empfangende Stelle müssen genug Klartext sehen, um handeln zu können. Ist einer der Endpunkte kompromittiert, kann Netzkryptografie die Geheimhaltung nicht wiederherstellen. Wiederherstellung, Authentifizierung und Protokollierung werden Teil des Systems.
Barnes’ Weg von Standortstandards zu Browser-Sicherheit und Kollaborationsprotokollen weist daher mehr Kontinuität auf, als eine Produktliste vermuten lässt. Das zu schützende Objekt ändert sich, aber die Frage bleibt: Welcher Partei sollte welche Aussage anvertraut werden? Ein sicheres Design ist nicht eines, das alle Informationen verbirgt. Es ist eines, das Offenlegung notwendig, begrenzt und überprüfbar macht.
Dieser Ansatz hilft zu erklären, warum seine späteren Protokolle zusammensetzbar statt monolithisch sind. Ein Standortformat, ein Zertifikatslebenszyklus, ein Schlüsselerzeugungs-Primitiv und ein Medienschutzformat lösen jeweils ein definiertes Problem. Anwendungen kombinieren sie mit Richtlinien. Nutzenden, die eine einzige Garantie suchen, mag die Trennung unvollständig erscheinen, aber sie verhindert, dass ein Standarddokument stillschweigend Autorität über Identität, Recht und Produktbetrieb beansprucht, die es nicht kontrollieren kann.
ACME machte die Zertifikatsausstellung zu einer clientgesteuerten Zustandsmaschine
Die Automated Certificate Management Environment, veröffentlicht als RFC 8555, definiert die Interaktionen zwischen einem Client und einer Zertifizierungsstelle. Ein Client legt ein Konto an oder nutzt es. Er erteilt einen Auftrag für Kennungen wie Domainnamen. Die Zertifizierungsstelle liefert Autorisierungen und Challenges. Der Client weist Kontrolle über eine unterstützte Methode nach. Nach der Validierung reicht der Client eine Zertifikatssignierungsanfrage ein und ruft das ausgestellte Zertifikat ab.
Die Abfolge ist wichtig, weil die Zertifikatsausstellung keine einzelne Anfrage ist. Sie ist ein zustandsbehafteter Prozess mit Fehlern und Wiederholungen. Eine DNS-Challenge kann Zeit zur Verbreitung benötigen. Eine HTTP-Challenge hängt von Routing und Serverkonfiguration ab. Der Client kann nach der Validierung, aber vor der Finalisierung die Verbindung verlieren. Die Zertifizierungsstelle muss Replay-Angriffe verhindern und Nachrichten an das richtige Konto und den richtigen Auftrag binden.
ACME verwendet signierte Anfragen und Anti-Replay-Nonces. Das Protokoll liefert Clients maschinenlesbare Status- und Fehlerinformationen. Es unterstützt Automatisierung, ohne dass die Zertifizierungsstelle ihren privaten Signierprozess offenlegen muss. Das endgültige Zertifikat bleibt Teil der breiteren Web-PKI und unterliegt Regeln von Vertrauensspeichern und Richtlinien außerhalb von ACME.
Der betriebliche Effekt war groß, weil er die Erneuerung von einem jährlichen Projekt in einen kontinuierlichen Dienst verwandelte. Kürzere Zertifikatslaufzeiten werden praktikabel, wenn Clients automatisch erneuern können. Infrastructure-as-Code-Systeme können während der Bereitstellung Zugangsdaten anfordern. Interne PKIs können dasselbe Lebenszyklusmuster nutzen. Betreiber können Ablauf und Ausfall als gewöhnlichen Systemzustand überwachen.
Automatisierung schafft auch korrelierte Risiken. Ein Client-Fehler kann die Erneuerung über eine ganze Flotte hinweg scheitern lassen. Kontozugangsdaten können viele Aufträge autorisieren. Ein Ausfall eines DNS-Anbieters kann die Validierung blockieren. Ratenbegrenzungen, die Missbrauch verhindern sollen, können die Wiederherstellung nach einer Massen-Neuinstallation erschweren. Ein Vorfall bei einer Zertifizierungsstelle kann automatisierte Clients in großem Maßstab treffen. Das Protokoll liefert Zustände und Nachrichten; widerstandsfähiger Einsatz erfordert Tests und Rückfalllösungen.
ACME entscheidet nicht, ob Nutzende einer Domain vertrauen sollten. Es weist eine definierte Form der Kontrolle nach und erhält ein Zertifikat gemäß der Richtlinie der Zertifizierungsstelle. Ein gültiges Zertifikat bescheinigt nicht, dass eine Website ehrlich oder sicher ist. Es bindet einen öffentlichen Schlüssel innerhalb eines Vertrauensrahmens an Namen. Diese Grenze ist zentral für eine verantwortungsvolle Erklärung.
Barnes’ Beitrag als Co-Autor ist Teil des IETF-Prozesses. Co-Autoren entwarfen und überarbeiteten Text. Teilnehmende der Arbeitsgruppe hinterfragten Annahmen. Sicherheitsreviewer und die Internet Engineering Steering Group bewerteten das Dokument. Implementierer lieferten Feedback. Kein Autor konnte das Protokoll allein zum Standard erklären.
Erneuerung machte die Fehlerbehebung zum eigentlichen Test der Automatisierung
Die Ausstellung des ersten Zertifikats zieht Aufmerksamkeit auf sich, aber die Erneuerung entscheidet, ob Automatisierung zur Infrastruktur wird. Ein Server kann jahrelang laufen. Sein Zertifikat kann viele Male ersetzt werden. Schlüssel können rotieren, Domains können umziehen und Validierungsmethoden sich ändern. Der Betreiber sollte nicht für jeden Zyklus eine manuelle Zeremonie wiederholen müssen.
Ein ACME-Client beginnt die Erneuerung normalerweise vor Ablauf und lässt so Zeit für Wiederholungen. Er muss Kontozugangsdaten sicher speichern, eine geeignete Challenge wählen und das neue Zertifikat im richtigen Dienst bereitstellen. In einem lastverteilten System muss das Zertifikat möglicherweise viele Knoten erreichen. Ein erfolgreicher Auftrag, der auf einem einzigen Verwaltungshost verbleibt, verhindert keinen Ausfall.
Wiederherstellungspfade erfordern durchdachtes Design. Wenn ein DNS-API-Zugangsdatum abläuft, kann die Organisation dann eine andere Challenge nutzen? Wenn ein Kontoschlüssel verloren geht, wie werden neue Aufträge autorisiert? Wenn eine Zertifizierungsstelle nicht verfügbar ist, können Clients dann ohne Änderung der Anwendungsarchitektur zu einem anderen Aussteller wechseln? Wenn während eines Flottenneuaufbaus Ratenbegrenzungen erreicht werden, wer kann eine Ausnahme koordinieren? Diese Fragen liegen außerhalb des störungsfreien Protokollaustauschs und bestimmen dennoch die betriebliche Widerstandsfähigkeit.
Kürzere Zertifikatslaufzeiten verbessern die Sicherheit, indem sie die Angriffsfläche begrenzen und Automatisierung fördern, aber sie verringern die Zeit, um eine fehlgeschlagene Erneuerung zu bemerken. Die Überwachung sollte den nächsten Ablauf, den letzten erfolgreichen Auftrag, Validierungsfehler und den Bereitstellungsstatus verfolgen. Ein Alarm, der erst auslöst, wenn das Zertifikat abgelaufen ist, ist ein Beleg dafür, dass der Lebenszyklus in der Praxis manuell geblieben ist.
Die Portabilität von ACME kann die Abhängigkeit von einer einzigen Zertifizierungsstelle verringern, wenn Clients, Kontokonfiguration und Vertrauensrichtlinie entsprechend gestaltet sind. Viele Bereitstellungen binden sich noch immer an eine verwaltete Plattform, deren interne ACME-Nutzung unsichtbar ist. Das Protokoll mag offen sein, während der Betreiber keinen praktikablen Migrationspfad hat.
Diese Lebenszyklus-Perspektive erklärt, warum ACME folgenreicher war als ein billigeres Zertifikat. Es verwandelte das Betriebsmodell von periodischer Beschaffung in kontinuierliche Maschinenverwaltung. Dieselbe Veränderung zeigt sich in späteren Barnes-Protokollen: Gruppenschlüssel werden aktualisiert, wenn sich Mitgliedschaften ändern, Medienschlüssel folgen Sitzungen, und Datenschutzsysteme rotieren kryptografischen Zustand. Sicherheit wird zu einem Dienst, der Erneuerungen überstehen muss, und nicht zu einem einmal installierten Artefakt.
Die IETF machte aus der Lösung eines Dienstes gemeinsame Infrastruktur
Eine Implementierung kann schnell vorankommen, weil ein Team ihren Code kontrolliert. Ein Internetstandard verfolgt ein anderes Ziel: Mehrere unabhängige Organisationen sollen den Mechanismus implementieren und interoperieren können, ohne einen Anbieter um Erlaubnis fragen zu müssen. Das erfordert Präzision, öffentliche Prüfung und die Bereitschaft, Ambitionen einzugrenzen.
Barnes hatte mehrere IETF-Führungsrollen inne, darunter Positionen als Area Director und Working-Group-Chair, und ist derzeit Reviewer in der Security Directorate. Diese Rollen sind einflussreich, aber verteilt. Ein Area Director kann Dokumente unterstützen, ungelöste Probleme benennen und an IESG-Entscheidungen teilnehmen. Ein Chair steuert Prozess und Konsens. Ein Directorate-Reviewer prüft Sicherheitseigenschaften. Arbeitsgruppen, andere Reviewer, Implementierer und Berufungsverfahren begrenzen jede Rolle.
Dieses Governance-Modell widersetzt sich der Vorstellung unilateralen Protokolldesigns. Ein erfolgreicher RFC ist ein ausgehandeltes technisches Artefakt. Autorinnen und Autoren können eine Idee einbringen und Entscheidungen verteidigen, müssen aber auf Reviews und Implementierungsbelege reagieren. Manche Entwürfe laufen ab. Manche werden ersetzt. Manche werden veröffentlicht und finden kaum Verbreitung. Der RFC-Status ist kein Befehl an den Markt.
Der IETF-Prozess macht auch Zielkonflikte sichtbar. ACME musste einen allgemeinen Lebenszyklus definieren, ohne jede Geschäftsregel einer Zertifizierungsstelle festzulegen. MLS brauchte ein kryptografisches Gruppenmodell, ohne eine vollständige Messaging-Anwendung zu werden. SFrame musste Medien schützen und zugleich der Infrastruktur erlauben, Frames weiterzuleiten. Ein Standard wird teilweise dadurch nützlich, dass er sich weigert, angrenzende Probleme zu übernehmen.
Barnes’ Karriere zeigt den Vorteil des Wechsels zwischen Standard- und Produktumgebungen. Das Collaboration-CTO-Büro von Cisco macht die Zwänge der Unternehmenskommunikation sichtbar. Die Browser- und Let’s-Encrypt-Arbeit machte die Realitäten öffentlicher Infrastruktur sichtbar. Standardarbeit erfordert, diese Erfahrungen zu abstrahieren, ohne die Architektur eines Produkts zu einer universellen Regel zu machen.
Der Prozess kann für Neueinsteiger langsam und schwierig sein. Unterstützung durch Arbeitgeber verschafft manchen Beteiligten mehr Zeit und Einfluss. Konsens kann Komplexität bewahren oder dringend benötigte Mechanismen verzögern. Doch die offene Dokumentation und die Anforderung unabhängiger Implementierung bieten eine Kontrolle, die proprietäre Protokollentwicklung nicht hat.
Bei Barnes lässt sich Führung am besten an der wiederholten Teilnahme an diesem Akzeptanzsystem messen. Er half, mehrere Sicherheitsmechanismen von Code oder Forschung in geprüfte Spezifikationen zu überführen. Die Autorität bleibt institutionell, nicht persönlich.
Zertifikatsautomatisierung veränderte die Ökonomie der Verschlüsselung
Die Kosten eines Zertifikats waren nie nur die von einem Aussteller erhobene Gebühr. Organisationen investierten Zeit in das Erzeugen von Anfragen, den Kontrollnachweis, das Verschieben von Schlüsseln, das Installieren von Dateien und die Wiederherstellung nach Ablauf. Die Last traf besonders kleine Websites und große Flotten, in denen ein übersehener Host einen Vorfall auslösen konnte. Let’s Encrypt beseitigte den Kaufpreis seiner Zertifikate, während ACME das Arbeitsmodell über verschiedene Aussteller hinweg adressierte.
Als der Lebenszyklus programmierbar wurde, konnte Verschlüsselung zum Standard für Dienste werden, die keinen manuellen Prozess rechtfertigen würden. Entwicklungsumgebungen, kurzlebige Infrastruktur und interne Systeme konnten Zertifikate als Teil der Bereitstellung erhalten. Betreiber konnten kürzere Laufzeiten nutzen, weil die Erneuerung automatisch erfolgen sollte. Die Sicherheitsverbesserung kam ebenso sehr aus Ökonomie und Arbeitsablauf wie aus Kryptografie.
Die Einsparung war nicht das Verschwinden von Arbeit. Betrieb von Zertifizierungsstellen, Client-Wartung, DNS-APIs, Überwachung und Störfallreaktion kosten weiterhin Geld. Die Arbeit verlagerte sich in gemeinsam genutzte Software und Dienste. Eine gemeinnützige Organisation wie die ISRG konnte öffentliche Infrastruktur durch Spenden, Sponsoring und verwandte Unterstützung finanzieren, statt jede Website für eine manuelle Transaktion zu bezahlen. Kommerzielle Zertifizierungsstellen konnten Automatisierung als Teil einer verwalteten PKI anbieten.
Dieser Wandel schuf eine gemeinsame Infrastrukturabhängigkeit. Ein weit verbreiteter ACME-Client oder eine weit verbreitete Zertifizierungsstelle kann viele Organisationen betreffen. Cloud-Plattformen können die Zertifikatsverwaltung hinter einer Dienstschnittstelle verbergen und so zugleich Betreiberaufwand und Sichtbarkeit verringern. Das Protokoll gibt Kundinnen und Kunden einen theoretischen Weg zu einer anderen Implementierung, aber die praktische Migration hängt von Konfiguration, Konten und Bereitstellungsarchitektur ab.
Die wirtschaftliche Lehre erstreckt sich auf Barnes’ spätere Arbeit. Ein Gruppensicherheits-Standard kann die Kosten für den Aufbau von Ende-zu-Ende-Verschlüsselung senken. Eine wiederverwendbare HPKE-Implementierung kann verhindern, dass jedes Produkt ein Team einstellt, um eine maßgeschneiderte Konstruktion zu entwerfen. SFrame kann Konferenzsystemen erlauben, ihre Weiterleitungsinfrastruktur zu erhalten, statt den Dienst um vollständig vertrauenswürdige Medienserver neu aufzubauen. Gemeinsame Standards bündeln die Prüfung und verteilen den Engineering-Aufwand.
Das Risiko liegt in unterfinanzierter gemeinsamer Wartung. Sobald ein Protokoll oder eine Bibliothek zur Routine wird, betrachten Käufer sie möglicherweise als kostenlose Installation. Sicherheitsprüfung, Testinfrastruktur und Standardbeteiligung bleiben spezialisierte Arbeit. Arbeitgeber und gemeinnützige Organisationen entscheiden, ob sie diese unterstützen. Barnes’ Karriere hängt von Institutionen ab, die bereit sind, Arbeit zu finanzieren, deren Wert sich über ein Ökosystem zeigt und nicht in der Umsatzzeile eines Produkts.
HPKE verpackt Empfängerverschlüsselung, ohne ein Anwendungsprotokoll zu werden
Hybrid Public Key Encryption, veröffentlicht als RFC 9180, bietet einen standardisierten Weg, Schlüsseletablierung und symmetrische authentifizierte Verschlüsselung zu kombinieren. Ein Sender verwendet den öffentlichen Schlüssel des Empfängers und eine vereinbarte Ciphersuite, um ein gemeinsames Geheimnis herzustellen, und verschlüsselt Daten dann effizient. Die Konstruktion bündelt kryptografische Entscheidungen und Kontextbindung, damit Anwendungen nicht für jeden Anwendungsfall ein neues Hybridschema erfinden müssen.
Das Wort „hybrid“ bezieht sich in diesem Zusammenhang auf die Kombination von Public-Key- und symmetrischen Operationen, nicht unbedingt auf Post-Quanten-Hybridisierung, auch wenn spätere Arbeiten klassische und post-quantenresistente Schlüsselkapselungsmechanismen kombinieren können. Der private Schlüssel des Empfängers bleibt entscheidend. Die Anwendung benötigt weiterhin einen authentischen öffentlichen Schlüssel und eine Richtlinie für Rotation, Kompromittierung und Identität.
HPKE ist wertvoll, weil viele Datenschutz- und Messaging-Protokolle dasselbe Primitiv benötigen. Oblivious HTTP kann eine Anwendungsanfrage für ein Gateway verschlüsseln, während ein Relay die Client-Adresse sieht. Messaging-Systeme können an Empfänger oder Gruppenkomponenten verschlüsseln. Statt wiederholt maßgeschneiderte Übertragungsformate und Schlüsselableitungen zu definieren, können Protokolle auf einen geprüften Baustein verweisen.
Komposition reduziert Duplizierung, macht aber Missbrauch nicht unmöglich. Anwendungen müssen Modi und Ciphersuites korrekt auswählen, den beabsichtigten Kontext binden und die Wiederverwendung von Nonces oder Schlüsseln vermeiden. Metadaten wie Nachrichtenzeitpunkt und -größe bleiben außerhalb des verschlüsselten Inhalts. Eine Endpunkt-Kompromittierung legt Klartext offen. Implementierungen benötigen Seitenkanal-Resistenz und sichere Zufallszahlen.
Der Post-Quanten-Übergang erhöht Wert und Komplexität einer solchen Abstraktion. Ein Protokoll kann neue KEM-Kombinationen definieren, ohne jede Anwendungsschicht neu zu schreiben, aber größere Schlüssel, anderes Fehlerverhalten und jüngere Implementierungen schaffen betriebliche Risiken. Entwürfe sollten nicht als abgeschlossene Bereitstellung dargestellt werden.
Barnes war Mitautor von HPKE zusammen mit anderen Entwicklern kryptografischer Protokolle. Die Bedeutung des RFC gehört dieser kollektiven Arbeit und den Implementierern, die ihn übernommen haben. Sein Portfolio wird kohärent, weil HPKE als Bindegewebe zwischen späteren Datenschutz- und Kollaborationssystemen dient.
MLS muss eine Gruppenhistorie bewahren, wenn sich die Mitgliedschaft ändert
Eine verschlüsselte Zwei-Parteien-Sitzung hat ein relativ einfaches Mitgliedschaftsmodell. Ein Gruppenchat oder eine Konferenz kann viele Teilnehmende umfassen, die im Laufe der Zeit beitreten und austreten. Das System muss Schlüssel effizient aktualisieren, ein entferntes Mitglied daran hindern, künftige Nachrichten zu lesen, und die Auswirkungen eines kompromittierten früheren Zustands begrenzen. Ein frisches Geheimnis bei jeder Änderung einzeln an alle Teilnehmenden zu senden, wird im großen Maßstab teuer.
Messaging Layer Security, veröffentlicht als RFC 9420, definiert ein Gruppenstatus-Protokoll, das auf einem Baum kryptografischer Beziehungen aufbaut. Mitglieder halten eine gemeinsame Sicht der Gruppe aufrecht und schreiten durch Epochen voran. Ein Vorschlag kann ein Mitglied hinzufügen, entfernen oder aktualisieren. Ein Commit wendet Änderungen an und leitet neue Geheimnisse ab. Nachrichten werden unter der aktuellen Epoche geschützt. Die Baumstruktur erlaubt Aktualisierungen ohne paarweise Arbeit in der gesamten Gruppe bei jedem Mal.
Das Protokoll zielt unter definierten Annahmen auf Forward Secrecy und Post-Compromise-Sicherheit. Forward Secrecy begrenzt, was eine spätere Schlüsselkompromittierung über frühere Nachrichten offenbart. Post-Compromise-Mechanismen erlauben einer Gruppe, die Sicherheit wiederherzustellen, nachdem ein Mitglied frisches Schlüsselmaterial eingebracht hat, sofern der Angreifer den betreffenden Endpunkt nicht mehr kontrolliert.
MLS ist kein vollständiger Messaging-Dienst. Es legt weder Nutzeridentität, Kontowiederherstellung, Spam-Richtlinie, Moderation, Nachrichtenspeicherung noch faire Zustellung fest. Ein Dienst kann Nachrichten zurückhalten oder umsortieren. Ein kompromittierter Endpunkt kann Klartext lesen. Die Anwendung muss kryptografische Berechtigungsnachweise mit Personen oder Geräten verbinden und Backups verwalten. Diese Grenzen sind Designentscheidungen, keine fehlenden Fußnoten.
Interoperabilität erfordert ebenfalls mehr als die Zustimmung zum RFC. Implementierungen benötigen kompatible Ciphersuites, Erweiterungen und Berechtigungsnachweisformate. Produkte können den Standard unterschiedlich profilieren. Föderationsarbeiten wie MIMI versuchen, angrenzende dienstübergreifende Fragen zu adressieren, aber aktuelle Entwürfe können sich ändern.
Barnes’ Rolle bei MLS ist substanziell und kollektiv. Er ist einer von mehreren Autoren und Beitragenden. Das Protokoll entstand durch eine Arbeitsgruppe und eine Implementierungsgemeinschaft. Ihn als alleinigen Schöpfer zu beschreiben, würde genau dem Governance-Modell widersprechen, das den Standard glaubwürdig machte.
Der strategische Wert liegt darin, Gruppenkryptografie von der Anwendung eines einzelnen Anbieters zu trennen. Wenn mehrere Plattformen denselben Sicherheitskern implementieren können, erhalten Organisationen einen Weg zu interoperablen sicheren Gruppen. Ob dieser Weg breit eingesetzt wird, hängt von Produktidentität, Nutzungserlebnis und wirtschaftlichen Anreizen außerhalb des Protokolls ab.
Die Baumstruktur in MLS löst nur einen Teil des Gruppensicherheitsproblems. Teilnehmende benötigen außerdem eine konsistente Sicht darauf, welche Mitgliedschaftsänderungen committet wurden und welche Epoche eine Nachricht schützt. Netze verzögern und sortieren Datenverkehr um. Geräte gehen offline. Eine Person kann mehrere Geräte haben. Der Dienst kann einen Vorschlag zurückhalten oder Commits ungleichmäßig zustellen.
MLS stellt Änderungen explizit dar. Vorschläge beschreiben Hinzufügungen, Entfernungen oder Aktualisierungen. Ein Commit wendet eine Reihe von Vorschlägen an und versetzt die Gruppe in eine neue Epoche mit neuen Geheimnissen. Mitglieder benötigen den vorherigen Zustand und authentifizierten Gruppenkontext, um den Übergang zu verarbeiten. Verpasst ein Gerät zu viel Verlauf, kann ein von der Anwendung definierter Zustandstransfer oder ein erneuter Beitritt erforderlich sein.
Die Sicherheitsziele des Protokolls hängen von diesen Übergängen ab. Das Entfernen eines Mitglieds sollte den Zugriff auf künftige Epochen verhindern. Die Aktualisierung eines kompromittierten Mitglieds mit frischem Schlüsselmaterial kann Sicherheit nur wiederherstellen, nachdem der Angreifer den Endpunktzugriff verloren hat und die Aktualisierung akzeptiert wurde. Forward Secrecy schützt frühere Geheimnisse unter definierten Kompromittierungsannahmen; sie löscht keinen Klartext, der bereits auf Geräten oder Servern gespeichert ist.
Nebenläufigkeit schafft schwierige Fälle. Zwei Mitglieder können gleichzeitig Änderungen vorschlagen. Der Dienst, der Nachrichten zustellt, kann eine Reihenfolge wählen. Die Gruppe braucht Regeln, die einen akzeptierten Zustand erzeugen statt dauerhafter Abspaltungen. Eine Implementierung kann kryptografisch korrekt sein und dennoch ein schlechtes Nutzungserlebnis erzeugen, wenn Geräte wiederholt aus dem Gleichlauf geraten.
Identität bleibt außerhalb des Baums. Ein Berechtigungsnachweis bindet ein kryptografisches Mitglied unter einer bestimmten Autorität an eine Anwendungsidentität. Das Protokoll entscheidet nicht, ob diese Autorität eine Person, Organisation oder ein Gerät korrekt verifiziert hat. Ein böswilliger Dienst kann eine Identität hinzufügen, die die Richtlinie akzeptiert. Moderation und Kontowiederherstellung sind getrennte Systeme.
Diese Trennung ist eine Stärke, weil unterschiedliche Anwendungen MLS nutzen können. Sie ist auch der Grund, warum ein Label „MLS-gesichert“ nur einen Teil der Geschichte erzählt. Käufer müssen Ausstellung von Berechtigungsnachweisen, Geräteverwaltung, Backups, Zustellverhalten und Endpunkthärtung prüfen. Das Protokoll liefert eine strenge Gruppenstatus-Engine; das Produkt liefert die soziale und betriebliche Bedeutung.
Barnes’ Mitautorschaft verortet ihn im Design dieser Engine. Die Einsatzbilanz gehört der breiteren Arbeitsgruppe, den Implementierern und Diensten, die sie integrieren.
SFrame schützt Medien, während die Konferenzinfrastruktur sie weiterhin routet
Echtzeitkonferenzen stellen ein anderes Problem dar als Gruppen-Messaging. Medienströme sind groß, kontinuierlich und werden oft von Selective-Forwarding-Einheiten verarbeitet, die auswählen, welche Teilnehmerströme an andere gesendet werden. Herkömmliche Transportverschlüsselung kann den Verkehr zwischen einem Client und dem Weiterleitungsdienst schützen, während der Dienst die Medien entschlüsseln kann. Ende-zu-Ende-Vertraulichkeit erfordert Schutz, der diesen Zwischenhop übersteht.
SFrame, veröffentlicht als RFC 9605, verschlüsselt einzelne Medien-Frames oberhalb der Transportschicht. Eine Weiterleitungseinheit kann die Informationen prüfen, die zum Routen oder Anpassen von Strömen nötig sind, ohne die Inhaltsschlüssel zu besitzen. Teilnehmende mit den passenden Schlüsseln können die Medien entschlüsseln. Das Design trennt den Schutz von Medienobjekten vom Netztransport, der sie überträgt.
Die Schlüsselverteilung ist eine angrenzende Funktion. MLS kann einer wechselnden Konferenzgruppe helfen, gemeinsame Geheimnisse abzuleiten, aber Produkte können andere Mechanismen nutzen. Identitäts- und Mitgliedschaftsentscheidungen bleiben bei der Anwendung. Ein Konferenzdienst kennt in vielen Bereitstellungen weiterhin Teilnehmende und Verbindungsmetadaten. Zeitpunkte, Paketgrößen und Verkehrsmuster können sichtbar bleiben. Ende-zu-Ende-Inhaltsverschlüsselung ist keine Anonymität.
Das Design schränkt die Medienverarbeitung zudem ein. Ein Dienst, der Frames nicht entschlüsseln kann, kann manche serverseitigen Transformationen, Aufzeichnungen oder Moderationsfunktionen möglicherweise nicht ausführen. Produkte müssen entscheiden, welche Operationen an den Endpunkten stattfinden und wie Nutzende den Sicherheitsmodus verstehen. Wiederherstellung und Nutzung auf mehreren Geräten erhöhen die Komplexität.
Der Wert von SFrame liegt in architektonischer Klarheit. Es erlaubt einem Konferenzsystem, skalierbare Weiterleitung beizubehalten und zugleich die Menge an Infrastruktur zu verringern, der Klartext anvertraut wird. Das Ergebnis hängt weiterhin von Endpunktsicherheit, Gruppenschlüsseln und korrekter Implementierung ab. Barnes’ Mitautorschaft liegt erneut innerhalb einer größeren Community und eines Produktökosystems.
Der Fortschritt von MLS zu SFrame zeigt, warum ein einziges „sicheres Messaging-Protokoll“ eine unzureichende Beschreibung ist. Gruppenstatus und Medienobjekte sind unterschiedliche Schichten. Standards werden zusammensetzbar, wenn sie angeben, welche Schicht sie schützen und welche Risiken sichtbar bleiben.
Oblivious HTTP trennt, wer den Client sieht, von dem, wer die Anfrage sieht
Inhaltsverschlüsselung verbirgt eine Anfrage vor Netzbeobachtern, aber nicht unbedingt vor dem Dienst, der sie empfängt. Der Dienst kann oft die Netzadresse des Clients und den Anwendungsinhalt sehen. Oblivious HTTP teilt diese Sichtweisen zwischen einem Relay und einem Gateway auf. Das Relay sieht die Client-Verbindung, transportiert aber eine verschlüsselte Anfrage. Das Gateway kann die Anwendungsanfrage entschlüsseln und weiterleiten, sollte aber die ursprüngliche Client-Adresse nicht sehen.
Die Datenschutzeigenschaft hängt davon ab, dass Relay und Gateway nicht kolludieren. Kryptografie erzwingt die Trennung des Inhalts auf dem Transportweg; institutionelle Unabhängigkeit erzwingt die Trennung des Wissens. Zeitkorrelation, Datenverkehrsgröße und Anwendungskonten können Nutzende weiterhin identifizieren. Der Mechanismus ist keine universelle Anonymität.
Dieses Design hat praktische Anwendungen bei datenschutzsensibler Telemetrie, Abfragen und Dienstzugriff. Es bringt auch mehr Infrastruktur und Fehlermodi mit sich. Relays benötigen Kapazität und Missbrauchskontrollen. Gateways benötigen Schlüsselverwaltung. Anwendungen brauchen einen Weg, Wiederholungen und Fehler zu behandeln, ohne verknüpfbare Informationen preiszugeben. Betreiber müssen erklären, welche Organisationen welche Rolle innehaben.
Barnes’ Arbeit in diesem Bereich verbindet HPKE mit Netzwerkarchitektur. Das Verschlüsselungsprimitiv schützt die Anfrage. Die Relay-Anordnung verändert die Metadatenoffenlegung. Keines von beiden erreicht allein die beabsichtigte Datenschutzeigenschaft. Das System ist nur sicher, wenn technische und organisatorische Annahmen übereinstimmen.
Die Lehre gilt über OHTTP hinaus. Datenschutz scheitert oft, weil ein Design Nutzdaten schützt, Metadaten aber ignoriert oder vermeintlich getrennte Funktionen in einem Unternehmen bündelt. Offene Standards können Rollen und Übertragungsformate spezifizieren, aber die Bereitstellung entscheidet, ob die Trennung bedeutsam ist.
Datenschutzfreundliche Messung lässt Metadaten und institutionelle Macht bestehen
Betriebsdienste möchten Daten über Leistung, Sicherheit oder Produktnutzung. Jedes einzelne Ereignis im Klartext zu erfassen, schafft Datenschutz- und Missbrauchsrisiken. Verteilte Aggregationssysteme wie VDAF und DAP-bezogene Arbeiten zielen darauf ab, mehreren Aggregatoren zu erlauben, Beiträge zu validieren und Gesamtsummen zu erzeugen, ohne dass eine Partei jede Rohmessung sieht, unter dem beabsichtigten Bedrohungsmodell.
Ein Client kodiert eine Messung. Anteile gehen an getrennte Aggregatoren. Kryptografische Verifikation prüft, dass Eingaben wohlgeformt sind und innerhalb erlaubter Grenzen liegen. Die Aggregatoren kombinieren Ergebnisse zu einem Gesamtwert. Die Datenschutzeigenschaft hängt von Kollusionsgrenzen und dem Design der Abfragen ab.
Aggregierte Ausgaben können weiterhin Personen offenbaren, wenn Gruppen klein sind oder Abfragen strategisch wiederholt werden. Differential Privacy ist ein separater Mechanismus, der nötig sein kann, um Rückschlüsse zu begrenzen. Metadaten zu Zeitpunkt und Teilnahme können bleiben. Bösartige Clients können versuchen, Ergebnisse zu vergiften. Implementierungen müssen Schlüssel, Epochen und Verfügbarkeit verwalten.
Barnes’ aktuelle Entwurfsarbeit zur datenschutzfreundlichen Messung zeigt eine Fortsetzung desselben Ansatzes: Vertrauen zu zerlegen, damit ein Dienst nicht alle Informationen halten muss. Die Arbeit liegt teilweise noch als Entwurf vor, und aktive Internet-Drafts sollten nicht als endgültige Standards beschrieben werden. Ihr Vorhandensein zeigt die aktuelle Richtung, nicht eine garantierte Übernahme.
Der Wechsel von Zertifikaten zu aggregierter Telemetrie mag weit erscheinen, aber die architektonische Frage ist konsistent. Welche Partei benötigt welche Informationen, um ihre Aufgabe zu erfüllen, und kann das Protokoll verhindern, dass sie mehr erfährt? Die Antwort enthält immer Annahmen über Implementierung und institutionelle Unabhängigkeit.
HPKE, MLS, SFrame und Oblivious HTTP adressieren unterschiedliche Angriffspunkte. Keiner macht Kommunikation unsichtbar. Server können weiterhin Kontoidentität, Nachrichtenzeitpunkt, Gruppenmitgliedschaft, Ziel oder Datenverkehrsvolumen sehen. Relays können manche Sichtweisen trennen, ohne sie zu beseitigen.
Das ist wichtig, weil Metadaten betrieblich notwendig und persönlich aufschlussreich sein können. Ein Konferenzdienst muss Medien routen und Mitgliedschaften verwalten. Ein datenschutzfreundliches Anfragesystem braucht Missbrauchskontrollen. Die Designfrage lautet, welcher Vermittler welche Tatsache erfährt und ob zwei Vermittler ihre Sichtweisen kombinieren können.
Barnes’ Protokollarbeit ist am stärksten, wenn die Trennung explizit ist. SFrame kann Medieninhalte vor einem Weiterleitungsdienst schützen und diesem zugleich erlauben, Pakete zu vermitteln. OHTTP kann unter einer Nicht-Kollusions-Annahme verhindern, dass eine Partei sowohl Client-Adresse als auch Anfrageinhalt sieht. MLS schützt Gruppennachrichten und verbirgt nicht vor jedem umgebenden System, dass eine Gruppe existiert.
Ein Produkt sollte die Metadatengrenze mit derselben Präzision beschreiben wie den Verschlüsselungsalgorithmus. „Ende-zu-Ende-verschlüsselt“ ist eine Inhaltsaussage, kein vollständiges Datenschutzmodell.
Die Post-Quanten-Migration testet die versprochene Modularität der Protokolle
In Protokollen eingebettete Public-Key-Algorithmen können länger im Einsatz bleiben, als ihre Entwickler erwarten. Der Post-Quanten-Übergang erfordert, dass Systeme neue Schlüsseletablierungs- und Signaturschemata einführen, ohne die Kommunikation mit älteren Peers zu brechen oder unreifen Implementierungen blind zu vertrauen. Barnes’ aktive Arbeit an Post-Quanten-HPKE, MLS-Ciphersuites und verwandten Entwürfen liegt in dieser Migrationsphase.
Ein hybrider Ansatz kann klassische und post-quantenresistente Geheimnisse so kombinieren, dass ein Angreifer unter der beabsichtigten Konstruktion beide brechen muss, um die Sitzung wiederherzustellen. Die Methode verringert die Abhängigkeit von der ungetesteten Sicherheit eines neuen Algorithmus und erhält zugleich Schutz vor einem künftigen Quantenangriff, sofern die Post-Quanten-Komponente solide bleibt. Sie erhöht Nachrichtengröße, Rechenaufwand und Implementierungskomplexität.
Protokollmodularität hilft, weil HPKE bereits KEM, Schlüsselableitung und authentifizierte Verschlüsselungsoptionen trennt. MLS kann Ciphersuites aushandeln. Anwendungen müssen nicht jedes Nachrichtenformat von Grund auf neu entwerfen. Dieselbe Flexibilität wirft Fragen zu Downgrades und Interoperabilität auf. Peers müssen sich auf Kombinationen einigen, schwache Rückfalllösungen ablehnen und Berechtigungsnachweise mit unterschiedlichen Größen und Laufzeiten verwalten.
Der Entwurfsstatus ist entscheidend. Ein aktiver Internet-Draft kann ernsthafte technische Arbeit und mehrere Implementierungen enthalten und bleibt dennoch änderbar. Produkte, die früh einsetzen, können Kompatibilitätsschulden tragen. Produkte, die warten, könnten später einen komprimierten Migrationszeitraum vor sich haben. Standardverantwortliche brauchen Testvektoren, kryptografische Prüfung und Übergangsleitlinien, nicht nur neue Algorithmuskennungen.
Hardware und eingeschränkte Endpunkte bilden eine weitere Grenze. Größere Schlüssel und Signaturen beeinflussen Bandbreite und Speicher. Ein Konferenzsystem mit vielen Gruppenmitgliedern verstärkt den Overhead. Eine Zertifizierungsstelle oder ein Browser-Vertrauensökosystem kann nach einem anderen Zeitplan migrieren als ein Messaging-Dienst. „Post-Quanten-bereit“ ist nur nützlich, wenn es an die exakte Funktion und das ausgehandelte Verhalten gebunden ist.
Barnes’ aktuelles Portfolio macht die Migration auf mehreren Ebenen sichtbar. HPKE bündelt die Schlüsseletablierung. MLS verwaltet den Gruppenstatus. ACME und Zertifikatssysteme können neue öffentliche Schlüssel oder Signaturen transportieren. Die Standards können den Wandel koordinieren, aber kein Autor kontrolliert den Implementierungszeitplan jedes Anbieters. Der Übergang wird zeigen, ob Zusammensetzbarkeit Störungen verringert oder Profile vervielfacht.
Mehrere mit Barnes verbundene Protokolle stützen sich auf Public-Key-Mechanismen, deren langfristige Annahmen überprüft werden. Die unmittelbare Frage ist nicht, ob jede aktuelle Bereitstellung plötzlich unsicher ist. Sie lautet, wie Systeme post-quantenresistente Algorithmen einführen können, ohne Interoperabilität, Leistung oder die Sicherheitsbeweise zu brechen, die die Zusammensetzung rechtfertigen.
Hybride Ansätze kombinieren etablierte und post-quantenresistente Mechanismen, sodass ein Angreifer beide überwinden müsste. Sie können das Übergangsrisiko senken, vergrößern aber Nachrichten, Code und Testmatrizen. HPKE-Suiten müssen spezifizieren, wie Schlüssel und Chiffrate kodiert werden. MLS-Gruppen müssen Fähigkeiten zwischen Mitgliedern aushandeln, die zu unterschiedlichen Zeitpunkten aktualisieren. Medien- und Messaging-Anwendungen müssen mobile Geräte, eingeschränkte Netze und jahrelange Softwarevielfalt berücksichtigen.
Der Standardprozess muss zudem einen Entwurf von einer betrieblichen Garantie unterscheiden. Barnes’ aktive Arbeit an Post-Quanten-HPKE und verwandten Gruppen-Messaging-Mechanismen zeigt die Richtung. Solange Dokumente nicht final sind und keine interoperablen Implementierungen existieren, sind sie Vorschläge in Prüfung. Selbst ein veröffentlichter Standard zeigt nicht, dass Produkte ihre Identitäts-, Speicher- und Backupsysteme sicher migriert haben.
Der Übergang unterstreicht den Wert kleiner Protokolle. Ein zusammensetzbares Primitiv lässt sich leichter ersetzen oder erweitern als ein monolithisches proprietäres Design, sofern seine Schnittstellen und Annahmen explizit waren. Er offenbart auch die Kosten der Komposition: Jede abhängige Schicht muss die Änderung verstehen. Der Test von Barnes’ Ansatz ist nicht einfach, ob neue Algorithmen in einen RFC gelangen. Es geht darum, ob Anwendungen das kryptografische Fundament ändern können, ohne die Automatisierung und Interoperabilität zu verlieren, die die ursprünglichen Standards nützlich machten.
Interoperabilität ist der Punkt, an dem offene Spezifikationen auf unvereinbare Annahmen treffen
Ein RFC definiert Verhalten, aber Implementierer entdecken, ob zwei Lesarten des Textes dieselben Nachrichten und Zustände erzeugen. Open-Source-Bibliotheken und Testsuiten machen diese Unterschiede leichter sichtbar. Boulder tat dies für ACME. MLS, HPKE und SFrame hängen ebenfalls von mehreren Implementierungen, Vektoren und Interop-Veranstaltungen ab.
Ein erfolgreicher Austausch belegt einen definierten Fall, keine universelle Kompatibilität. Implementierungen können unterschiedliche Ciphersuites oder Erweiterungen unterstützen. Fehlerbehandlung und Wiederherstellung können auseinanderlaufen. Eine Bibliothek kann eine Eingabe ablehnen, die eine andere akzeptiert. Produkte können einen Standardkern in proprietäre Identitäts- oder Steuerungs-APIs einhüllen, die einen Austausch verhindern.
Referenzcode ist wertvoll, weil er die Kosten für Experimente senkt und Reviewern eine ausführbare Interpretation liefert. Er kann faktisch zur Autorität werden, selbst wenn der Standard Alternativen erlaubt. Konzentration bei Maintainern und Sicherheitsreaktion sind daher wichtig. Ein Fehler in einer weit verbreiteten Bibliothek kann sich über Anbieter hinweg ausbreiten, die glaubten, unabhängige Produkte zu haben.
Konformitätstests sollten negative Fälle und Zustandsübergänge einschließen, nicht nur einen erfolgreichen Handshake. ACME-Clients benötigen Verhalten bei ungültiger Nonce und fehlgeschlagener Challenge. MLS-Implementierungen benötigen Commits außerhalb der Reihenfolge, Entfernung und erneuten Beitritt. SFrame benötigt Schlüsselwechsel und fehlerhafte Frames. HPKE benötigt Kontext- und Suiteninkongruenz. Diese Tests zeigen, ob das betriebliche Protokoll so portabel ist wie das Übertragungsformat.
Anbieter sträuben sich möglicherweise, vollständige Testergebnisse oder Produktarchitektur zu veröffentlichen. Die IETF kann Offenlegung nicht erzwingen. Beschaffungsteams können dennoch unterstützte Versionen, Interop-Belege und einen Schwachstellenprozess verlangen. Standardbeteiligung sollte Fragen an Produkte erzeugen, keine Immunität vor ihnen.
Barnes’ Wechsel zwischen Code, Spezifikationen und Produktumgebungen verleiht seiner Arbeit praktisches Gewicht. Die zentrale Lehre der Bilanz lautet: Vertrauen wird erst dann zur Routine, wenn dieselbe Idee mehrere unabhängige Implementierungen und deren Fehler übersteht.
Ein Protokoll kann kryptografisch solide sein und dennoch die Praxis nicht verändern. Implementierer müssen sich auf dieselbe Interpretation einigen, Administratoren müssen es einsetzen können, und alte Systeme müssen während der Migration weiter funktionieren. Barnes’ Standardkarriere ist bemerkenswert, weil sie sich wiederholt an genau dieser Grenze befindet.
ACME war teilweise erfolgreich, weil das betriebliche Problem sichtbar und wiederkehrend war. Ausstellung und Erneuerung von Zertifikaten belasteten fast jeden öffentlichen Dienst mit Arbeit. Das Protokoll bot einen schmalen Austausch, den Zertifizierungsstellen, Clients und Webserver unabhängig implementieren konnten. Selbst dann hing die Bereitstellung von Challenge-Methoden, Kontowiederherstellung, Ratenbegrenzungen, DNS-Anbietern und zuverlässiger Automatisierung ab. Der Standard verringerte Reibung; er beseitigte nicht das Zertifikatsökosystem.
MLS steht vor einem anderen Migrationsproblem. Sicheres Gruppen-Messaging umfasst Anwendungsstatus, Mitgliedschaftsänderungen, Identitätssysteme und Nutzungserlebnis. Zwei Implementierungen können demselben kryptografischen Protokoll folgen und dennoch inkompatible Erwartungen an Geräte, Verlauf und Wiederherstellung stellen. Interoperabilität erfordert Testvektoren, gemeinsame Bibliotheken, sorgfältige Versionsaushandlung und Produkte, die bereit sind, kompatibles Verhalten offenzulegen. Der RFC ist ein Fundament, kein globaler Gruppenchat-Dienst.
SFrame und HPKE haben ähnliche Grenzen. Ein Konferenzsystem kann SFrame unterstützen und zugleich einen proprietären Schlüsselverteilungsdienst nutzen. Eine Anwendung kann HPKE innerhalb eines größeren Designs korrekt verwenden, das Empfänger schlecht authentifiziert. Standardautoren können Eingaben, Ausgaben und Sicherheitseigenschaften spezifizieren. Produktteams müssen diese Eigenschaften über Speicherung, Identität, Benutzeroberfläche und Störfallreaktion hinweg bewahren.
Der IETF-Prozess ist teilweise langsam, weil Sicherheit genau in diesen Randfällen scheitert. Arbeitsgruppen-Reviews, Kommentare der Security Directorate, Implementierungsberichte und Interoperabilitätsveranstaltungen zwingen Annahmen ins Offene. Verzögerung kann Anbieter frustrieren, die eine Funktion benötigen. Vorschneller Konsens kann einen Fehler in eingesetzter Infrastruktur einfrieren. Barnes’ Wechsel zwischen Mozilla, Cisco, ISRG und der IETF verschafft ihm einen Blick auf beide Zwänge: die Notwendigkeit zu liefern und die Kosten eines Vertrauensprimitivs, das sich nicht geräuschlos reparieren lässt.
Autorschaft sollte daher nicht mit Befehlsgewalt verwechselt werden. Ein RFC-Editor oder Co-Autor kann Entscheidungen einrahmen und Text bereinigen. Eine Arbeitsgruppe, Reviewer und die Internet Engineering Steering Group entscheiden, ob das Dokument vorankommt. Unabhängige Implementierer bestimmen, ob es real wird. Betreiber entscheiden, ob es zuverlässig genug ist, um es zu behalten. Die Autorität des Standards verteilt sich auf diese Stufen.
Veraltung ist die Sicherheitsarbeit, die nach dem Erfolg beginnt
Ein Protokoll wird zur Infrastruktur, wenn alte Implementierungen lange in Nutzung bleiben, nachdem Autoren und Produktteams weitergezogen sind. Algorithmen schwächen sich ab, Zertifikate ändern sich, Übertragungsformate erhalten Erweiterungen, und betriebliche Abkürzungen werden zu Abhängigkeiten. Eine unsichere Option zu entfernen kann schwerer sein, als eine sichere hinzuzufügen.
Barnes’ Standardportfolio macht diesen Lebenszyklus sichtbar. ACME-Clients und Zertifizierungsstellen müssen sich weiterentwickelndes Challenge- und Kontoverhalten aushandeln. HPKE-Suiten benötigen klare Registries und Übergangsregeln. MLS-Gruppen können Geräte enthalten, die zu unterschiedlichen Zeiten aktualisieren. Ein Mediensystem kann nicht annehmen, dass alle Teilnehmenden am selben Tag einen neuen SFrame-Modus unterstützen.
Veraltung erfordert Belege über die tatsächliche Nutzung. Einen Algorithmus zu schnell zu entfernen, kann Geräte und Dienste stranden lassen. Ihn auf unbestimmte Zeit zu belassen, gibt Angreifern ein Downgrade-Ziel. Standards können Formulierungen wie „darf nicht“ und „sollte nicht“ definieren; Implementierer und Betreiber entscheiden, wann die Worte erzwungene Realität werden.
Wiederherstellung verkompliziert die Entscheidung. Eine Person mit einem alten Gerät braucht möglicherweise vorübergehenden Zugriff, um Berechtigungsnachweise zu migrieren. Ein Notfallkommunikationssystem mag eingeschränkte Kompatibilität dem vollständigen Dienstverlust vorziehen. Die Ausnahme braucht Umfang und Enddatum, sonst wird sie zum dauerhaften Weg.
Offene Protokolle verbessern den Prozess, weil mehrere Implementierer Migration testen und den bevorzugten Zeitplan eines Anbieters hinterfragen können. Sie schaffen keine zentrale Autorität, die jede unsichere Bereitstellung entfernen kann. Die Arbeit verteilt sich auf Registries, Bibliotheken, Produkte, Administratoren und Nutzende.
Sicherheitsprofile sollten daher als lebendige betriebliche Verträge behandelt werden. Teams brauchen Inventare von Algorithmen und Protokollversionen, Interoperabilitätstests und einen Rollback-Plan, wenn eine vermeintlich kompatible Änderung scheitert. Die langfristige Qualität eines Standards bemisst sich teilweise daran, wie sicher sein Ökosystem aufhören kann, das zu tun, was die ursprüngliche Version erlaubte.
Dies ist ein unterschätzter Teil von Barnes’ zusammensetzbarem Ansatz. Kleine Protokolle können an definierten Schnittstellen evolvieren. Der Vorteil realisiert sich nur, wenn das Ökosystem bereit ist, die alte Schnittstelle so sorgfältig zu verwalten wie die neue.
Titel, Vorstandsarbeit und Autorschaft verleihen unterschiedliche Arten von Einfluss
Barnes arbeitet derzeit als Distinguished Engineer im Collaboration-CTO-Büro von Cisco. Diese Rolle verbindet Standardarbeit mit Echtzeitkommunikation, Unternehmenssicherheit und Produktarchitektur. Die öffentliche Evidenz liefert keine vollständige Übersicht, welche Cisco-Produkte welche RFCs oder Entwürfe implementieren, und die öffentliche Datenlage stützt eine solche Schlussfolgerung nicht.
Produktumgebungen erlegen Zwänge auf, die Standarddiskussionen unterschätzen können. Unternehmen benötigen Identitätsintegration, Compliance, Aufzeichnung, Schlüsselwiederherstellung, Migration und Support. Endpunkte unterscheiden sich in der Leistung. Konferenzen umfassen Altteilnehmer. Sicherheitsfunktionen müssen mit dem Nutzungserlebnis zusammenwirken. Ein isoliert betrachtet solides Protokoll kann kommerziell scheitern, wenn es sich nicht inkrementell einführen lässt.
Die Produktanbindung kann Standards verbessern, weil Implementierer Mehrdeutigkeiten und Kosten erkennen. Sie kann aber auch Bedenken hinsichtlich Anbietereinfluss wecken. Der offene Prozess der IETF und unabhängige Implementierungen sind wichtige Kontrollen. Ein bei einem Unternehmen angestellter Autor sollte nicht standardmäßig so behandelt werden, als schriebe er private Produktanforderungen ins Internet, und Arbeitgeberinteressen sollten auch nicht ignoriert werden.
Barnes’ Einfluss ist am klarsten, wenn die beiden Bereiche getrennt bleiben. Cisco bietet Anstellung und Produktkontext. Die IETF regelt Standards durch Konsens. Let’s Encrypt und ISRG betreiben gemeinnützige Zertifikatsinfrastruktur. Open-Source-Projekte pflegen Code. Keine dieser Institutionen verleiht ihm Autorität über die anderen.
Barnes gehörte laut Organisationsmaterial von 2017 bis mindestens 2025 dem ISRG-Vorstand an. Zum Stichtag August 2026 fehlt er auf der aktuellen Vorstandsseite. Es wurde keine öffentliche Austrittsmitteilung oder Begründung gefunden. Die verantwortungsvolle aktuelle Beschreibung lautet ehemaliges oder früheres Vorstandsmitglied, nicht gegenwärtiges.
Der Unterschied ist biografisch klein und evidenztechnisch wichtig. Standard- und Gemeinnützigkeitsrollen ändern sich. Ein älteres Profil kann historisch korrekt bleiben und im Präsens irreführend sein. Aktuelle institutionelle Seiten sollten für gegenwärtige Autorität mehr Gewicht haben.
Dieselbe Regel gilt für IETF-Positionen. Barnes war Area Director und Working-Group-Chair. Seine aktuelle Datatracker-Rolle ist Security-Directorate-Reviewer. Frühere Führung zeigt Erfahrung; sie verleiht keine fortlaufenden Entscheidungsrechte.
Der Übergang schmälert seine Rolle in der Geschichte von Let’s Encrypt nicht. Die erste Boulder-Implementierung und Jahre der Vorstandsarbeit bleiben bedeutsam. Er verhindert lediglich, dass historische Autorität in einen gegenwärtigen Governance-Anspruch umgewandelt wird.
Personenprofile in der Infrastruktur scheitern oft an dieser Grenze, weil sich Rollen in Biografien anhäufen. Lesende sehen Gründer, Direktor, Autor und Ingenieur und nehmen eine durchgehende Kontrollsphäre an. Barnes’ Karriere durchläuft stattdessen mehrere Institutionen mit getrennten Kontrollen. Genauigkeit erfordert, jeden Titel zu datieren und zu benennen, was er ihm erlaubte zu tun.
Barnes’ Biografie enthält Rollen, die für allgemeine Lesende ähnlich klingen und doch sehr unterschiedlich funktionieren. Ein Distinguished Engineer in einem Unternehmen kann Architektur innerhalb eines Arbeitgebers prägen. Ein IETF-Autor schlägt Text vor und reagiert auf Konsens. Ein Area Director beteiligt sich an Standardmanagement und Review. Ein gemeinnütziger Direktor trägt Governance-Pflichten für eine Organisation. Das Schreiben einer ersten Codebasis begründet technische Autorschaft, ohne dauerhafte Kontrolle zu verleihen.
Diese Rollen als eine durchgehende Autorität zu behandeln, würde die Institutionen falsch beschreiben. Cisco kann Barnes Produktverantwortung übertragen, aber die IETF nicht anweisen, einen Standard zu veröffentlichen. Die IETF kann einen RFC definieren, aber Cisco oder einen anderen Anbieter nicht zwingen, ihn einzusetzen. Der ISRG-Vorstand konnte die gemeinnützige Organisation steuern, genehmigte aber nicht persönlich jeden Zertifikatsauftrag oder Boulder-Patch. Aktuelle Maintainer können Code ändern, den Barnes ursprünglich schrieb.
Die Trennung ist ein Resilienzmechanismus. Sie verhindert, dass eine einzelne Person zum alleinigen Gatekeeper für Zertifikatsautomatisierung oder Gruppensicherheit wird. Sie macht Einfluss zudem schwer messbar. Ein Autor kann ein Feld prägen, ohne einen aktuellen Titel zu haben. Ein Reviewer kann ein gefährliches Design stoppen, ohne im endgültigen RFC zu erscheinen. Eine Implementierung kann Praxis etablieren, bevor der Standard vollständig ist.
Die praktische Regel lautet, jede Rolle zu datieren und zu qualifizieren. Barnes gehörte dem ISRG-Vorstand bis mindestens 2025 an, fehlt aber auf der aktuellen Seite. Er war früher im IETF-Management tätig und hat derzeit eine Reviewer-Rolle. Er schrieb die erste Boulder-Version; das aktuelle Projekt ist kollektiv. Diese Formulierungen bewahren die Bedeutung, ohne Kontrolle zu erfinden.
Sie offenbaren auch die institutionelle These seiner Karriere. Sichere Infrastruktur ist stärker, wenn Autorschaft, Review, Implementierung und Betrieb einander hinterfragen können. Die Arbeit wird langsamer und verteilter. Es wird schwerer, die Arbeit in eine einfache Heldengeschichte zu pressen. Diese Komplexität ist der Mechanismus, durch den offenes Vertrauen vermeidet, zum privaten System einer Person zu werden.
Offene Protokolle verteilen Vertrauen, statt es verschwinden zu lassen
ACME reduzierte manuelle Zertifikatsarbeit und half, verschlüsselte Webbereitstellung zur Routine zu machen. HPKE gab Protokollen eine wiederverwendbare Verschlüsselungskomponente. MLS schuf ein skalierbares Modell für wechselnde Gruppen. SFrame schützte Medien und erhielt zugleich die Weiterleitung. OHTTP und aggregierte Messdesigns trennten Informationen zwischen Parteien.
Jeder Mechanismus verringert die Abhängigkeit von einem proprietären Monolithen auf einer Ebene. Jeder schafft auch neue betriebliche Abhängigkeiten. ACME-Clients hängen von Kontoschlüsseln, DNS- oder HTTP-Validierung und der Verfügbarkeit der Zertifizierungsstelle ab. HPKE hängt von authentischen Empfängerschlüsseln ab. MLS hängt von Endpunktzustand und Identität ab. SFrame hängt von Schlüsselverteilung und Client-Verarbeitung ab. OHTTP hängt von Nicht-Kollusion ab. Aggregierte Messung hängt von Abfragepolitik und Trennung der Aggregatoren ab.
Die Standards scheitern nicht daran, dass diese Abhängigkeiten bestehen. Ihr Wert liegt darin, dass die Abhängigkeiten explizit genug für unabhängige Implementierungen und Reviews sind. Organisationen können Anbieter wählen, private Systeme bauen oder Interoperabilität testen. Ein Defekt oder eine Richtlinienstreitigkeit kann anhand einer öffentlichen Spezifikation diskutiert werden, statt nur anhand des Verhaltens eines Anbieters.
Barnes’ Karriere zeigt, wie diese Form der Offenheit betrieblich wird. Code demonstriert einen Arbeitsablauf. Eine Arbeitsgruppe verallgemeinert ihn. Produkte und Dienste implementieren Profile. Betreiber entdecken Fehler. Neue Entwürfe erweitern oder korrigieren das Modell. Autorität wandert zwischen Institutionen, statt beim ursprünglichen Autor zu ruhen.
Das ist eine weniger heroische Geschichte als die einsame Erfindung und eine nützlichere. Moderne Kommunikationssicherheit wird durch zusammensetzbare Protokolle und fortlaufende Governance aufrechterhalten. Die Arbeit ist nie abgeschlossen, weil sich Mitgliedschaften, Algorithmen, Plattformen und Bedrohungen ändern. Barnes’ Beitrag ist das wiederholte Design von Schnittstellen, durch die dieser Wandel automatisiert werden kann, ohne einem System jedes Geheimnis zu geben.
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten