
Zusammenfassung
- RFC 9809 führt getrennte Extended Key Usages für das Signieren von Konfigurationen, Vertrauensanker-Konfigurationen und Update-Paketen sowie für sicherheitskritische Kommunikation ein. Sie beschreiben einen zertifizierten Zweck, nicht die Freigabe eines bestimmten Artefakts, Peers oder Betriebszustands.
- Ob mehrere Zwecke in einem Zertifikat zulässig sind, bestimmen Anwendungsprofil und Zertifikatspolitik. Die vertrauende Anwendung muss sowohl verlangte als auch ausgeschlossene Zwecke durchsetzen und das Ergebnis der späteren Aktion separat belegen.
Der gefährlichste Eintrag in einer Zertifikatsprüfung lautet nicht immer „ungültig“. Manchmal lautet er „gültig für beides“.
Wenn derselbe Schlüssel gewöhnliche Software-Updates und eine Änderung der Vertrauensanker signieren darf, verbindet er zwei Eingriffstiefen. Ein Angreifer, der die Update-Freigabe erlangt, könnte im zweiten Schritt verändern, welchen Herausgebern das Gerät künftig vertraut. Eine Organisation kann deshalb ein vollständig korrekt signiertes Zertifikat ablehnen, weil seine Zwecke gemeinsam zu weit reichen.
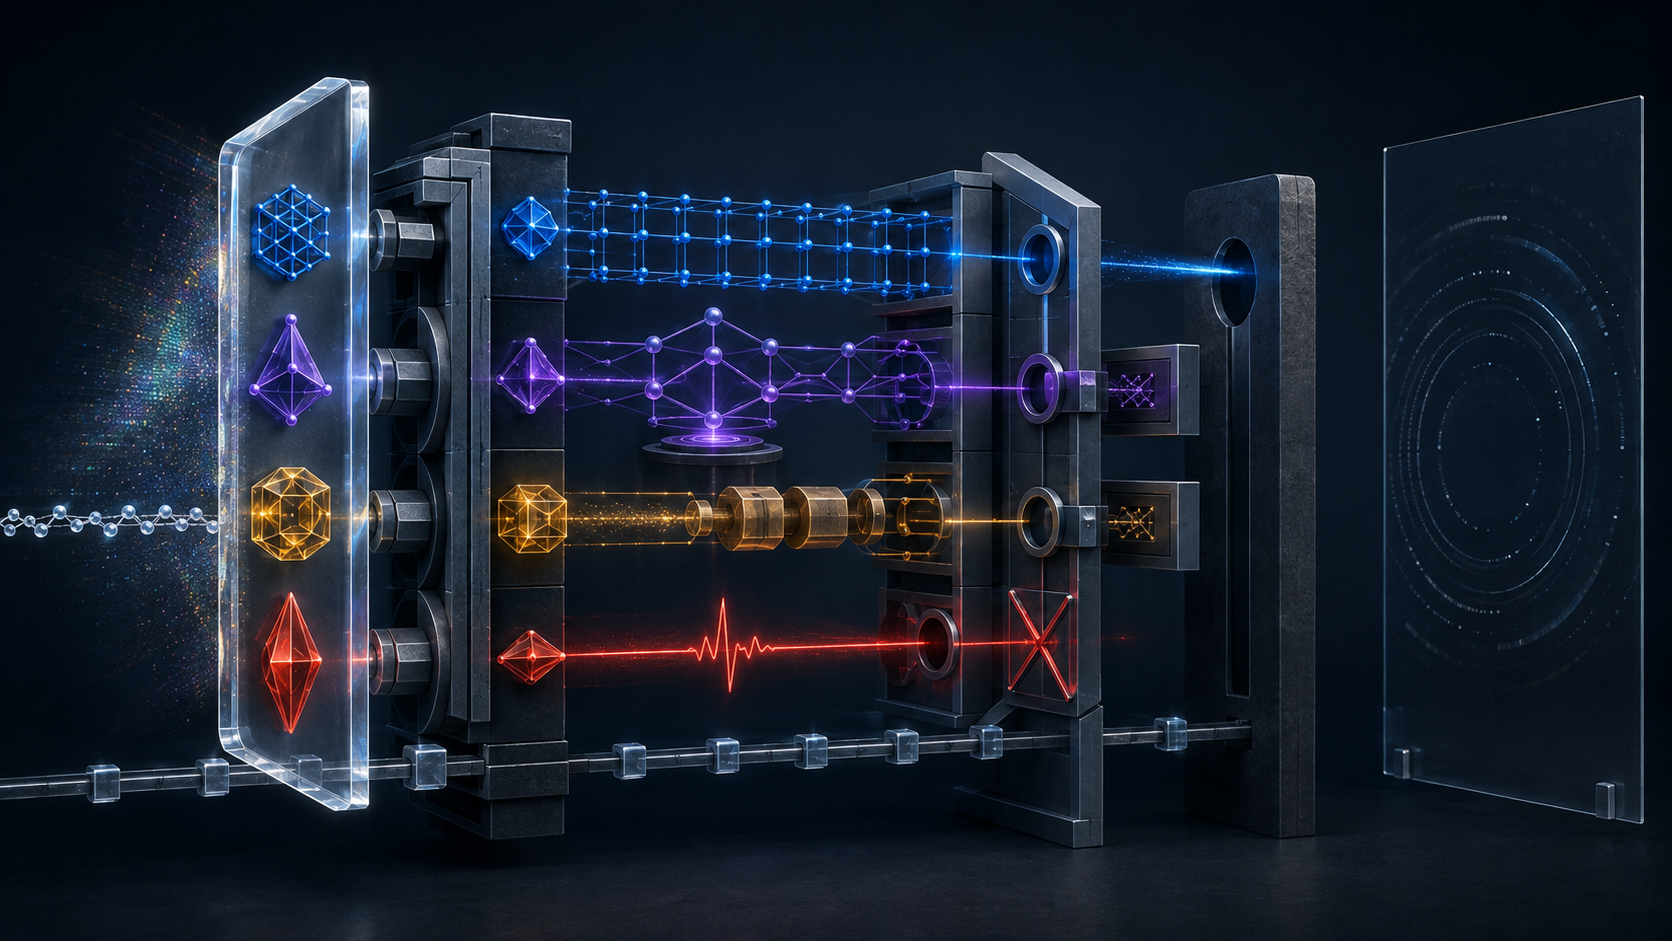
Die RFC 9809 schafft für diese Entscheidung erstmals vier gemeinsame Namen. Das Standards-Track-Dokument vom Juli 2025 definiert id-kp-configSigning, id-kp-trustAnchorConfigSigning, id-kp-updatePackageSigning und id-kp-safetyCommunication. Gemeint sind Konfigurationen, Konfigurationen von Vertrauensankern, Software- oder Firmware-Pakete und Kommunikation, die Leben, Gesundheit, Eigentum oder Umwelt berühren kann.
Die Informationsseite des RFC Editor nennt Hendrik Brockhaus und David Goltzsche als Autoren und hält Datum und Status fest. Der IETF Datatracker dokumentiert das Verfahren. Im SMI-Register der IANA stehen die vier Zwecke als Nummern 41 bis 44 unter dem PKIX-Key-Purpose-Zweig.
Der Nutzen einer solchen Registrierung ist konkrete Bescheidenheit. Ein stabiler OID verhindert, dass Branchen private Marker erfinden oder einen zu allgemeinen Zweck zweckentfremden. Zertifizierungsstellen, Profile, Bibliotheken und Prüfer können dieselbe Absicht erkennen. Das Register entscheidet jedoch nicht über den Betrieb einer Anlage, deren Wartungsfenster oder deren physische Folgen.
Die RFC 5280 beschreibt EKU als Beschränkung der Zwecke eines zertifizierten öffentlichen Schlüssels. Ist zusätzlich Key Usage vorhanden, muss die Verwendung mit beiden Erweiterungen vereinbar sein. digitalSignature kann die kryptographische Operation erlauben; EKU grenzt ihren Anwendungszweck ein. Danach bleibt die Frage offen, ob gerade dieses Objekt für dieses Ziel zu diesem Zeitpunkt autorisiert ist.
RFC 9809 erklärt die vier Zwecke nicht grundsätzlich für gegenseitig ausschließend. Zulässige und unzulässige Kombinationen bleiben dem technischen Anwendungsstandard und der PKI-Zertifikatspolitik überlassen. Das bewahrt lokale Verantwortung. Ein Industriesystem und ein Bahnsystem dürfen dieselben Begriffe verwenden, ohne dieselbe Ausfallgrenze übernehmen zu müssen.
Die CA verantwortet Antrag, Identitätsprüfung, Key Usage, EKU und die nachvollziehbare Ausstellungspolitik. Sie kennt aber nicht jede Rollenverteilung und jedes Rückfallverfahren der späteren Relying Parties. Das Anwendungsprofil muss daher festlegen, ob etwa id-kp-updatePackageSigning verlangt und id-kp-trustAnchorConfigSigning im selben Endzertifikat ausgeschlossen wird.
Mit RFC 9336 lassen sich erlaubte und ausgeschlossene EKUs in Zertifizierungspfaden ausdrücken. Entscheidend ist die Implementierung. Eine Prüfung, die nur nach dem gewünschten OID sucht, übersieht einen zusätzlich verbotenen Zweck. Die korrekte Aussage ist eine Mengenentscheidung: vorhanden, nicht vorhanden, erlaubt, ausgeschlossen und mit Key Usage vereinbar.
anyExtendedKeyUsage unterläuft diese Trennung. Der Platzhalter kann Integrationen vereinfachen, belegt aber keine begrenzte Autorität. RFC 9809 rät vom routinemäßigen Einsatz ab. Vier präzise Registrierungen helfen wenig, wenn Ausstellung oder Prüfung am Ende wieder jeden Zweck durchwinken.
Auch eine perfekte Zertifikatsprüfung prüft nicht das signierte Objekt. Ein Update braucht Zielklasse, Version, Abhängigkeiten, Frische, Verarbeitung und Rückfall. Die RFC 9019 trennt Rollen wie Firmware-Autor, Manifest-Autor, Verteiler und Gerät. Die RFC 9124 beschreibt Informationen, mit denen ein Manifest Payload, Komponente und Bedingungen bindet. Das Update-EKU liefert weder diese Semantik noch einen Beleg für den erfolgreichen Neustart.
Eine signierte Konfiguration kann an die falsche Flotte gehen oder eine lokale Schutzgrenze verletzen. Eine Vertrauensanker-Konfiguration verändert darüber hinaus, welche Autoritäten künftig gelten. Ihr eigener OID schafft eine Nahtstelle für getrennte Schlüssel, Zwei-Personen-Freigabe, Offline-Verwahrung oder einen strengeren Rollback. Er erzeugt diese Kontrollen nicht selbst.
Bei sicherheitskritischer Kommunikation darf die Zweckangabe erst recht nicht zum Ergebnis aufgewertet werden. Der Empfänger muss Peer und Kontext, Frische, Reihenfolge, Wiederholung und Bedeutung prüfen. Verriegelungen und fehlersicheres Verhalten sind Systemeigenschaften. Ein EKU kann den Eintritt in den Prüfpfad begrenzen; es kann nicht bestätigen, dass eine Maschine stoppte oder eine Warnung rechtzeitig ankam.
Zweckgenauigkeit offenbart zudem Funktion. RFC 9809 weist darauf hin, dass Zertifikate in TLS 1.2 oder öffentlichen Certificate-Transparency-Protokollen sichtbar sein können. RFC 5246 liefert den TLS-1.2-Kontext. RFC 8446 verschlüsselt in TLS 1.3 die Handshake-Nachrichten nach ServerHello, darunter Zertifikate. RFC 9162 definiert das heutige Transparenzmodell. Ein geschützter Transportpfad beseitigt nicht öffentliche Logs, andere Protokolle oder interne Inventare.
Ein belastbarer Nachweis verbindet deshalb Zertifikatsfingerabdruck und Pfad, Ausstellerpolitik, sämtliche Key Usages und EKUs, Version und Entscheidung der Kombinationsregel, Identität und Hash des Objekts, Ziel und Frische, die Freigabe zur Aktivierung sowie Telemetrie, Quittung oder Rollback. „Zertifikat gültig“ ist ein Zwischenergebnis.
Heng Lu trennt in Reality Layers symbolische Aussage, technischen Zustand, operative Handlung und Wirkung. Running-Code Primacy stellt die wirklich laufende Prüfregel über das Papiermodell. Minimum Initial Specification erklärt die institutionelle Stärke von RFC 9809: eine kleine gemeinsame Sprache, während spätere Kombinationen dort entschieden werden, wo ihre Folgen entstehen.
Die vier OIDs sind keine vier Freigaben. Sie sind vier unterscheidbare Zuständigkeiten. Erst die lokal ausgeführte Regel, die benannte Betriebsentscheidung und der beobachtete Ausgang machen daraus eine kontrollierte Kette.
Quellen
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten