
Zusammenfassung
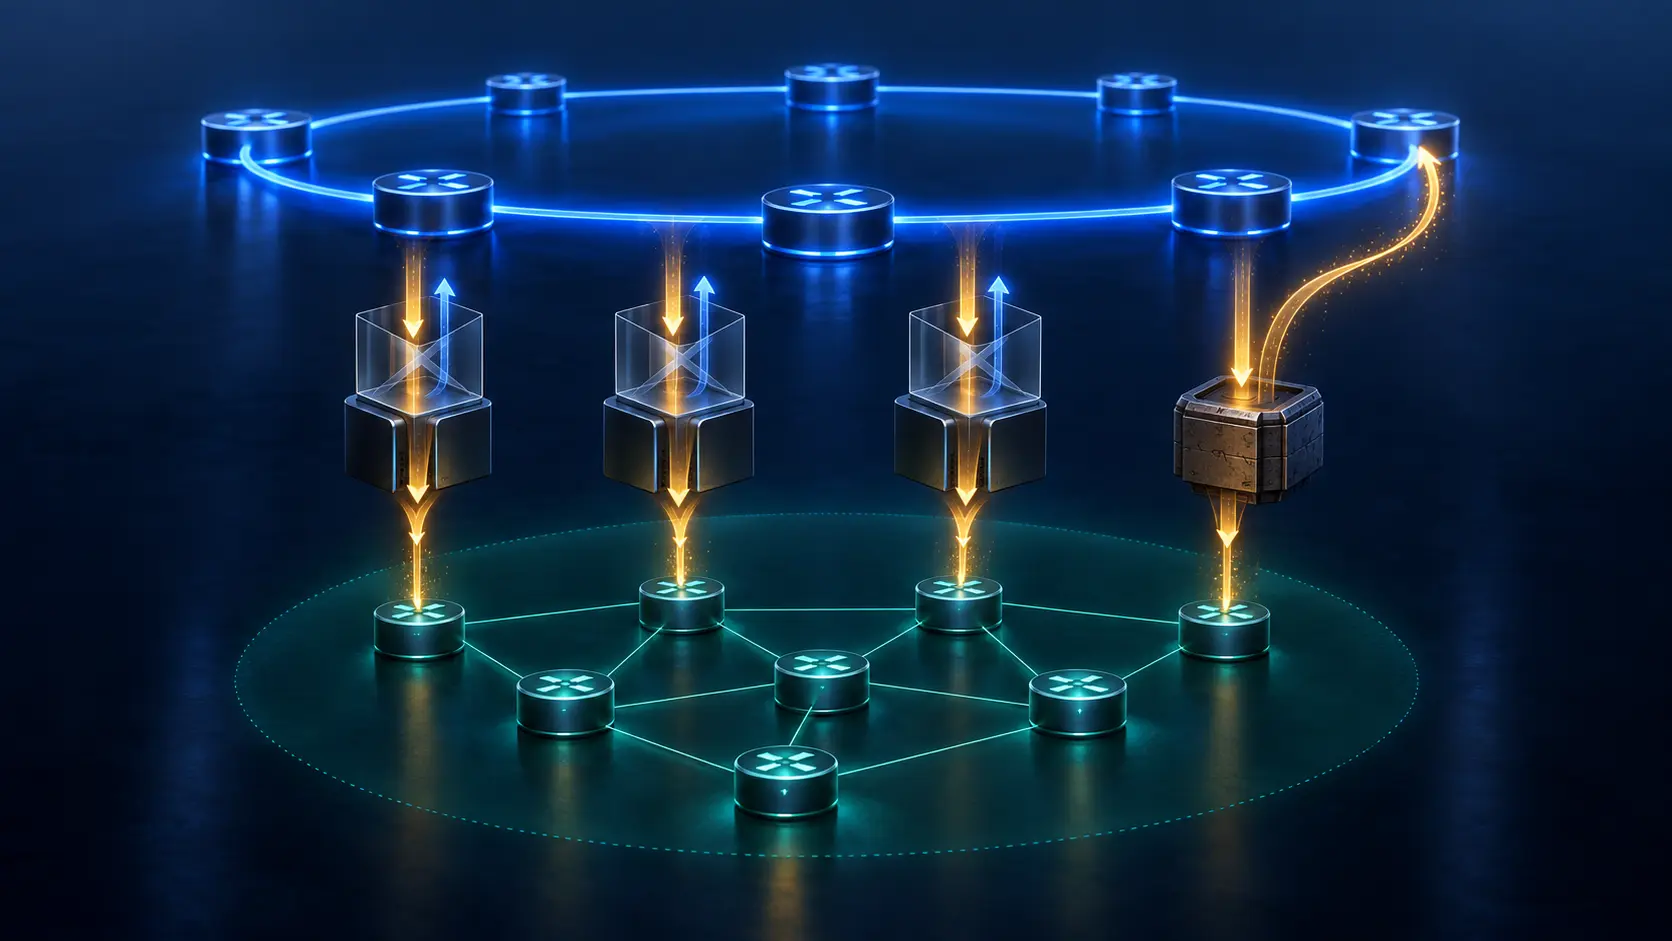
- RFC 5302 verteilt ausgewählte Level-2-Präfixe nach Level 1 und markiert in TLV 128 oder 130, dass sie abwärts kamen und nicht wieder nach Level 2 exportiert werden dürfen.
- Versionsmischung ist rollenspezifisch: Ein alter reiner Level-1-Empfänger kann das Bit ignorieren, ohne allein den Rückweg zu bilden; ein alter L1/L2-Grenzrouter kann genau diesen Rückweg öffnen.
Der erfolgreiche Test steht auf der falschen Seite der Grenze
RFC 1195 beschreibt ein zweistufiges IS-IS. Level-1-Gebiete sind über eine Level-2-Topologie verbunden; ein interner Router nutzt für Ziele außerhalb seines Gebietes gewöhnlich den nächsten angeschlossenen L1/L2-Router. Informationen durften von Level 1 nach Level 2 steigen. Der umgekehrte inter-area Weg war nicht definiert.
RFC 5302 ergänzt die selektive Verteilung nach unten. Ein Gebiet kann dadurch präzisere Wege erhalten als den Standardpfad zum nächsten Grenzrouter. Zugleich entsteht ein möglicher Informationskreis: Ein in Level 2 gelernter Präfix gelangt in ein Level-1-LSP, wird an einer anderen Grenze für einen gewöhnlichen Level-1-Ursprung gehalten und erneut nach Level 2 angekündigt.
Dass der Präfix empfangen, ausgewählt und weitergeleitet wurde, belegt den Nutzen. Es belegt nicht, dass alle anderen Grenzen den Rückweg sperren. Gerade weil alte Empfänger funktionieren können, ist ein grüner Empfangstest kein Ersatz für die Prüfung jeder Rolle.
Aus einem reservierten Bit wird eine Herkunftsgrenze
TLV 128 bezeichnet nach RFC 1195 interne IP-Erreichbarkeit, TLV 130 externe IP-Erreichbarkeit. Das höchstwertige Bit im Feld Default Metric war reserviert: Sender setzten es auf null, Empfänger ignorierten es. RFC 5302 definiert diese Stelle als Up/Down-Bit neu.
Leitet ein L1/L2-Router einen Präfix aus Level 2 ab und schreibt ihn in ein Level-1-LSP, setzt er das Bit auf eins. Andere Präfixe tragen im Zweiebenenmodell null. Lernt ein Grenzrouter in Level 1 einen gesetzten Präfix, darf er ihn nicht nach Level 2 ankündigen. Das Bit transportiert damit Richtung und ein Rückkehrverbot.
Es bestätigt weder SPF-Auswahl noch globale RIB, FIB-Programmierung oder Zustellung. Auch ein authentisiertes LSP beweist keine korrekte Verteilungspolitik. Ein legitimer Router kann eine unverfälschte Nachricht erzeugen und dennoch eine Software verwenden, die das umgewidmete Bit nicht versteht. Nachrichtenauthentizität und Grenzdisziplin sind verschiedene Aussagen.
Dasselbe alte Verhalten hat zwei Sicherheitsklassen
Die Rückwärtskompatibilität nutzt aus, dass ältere RFC-1195-Implementierungen das reservierte Bit ohnehin ignorierten. Ein reiner Level-1-Router kann den neuen Präfix annehmen und wie interne Gebietserreichbarkeit behandeln. RFC 5302 stellt fest, dass dies unter reinen Level-1-Routern für sich genommen nicht die entscheidende Schleife erzeugt.
An einem L1/L2-Grenzrouter ist das identische Verhalten gefährlich. Ohne Kenntnis der Abwärtsherkunft kann er den Präfix als Level-1-Ursprung einstufen und nach Level 2 exportieren. Der RFC nennt Routingschleifen, suboptimale Wege und zusätzliche Instabilität als mögliche Folgen.
Die Anforderung lautet deshalb weder „alle Router erneuern“ noch „nur den einspeisenden Router erneuern“. In jedem Gebiet, in dem Abwärtsverteilung aktiv ist, müssen alle L1/L2-Router das Bit verstehen. Auch eine stille Reserve, ein Wartungsweg oder eine heute unbenutzte Grenze gehört zum Nachweis, wenn sie morgen am Rückweg teilnehmen könnte.
TLV-Art und Metrikart bleiben getrennte Achsen
TLV 128 und 130 unterscheiden interne und externe Erreichbarkeitsinformation. Davon getrennt kann die Metrik intern oder extern sein. Eine interne Metrik lässt sich mit den Linkkosten der IS-IS-Domäne vergleichen; eine externe nicht unmittelbar. Eine externe Metrik ist nur für externe Präfixe gültig. TLV 128 zusammen mit externer Metrik muss der Empfänger ignorieren.
Für die IS-IS-SPF-Präferenz stehen ein interner Präfix und ein externer Präfix mit interner Metrik gleich. Ein externer Präfix mit externer Metrik wird gegenüber demselben Ziel mit interner Metrik nachgeordnet, unabhängig vom Zahlenwert. Gewöhnliche Level-1-Routen stehen vor Level 2, danach folgen die von Level 2 nach Level 1 verteilten inter-area Routen; Klassen mit externer Metrik kommen später.
Das verifizierte Erratum 3994 korrigiert die Berechnungsquelle einer externen inter-area Route mit externer Metrik: Sie wird beim Level-2-SPF abgeleitet, nicht beim Level-1-SPF. Ein einzelnes Merkmal „installiert“ verwischt genau diese Unterscheidung. Der Beleg braucht Ursprungsebene, Quell-LSP, TLV, Routentyp, Metrikart und -wert, Bit, SPF-Quelle, RIB-Entscheidung und FIB-Zustand.
Default-off macht die Freigabe überprüfbar
RFC 5302 empfiehlt, Level-2-Routen standardmäßig nicht nach Level 1 anzukündigen und eine manuelle Aktivierung zu verlangen. Dieser Schritt kann Gebiete, Präfixe, Policy-Generation, Grenzinventar, Fähigkeitsnachweise, Filter, Summarien, Beobachtungsfenster und Rollback-Signal an eine konkrete Autorisierung binden.
Die Konfiguration eines Routers spricht nicht für seine Nachbarn. Vorher müssen alle L1/L2-Grenzen im Gebiet bekannt und fähig sein. Während der Änderung sollte die markierte Route von mehreren Punkten beim Abstieg beobachtet werden. Danach muss jede mögliche Rückkehrstelle zeigen, dass der Präfix nicht in verbotenen Level-2-Ankündigungen auftaucht. Das gemessene Nichtauftreten ist hier das gewünschte Ergebnis.
Auch die normale Aufwärtsverteilung verlangt Disziplin. Ein Grenzrouter sollte nach Level 2 nur Level-1-Routen ankündigen, die er tatsächlich zur Weiterleitung verwendet, statt die ganze Datenbank ungeprüft zu kopieren. Filterung und Zusammenfassung begrenzen die Oberfläche der Hierarchie.
In einem Level-2-LSP gilt keine pauschale Ablehnung
Das Rückexportverbot aus Level 1 darf nicht zur Regel werden, jedes gesetzte Bit überall abzulehnen. Im Zweiebenenmodell von RFC 5302 hat das Up/Down-Bit in einem Level-2-LSP keine operative Funktion; dort soll es ignoriert und der Präfix angenommen werden. RFC 7775 verdeutlicht später, dass es in diesem Modell keinen Level-2-inter-area-Routentyp gibt, und berichtigt die widersprüchliche IPv6-Präferenz aus RFC 5308.
Eine automatisierte Entscheidung braucht deshalb die LSP-Ebene und die Rolle des Empfängers. Ein Bitwert ohne diesen Kontext kann legitime Level-2-Information blockieren und zugleich die eigentliche Gefahr übersehen: die erneute Ankündigung einer in Level 1 gelernten Abwärtsroute.
Der Nachweis endet erst an der letzten Rückkehrstelle
Ein nicht geheimes Änderungsprotokoll verbindet Präfix und Adressfamilie mit Ursprungsebene, Quellsystem und LSP, TLV, internem oder externem Routentyp, Metrikart und -wert, Bit am Eingang, genehmigter Abwärtspolitik und Generation, Software und Fähigkeit aller Grenzrouter, Level-1-Ankündigung, Beobachtungen an jeder anderen Grenze, expliziter Abwesenheit in Level 2, SPF-Quelle, RIB-Wahl, FIB-Installation, Weiterleitung und Rollback-Entscheidung.
Empfangen, angenommen, ausgewählt, installiert, angekündigt, unterdrückt, weitergeleitet und zugestellt sind getrennte Zustände. Wer sie in einer grünen Kennzahl zusammenfasst, lässt den sichtbaren kürzeren Weg eine unsichtbare Rückkehr überdecken.
Quellen
- https://www.rfc-editor.org/rfc/rfc5302.html
- https://www.rfc-editor.org/rfc/rfc5302.txt
- https://www.rfc-editor.org/info/rfc5302/
- https://datatracker.ietf.org/doc/rfc5302/
- https://datatracker.ietf.org/doc/rfc5302/history/
- https://datatracker.ietf.org/doc/rfc5302/references/
- https://datatracker.ietf.org/doc/rfc5302/referencedby/
- https://www.rfc-editor.org/errata/rfc5302
- https://www.rfc-editor.org/rfc/rfc1195.html
- https://www.rfc-editor.org/rfc/rfc2966.html
- https://www.rfc-editor.org/rfc/rfc5305.html
- https://www.rfc-editor.org/rfc/rfc5308.html
- https://www.rfc-editor.org/rfc/rfc7775.html
- https://www.rfc-editor.org/rfc/rfc5120.html
- https://www.rfc-editor.org/rfc/rfc3784.html
- https://www.rfc-editor.org/rfc/rfc5304.html
- https://www.rfc-editor.org/rfc/rfc5310.html
- https://www.iana.org/assignments/isis-tlv-codepoints/isis-tlv-codepoints.xhtml
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
- https://heng.lu/on-reality-layers-symbolic-power-and-why-clarity-feels-so-hostile/
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten