
Zusammenfassung
- RFC 10004 verteilt CMC-Pflichten auf Entitäten, Clients, Server, End Entities, Registrierungsstellen und Zertifizierungsstellen. Ein Baustein kann mehrere Rollen tragen.
- Belastbare Konformität bindet Version, Rollengraph, bedingte Funktionen, Algorithmen, Konfiguration, Transaktionsweg und Ergebnis zusammen.
Im Testaufbau sprach ein Endgerät direkt mit der Zertifizierungsstelle. In Produktion kam eine Registrierungsstelle hinzu, die Anträge nach Inhalt sortierte und in einigen Fällen den Besitznachweis prüfte. Der alte Testbericht blieb formal richtig. Für die neue Kette war er unvollständig.
Das Beispiel ist konstruiert und behauptet nichts über ein reales Produkt. Es zeigt die zentrale Eigenschaft von RFC 10004: CMC-Konformität ist eine rollengebundene Menge von Anforderungen.
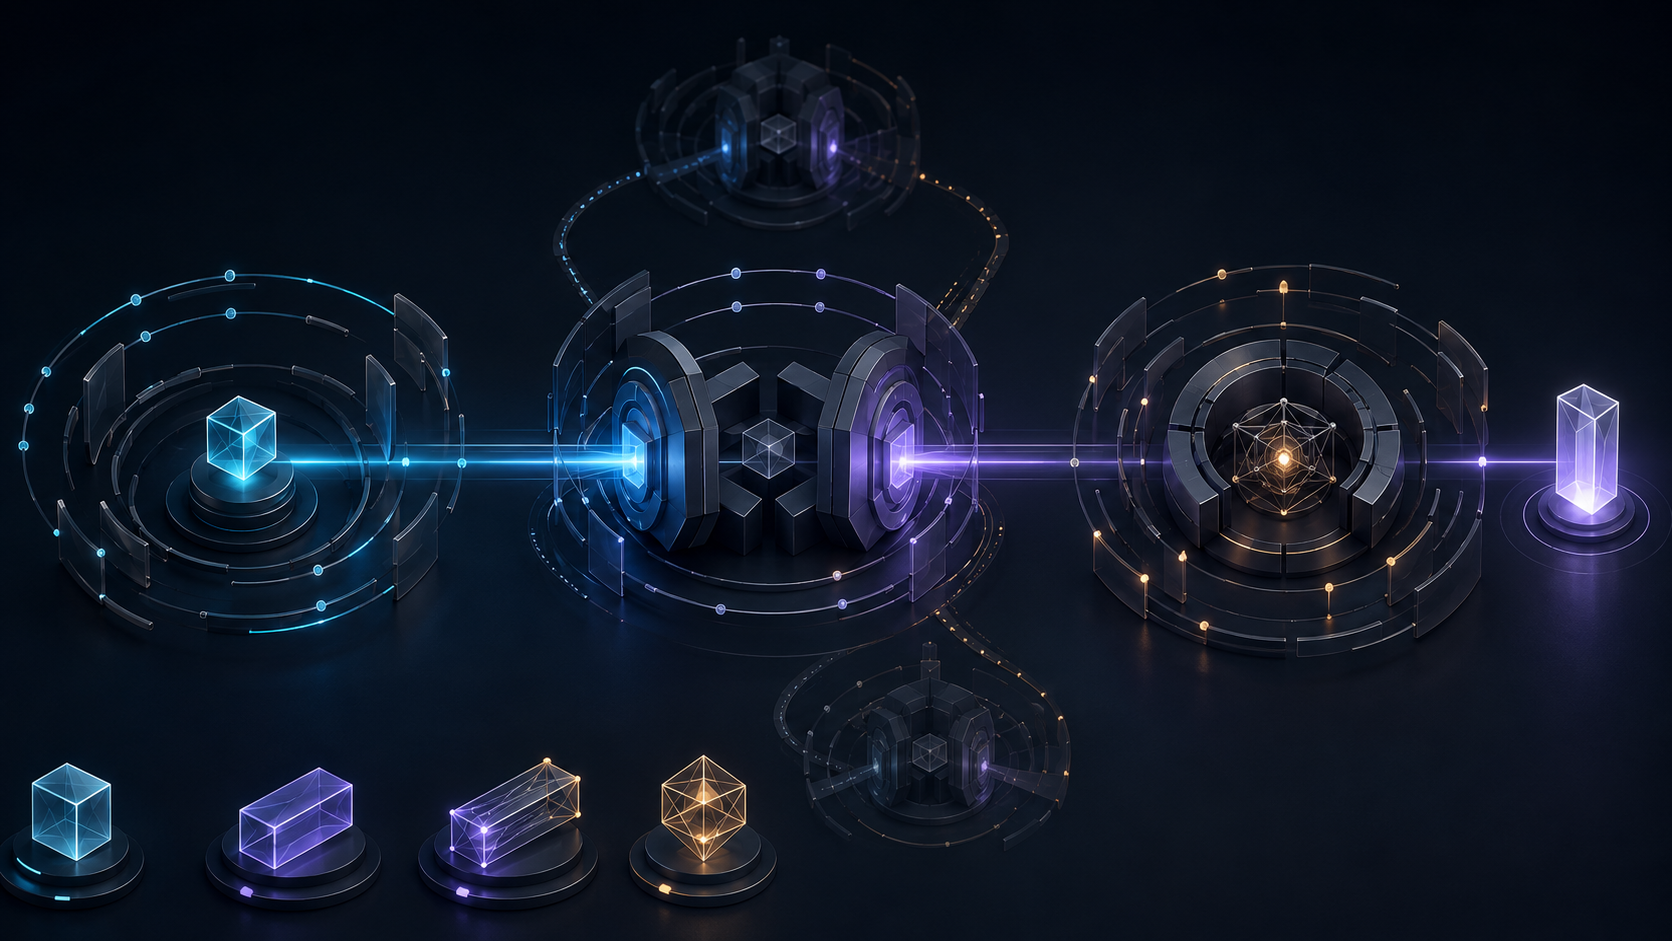
Im einfachsten Fall ist die End Entity Client und die CA Server. Mit einer RA wird dieselbe RA zum Server gegenüber dem Antragsteller und zum Client gegenüber dem Aussteller. Mehrere RAs sind möglich, der Inhalt kann den Weg bestimmen, und nicht jede RA muss jeden Antrag sehen.
RFC 10004 unterscheidet sechs überlappende Bereiche: alle Entitäten, Clients, Server, EEs, RAs und CAs. Das Gerät gehört nicht dauerhaft in eine Spalte. Seine Pflichten folgen der Kante, der Funktion und der aktivierten Einsatzweise.
RFC 10002 definiert Strukturen und Controls, RFC 10003 die Transporte. RFC 10004 ordnet Implementierungspflichten zu. Informationsseite und Errata-Suche fixieren den geprüften Stand.
Alle Entitäten müssen Full PKI Requests, Simple und Full PKI Responses, CRMF sowie HTTP unterstützen. Server sollen auch Simple PKI Requests und PKCS 10 anbieten. Darüber liegt eine Tabelle mit unterschiedlichen MUST-, SHOULD- und bedingten Pflichten.
Eine CA, die für RAs ausgelegt ist, muss bestimmte RA-bezogene Controls umsetzen. Eine EE erhält strengere Response-Body-Pflichten, wenn eine RA Identitäten prüft oder Schlüssel erzeugt. Encrypted und Decrypted POP hängen von Schlüsselaustausch, nicht signierenden Hardware-Schlüsseln und delegierter POP-Prüfung ab.
Eine Topologieänderung kann damit neue Pflichten aktivieren, ohne dass sich das Programm ändert. Eine grüne Prüfung aus der Direktverbindung darf nicht stillschweigend auf eine mehrstufige RA-Kette übertragen werden.
Auch der Algorithmusbestand ist nur eine Fähigkeitsschicht. RSA-SHA256, AES, AES-GCM mit festgelegten Längen und RSA-Schlüsseltransport bilden den Sockel. DH, PBKDF2, AES Key Wrap und HMAC-SHA256 werden auf bedingten Pfaden erforderlich. RFC 5652 liefert CMS, RFC 5754 SHA-2 und RFC 5084 authentisierte Verschlüsselung.
Ein vorhandener Algorithmus beweist nicht seine Auswahl, Parameter oder Ausführung in einem Antrag. Ebenso beweist ein erfolgreicher Transport weder die zuständige Prüfung noch eine Ausgabeentscheidung.
Beim Besitznachweis wird die Zuständigkeit greifbar. Die CA muss POP vor Ausstellung erzwingen, darf die Prüfung aber in begrenzten Fällen an eine RA delegieren. RFC 6955 beschreibt die DH-Methode. Der Nachweis muss deshalb Antrag, Methode, prüfende Stelle, Delegationsregel und weitergegebenes Ergebnis nennen.
Konformität hat außerdem eine Epoche. RFC 10004 ersetzt RFC 5274 und übernimmt RFC 6402. Der kryptografische Sockel wandert zu SHA-256. Ältere Algorithmen dürfen aus Kompatibilitätsgründen angeboten werden, sollen aber zur Identifikation und Migration betroffener Zertifikate genutzt werden. Kompatibilität ohne Kohorte und Frist wird Lock-in.
Nach der Ausstellung bleibt die Vertrauensebene offen. RFC 5280 behandelt Zertifikate und Pfadprüfung. CMC-Konformität beweist keine Berechtigung am Namen, keinen akzeptierten Pfad, keine Anwendungsautorisierung und kein Serviceergebnis.
Heng Lus Reality Layers trennen Standard, Fähigkeit, Konfiguration, Ausführung, Ausgabe und Nutzung. Running-Code Primacy verlangt beobachtetes Verhalten. Minimum Initial Specification begrenzt die gemeinsame Zusage und belässt spätere Entscheidungen beim verantwortlichen Betreiber.
Statt eines Siegels braucht es einen rollenbezogenen Beleg: Softwareversion, RFC- und Errata-Stand, Client-Server-Richtung jeder Kante, EE/RA/CA-Funktion, Bedingungen, Algorithmen, Policy- und Konfigurationsepoche, durchlaufene RAs, verarbeitete Controls, POP-Entscheidung, Antwort und Zertifikatsannahme. Eine nicht beobachtete Station bleibt eine Lücke.
Quellen
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten