
Zusammenfassung
- RFC 3360 lehnt RST als allgemeines Signal für Überlast oder unbekannte Reserved-Bits ab, weil Empfänger daraus eigentlich einen TCP-Verbindungszustand ableiten.
- Der ECN-Fallback kann die Verbindung retten, belohnt aber Geräte, die ECE/CWR nicht tolerieren, und macht den ersten gültigen Reset weniger glaubwürdig.
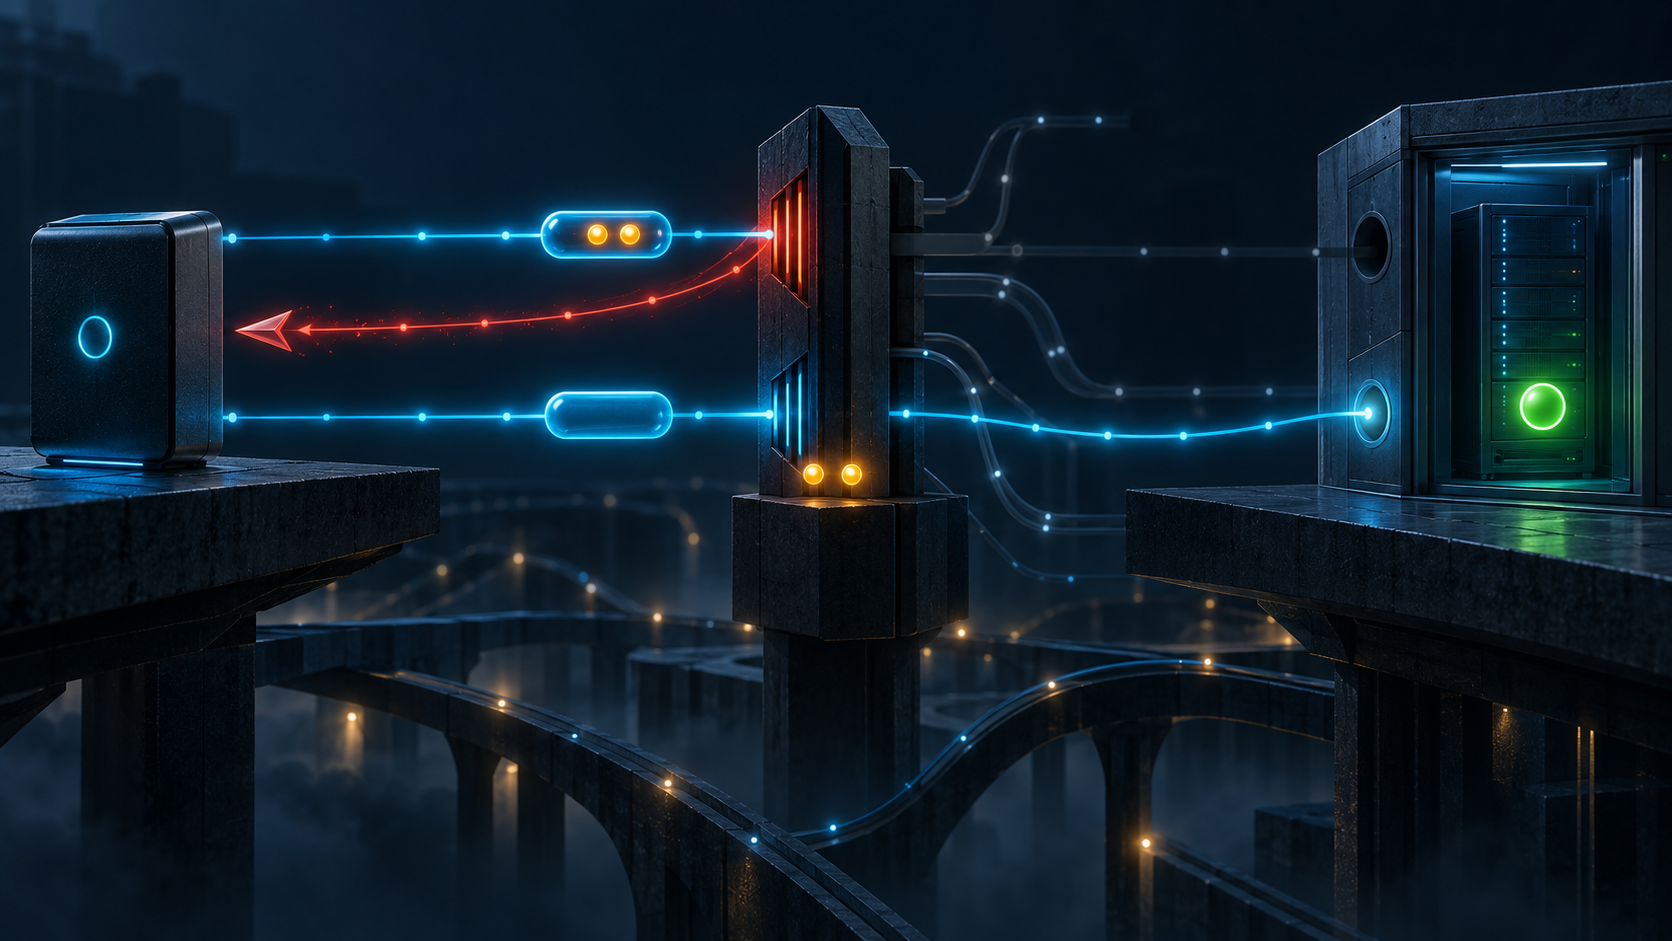
Die Listen-Queue war voll. Statt den SYN zu verwerfen und TCPs Retransmission mit Backoff wirken zu lassen, schickte das Gerät sofort RST. Mehrere populäre Stacks reagierten nicht mit Ruhe, sondern sendeten den SYN umgehend erneut — bis zu viermal.
Das Signal, das Ressourcen sparen sollte, erzeugte aggressiveres Verhalten.
RFC 3360 wurde im August 2002 als BCP 60 veröffentlicht. Sein bekanntestes Beispiel betrifft ECN-setup-SYNs, doch die Passage zur Überlast macht den Mechanismus besonders klar: Wer eine starke Protokollbedeutung für einen fremden Zweck benutzt, verändert die Anreize der Empfänger. Das Dokument ist keine aktuelle Messung und kein Vendor-Ranking. Es beschreibt eine Semantik- und Kontrollschleife.
Reset beendet Zustand; er beschreibt nicht jede Ursache
RFC 793 begrenzte RST auf Situationen, in denen ein Segment offenbar nicht zur gegenwärtigen Verbindung gehört oder eine Verbindung nicht existiert. RFC 9293 ordnet die Erzeugung, Validierung und Zustandswirkung weiterhin präzise.
Für Überlast besitzt TCP bereits einen Mechanismus: Ausbleiben einer Antwort, Retransmission Timeout und Backoff. Ein Reset überspringt diese Zeitlogik. Wenn Implementierungen gelernt haben, RST sofort zu umgehen, kann ein middlebox-generierter Reset sogar mehr Anfragen auslösen als stilles Verwerfen.
Dasselbe gilt für unbekannte Flags. Eine lokale Firewall darf Regeln durchsetzen; RFC 2979 bestreitet das nicht. Doch wenn sie RST nutzt, erscheint ihre Entscheidung als Zustand des entfernten TCP. Der Client kann nicht erkennen, ob Port, Server, Queue, Policy oder Parser gesprochen hat.
RFC 3360 behandelt nicht jeden Firewall-Reset als falsch. Ein Reset zu einem vollständig gesperrten Port kann mit dem Verbindungszustand vereinbar sein. Kritisiert wird ein Gerät, das TCP gewöhnlich weiterleitet, aber eine standardkonforme Form innerhalb desselben Protokolls mit fremder Endpoint-Semantik zerstört.
Zwei neue Bits trafen auf eine alte Annahme
RFC 3168 nutzt ECE und CWR aus dem früheren Reserved-Feld für ECN-Verhandlung. Der Initiator setzt beide im SYN. Ein ECN-fähiger Peer antwortet mit dem vorgesehenen Muster; ein alter, nicht fähiger TCP-Stack soll die Bits ignorieren und einen normalen SYN-ACK senden.
Damit muss nicht jede Zwischenstation ECN verstehen. Sie muss nur die Zukunftsmöglichkeit tolerieren. Einige Firewalls und Load Balancer taten das nicht. RFC 3360 meldete für März 2002 bei 12.364 geprüften Websites 203 Resets und 420 Drops. Diese historischen Zahlen belegen keine heutige Rate, aber sie zeigen, wie ein Nicht-Endpunkt die Verhandlung verhindern konnte.
Ein RST mit plausibler Quelladresse und korrektem ACK bleibt ohne weitere Beobachtung unzureichend attribuiert. TTL, Timing und Fingerprints liefern Indizien. Ein kontrollierter Mitschnitt vor und hinter dem Gerät, ein Bypass oder eine nachweisbar ausgelöste Regel liefert die stärkere Kante.
Fallback ist eine erfolgreiche Degradierung
Nach RST auf einen ECN-setup-SYN darf der Host erneut senden, nun ohne ECE und CWR. Gelingt das, steht eine normale TCP-Verbindung. Kommt wieder RST, wird abgebrochen.
Diese Logik rettet Reichweite, aber sie macht den ersten Reset bedingt glaubwürdig. Ein echter Endpoint-Reset kann einmal ignoriert werden. Ein einfacher Paketverlust kann bei Timeout zur Abschaltung von ECN führen. Erfolg des zweiten SYN sagt nur, dass die reduzierte Form über diesen Pfad funktionierte.
RFC 3360 hält die Einwände fest: Der Workaround kann sechs Sekunden oder mehr kosten, ECN in gesunden Umgebungen unterdrücken und defekte Geräte institutionalisieren. Die Anwendung sieht häufig nur die spätere Verbindung. Der Betreiber verliert das Ereignis, das Reparaturdruck erzeugen würde.
RFC 7413 beschreibt dieselbe betriebliche Versuchung bei TCP Fast Open. Unbekannte Optionen oder SYN-Daten werden auf manchen Pfaden verworfen; der Client fällt auf den normalen Handshake zurück. Ein grünes Endergebnis kann daher eine rote Capability-Stufe enthalten.
Mehr RST-Prüfung ist nicht mehr Herkunft
RFC 5961 erschwert Blind-Reset-Angriffe auf bestehende Verbindungen. Ein RST innerhalb des Fensters, aber ohne exakte Sequenzübereinstimmung, löst einen Challenge ACK aus. Ein echter Peer kann die Schließung bestätigen.
Damit wird die Zustandsprüfung strenger. Die Maßnahme authentisiert weder den Absender noch den Policy-Grund eines Resets auf den initialen SYN. Das RFC beschreibt selbst Middlebox-Fälle mit wiederholten alten Resets, ACK/RST-Schleifen und verworfenen Challenge ACKs nach dem Löschen des Flow-Zustands.
Ein syntaktisch akzeptabler Reset kann semantisch unzuständig sein. Diese Trennung ist für Automatisierung entscheidend: Parser-Erfolg darf nicht automatisch eine Root-Cause oder verantwortliche Organisation erzeugen.
Der lokale Filter wird zur globalen Obergrenze
RFC 3360 warnte vor eingefrorener TCP-Entwicklung. Ein standardisierter neuer Wert nützt nichts, wenn installierte Geräte ihn ablehnen. Endpunkte verzichten dann auf die Funktion, weil Erreichbarkeit unmittelbarer bewertet wird als Evolutionsfähigkeit.
RFC 6709 und RFC 9170 erklären später, dass Extension Points durch aktive, wechselnde Nutzung erhalten werden müssen. Selten benutzte Werte lassen Implementierungen auf die beobachtete Teilmenge optimieren. RFC 8701 setzt GREASE bei TLS ein, um Intoleranz mit absichtlich unbekannten Angeboten früh sichtbar zu machen. Das ist ein Vergleich, kein universelles TCP-Rezept.
Heng Lus Prinzip lokalisierter künftiger Entscheidungen setzt die Governance-Grenze. Eine Organisation kann eine Capability auf ihrem Netz ablehnen. Diese Entscheidung sollte jedoch als lokale Policy erkennbar bleiben. Ein Reset, der wie ein Serverurteil aussieht, überträgt die lokale Präferenz auf beide Endpunkte und entzieht sie der Überprüfung.
Reparatur verlangt einen erneuten Capability-Pfad
Die Untersuchung bewahrt den originalen SYN samt Flags, Optionen, Adressen und Zeit. Sie bezeichnet Beobachtungspunkte und middlebox-Versionen. Der RST wird formal geprüft, aber nicht allein dadurch attribuiert.
Eine absichtliche Regel erhält Eigentümer, Zweck, Genehmigung, Version und Ablaufdatum. Der Fallback dokumentiert seinen Auslöser. Der Plain-SYN-Vergleich muss dasselbe Ziel und einen kontrollierten Pfad verwenden.
Nach Änderung wird der SYN mit Erweiterung erneut gesendet. Sein Durchgang zum Peer, dessen fähigkeitsgerechte Antwort, Datentransport im ausgehandelten Modus und ein externer Anwendungstest bilden getrennte Belege. Eine erfolgreiche Config-Änderung ist nur die Handlung, nicht ihre Wirkung.
Multipath erfordert mehrere Aussagen. Reparatur auf einem Ausgang macht eine verbleibende intolerante Appliance auf einem anderen nicht gesund.
Beweisgrenzen
Die Quellen nennen keine aktuelle Verbreitung und keinen heutigen Betreiber. Sie sagen nicht, dass jeder RST zu ECN falsch ist oder jedes unbekannte Flag passieren muss. Eine explizite Sicherheitsentscheidung kann legitim sein.
Plain TCP beweist keine fehlende ECN-Fähigkeit. Erfolgreiche ECN-Verhandlung beweist keine Congestion-Markierung, kein Receiver-Feedback, keine Sender-Reaktion und keinen Anwendungsvorteil.
Der belastbare Satz lautet: Wenn Empfänger RST wegen fremder Zusatzbedeutungen nicht mehr sofort glauben können, wurde nicht nur eine Verbindung degradiert. Die gemeinsame Sprache des Kontrollpfads wurde beschädigt.
Quellen
- https://bib.ietf.org/public/rfc/bibxml/reference.RFC.3360.xml
- https://datatracker.ietf.org/api/v1/doc/document/rfc3360/?format=json
- https://datatracker.ietf.org/doc/rfc3360/
- https://datatracker.ietf.org/doc/rfc3360/history/
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
- https://www.rfc-editor.org/errata_search.php?rfc=3360
- https://www.rfc-editor.org/info/rfc3360
- https://www.rfc-editor.org/rfc/rfc793.html
- https://www.rfc-editor.org/rfc/rfc1122.html
- https://www.rfc-editor.org/rfc/rfc1812.html
- https://www.rfc-editor.org/rfc/rfc2026.html
- https://www.rfc-editor.org/rfc/rfc2873.html
- https://www.rfc-editor.org/rfc/rfc2979.html
- https://www.rfc-editor.org/rfc/rfc3168.html
- https://www.rfc-editor.org/rfc/rfc3360.html
- https://www.rfc-editor.org/rfc/rfc3360.txt
- https://www.rfc-editor.org/rfc/rfc5961.html
- https://www.rfc-editor.org/rfc/rfc6709.html
- https://www.rfc-editor.org/rfc/rfc7413.html
- https://www.rfc-editor.org/rfc/rfc8311.html
- https://www.rfc-editor.org/rfc/rfc8540.html
- https://www.rfc-editor.org/rfc/rfc8701.html
- https://www.rfc-editor.org/rfc/rfc9170.html
- https://www.rfc-editor.org/rfc/rfc9293.html
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten