Summary
- Ein individueller Entwurf vom 2. November will Kennung und IP-Adresse eines Schlüsselmanagers sowie die Schlüsselerzeugungsrate eines QKD-Links über IS-IS GENINFO bekannt geben. Ein Controller soll damit die Reihenfolge der Relais wählen.
- Laut Entwurf reicht IS-IS KM-IP ohne Prüfung des Adressformats an den Controller durch. Die Ankündigung benennt einen Kandidaten; die Berechtigung dieses Endpunkts zur Schlüsselübernahme muss gesondert festgestellt werden.
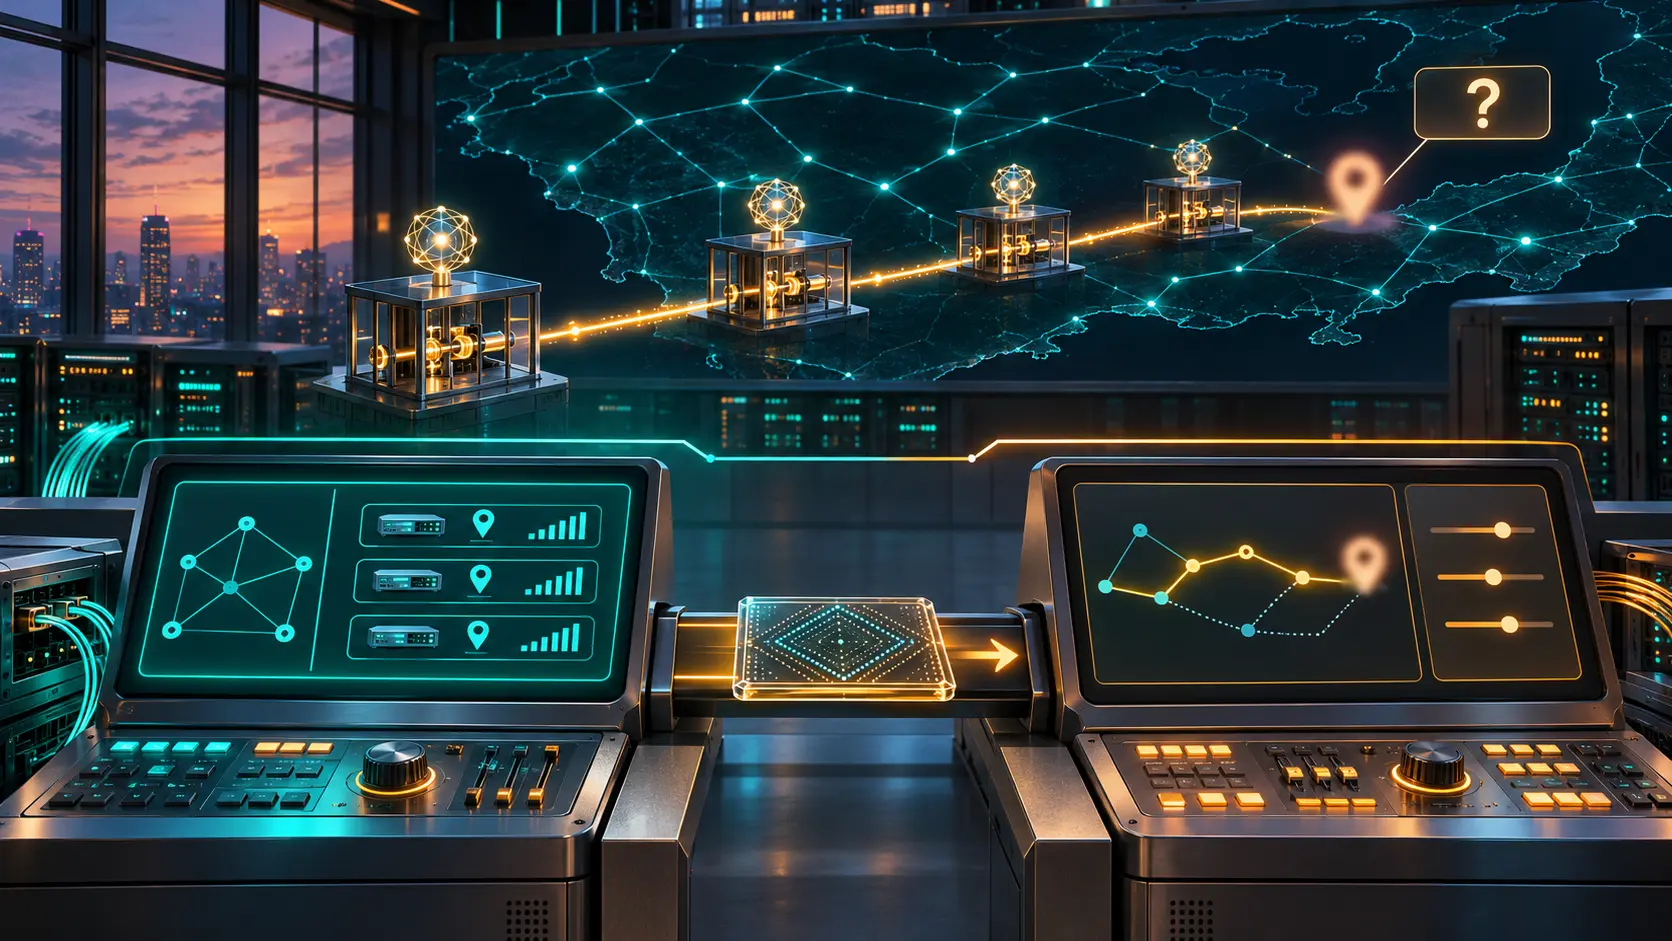
Eine Anwendung oder Schlüsselverwaltung fragt einen Dienst mit Quelle, Ziel und benötigter Schlüsselrate an. Der Controller sammelt die in IS-IS gemeldeten Knoten- und Linkdaten, berechnet eine Folge vertrauenswürdiger Relais und installiert am Quellknoten eine SRv6-Segmentliste. UDP-Pakete mit Schlüsselmaterial folgen diesem Pfad. Damit wird ein Adressfeld aus einer Routing-Ankündigung zur Grundlage einer Entscheidung über den Weg sensibler Daten. Das ist die Architektur des Entwurfs, kein Messbericht aus einem benannten Netz.
Das vorgeschlagene Capability-Feld trägt eine acht Oktette lange KM-ID, die innerhalb der IS-IS-Domäne eindeutig sein muss. Ein verschachteltes KM-IP-Feld nennt eine IPv4- oder IPv6-Adresse. Fehlt jede KM-IP, muss der Empfänger das gesamte QKD-Capability-Feld ignorieren. Ist eine Adresse vorhanden, prüft IS-IS ihr Format ausdrücklich nicht, sondern gibt sie transparent an den Controller weiter. Ein weiteres Feld benennt den Nachbarn und die physische Schnittstelle. Optional kann es eine 32-Bit-Rate in Kilobit erzeugter QKD-Schlüssel pro Sekunde melden. Der Sender darf Änderungen während einer lokal festgelegten Zeit unterdrücken.
Die angekündigte Rate kann also älter sein als die tatsächliche Linklage.
Kryptografische IS-IS-Authentisierung schützt die Herkunft und Integrität einer LSP-Ankündigung. Sie verleiht dem Endpunkt hinter KM-IP keine automatische Berechtigung, Schlüssel für diesen Dienst zu empfangen. Der Sicherheitsabschnitt des Entwurfs nennt falsche Kennungen, Adressen und Linkangaben als mögliche Ursache für Fehlleitung oder Dienststörung und empfiehlt Authentisierung. Wie der Controller Adresse und Relaisberechtigung zusätzlich prüft, legt der Text nicht fest. In einem Versuch sollte eine formal gültige Adresse des falschen Schlüsselmanagers den Controller erreichen und seine Entscheidung protokolliert werden.
Auch der Verteilweg ist nicht kostenlos. RFC 6823 definiert GENINFO TLV 251 für Anwendungsdaten und warnt vor zusätzlicher LSP-Flutung und Verarbeitung. Für solche Daten verlangt er eine IS-IS-Instanz ungleich null, sofern kein Standards-Track-RFC die Null-Instanz erlaubt, sowie Angaben zur erwarteten Änderungsrate. Der QKD-Entwurf beantragt eine Application ID und schlägt 101 vor; ältere Router können die unbekannte Anwendung ignorieren. Im IETF-Tracker steht weiterhin ein individueller Internet-Draft. Das IANA-Register führt nur TRILL unter ID 1, die Werte 2 bis 65535 sind frei. Eine Zuteilung, Controller-Regeln und eine gemessene Schlüsselzustellung würden aus der Skizze einen überprüfbaren Betriebsvorgang machen.
Mitgliederbriefing
Ausführlicher Kontext zum Trend
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Strategischer Kreis
Ein tägliches Briefing in Ihrer Sprache, zusammengestellt aus Veränderungen, die wir verifiziert haben.
Für USD 20 pro Monat beitretenJederzeit kündbar.
Für Leadership Alliance bewerben
Öffentliche Berichterstattung bleibt kostenlos. Mitgliederforschung, das tägliche Briefing und das Forum erfordern eine Mitgliedschaft.