
Zusammenfassung
- RFC 3512 verlangt für SET-fähige Objekte Anwendungsfehler, die über generische SNMP-Protokollfehler hinausgehen: Ressourcen-, Sicherheits-, Agenten- oder spätere Auswertungsfehler lassen sich aus
badValueoder einem erfolgreichen Response nicht zuverlässig ableiten. - Ein belastbarer Beleg verbindet Request, Initiator, MIB-Revision, Vorher-/Nachherwerte, abhängige Tabellen, administrative und operative Zustände, Aktivierung, Persistenz, detaillierte Fehler, Konvergenz, Servicetest und Rollback.
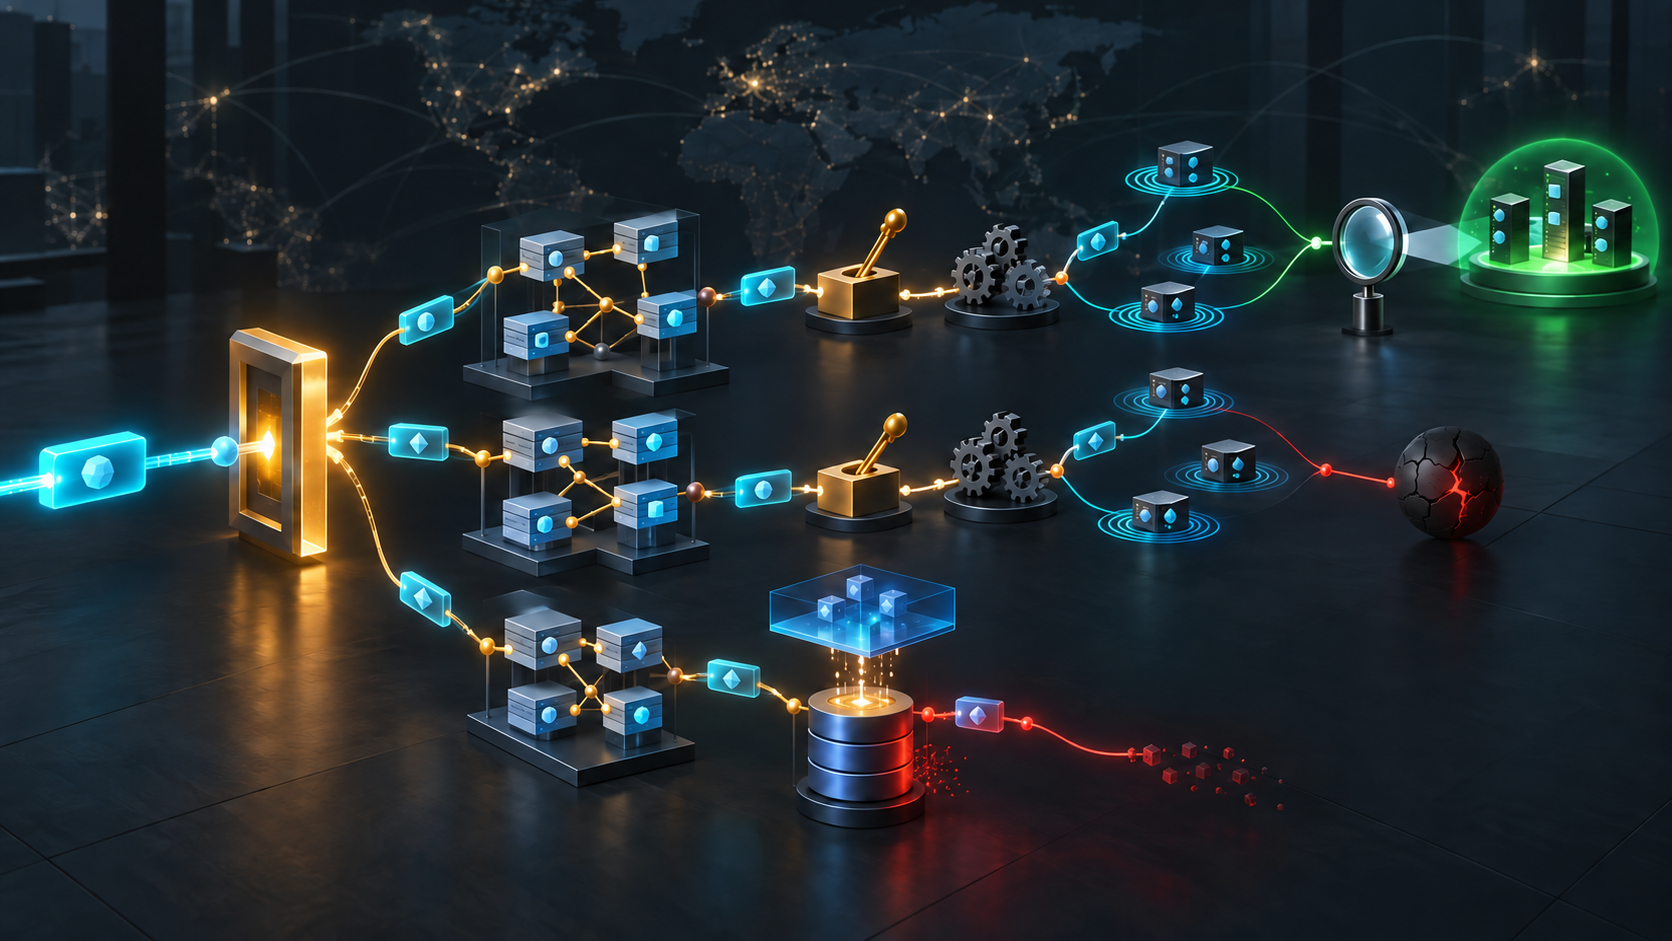
Das Protokoll hatte nichts zu beanstanden. Der Wert passte zum Typ, der Zugriff war erlaubt und die Response enthielt keinen Fehler.
Der Dienst entstand trotzdem nicht. Der Fehler lag dort, wo die Anwendung den Wert auswertete und eine fehlende Ressource entdeckte. In der Managementakte blieb nur das grüne Ergebnis der früheren Schicht.
RFC 3512 erschien im April 2003 als Informational RFC über Konfiguration mit SNMP. Es ist keine Internet-Standard-Garantie. Gerade deshalb ist seine Grenze wertvoll: MIB-Designer sollen sich nicht allein auf Protokollfehler verlassen, um Anwendungsfehler setzbarer Objekte darzustellen.
Ein Fehlercode hat einen begrenzten Wortschatz
Ein badValue kann eine ungeeignete Eingabe bedeuten. RFC 3512 weist aber darauf hin, dass auch Ressourcenmangel, Sicherheitsregeln, Agentenfehler oder spätere Anwendungsprobleme dahinterstehen können.
Die gleiche Mehrdeutigkeit besteht auf der Erfolgsseite. Ein Agent kann den Wert annehmen, bevor ein nachgelagerter Prozess ihn aktiviert oder bewertet. Scheitert dieser Schritt später, ändert sich der bereits gesendete Response nicht rückwirkend.
Deshalb braucht das Informationsmodell Diagnoseobjekte, Abschluss- oder Fehlerbenachrichtigungen und einen operativen Status. Die Anwendung muss fragen können, an welcher Grenze die Kette endete.
Ein Dashboard darf aus einem Protokollstatus nur den Protokollstatus ableiten. Jede stärkere Aussage benötigt einen eigenen Beleg.
Die Transaktion gehört nicht dem Draht allein
RFC 3512 beschreibt transaktionale Integrität als Ziel, bei dem eine Gesamtänderung vollständig oder gar nicht ausgeführt wird. Eine Änderung kann jedoch ein Objekt, mehrere Zeilen, mehrere Tabellen oder viele Geräte umfassen.
Die Integrität auf SNMP-Ebene reicht ausdrücklich nicht aus. Die Definition des Erfolgs muss in der Managementanwendung und den verwalteten Informationen vorhanden sein.
Viele Varbinds in einem SET PDU können Übertragungen reduzieren und zusammengehörige Werte näher zusammenbringen. Sie erzeugen aber weder eine universelle Tabellen-Transaktion noch einen verteilten Commit.
Das Managementsystem muss die MIB, Kontrolltabellen und Fähigkeiten des Geräts kennen. Andernfalls sendet es gültige Werte, ohne die Operation zu verstehen, die daraus entstehen soll.
active ist kein globaler Wahrheitswert
RowStatus aus RFC 2579 steuert Erzeugung, Aktivierung, Deaktivierung und Löschung konzeptioneller Zeilen. Unter der jeweiligen Tabellendefinition kann active eine Zeile als committed kennzeichnen.
Konfiguration verteilt sich aber häufig über mehrere Tabellen. Eine Kontrollzeile oder ein eigenes Aktivierungsobjekt kann einen größeren Satz freigeben. Beziehungen brauchen explizite Fate-Sharing-Regeln.
Wenn eine referenzierte Zeile fehlt, kann die lokale Zeile dennoch existieren. Ob sie gelöscht, unbrauchbar oder teilweise wirksam wird, hängt von der beschriebenen Semantik ab.
Der Anwendungsbeleg muss daher Abhängigkeiten auflisten und ihren Zustand prüfen. Ein active-Flag beweist nicht, dass der referenzierte Dienst, die Ressource oder das Nachbargerät bereit ist.
Administrative Werte laufen dem Betrieb voraus
Im Rad-Beispiel von RFC 3512 fordert ein SET eine neue Drehrichtung. Die Antwort ist erfolgreich, doch eine sofortige Abfrage kann noch die alte Bewegung zeigen, während das Rad abbremst.
Ein Objekt sollte nicht gleichzeitig den Befehl und den aktuellen Betrieb darstellen. RFC 3512 empfiehlt getrennte administrative und operative Objekte.
Bei Netzfunktionen kann eine Aktivierung akzeptiert sein, während Prozesse starten, Ressourcen zugewiesen werden oder Nachbarschaften konvergieren. Die Übergangszeit ist Teil der Änderung.
Ein fester Sleep ersetzt keine Beobachtung. Der Beleg benötigt Start, Zwischenzustand, Abschlusskriterium und tatsächlich gemessenen Abschlusszeitpunkt.
Persistenz meldet sich separat
RFC 3512 unterscheidet Daten, die nur bis zur nächsten Änderung oder Reinitialisierung gelten, von Daten, die bei der Annahme persistent werden.
StorageType kann volatile, nonVolatile oder permanent ausdrücken. Doch das darunterliegende System und die Agentenimplementierung bestimmen, wann und wie gespeichert wird.
Ein Wert kann jetzt operativ sein und nach einem Neustart verschwinden. Oder er kann für den Start gespeichert sein, während der laufende Prozess noch den alten Zustand nutzt.
Darum braucht die Änderung getrennte Nachweise für Annahme, laufende Wirkung und Wiederherstellung nach Neustart. Eine Sicherungsdatei beweist zudem keine Restaurierbarkeit, wenn Indizes oder Geräteidentitäten gewechselt haben.
Ein verlorener Response hält die Wirkung offen
RFC 3512 zeigt einen SET, den der Agent ausführt, dessen Response PDU aber verloren geht. Der Manager läuft in ein Timeout und wiederholt die Operation.
Das Timeout beweist nur fehlende Beobachtung. Es beweist nicht, dass der erste Request keine Wirkung hatte. Ein zweiter Erfolg erklärt den ersten Effekt ebenfalls nicht.
Auf Protokoll- oder MIB-Ebene kann die gleiche Zuweisung idempotent wirken, während das Subsystem einen zustandsbehafteten Übergang durchführt. Der Agent muss womöglich Zwischenzustände verwalten oder mehrere Änderungen vor einer gemeinsamen Aktivierung puffern.
Vor einer Wiederholung sollte die Anwendung den Ist-Zustand lesen und beide Versuche an dieselbe Änderungsidentität binden. Nicht jeder Retry ist gefährlich; unbelegte Wirkungsgleichheit ist es.
Änderungen außerhalb des Managers verändern die Wahrheit
Konfigurationsbenachrichtigungen sollten nach RFC 3512 die auslösende Managementinstanz nennen. Bei CLI, HTTP oder anderen Zugängen sollen Mechanismus und verfügbare Benutzeridentität gemeldet werden.
Ohne diese Herkunft bleibt die Managerdatenbank konsistent mit den eigenen Aktionen, aber nicht mit dem Gerät. Ein Rollback kann dann einen legitimen externen Zustand überschreiben oder auf einer falschen Ausgangslage beruhen.
Nach Abschluss- oder Fehlerbenachrichtigungen sollte die Anwendung relevante Konfiguration erneut abrufen. Die Notification belegt ein Ereignis; sie ist kein vollständiger Snapshot.
Attribution ist deshalb kein bloßes Auditfeld. Sie entscheidet, welche Änderung korrigiert, bewahrt oder zurückgerollt werden darf.
Verifikation beendet die Konfiguration
RFC 3512 beschreibt Pre-Test, Änderung mit Konvergenzzeit und Re-Test. Der Pre-Test erkennt vorhandene Instabilität. Die Wartephase respektiert Systemdynamik. Der Re-Test prüft Verhalten.
Auch dieses Verfahren ist nicht ausfallsicher. Lange Latenzen können Probleme verbergen, andere Netzelemente können Konvergenz verhindern und Fehler können erst nach dem Beobachtungsfenster erscheinen.
Deshalb muss der Beleg Testobjekt, Zeitfenster, Abhängigkeiten und Restunsicherheit enthalten. Für einen umsatzwirksamen Dienst stammt der letzte Nachweis aus dem Servicetest, nicht aus dem Managementprotokoll.
Ein erfolgreicher SET kann notwendige Vorarbeit sein. Er darf das Ergebnis der Anwendung nicht erben.
Spätere RFCs machten die Trennung sichtbarer
RFC 3535, ein Informational Bericht eines IAB-Workshops vom Mai 2003, würdigte SNMP für Monitoring, nannte aber geringe Verbreitung schreibbarer MIBs, Transaktionskomplexität, Rollback- und Replay-Probleme sowie die Lücke zwischen Betreiberaufgaben und datenorientierten Objekten.
RFC 6241 definierte 2011 NETCONF und trennte Konfigurations- von Zustandsdaten. RFC 8342 unterschied 2018 running, intended und operationalen Zustand.
Diese späteren Standards liefern Vergleichsvokabular. Sie dürfen nicht rückwirkend als Funktionen von RFC 3512 erscheinen und beweisen auch nicht, dass neuere Protokolle die Serviceprüfung automatisch erledigen.
Die bleibende Frage lautet, welcher unabhängige Beleg zeigt, dass die Anwendung den gewünschten Zustand wirklich erreicht hat.
Der minimale Fehler- und Erfolgsbeleg
Speichern: Änderungsidentität, Initiator, Zugriffskontext, Request und Response, Gerät und Software, MIB und Revision, Fähigkeiten, Vorher-/Nachherwerte, Tabellenbeziehungen und Aktivierungssteuerung.
Ergänzen: administrativer und operativer Zustand, Aktivierungszeit, Persistenzziel und Bestätigung, detaillierter Anwendungsfehler, Notifications, externe Änderungen, abhängige Konvergenz, Servicetest und Rollbackmaterial.
Für mehrere Geräte die geplante und tatsächliche Aktivierungszeit je Gerät sowie die gemischte Zustandsphase erfassen. Vor und nach der Änderung dieselbe relevante Funktion messen.
Erst dann kann Erfolg mehr bedeuten als die Abwesenheit eines Protokollfehlers.
Evidenzgrenze
Dieser Artikel nennt keinen Anbieter, kein Produkt, Gerät, Netz, keinen Kunden, realen Change, Ausfall oder Vorfall. Er behauptet keine heutige SNMP-Verbreitung und kein Verhalten einer unbekannten Implementierung.
RFC 3512 wird als Informational Leitfaden vom April 2003 behandelt. RFC 3535 ist Workshopbericht. RFC 6241 und RFC 8342 sind spätere Standards-Track-Vergleiche, keine rückwirkenden Anforderungen.
Heng Lus Prinzipien minimaler Anfangsspezifikation und der Vorrang laufenden Codes sind offengelegte redaktionelle Perspektiven, keine SNMP-Daten oder IETF-Absicht.
Die enge Schlussfolgerung: Protokollerfolg kann bestehen, während der Anwendungsfehler noch keinen sichtbaren Namen hat.
Quellen
- https://bib.ietf.org/public/rfc/bibxml/reference.RFC.2579.xml
- https://bib.ietf.org/public/rfc/bibxml/reference.RFC.3411.xml
- https://bib.ietf.org/public/rfc/bibxml/reference.RFC.3512.xml
- https://datatracker.ietf.org/api/v1/doc/document/rfc3512/?format=json
- https://datatracker.ietf.org/doc/rfc3512/
- https://datatracker.ietf.org/doc/rfc3512/history/
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
- https://www.rfc-editor.org/errata_search.php?rfc=3512
- https://www.rfc-editor.org/info/rfc3512
- https://www.rfc-editor.org/rfc/rfc2579.html
- https://www.rfc-editor.org/rfc/rfc3410.html
- https://www.rfc-editor.org/rfc/rfc3411.html
- https://www.rfc-editor.org/rfc/rfc3412.html
- https://www.rfc-editor.org/rfc/rfc3413.html
- https://www.rfc-editor.org/rfc/rfc3414.html
- https://www.rfc-editor.org/rfc/rfc3415.html
- https://www.rfc-editor.org/rfc/rfc3416.html
- https://www.rfc-editor.org/rfc/rfc3417.html
- https://www.rfc-editor.org/rfc/rfc3418.html
- https://www.rfc-editor.org/rfc/rfc3512.html
- https://www.rfc-editor.org/rfc/rfc3512.txt
- https://www.rfc-editor.org/rfc/rfc3535.html
- https://www.rfc-editor.org/rfc/rfc6241.html
- https://www.rfc-editor.org/rfc/rfc8342.html
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten