
Zusammenfassung
Koninklijke Philips N.V. erscheint in den IANA-Unterlagen als Sponsoring Organisation der Marken-TLD
.philipsund der chinesischen internationalisierten Marken-TLD.飞利浦, die im DNS alsxn--kcrx77d1x4akodiert ist. ICANN führt Philips außerdem als Betreiberin des.philips-Registers. Diese Datensätze sind wichtig, weil sie öffentliche Verantwortlichkeit zeigen: Wer steht für den Namensraum ein, welche technischen Endpunkte sind sichtbar, und wo können Registrierungsdaten abgefragt werden?Die Grenze dieser Belege ist ebenso wichtig. Eine DNS-Delegierung ist kein Nachweis für Verfügbarkeit, Sicherheit, Nutzung, klinischen Datenverkehr oder Produktzuverlässigkeit. Die Philips-eigenen Sicherheits-, Offenlegungs-, Daten- und Radiologieinformatik-Materialien beschreiben Verfahren und Fähigkeiten, die Philips sich selbst zuschreibt. Daraus entsteht ein ernstzunehmendes Kontrollbild, aber keine unabhängige Messung von Kundenergebnissen. Die entscheidenden Kosten liegen in laufender Aufsicht, Integration, Wartung, Cybersicherheit, Ausnahmebehandlung und Wiederherstellung.
Philips als sichtbarer Akteur in der Root Zone
Die IANA-Seite für .philips nennt Koninklijke Philips N.V. als Sponsoring Organisation, führt autoritative Nameserver auf und verweist auf WHOIS- und RDAP-Endpunkte. Die IANA-Seite für .飞利浦 / xn--kcrx77d1x4a zeigt eine parallele Zuständigkeit für den chinesischen internationalisierten Markennamen. Diese Einträge machen Philips in einer Schicht des Internets sichtbar, die für Identität, Delegierung und technische Verantwortlichkeit zentral ist.
Das ist mehr als Markenkommunikation. Ein Root-Zone-Eintrag ist ein strukturierter, öffentlicher Datensatz. Er erlaubt die Prüfung, dass ein bestimmter Namensraum einer bestimmten Organisation zugeordnet ist. Er zeigt jedoch nur die delegierte Verantwortung und die veröffentlichten technischen Kontaktflächen. Er sagt nicht, ob ein bestimmter Philips-Dienst fehlerfrei funktioniert oder ob klinische Systeme in einer bestimmten Umgebung belastbar betrieben werden.
Was .philips und .飞利浦 tatsächlich belegen
Die beiden Marken-TLDs belegen, dass Philips für zwei öffentliche Namensräume Verantwortung übernommen hat. Die lateinische Form .philips und die chinesische Form .飞利浦 erweitern diese Verantwortung um unterschiedliche Darstellungs- und Verarbeitungsebenen. Nutzer sehen bei der IDN-Variante chinesische Zeichen; DNS-Systeme verarbeiten die Punycode-Form xn--kcrx77d1x4a.
Diese Unterscheidung ist operativ relevant. Protokolle, Browser, Logsysteme, Sicherheitswerkzeuge, Support-Tickets und Monitoring-Plattformen müssen beide Formen korrekt behandeln können. Ein Unternehmen kann die Delegierung sauber betreiben und dennoch an Schnittstellen auf Probleme stoßen, wenn Systeme Unicode- und A-Label-Formen uneinheitlich speichern oder anzeigen. Das ist kein Philips-spezifischer Vorwurf, sondern eine reale Betriebspflicht für jeden Betreiber internationalisierter Namensräume.
Der Registry-Datensatz ist ein Ledger, kein Verfügbarkeitsbeweis
ICANN beschreibt RDAP als standardisiertes Protokoll für den Zugriff auf Registrierungsdaten. Solche Standards sind wertvoll, weil sie Daten maschinenlesbar und konsistenter zugänglich machen. Dennoch bleibt ein RDAP-Endpunkt nur ein Teil der Beweiskette. Er kann anzeigen, welche Daten veröffentlicht werden und wie ein Register abgefragt werden soll. Er garantiert nicht, dass alle Felder in jeder Lage aktuell sind oder dass jedes nachgelagerte System diese Daten korrekt verarbeitet.
Dasselbe gilt für die Registry-Vereinbarung. Ein Vertrag kann Verantwortlichkeiten beschreiben, aber er misst nicht die tatsächliche Resilienz eines laufenden Dienstes. Ein Register ist ein öffentliches Buch der Zuständigkeit. Die Wirklichkeit entsteht erst durch laufenden Code, Konfiguration, Netzbetrieb, Zugangskontrolle, Überwachung, Change Management und Wiederherstellung.
Warum diese Grenze für Gesundheits-IT besonders wichtig ist
Philips veröffentlicht Sicherheitsinformationen, Sicherheitsmeldungen und Angaben zur koordinierten Offenlegung von Schwachstellen. Philips beschreibt darin Verfahren für Meldung, Bestätigung, Prüfung, Behebung, Validierung und Kommunikation. Diese Materialien sind nützlich, weil sie zeigen, wie Philips das eigene Sicherheitsprogramm darstellt.
Sie dürfen aber nicht mit unabhängigen Ergebnissen verwechselt werden. Eine veröffentlichte Sicherheitsrichtlinie ist keine Messung der Wirksamkeit. Eine Produktfähigkeit ist kein Beleg für zuverlässigen Betrieb in einer konkreten Klinik. Eine Advisory-Liste zeigt bekannte, veröffentlichte Fälle und produktbezogene Hinweise, aber sie erlaubt keine pauschale Aussage über alle Philips-Produkte oder alle Kundensysteme.
Vernetzte Versorgung als Kontrollfläche
Philips beschreibt vernetzte Versorgung und Radiologieinformatik als Umgebungen, in denen Software, Netzwerke, Identitäten, Lieferanten, Betriebssysteme, Protokolle, Protokolldaten, Fernzugriff und Kundenprozesse zusammenwirken. Genau darin liegt der Kern der Betriebsfrage. Nicht ein einzelnes Feature entscheidet über Zuverlässigkeit, sondern das Zusammenspiel vieler Eigentümer und Systeme.
Ein Zugriffskontrollsystem kann vorhanden sein, aber falsch gepflegte Rollen können das Risiko erhöhen. Protokolle können erzeugt werden, aber ohne Auswertung bleiben sie schwach. Redundanz kann technisch vorgesehen sein, aber ohne getesteten Failover bleibt sie eine Annahme. Backups können existieren, ohne dass Anwendung, Identitäten, Zertifikate, Netzregeln und Arbeitsabläufe gemeinsam wiederhergestellt wurden.
Wartung und Software-Lebenszyklus als dauerhafte Kosten
Die Philips-Materialien zu Cybersicherheit und Advisorys zeigen, dass Produktversionen, Komponenten, Betriebssysteme, Konfigurationen und Kundenverantwortlichkeiten auseinandergehalten werden müssen. Diese Trennung ist für den Betrieb unvermeidlich. Ein Kunde muss wissen, welche Versionen laufen, welche Komponenten betroffen sind, welche Updates validiert sind und welche lokalen Einschränkungen gelten.
Wartung ist deshalb nicht nur eine technische Aufgabe. Sie ist Inventur, Risikobewertung, Planung, Validierung, Kommunikation und Nachweisführung. Ein Patch kann sicherheitsrelevant sein und dennoch betriebliche Risiken erzeugen, wenn er Arbeitsabläufe, Schnittstellen, Treiber, Authentifizierung oder Performance beeinflusst. Ein verzögertes Update kann das Sicherheitsrisiko erhöhen. Zwischen diesen Polen entsteht der reale Lock-in: nicht nur durch Vertragsbindung, sondern durch die Kosten, ein komplexes System sauber zu ändern.
Cybersicherheit braucht Handoffs, nicht nur Richtlinien
Philips beschreibt koordinierte Offenlegung als Prozess mit mehreren Schritten. Ein Bericht muss eingehen, verstanden, bestätigt, an das passende Produktteam geleitet, reproduziert, bewertet, behoben, validiert und kommuniziert werden. Bei Drittkomponenten kann ein weiterer Lieferant Teil der Kette werden.
Jeder Übergang kann scheitern. Ein Bericht kann unvollständig sein. Eine Schwachstelle kann nur in einer bestimmten Konfiguration auftreten. Ein Kunde kann eine Meldung nicht richtig zuordnen. Ein Lieferant kann andere Fristen oder Schweregrade verwenden. Der veröffentlichte Prozess reduziert Unklarheit, aber er ersetzt nicht Personal, Fallverfolgung, Eskalation, technische Reproduktion und Abschlusskontrolle.
Integration ist eine Zuverlässigkeitsbedingung
In klinischen oder versorgungsnahen Umgebungen hängt Zuverlässigkeit oft an Integration. Ein System muss mit Identitätsdiensten, Netzwerken, Bildarchiven, Arbeitslisten, Speichern, Endpunkten, Fernwartung, lokalen Sicherheitswerkzeugen und organisatorischen Abläufen zusammenspielen. Wenn eine Komponente verfügbar ist, kann der Arbeitsablauf trotzdem gestört sein, etwa durch verzögerte Nachrichten, fehlende Felder, blockierte Zugriffe oder nicht erkannte Ausnahmezustände.
Deshalb muss zwischen Herstellerfähigkeit, Produktionszuverlässigkeit und Kundenergebnis getrennt werden. Philips kann eine Fähigkeit beschreiben. Ein Betreiber kann prüfen, ob sie in der eigenen Umgebung korrekt integriert ist. Ein Kundenergebnis braucht zusätzlich einen Ausgangswert, einen Messzeitraum, eine definierte Systemgrenze und eine Methode, die Nebeneffekte von der Produktwirkung trennt.
Keine Aussage zu KI-Modellleistung
Die öffentlichen Quellen stützen keine Aussage über die Leistung eines bestimmten KI-Modells. Auch wenn digitale oder analytische Systeme in Gesundheitsumgebungen eine Rolle spielen können, ist damit kein Modell-Benchmark belegt. Für jede Aussage über Modellleistung wären modellbezogene Tests, Datenkontext, Metriken, Vergleichsbasis und Einsatzgrenzen erforderlich.
Das ist mehr als formale Vorsicht. In vernetzten Versorgungssystemen kann ein Modell technisch gut funktionieren und dennoch im Betrieb scheitern, wenn Datenflüsse, Ausnahmebehandlung, Überwachung, menschliche Freigabe oder Wiederherstellung unzureichend sind. Umgekehrt kann ein gut betriebener Workflow keine unbelegte Modellleistung erzeugen. Die Beweiskategorien müssen getrennt bleiben.
Begrenzte Fehlermodi ohne behaupteten Philips-Vorfall
Aus den öffentlichen Kontrollflächen ergeben sich plausible Fehlermodi, ohne dass damit ein konkreter Philips-Vorfall behauptet wird. Ein DNS- oder RDAP-Kontakt kann veralten. Eine Änderung an Nameservern, Signaturmaterial, Zugängen oder Zonendaten kann falsch ausgerollt werden. Die IDN-Form .飞利浦 und die A-Label-Form xn--kcrx77d1x4a können in Logs, Allow-Lists oder Supportsystemen auseinanderfallen.
Auf der Produktseite kann eine Advisory falsch auf den Bestand abgebildet werden. Ein Kunde kann nicht wissen, ob eine betroffene Version oder Drittkomponente vorhanden ist. Ein Patch kann sicherheitsnotwendig sein, aber eine lokale Integration stören. Ein Fernzugriff kann in der Krise fehlen oder zu breit berechtigt sein. Backups können Daten sichern, ohne den Gesamtbetrieb wiederherzustellen. Diese Szenarien sind Kontrollfragen, keine Tatsachenbehauptungen über ein bestimmtes Philips-Ereignis.
Aufsicht und Ausnahmebehandlung entscheiden über die Realität
Aufsicht bedeutet, dass jemand nicht nur Systeme besitzt, sondern ihren Zustand verstehen kann. Dazu gehören aktuelle Inventare, klare Verantwortlichkeiten, nachvollziehbare Änderungen, sinnvolle Alarme, Testfälle für Ausfälle, dokumentierte Eskalationen und Belege für Wiederherstellung. Je stärker ein Produkt in klinische oder kritische Arbeitsabläufe eingebettet ist, desto weniger reicht eine reine Funktionsliste aus.
Ausnahmebehandlung ist dabei oft der teuerste Teil. Was passiert, wenn ein Update nicht anwendbar ist? Wer entscheidet über eine Übergangskontrolle? Wie lange darf eine Ausnahme bestehen? Wer überwacht sie? Welche Nachweise werden aufbewahrt? Ein System kann im Normalbetrieb solide wirken und trotzdem riskant werden, wenn Ausnahmen unsichtbar wachsen.
Zusätzlich braucht die Ausnahmebilanz messbare Grenzen. Betreiber sollten nicht nur zählen, wie viele Ausnahmen offen sind, sondern Alter, Risikoklasse, betroffene Arbeitsabläufe, kompensierende Kontrollen und den nächsten Entscheidungstermin festhalten. Eine befristete Abweichung wird sonst leicht zu einem dauerhaften, aber unsichtbaren Betriebszustand. Der Abschluss verlangt Belege: aktualisierte Konfiguration, überprüfte Logs, bestandene Funktionsprüfung und eine Person, die das verbleibende Risiko ausdrücklich übernimmt.
Auch Wiederherstellung muss als zusammenhängender Dienst geprüft werden. Ein erfolgreich geladener Datensatz genügt nicht, wenn Identitäten, Zertifikate, Netzfreigaben, Schnittstellen oder Auditspuren fehlen. Ein belastbarer Test definiert Reihenfolge, Abhängigkeiten, tolerierbaren Datenverlust, manuelle Zwischenverfahren und die Prüfung des klinischen oder betrieblichen Workflows. Das Ergebnis ist kein universeller Zuverlässigkeitsbeweis für Philips; es ist die lokale Evidenz, die ein Betreiber benötigt, um nach einer Störung verantwortbar zu schließen.
Fragen für Betreiber und Käufer
Betreiber sollten zuerst die Identität klären. Welche Philips-Einheit, welches Produkt, welche Version, welche Servicekomponente und welche Supportvereinbarung sind gemeint? Welche Kundensysteme, Betriebssysteme, Datenbanken, Netzpfade, Identitätsanbieter und Drittkomponenten gehören dazu? Welche öffentliche Namensfläche wird tatsächlich verwendet, falls überhaupt?
Für die Marken-TLDs stellen sich andere Fragen. Wer darf Änderungen an .philips und .飞利浦 beantragen und genehmigen? Welche technischen Dienstleister, Zugangssysteme und Wiederherstellungswege sind beteiligt? Werden U-Label und A-Label in Monitoring, Logs, Ticketing und Sicherheitswerkzeugen gemeinsam geprüft? Wurde eine Wiederherstellung getestet, bei der beide Namensräume gleichzeitig betroffen sind?
Für vernetzte Versorgung sind Versions- und Verantwortungsmatrizen entscheidend. Wer spielt welche Updates ein? Welche Änderungen müssen von Philips validiert werden? Welche muss der Kunde lokal testen? Wie werden Advisorys den tatsächlichen Assets zugeordnet? Welche Belege zeigen, dass betroffene Installationen den gewünschten Zustand erreicht haben?
Was die öffentlichen Quellen für die Bewertung leisten
Die öffentlichen Quellen reichen aus, um Philips als verantwortliches Unternehmen hinter zwei Marken-TLDs einzuordnen. Sie reichen auch aus, um zu zeigen, dass Philips selbst Sicherheit, Offenlegung, Datenprinzipien, Radiologieinformatik und vernetzte Versorgung als laufende Kontroll- und Betriebsfragen beschreibt. Das ist eine ernsthafte Belegbasis für Identität und Prozess.
Sie reichen nicht aus, um Kundenzuverlässigkeit, klinischen Datenverkehr über Marken-TLDs, Produktverfügbarkeit, Sicherheitswirksamkeit, KI-Leistung, Personalbedarf, Service Level oder konkrete Wiederherstellungsergebnisse zu behaupten. Wer solche Aussagen treffen will, braucht zusätzliche, produktspezifische und kundenspezifische Evidenz.
Praktische Schlussfolgerung
Die beiden Philips-Marken-TLDs sind ein nützlicher Beleg für öffentliche Verantwortlichkeit. Sie zeigen, dass Koninklijke Philips N.V. im DNS nicht nur als Marke, sondern als delegierte Namensraumverantwortliche sichtbar ist. Gerade deshalb darf diese Evidenz nicht überdehnt werden. Delegierung ist keine Betriebsqualität.
Die Philips-eigenen Sicherheits- und Connected-Care-Materialien zeigen eine breitere Wahrheit: Zuverlässigkeit entsteht an Schnittstellen. Sie hängt an korrekt geführten Datensätzen, funktionierendem Code, geprüfter Konfiguration, klaren Handoffs, aktualisierten Komponenten, beobachtbaren Systemen und getesteter Wiederherstellung. Die dauerhaften Kosten liegen nicht neben dem Produkt. Sie sind Teil seines realen Betriebs.
Öffentliche Quellen
https://rdap.nic.philips/
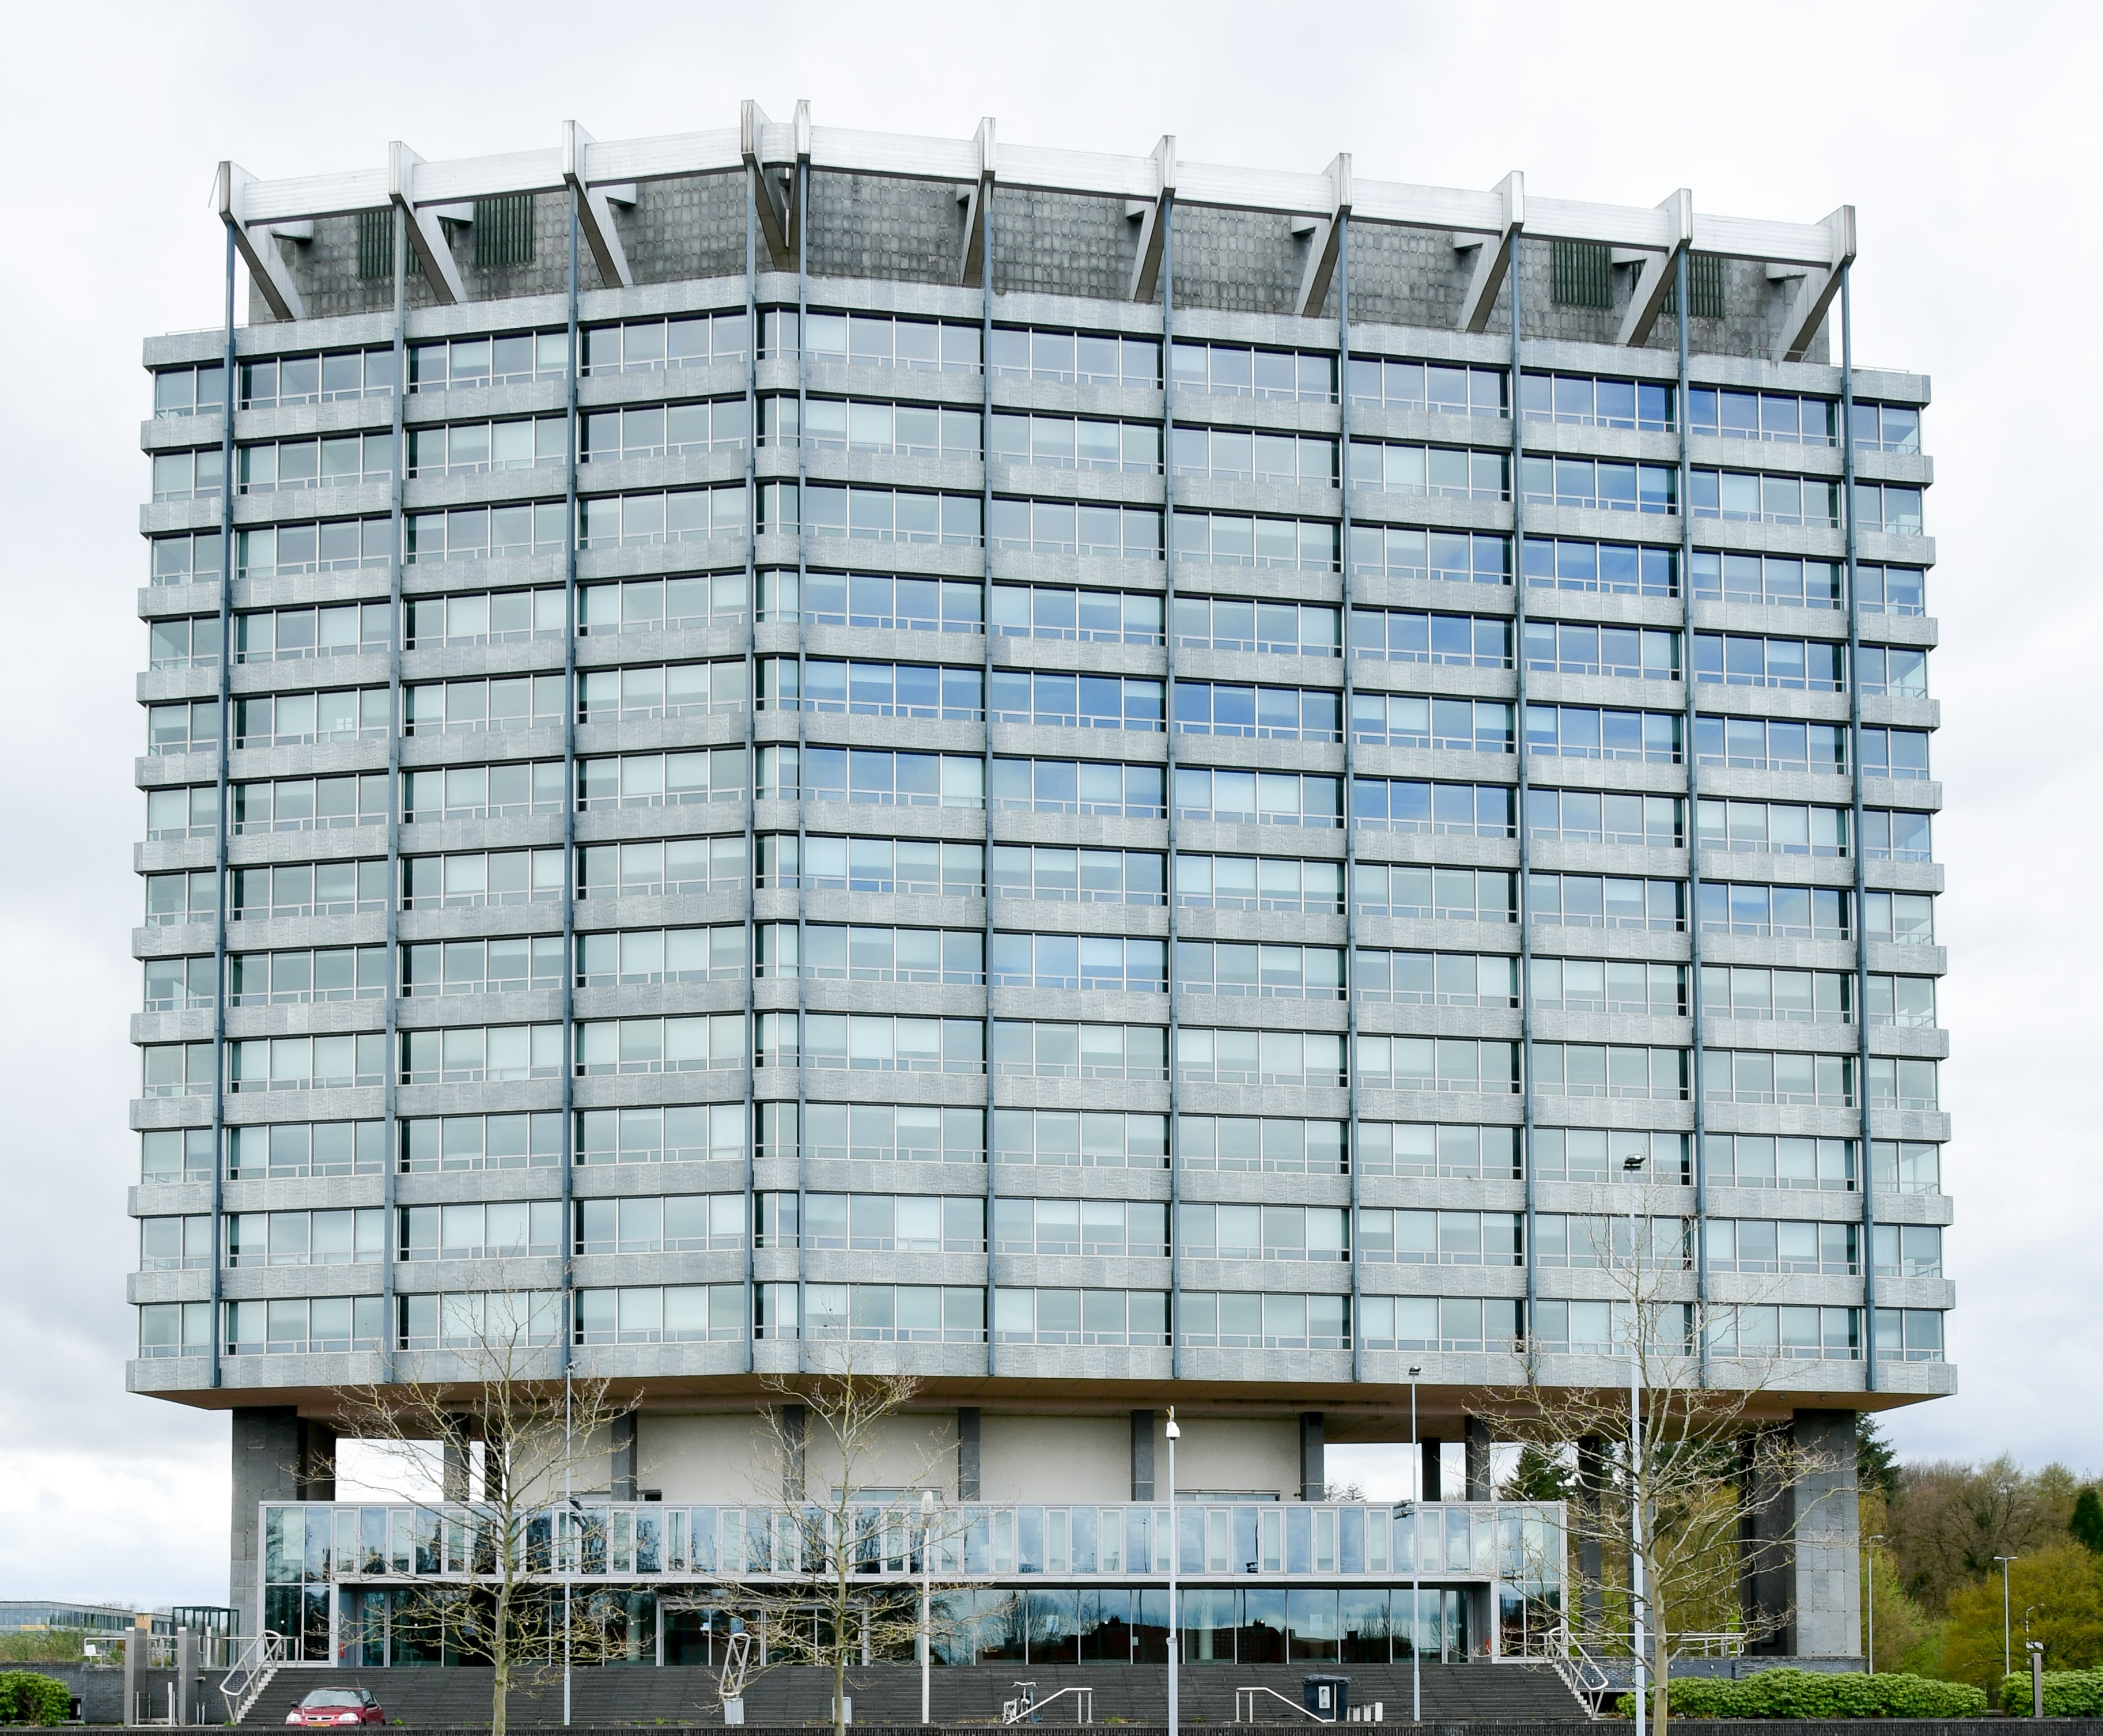
Bild: Wikimedia Commons, Gebouw Philips Nederland, Foto von Alex P. Kok, CC BY-SA 4.0. Das Foto zeigt das Philips-Nederland-Gebäude am Boschdijk in Eindhoven und dient nur als Unternehmenskontext. Es zeigt keine DNS-Infrastruktur, keine klinische Installation, kein Philips-Produkt, keinen Zuverlässigkeitsnachweis und kein Kundenergebnis.
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten