
Zusammenfassung
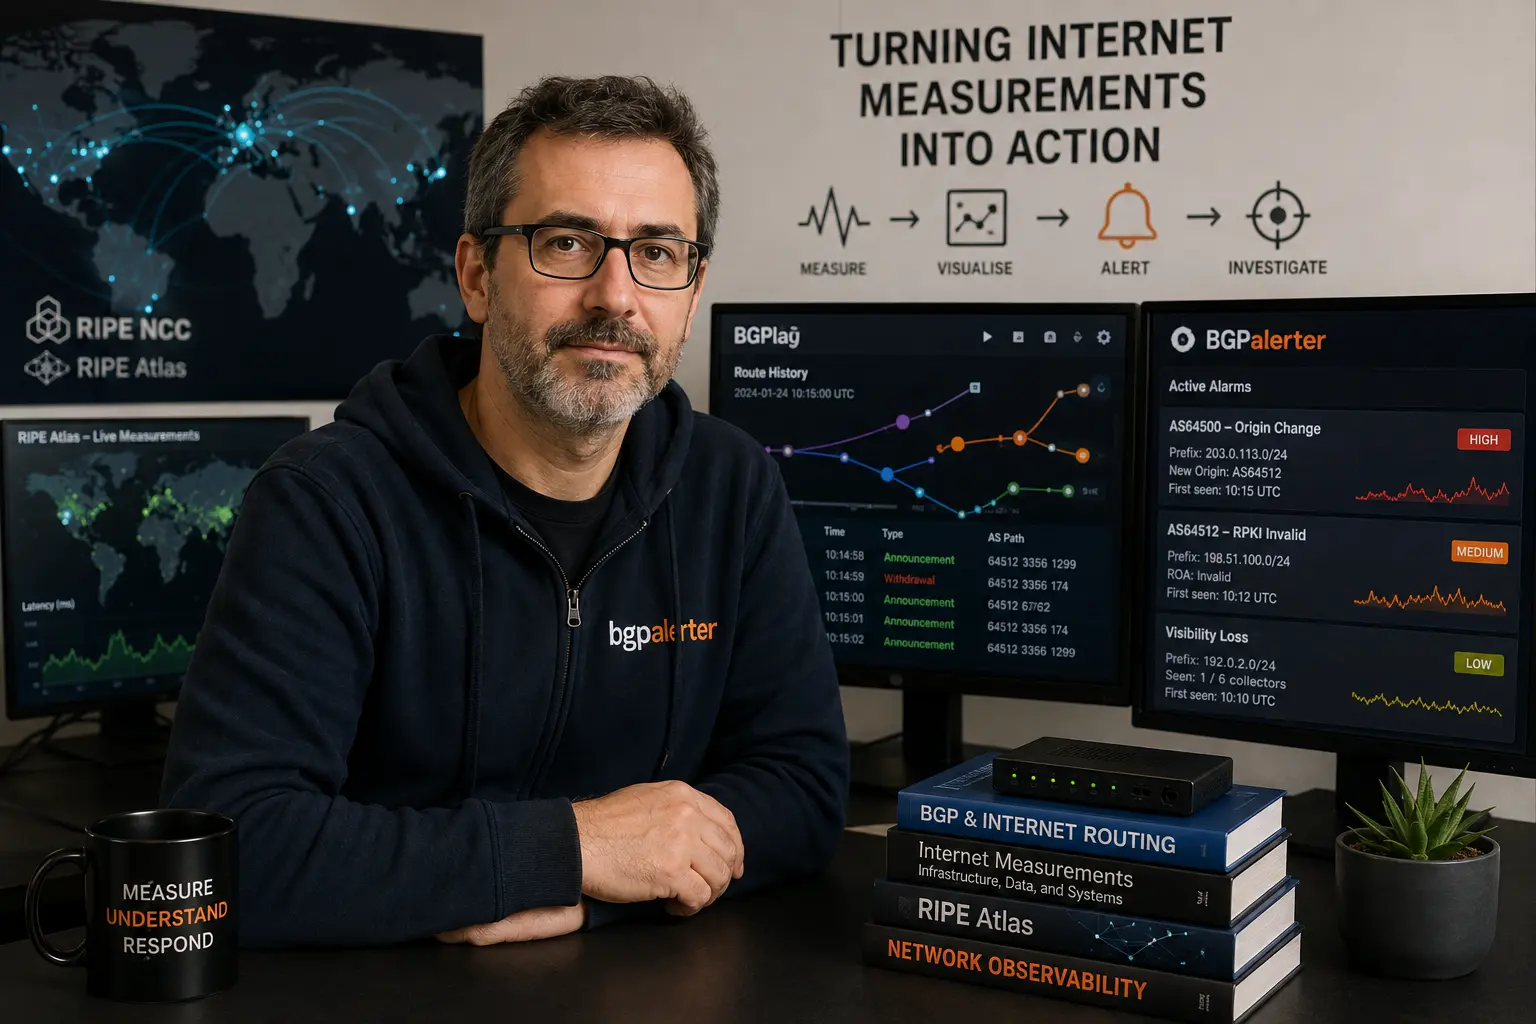
- Candelas dokumentierte Arbeit umfasst BGPlay, RIPE-Atlas-Streaming und -Visualisierung, DNSMON, TraceMON, RIPE IPmap, Geofeed-Überwachung und das Open-Source-Projekt BGPalerter.
- Diese Systeme verdichten Routing-Updates, Traceroutes, Latenzproben und Validierungsdatensätze zu Zeitlinien, angereicherten Pfaden und Alarmen, die den Weg vom Signal zur Untersuchung verkürzen können.
- Jedes Ergebnis bleibt an den Beobachtungspunkt gebunden: Abdeckung der Kollektoren, Platzierung der Probes, Aktualität der Feeds, Anreicherungsmethoden und Schwellenwerte entscheiden, ob eine Änderung einen einzelnen Beobachter oder einen größeren Vorfall beschreibt.
- Sein Wechsel von der Forschung zur öffentlichen Infrastruktur der RIPE NCC und zum Betrieb bei NTT zeigt eine durchgängige Disziplin auf unterschiedlichen Skalen; aktuelles Eigentum und Wartung müssen jedoch Werkzeug für Werkzeug benannt werden.
BGPlay machte aus Routenänderungen eine Sequenz, die ein Betreiber wiedergeben konnte
Um 2012 verwandelte Massimo Candelas Arbeit an BGPlay, das später in RIPEstat integriert wurde, einen BGP-Vorfall von einer Datei mit Updates in eine Sequenz, die ein Betreiber wiedergeben konnte. Ein Präfix konnte verschwinden, mit anderem Origin zurückkehren, spezifischer werden oder über verschiedene Kollektoren unterschiedlich konvergieren. Das Interface rekonstruierte eine Ausgangsansicht, wandte Ankündigungen und Rücknahmen in zeitlicher Reihenfolge an und machte den Übergang als sich verändernden Graphen sichtbar.
Diese Darstellung löste ein kognitives und kein Routing-Problem. Ein Rohfeed enthält mehr Details als ein Diagramm, doch die Details können den entscheidenden Moment verbergen. BGPlay wählte aus, gruppierte und ordnete Beobachtungen, sodass Nutzer fragen konnten, wann ein Origin erschien, welche Pfade sich änderten und welche Kollektoren das Ereignis sahen. Zugleich erbte es alle Grenzen der zugrunde liegenden Evidenz: Kollektorabdeckung, Aggregation auf AS-Ebene, verzögerte Updates und Layouts, die eine Beziehung zentraler erscheinen lassen können, als sie ist.
Candela trug dieselbe Methode aus der Forschung in die öffentlichen Messsysteme der RIPE NCC und später in die kontinuierliche Überwachung. RIPE-Atlas-Interfaces, DNSMON, TraceMON und RIPE IPmap verbanden Messungen mit Kontext; BGPalerter veränderte das Interface von einer durch Nutzer eröffneten Untersuchung zu einem Alarm, der unterbricht. Die Geofeed-Arbeit gab Betreibern eine weitere Möglichkeit, strukturierte Aussagen zu veröffentlichen.
Die leitende Frage ist, wie ein Interface den Weg vom verteilten Signal zum betrieblichen Urteil verkürzen kann, ohne Teil-Evidenz in Gewissheit zu verwandeln. Die Antwort hängt ebenso von Herkunft, Schwellenwerten, Wartungseigentum und Benachrichtigungszustellung ab wie vom visuellen Design. Candelas Bilanz ist dort am stärksten, wo das Werkzeug die nächste Frage erleichtert und die zugrunde liegende Beobachtung überprüfbar lässt.
BGPlay machte Routenentwicklung navigierbar, ohne eine Topologie-Grundwahrheit zu behaupten
Dieses Modell ist besonders nützlich, wenn mehrere Änderungen überlappen. Ein legitimer Origin kann zurückgezogen werden, bevor ein unerwarteter Origin erscheint. Eine spezifischere Route kann Verkehr anziehen, während die überdeckende Route bestehen bleibt. Mehrere Kollektoren können zu unterschiedlichen Zeiten konvergieren. Die Sequenz kann helfen, ein kurzes Propagationsartefakt von einer anhaltenden Änderung zu unterscheiden.
BGPlay kann physisches Forwarding nicht mit Router-Präzision zeigen. BGP-Pfade sind Control-Plane-Ankündigungen auf AS-Ebene. Sie zeigen weder internes Routing, private Verbindungen, die für den Kollektor unsichtbar sind, MPLS-Pfade noch jede Alternative innerhalb eines Netzes. Die Visualisierung ist als das zu lesen, was ausgewählte Beobachter erfahren haben, nicht als Karte, wo jedes Paket entlanglief.
Das Design verkörpert außerdem Entscheidungen über Aggregation. Wiederholte Updates können komprimiert werden. Ähnliche Pfade können gruppiert werden. Beschriftungen und Farben können Origin oder Ereignistyp betonen. Diese Entscheidungen machen das Werkzeug nutzbar und können Churn oder Unsicherheit verbergen. Ein Experten-Interface braucht einen Weg von der Zusammenfassung zurück zum zugrunde liegenden Datensatz.
Der institutionelle Weg von BGPlay ist für Candelas Profil wichtig. Ein Forschungsprototyp wurde Teil eines öffentlichen Dienstes der RIPE NCC. Dieser Übergang brachte Anforderungen über die Veröffentlichung hinaus: API-Integration, Dienstkontinuität, Dokumentation, Browser-Performance und Unterstützung für Nutzer mit unterschiedlichem Routing-Wissen.
Der Dienst gehört Candela nicht persönlich. Sein Beitrag umfasst Design und Entwicklung, während RIPE NCC-Teams die institutionelle Plattform betreiben und den Code später pflegen. Diese Unterscheidung zwischen Autorschaft und aktueller Verantwortung wird sich durch seine Karriere ziehen, am sichtbarsten bei RIPE IPmap.
Die RIPE NCC machte Interface-Design zu öffentlicher Messinfrastruktur
Candela trat der RIPE NCC im August 2013 als Senior Software Engineer in Forschung und Entwicklung bei. Die Organisation betreibt RIPE Atlas, RIPE RIS, RIPEstat und verwandte Dienste, die von Netzen und Forschenden genutzt werden. Die Arbeit in diesem Umfeld veränderte Umfang und Lebenszyklus seiner Projekte.
RIPE RIS sammelt BGP-Informationen von Routing-Peers an verteilten Kollektoren. RIPE Atlas nutzt ein globales Netz aus Probes und Anchors für aktive Messungen wie Ping, Traceroute und DNS-Abfragen. RIPEstat stellt Interfaces zu Internetnummern- und Routing-Daten bereit. Diese Systeme erzeugen unterschiedliche Evidenz und teilen eine Herausforderung: Rohmenge und Verteilung machen manuelle Interpretation unpraktisch.
Candelas RIPE-Arbeit konzentrierte sich auf Interfaces und Streaming-Systeme, mit denen Nutzer die Plattformen auf eine fokussierte Frage ausrichten können. Ein Messdienst wird wertvoller, wenn ein Betreiber von „die Daten existieren“ zu „diese Probes sahen die Verzögerungsänderung um diese Zeit“ oder „diese Kollektoren beobachteten den Origin-Übergang“ gelangen kann.
Institutioneller Betrieb fügt Einschränkungen hinzu, die Forschungsprototypen aufschieben können. Öffentliche APIs brauchen Versionierung. Live-Streams können unvollständig oder verzögert sein. Visuelle Werkzeuge müssen mit Nutzern umgehen, die nicht jeden Datenqualitätsvorbehalt verstehen. Dienste brauchen Monitoring, Sicherheit und Wartung, nachdem der ursprüngliche Entwickler gegangen ist. Methodenänderungen müssen dokumentiert werden, weil Menschen Ergebnisse über Jahre vergleichen können.
Die öffentliche Natur der RIPE-Daten schafft außerdem einen Rechenschaftsvorteil. Nutzer können oft Messkennung, Probenliste oder Routing-Quelle hinter einem Interface prüfen. Dadurch wird es möglich, eine Interpretation zu reproduzieren oder anzufechten. Die Plattform bleibt partiell, aber ihre Partialität kann beschrieben werden.
Die RIPE-Zeit gab Candela ein breites Portfolio: BGPlay- und RIPEstat-Arbeit, RIPE-Atlas-Streaming und -Visualisierung, DNSMON, LatencyMON, TraceMON und RIPE IPmap. Das war keine von einer Person entworfene Produktfamilie. Es waren institutionelle Dienste mit getrennten Teams und Zwecken. Der gemeinsame Faden ist der Versuch, verteilte Messungen für einen Betreiber nützlich zu machen, bevor die Details überwältigend werden.
Streaming-Messungen verringern Verzögerung und schaffen Ordnungsprobleme
Ein herkömmlicher Mess-Workflow startet eine Aufgabe, wartet auf Abschluss und lädt das gespeicherte Ergebnis herunter. Dieses Modell eignet sich für viele Studien und ist für die Störungsreaktion langsam. RIPE-Atlas-Streaming erlaubte Anwendungen, Ergebnisse zu empfangen, während Probes sie erzeugten, sodass Interfaces aktualisieren konnten, während eine Messung noch lief.
Candela arbeitete an Systemen, die diese Streams in Webanwendungen und Betriebswerkzeugen nutzbar machten. Live-Daten können erste Anzeichen einer Erreichbarkeits- oder Latenzänderung zeigen, ohne auf die vollständige Kampagne zu warten. Ein Betreiber kann sehen, ob das Problem auf eine Region, Probengruppe oder ein Netz konzentriert ist, und entscheiden, wo untersucht werden soll.
Streaming verwandelt verteilte Messung nicht in einen perfekt geordneten Feed. Probes haben unterschiedliche Konnektivität und Uhren. Ergebnisse können verspätet eintreffen, wiederholt werden oder scheitern. Ein Live-Konsument kann ein Teilbild sehen, das sich ändert, wenn gespeicherte Daten abgeglichen werden. Das Interface sollte diese Unvollständigkeit kommunizieren, statt jedes frühe Ergebnis als endgültig darzustellen.
Messkennungen und Probe-Metadaten sind daher unverzichtbar. Ein Wert ohne Identität und Status der Probe ist schwache Evidenz. Eine Probe hinter einem Heimrouter, ein Anchor in einem Rechenzentrum und ein Gerät mit unregelmäßiger Konnektivität tragen nicht dieselbe operative Bedeutung. Nutzer brauchen Filter und genug Kontext, um nicht jede Probe gleich zu behandeln.
Live-Visualisierung erzeugt außerdem die Versuchung, auf Bewegung zu optimieren. Ein animierter Graph wirkt reaktionsschnell, selbst wenn die zugrunde liegende Änderung Rauschen ist. Candelas Arbeit ist am stärksten, wenn das Interface die Aufmerksamkeit auf eine überprüfbare Hypothese lenkt und die Fähigkeit erhält, die Daten zu prüfen, statt Messung in Spektakel zu verwandeln.
Das Streaming-Modell tauchte später in BGPalerter wieder auf, obwohl sich die Produktform änderte. Statt darauf zu warten, dass ein Nutzer ein Werkzeug öffnet, konsumiert das System kontinuierlich Routing-Feeds und sendet eine Benachrichtigung, wenn konfigurierte Bedingungen erfüllt sind. Der Wechsel von interaktiver Exploration zu automatischer Alarmierung erhöhte den Bedarf an expliziten Regeln, zuverlässiger Zustellung und Änderungskontext.
DNSMON und LatencyMON wandten aktive Messung auf das Dienstverhalten an
Routing-Sichtbarkeit ist nur eine Ebene des Internetbetriebs. Eine Route kann vorhanden sein, während ein Dienst langsam ist oder ausfällt. DNSMON nutzte RIPE-Atlas-Messungen, um Betreibern die Prüfung von Leistung und Erreichbarkeit der DNS-Root- und Top-Level-Domain-Infrastruktur zu ermöglichen. LatencyMON bot Möglichkeiten, Verzögerung über die Zeit zu vergleichen.
Aktive Messungen stellen eine kontrollierte Frage von ausgewählten Beobachtungspunkten. Eine DNS-Abfrage kann zeigen, ob ein Resolver einen autoritativen Server erreicht und wie lange der Austausch dauert. Ein Ping kann Umlaufverzögerung und Verlust zeigen. Die Wiederholung der Messung über Probes und Zeit erzeugt ein Bild geografischer und netzbezogener Variation.
Die Stärke ist direkte Dienstevidenz. Eine BGP-Ankündigung sagt, dass ein Pfad in der Control Plane existiert; eine aktive Abfrage prüft, ob ein Protokollaustausch von einer Probe aus gelingt. Die Schwäche ist Abdeckung. Ein Probenetz ist ungleichmäßig, und das Ergebnis beschreibt den Pfad zwischen dieser Probe und dem Ziel. Nutzer anderswo können eine andere Erfahrung haben.
Latenz erfordert außerdem statistische Interpretation. Ein einzelner hoher Messwert kann Überlastung, Probenlast, Warteschlangen oder einen vorübergehenden Pfad widerspiegeln. Mediane, Verteilungen und Basislinien sind nützlicher als isolierte Werte. Das Interface muss Veränderung zeigen, ohne natürliche Variabilität als Ausfall zu tarnen.
DNS fügt Caching und Anycast hinzu. Ein Root- oder TLD-Dienst kann von vielen Standorten unter derselben Adresse angekündigt werden. Pfad und Resolver-Verhalten der Probe bestimmen, welche Instanz erreicht wird. Eine Leistungsverschiebung kann durch Routing, ein Serverproblem oder eine Änderung des lokalen Resolver-Zustands entstehen. Aktive Messung grenzt Möglichkeiten ein; sie identifiziert selten allein die Ursache.
Candelas Beitrag in diesen Werkzeugen bestand darin, Interpretationsschichten um RIPE-Atlas-Evidenz zu bauen. Sie erweitern das Profil über BGP hinaus und zeigen eine konsistente Methode: ein verteiltes Signal sammeln, Zeit und Kontext anfügen und Nutzern erlauben, Ansichten zu vergleichen, während die Messgrenze sichtbar bleibt.
TraceMON reicherte Traceroutes an, ohne zu behaupten, jeder Hop sei bekannt
Traceroute listet antwortende Adressen entlang eines Pfads auf, abhängig vom Verhalten von Routern, Lastverteilung, ICMP-Filterung und Tunneln. Rohausgaben können schwer zu interpretieren sein. Eine Adresse kann zu einem Interface gehören, dessen Rolle unklar ist. Mehrere Hops können in einem autonomen System liegen. Ein Internet-Austauschpunkt oder Cache kann operativ wichtig und für einen einfachen AS-Lookup unsichtbar sein.
TraceMON kombinierte RIPE-Atlas-Traceroutes mit Metadaten wie Zuordnungen autonomer Systeme, bekannter Austauschinfrastruktur und anderen Hinweisen. Das visuelle Interface half Nutzern zu erkennen, welche administrativen Domänen ein Pfad offenbar kreuzte und wo sich Messungen änderten.
Anreicherung ist ein Hypothesenprozess. Eine IP-zu-AS-Zuordnung kann veraltet oder mehrdeutig sein. Eine Austauschadresse kann auf eine Weise verwendet werden, die der Datensatz nicht erfasst. MPLS kann Hops verbergen. Lastverteilung pro Flow kann dazu führen, dass wiederholte Traceroutes unterschiedlichen Pfaden folgen. Manche Router antworten nicht und erzeugen Lücken.
Ein guter angereicherter Traceroute unterscheidet daher beobachtete Daten von abgeleiteten Beschriftungen. Hop-Adresse und Antwortzeit sind Messergebnisse. Das zugeordnete AS oder die Einrichtung ist eine Interpretation aus einem anderen Datensatz. Herkunft erlaubt dem Nutzer, diese Interpretation zu aktualisieren oder abzulehnen.
Das Werkzeug verringert die Zeit, um eine operative Frage zu formulieren. Statt auf Adressen zu starren, kann ein Ingenieur fragen, ob die Verzögerung nach einem bestimmten Netz beginnt, ob ein Pfad durch einen anderen Austauschpunkt lief oder ob fehlende Hops einer administrativen Domäne entsprechen. Die Antwort erfordert weiterhin lokale Telemetrie und Kontakt mit anderen Betreibern.
TraceMON zeigt, warum Candelas Interface-Arbeit Infrastruktur und nicht Dekoration ist. Das Design entscheidet, wie Unsicherheit dargestellt wird und welche nächsten Schritte offensichtlich werden. Eine falsche Beschriftung kann einen Vorfall fehlleiten. Eine transparente Beschriftung kann Koordination beschleunigen, indem sie zeigt, warum das System die Zuordnung vornahm.
RIPE IPmap zeigte die Bedeutung von Wartungseigentum
IP-Geolokalisierung wird oft als Datenbankabfrage behandelt. Infrastrukturadressen sind schwer genau zu verorten, weil Registrierung, Unternehmensstandort und physischer Router-Standort unterschiedlich sein können. RIPE IPmap kombinierte aktive Latenzmessungen mit anderen Signalen, um zu schätzen, wo sich Internetinfrastruktur befand.
Candela arbeitete an der Plattform und verwandter Forschung, einschließlich der Bewertung mehrerer Methoden. Latenz kann Entfernung begrenzen, weil Signale nicht schneller reisen können als die Physik erlaubt, aber Routing-Pfade sind nicht gerade und Warteschlangen fügen Verzögerung hinzu. Hostnamen können Standorthinweise enthalten und veraltet sein. Bekannte Infrastruktur und Betreiberdaten können Schätzungen verbessern und Verzerrung einführen.
Der methodische Wert liegt darin, Evidenz zu kombinieren statt eine Quelle als autoritativ zu erklären. Mehrere schwache Signale können einen Standort eingrenzen, wenn ihre Annahmen verstanden werden. Grundwahrheit bleibt schwierig: Ein Router-Interface kann eine Verbindung bedienen, deren Endpunkte über Standorte verteilt sind, und eine Adresse kann umziehen oder wiederverwendet werden.
Das Projekt liefert außerdem einen bemerkenswerten Fall von Wartungstransparenz. Candelas aktuelles öffentliches Profil gibt an, dass er RIPE IPmap seit Anfang 2019 nicht mehr pflegt, und warnt, dass Änderungen an der aktiven Geolokalisierungsplattform Genauigkeit und Abdeckung beeinträchtigten. Diese Aussage verhindert, dass historische Autorschaft mit aktueller Verantwortung verwechselt wird.
Die Grenze ist wichtig, weil Dienste online bleiben können, nachdem ihr ursprünglicher Ingenieur gegangen ist. Nutzer können ein altes Papier zitieren, während sich Implementierung, Probensatz und Datenquellen geändert haben. Aktuelle Qualität muss am aktuellen System bewertet werden, nicht von einem früheren Ergebnis geerbt werden.
Die RIPE NCC besitzt und betreibt ihre institutionellen Dienste. Candelas Kritik oder Hinweis ist Evidenz über seine Wartungsrolle und Einschätzung, keine vollständige unabhängige Prüfung der heutigen Plattform. Ein verantwortungsvoller Artikel hält beide Fakten fest: Er half, das frühere System zu entwerfen, und kontrolliert es nicht mehr.
Diese Episode vertieft das zentrale Thema des Profils. Interpretationsschichten brauchen Wartung ebenso wie Kollektoren. Ein veraltetes Anreicherungssystem kann selbstsichere Fehler erzeugen. Eigentum an Datenquellen, Modellen und Code sollte sichtbar sein, damit Nutzer wissen, auf wessen Annahmen sie sich stützen.
BGPalerter veränderte das Interface von Untersuchung zu Unterbrechung
Candela schuf BGPalerter 2019, nachdem er die RIPE NCC verlassen hatte. Das Projekt überwacht kontinuierlich konfigurierte Präfixe und autonome Systeme anhand von Routing- und RPKI-Feeds und sendet Benachrichtigungen, wenn ausgewählte Bedingungen erfüllt sind. Sein öffentliches Profil führt das Projekt als aktuell und berichtet von mehr als 400 Installationen weltweit; die Zahl ist selbstberichtet und nicht unabhängig geprüft.
Der Wechsel gegenüber BGPlay ist operativ wichtig. BGPlay wartet darauf, dass ein Nutzer ein Präfix wählt und einen Zeitraum untersucht. BGPalerter beobachtet im Hintergrund. Es kann bei unerwartetem Origin, Verlust der Sichtbarkeit, spezifischeren Ankündigungen, ungewöhnlichen Pfaden, RPKI-Invalid-Routen und Änderungen im Zusammenhang mit ROAs oder Trust-Anchor-Daten alarmieren.
Kontinuierliche Überwachung schafft eine Konfigurationspflicht. Das System braucht einen Bestand an Präfixen, erwarteten Origins und erlaubten Änderungen. Ein Netz, das einen neuen Provider erhält oder ein DDoS-Mitigationsereignis beginnt, kann legitim aus einem anderen AS ankündigen. Ist der Bestand veraltet, ist der Alarm technisch korrekt und operativ nutzlos.
Feed-Abdeckung bleibt begrenzt. Eine Änderung kann für einen Kollektor sichtbar und für einen anderen abwesend sein. Ein Ausfall einer Kollektorsitzung kann einem Rückzug ähneln. Das System braucht Schwellenwerte und Quellenbewusstsein, damit ein fehlender Beobachtungspunkt nicht zu einer globalen Ausfallbehauptung wird.
Die Benachrichtigungszustellung ist eine weitere Abhängigkeit. E-Mail-, Chat- oder Webhook-Kanäle können ausfallen oder gedrosselt werden. Ein Alarmsystem sollte überwachen, ob Alarme gesendet und bestätigt wurden. Andernfalls kann der Routing-Detektor arbeiten, während der Vorfallprozess blind bleibt.
BGPalerters offenes Design erlaubt Betreibern, das System selbst zu betreiben und Regeln zu prüfen. Das verringert die Abhängigkeit von einem gehosteten Monitoring-Anbieter und überträgt Verantwortung für Upgrades, Sicherheit und Feed-Auswahl. Das Projekt ist für übliche Nutzung vorkonfiguriert, nicht nullkonfiguriert. Sinnvoller Einsatz erfordert lokales Wissen.
Das praktische Ziel ist nicht, den Analysten zu eliminieren. Es ist, die Zeit zwischen einer beobachtbaren Routenänderung und einer fokussierten Untersuchung zu verringern. Der Alarm sollte sagen, welche Ressource sich änderte, welche Beobachter sie sahen und welche Eingabe den Schluss erzeugte. Der Reagierende prüft dann lokale Router, Änderungsdatensätze, Erreichbarkeit und Geschäftskontext.
Routing-Feeds müssen normalisiert werden, bevor eine Änderung zum Alarm werden kann
Öffentliche Routenkollektoren empfangen BGP-Sitzungen von teilnehmenden Netzen. Die von ihnen veröffentlichten Updates spiegeln diese Peer-Beziehungen und den eigenen Sitzungszustand des Kollektors wider. Ein Monitoringsystem, das mehrere Feeds konsumiert, trifft daher auf Duplikate, Verzögerungen, Resets und Unterschiede, die normale Eigenschaften des Beobachtungssystems sind.
Dieselbe Ankündigung kann von mehreren Kollektoren und zu unterschiedlichen Zeiten eintreffen. Jede Kopie als eigenen Vorfall zu behandeln erzeugt Rauschen. Sie zu aggressiv zusammenzuführen kann nützliche Evidenz über Propagation löschen. BGPalerter braucht ein Modell, das Ressource und Ereignis identifiziert und zugleich festhält, welche Beobachtungspunkte es sahen.
Der Anfangszustand ist eine weitere Herausforderung. Ein Update-Stream beginnt nicht zwingend mit einer vollständigen Routingtabelle. Ein Monitor braucht eine Basislinie, gegen die ein Rückzug oder eine Origin-Änderung verstanden werden kann. Kollektor-Neustarts und Peer-Resets können Schübe erzeugen, die weitreichenden Routing-Ereignissen ähneln. Das System muss den Verlust der Beobachtungssitzung vom Verlust des überwachten Präfixes unterscheiden.
Zeitstempel erfordern Vorsicht. Kollektorzeit, Feed-Transport und Verarbeitung können Verzögerung einführen. Die erste Alarmzeit ist nicht immer der erste Moment, in dem sich die Route irgendwo änderte. Es ist der erste Moment, in dem der konfigurierte Überwachungspfad die Evidenz beobachtete und verarbeitete. Vorfallsberichte sollten diese Unterscheidung bewahren.
Spezifischere Routen erschweren die Gruppierung. Ein überwachtes Aggregat kann sichtbar bleiben, während ein längeres Präfix erscheint und einen Teil des Verkehrs anzieht. Die Alarmlogik muss entscheiden, welche Präfixlängen erwartet werden und welche Aufmerksamkeit auslösen sollen. Legitimes Traffic Engineering und Mitigation verwenden häufig spezifischere Routen, daher sind Bestand und Kontext unverzichtbar.
Auch AS-Pfade brauchen Normalisierung ohne Bedeutungsverlust. Prepending wiederholt ein AS, um die Auswahl zu beeinflussen. Routenkollektoren können AS-Sets oder konföderationsbezogene Formen zeigen. Ein Pfad kann sich ändern, während der Origin stabil bleibt. Ob das zählt, hängt von der Richtlinie des Betreibers und der überwachten Bedrohung ab.
Der technische Wert von Candelas Arbeit liegt teilweise darin, diese Details in ein System zu verpacken, das ein Betreiber ausführen kann, ohne eine Routenanalyse-Plattform von Grund auf zu bauen. Der Sicherheitswert hängt davon ab, die Details verfügbar zu halten, wenn ein Alarm angefochten wird. Eine Benachrichtigung ist nützlich, weil sie zusammenfasst; eine Untersuchung gelingt, weil die Zusammenfassung entfaltet werden kann.
Schwellenwerte übersetzen partielle Sichtbarkeit in ein betriebliches Urteil
Sichtbarkeitsverlust ist im Internet nicht binär. Ein Präfix kann von einem Kollektor verschwinden, an einem anderen vorhanden bleiben und weiterhin Nutzer bedienen. BGPalerter nutzt konfigurierte Ressourcen und Schwellenwerte, um zu entscheiden, wann eine partielle Beobachtung zu einer Benachrichtigung werden soll.
Eine strenge Regel kann beim ersten fehlenden Blick alarmieren. Das ist empfindlich und laut. Ein breiter Schwellenwert kann warten, bis viele Blicke verschwinden, und ein regionales Problem verpassen. Die geeignete Wahl hängt von Ressource, Feed-Set und Reaktionskosten ab. Kritische Anycast-Dienste können regionale Empfindlichkeit wollen; ein kleines Netz kann klare globale Ereignisse priorisieren.
Basislinien können statisch sein oder aus jüngerer Beobachtung gelernt werden. Eine statische Erwartung ist leicht zu prüfen und kann veralten. Eine dynamische Basislinie passt sich an und kann einen abnormalen Zustand als normal lernen. Change-Management-Integration kann beides verbessern, indem geplante Origin-, Provider- und Präfixänderungen mit Wirkungszeiträumen erfasst werden.
Schwellenwerte beeinflussen außerdem RPKI- und Pfad-Alarme. Eine Invalid-Route, die von einem Kollektor gesehen wird, kann ein lokales Leak oder eine frühe Phase globaler Propagation sein. Sofortige Alarmierung kann angemessen sein, wenn das überwachte Präfix hochsensibel ist. Eskalation anhand weiterer Beobachtungspunkte kann falsche Dringlichkeit verringern.
Die Ausgabe des Systems sollte Schwere von Sicherheit unterscheiden. Ein potenziell folgenreiches Ereignis kann schwache Evidenz haben. Ein folgenarmes Ereignis kann gut belegt sein. Beides in einer Alarmstufe zu vermischen verbirgt eine nützliche Entscheidung. Reagierende profitieren davon, sowohl zu wissen, wie schwer das Ereignis sein könnte, als auch, wie viele unabhängige Beobachtungen es stützen.
Diese Designarbeit ist in einer einfachen Projektbeschreibung nicht sichtbar. Hier wird Überwachung zu operativer Richtlinie. Candela liefert Standardwerte und Mechanismen, während das einsetzende Netz bestimmt, welche Evidenz ausreicht, um eine Person zu unterbrechen oder ein anderes System auszulösen.
Unterdrückungsregeln können Rauschen verringern und die erste Evidenz eines echten Ereignisses löschen
Kontinuierliche Überwachung wird unbrauchbar, wenn jede geplante Routenänderung einen Reagierenden alarmiert. BGPalerter sitzt daher in einem operativen Prozess, der genehmigte Origins, erwartete Upstreams, Wartungsfenster und Benachrichtigungsschwellen umfassen kann.
Diese Kontrollen verringern Fehlalarme und schaffen ein weiteres Risiko. Ein breites Wartungsfenster kann ein unabhängiges Leak unterdrücken. Ein genehmigter Origin kann eine Präfixlänge oder einen Pfad ankündigen, die nie beabsichtigt war. Eine in einem Ticket erfasste Provider-Änderung kann über den autorisierten Umfang hinaus propagieren.
Das sicherere Modell bewahrt das Ereignis auch dann, wenn die Benachrichtigung unterdrückt wird. Reagierende können dann prüfen, was während der Wartung geschah, und „nicht alarmiert“ von „nicht beobachtet“ unterscheiden. Regeländerungen brauchen einen Prüfpfad, weil sie verändern, was die Organisation bereit ist zu bemerken.
Konfigurationsfrische ist Teil der Monitoring-Gesundheit. Präfixbestände, ROAs, Provider und Kontakte ändern sich. Ein Werkzeug mit aktuellem Code und veralteten Erwartungen kann ständiges Rauschen erzeugen oder ein gefährliches Ereignis als normal akzeptieren.
Candelas Arbeit verwandelt Routing-Beobachtungen in nutzbare Interfaces. Die Organisation besitzt weiterhin die Richtlinie, die entscheidet, welche Beobachtung eine Person unterbricht. Diese Richtlinie braucht dieselbe Prüfung, Ablauffrist und Verifikation nach Änderungen wie die Routing-Konfiguration, die sie überwacht.
Alarmzustellung ist selbst ein überwachter Dienst
Sobald ein Ereignis eine Regel erfüllt, muss BGPalerter die für die Reaktion verantwortlichen Personen oder Systeme erreichen. E-Mail, Chat-Integrationen und Webhooks sind bequem und führen eine zweite Verfügbarkeitskette ein. Zugangsdaten laufen ab, Kanäle ändern sich, Ratenlimits gelten und Nachrichten können gefiltert werden.
Eine Produktionsbereitstellung sollte die Zustellung unabhängig von echten Vorfällen testen. Synthetische Ereignisse oder Gesundheitsnachrichten können bestätigen, dass der Weg vom Kollektor zur Benachrichtigung offen bleibt. Das System sollte Warteschlangen- und Fehlerzustand offenlegen, damit Betreiber „keine Alarme“ von „fehlgeschlagener Zustellung“ unterscheiden können.
Deduplizierung ist wichtig. Eine Route kann flattern und wiederholte Übergänge erzeugen. Jedes Update zu senden kann Reagierende überfordern; Wiederholungen zu unterdrücken kann ein anhaltendes Problem verbergen. Ereignisse in einem Vorfall mit Zeitlinie zu gruppieren bietet oft mehr Wert als ein Strom isolierter Nachrichten.
Bestätigung und Eigentum zählen nach der Zustellung. Eine Benachrichtigung in einem geteilten Kanal beweist nicht, dass jemand Verantwortung übernommen hat. Integration mit Ticketing- oder Bereitschaftssystemen kann festhalten, wer untersucht und wann eskaliert werden soll.
Der Alarm sollte genug Evidenz für die erste Entscheidung tragen: überwachte Ressource, beobachteter Origin oder Pfad, Validierungszustand, Beobachtungspunkte, Zeit und Verweis auf weitere Details. Er sollte nicht so viele Rohdaten tragen, dass die kritische Änderung verdeckt wird. Gutes Benachrichtigungsdesign ist eine weitere Form der Visualisierung.
Sicherheitskontrollen sind nötig, weil Alarmkanäle Netzinventar und Vorfallinformationen enthalten. Webhooks und Token können zu einem Weg in interne Systeme werden. Ein Angreifer, der Alarme unterdrücken oder fälschen kann, kann die Reaktion beeinflussen, ohne BGP zu ändern.
Diese operative Schicht verstärkt Candelas zentrale Unterscheidung. Erkennung ist eine Kette, und jede Stufe kann scheitern. Das überwachte Netz zu überwachen, ohne den Detektor zu überwachen, schafft einen neuen blinden Fleck.
RPKI-Alarme können Ursachen nur unterscheiden, wenn die sich ändernde Eingabe bewahrt wird
Eine Route kann RPKI-Invalid werden, weil sich die Ankündigung änderte, weil sich das relevante ROA änderte oder weil sich die Sicht des Validators änderte. Diese Ursachen erfordern unterschiedliche Reaktionen. BGPalerters Wert hängt davon ab, genug Herkunft zu bewahren, um zu zeigen, welche Eingabe sich bewegte.
Ein unerwarteter Origin mit neuem Invalid-Zustand kann auf einen Hijack, einen Kundenfehler oder eine geplante Migration hinweisen, deren ROA nicht aktualisiert wurde. Eine unveränderte Route kann Invalid werden, nachdem ein Adressinhaber eine maximale Länge einschränkt. Ein Repository- oder Trust-Anchor-Problem kann Validierung in großem Umfang verändern.
Der Alarm sollte daher Zeit, Route, Validierungsquelle und den relevanten Autorisierungskontext enthalten. Eine nackte Meldung „RPKI invalid“ lädt Reagierende ein, eine Klassifikation als Vorfallschluss zu behandeln. Die Klassifikation ist ein Auslöser für Untersuchung.
RPKI-Sichtbarkeit unterscheidet sich außerdem von Diensterreichbarkeit. Eine Invalid-Route kann von vielen Netzen weiterhin akzeptiert werden. Eine Valid-Route kann aus unabhängigen Gründen unerreichbar sein. Überwachung ist am stärksten, wenn Routing-Beobachtungen mit aktiven Probes und lokalem Verkehrsnachweis kombiniert werden.
Dieselbe Zurückhaltung gilt für Origin-Änderungen ohne RPKI. Multihoming, Anycast, Fusionen, Providerwechsel und Mitigationsdienste können legitime neue Origins erzeugen. Genehmigter Änderungskontext und Wartungsfenster können Rauschen unterdrücken, ohne ungeplante Ereignisse zu verbergen.
Alarmmüdigkeit ist ein Governance-Problem. Erhalten Reagierende wiederholt legitime Warnungen, lernen sie, das System zu ignorieren. Regeln sollten nach Ressourcenkritikalität und Eskalationspfad abgestimmt werden. Ein unerwarteter Origin mit hoher Sicherheit kann sofort alarmieren; eine Pfadänderung kann ein Ticket niedrigerer Priorität erzeugen oder einen anderen Vorfall anreichern.
Candelas Arbeit macht diese Entscheidungen konfigurierbar und sichtbar. Sie weist keine Absicht zu. Diese Grenze schützt das Werkzeug davor, ein automatisiertes Anklagesystem zu werden, und hält menschliche Validierung in der Reaktionskette.
Aktive Probes prüfen Erreichbarkeit, die BGP-Kollektoren nur andeuten können
Ein Routing-Kollektor kann zeigen, dass eine Ankündigung vorhanden ist. Er kann nicht bestätigen, dass ein Nutzer eine DNS-Abfrage abschließen, einen Server erreichen oder übermäßige Verzögerung vermeiden kann. RIPE Atlas und ähnliche aktive Messsysteme füllen einen Teil dieser Lücke, indem sie Verkehr von verteilten Probes zu einem Ziel senden.
Die Korrelation der beiden Evidenzklassen ist mächtig. Ein Präfixrückzug, der an mehreren Kollektoren beobachtet wurde, gefolgt von fehlgeschlagenen Probes in denselben Regionen, stützt eine stärkere Ausfallschlussfolgerung als jedes Signal allein. Eine BGP-Origin-Änderung bei stabiler Erreichbarkeit kann dennoch wichtig sein und erfordert eine andere Reaktion. Ein Latenzanstieg ohne Routenänderung lenkt die Untersuchung auf Überlastung, internes Routing oder den Dienst selbst.
Die Korrelation ist nicht automatisch. Probenabdeckung ist ungleichmäßig, und eine Probe kann hinter lokaler Ausrüstung sitzen, die den Fehler verursacht. DNS-Caching und Anycast können Probes zu unterschiedlichen Dienstinstanzen senden. Ein Traceroute kann sich wegen Lastverteilung ändern, während die Anwendungsleistung stabil bleibt. Zeitsynchronisierung und Probenwahl entscheiden, ob der Vergleich aussagekräftig ist.
Ein Monitoringsystem sollte aktive Ergebnisse daher als weitere Teilansicht behandeln. Es kann Probes in Netzen oder Regionen wählen, die für den Dienst wichtig sind, eine Basislinie pflegen und mehrere Methoden vergleichen. Eine fehlgeschlagene Probe ist schwache Evidenz; ein zusammenhängendes Muster über unabhängige Probes ist stärker.
Candelas RIPE-Arbeit lieferte Interfaces für diese Art des Denkens. Der Wert entstand nicht dadurch, jede Datenquelle auf einen Bildschirm zu legen. Er entstand dadurch, dem Nutzer zu helfen, zwischen Routenhistorie, Latenz und Pfadevidenz zu wechseln, ohne die Identität der Messung zu verlieren.
Dieses geschichtete Design ist besonders bei einem vermuteten Hijack nützlich. Öffentliche BGP-Daten können einen unerwarteten Origin zeigen. Aktive Probes können zeigen, wo Verkehr den legitimen Dienst noch erreicht, wo er scheitert und wo sich ein Pfad geändert hat. Die kombinierte Evidenz hilft, Kontakt und Mitigation zu priorisieren, während die Absicht ungeklärt bleibt.
Diese Methode kann Wiederherstellung validieren. Eine Route kann zurückkehren, bevor Caches, Sitzungen und Anwendungspfade stabil sind. Fortgesetzte aktive Messung zeigt, ob das Dienstverhalten der Control-Plane-Korrektur gefolgt ist. Der Vorfallabschluss sollte sich auf das nutzerbezogene Ergebnis ebenso stützen wie auf die Routingtabelle.
Upstream Visibility verdichtete mehrere externe Ansichten zu einer operativen Frage
Zu Candelas Projekten der RIPE-Zeit gehörte Upstream Visibility, ein kompaktes Interface zum Vergleich, wie ein Präfix aus mehreren Perspektiven erschien. Das zugrunde liegende Problem ist üblich: Ein Betreiber kann seine beabsichtigten Provider kennen und dennoch keine einfache Sicht darauf haben, welche Upstream-Beziehungen öffentliche Kollektoren tatsächlich zeigen.
Eine Multi-View-Anzeige kann zeigen, dass ein Upstream nur aus ausgewählten Kollektoren sichtbar ist, dass ein Back-up-Pfad dominant geworden ist oder dass eine unerwartete Beziehung den beobachteten Pfad betreten hat. Das Interface verwandelt eine große Menge an Routen-Datensätzen in eine Frage nach Abhängigkeit und Reichweite.
Das Wort Upstream ist selbst kontextabhängig. Der von einem Punkt aus beobachtete AS-Pfad kann Transit-, Peering- und interne Richtlinienentscheidungen enthalten, die aus der Sequenz allein nicht ersichtlich sind. Öffentliche Daten können nicht jeden Vertrag rekonstruieren. Die Visualisierung liefert Routing-Evidenz und keine definitive kommerzielle Karte.
Dieses Werkzeug liegt zwischen BGPlays detaillierter Ereignishistorie und BGPalerters kontinuierlicher Benachrichtigung. Es zeigt Candela beim Experimentieren mit unterschiedlichen Abstraktionsebenen für unterschiedliche Aufgaben. Ein Betreiber, der Resilienz plant, braucht möglicherweise eine Zusammenfassung der Upstream-Vielfalt. Ein Vorfallreagierender braucht möglicherweise die exakte Update-Zeitlinie. Ein Interface sollte nicht gezwungen werden, beides in derselben Auflösung zu leisten.
Das Projekt illustriert außerdem einen breiteren redaktionellen Punkt: Ein kleines Interface kann zählen, wenn es eine wiederkehrende analytische Last entfernt. Infrastrukturwert ist nicht proportional zur Codegröße. Eine Ansicht, die es einem Ingenieur erlaubt, eine unbeabsichtigte Abhängigkeit vor einem Ausfall zu entdecken, kann folgenreicher sein als ein größeres Dashboard voller unzusammenhängender Metriken.
Offene und kommerzielle Monitoringsysteme machen unterschiedliche Versprechen
Candelas Projekte wirken in einem Ökosystem, das öffentliche Datenplattformen, Open-Source-Detektoren und kommerzielle Observability-Dienste umfasst. BGPStream und BGPKIT bieten programmatische Routing-Daten-Werkzeuge. ARTEMIS verbindet Überwachung mit mitigationsorientierten Workflows. Kentik und andere kommerzielle Plattformen integrieren Flow, BGP und Analytik. ThousandEyes betont aktive Internet- und Anwendungspfade. RIPE RIS und RouteViews liefern öffentliche Kollektordaten statt eines einzelnen Vorfallprodukts.
BGPalerters Vorteil ist Betreiberkontrolle. Ein Netz kann die Software ausführen, die Regeln prüfen und Feeds sowie Benachrichtigungswege wählen. Es muss nicht jede Ressource oder jeden Alarm an einen gehosteten Anbieter senden. Der Preis sind lokaler Betrieb, Upgrades und Abstimmung.
Ein kommerzieller Dienst kann breitere Verpackung, Support und einen integrierten Datensatz liefern. Er kann den Aufwand verringern, Feeds und aktive Messungen zu korrelieren. Er kann außerdem Wechselkosten in Abfragesprachen, Dashboards, historischen Daten und verwalteten Reaktionsprozessen schaffen.
Öffentliche Plattformen bieten Transparenz und breiten Forschungswert, können aber nicht versprechen, dass ihre Beobachtungspunkte den Kunden eines Betreibers entsprechen. Interne Telemetrie ist spezifischer und weniger unabhängig beobachtbar. Reife Vorfallerkennung kombiniert oft alle drei: öffentliche Ansichten für externe Evidenz, lokale Router für autoritativen internen Zustand und eine Plattform, die den Workflow verwaltet.
Der Vergleich sollte nicht auf offen gegen proprietär reduziert werden. Die relevanten Fragen sind Datenabdeckung, Herkunft, Reaktionszeit, operatives Eigentum und die Fähigkeit, einen Alarm zu verifizieren. BGPalerter ist überzeugend, wo ein Netz einen fokussierten, prüfbaren Detektor will. Es ist kein vollständiger Ersatz für jede Analyse- oder Mitigationsfunktion.
Candelas Karriere über öffentliche Infrastruktur, offene Software und einen großen Betreiber gibt ihm eine ungewöhnliche Stellung in dieser Landschaft. Die Projekte zeigen, wie dieselbe Messung für Forschung, öffentlichen Dienst oder Produktionsreaktion verpackt werden kann, mit unterschiedlichen Verpflichtungen je nach Umfeld.
NTT stellte die Interface-Arbeit neben eine Tier-1-Betriebsumgebung
Candelas aktuelles öffentliches Profil weist ihn als Principal Engineer bei NTT aus, der an Sammlung, Analyse und Darstellung großer Netzdaten sowie an Automatisierung und Überwachung im Zusammenhang mit AS2914 arbeitet. Das gibt seiner aktuellen Arbeit einen direkten Produktionsnetzkontext.
AS2914 ist die Netzkennung des globalen Backbones von NTT. Die öffentliche Evidenz zeigt weder interne Überwachungsarchitektur, Teamgrenzen noch operative Ergebnisse. Es wäre ungenau, jedes NTT-Routing-Werkzeug oder jede Entscheidung Candela zuzuschreiben.
Die belegte Bedeutung ist enger. Seine frühere Arbeit an öffentlicher Messung und Visualisierung steht nun neben den Anforderungen eines großen operativen Netzes. Eine Tier-1-Umgebung hat viele Peers, Kunden, Routen und Änderungen. Fehlalarme verbrauchen wertvolle Aufmerksamkeit. Verzögerte Erkennung kann eine breite Kundenbasis treffen. Interfaces müssen sich in Automatisierung und Vorfall-Workflows integrieren, statt Forschungsdemonstrationen zu bleiben.
Produktionskontext kann ein Open-Source-Projekt verbessern, indem er Skalierung und Fehlerbedingungen offenlegt. Er kann außerdem privates Wissen schaffen, das nicht im öffentlichen Code erscheint. BGPalerter sollte nicht als vollständiges Bild der NTT-Systeme behandelt werden, und NTT sollte nicht als Eigentümer jedes Projekts gelten, das Candela pflegt.
Die Rolle unterstreicht außerdem den Unterschied zwischen Messung und Kontrolle. AS2914 zu überwachen kann eine Änderung erkennen und Evidenz liefern. Routen automatisch zu ändern erfordert Autorisierung, Sicherheitsprüfungen und Rollback. Öffentliche Quellen stützen die Beschreibung von Überwachung und Automatisierung, nicht die Behauptung, Candelas Werkzeuge steuerten das Backbone autonom.
Sein aktueller Titel ist starke Evidenz beruflichen Ansehens. Er ist kein Maß für die Wirkung eines einzelnen Projekts. Der Wert des Profils liegt in der Kontinuität zwischen Forschungsinterfaces, öffentlicher Infrastruktur und Produktionsbetrieb, wobei die institutionelle Grenze auf jeder Stufe intakt bleibt.
Geofeeds erlauben Betreibern, Standorte zu veröffentlichen und Vertrauen bei Konsumenten zu lassen
Candela war Mitautor von RFC 9092, das beschreibt, wie Netze Geofeed-Daten für IP-Präfixe veröffentlichen können. Später schuf er geolocatemuch.com zur Überwachung von Adoption und Konfiguration. Diese Arbeit adressiert eine wiederkehrende Quelle betrieblicher und kommerzieller Fehler: Datenbanken, die Adressen nach Registrierung oder Inferenz statt nach dem beabsichtigten Dienststandort des Betreibers verorten.
Ein Geofeed ist eine Betreiberaussage. Er kann eine Zuordnung zwischen Präfixen und geografischen Informationen in standardisierter Form liefern. Konsumenten wie Geolokalisierungsanbieter entscheiden, ob sie ihn abrufen, validieren und nutzen. Veröffentlichung erzwingt keine Akzeptanz.
Der Mechanismus verbessert Transparenz, weil das Netz eigene Informationen angeben kann, statt sich nur auf Drittinferenz zu stützen. Er schafft außerdem Wartungspflichten. Präfixe ziehen um, Dienstregionen ändern sich, und breite Datensätze können unterschiedliche Nutzer falsch darstellen. Ein veralteter Geofeed kann eine weitere Fehlerquelle werden.
Die Überwachung der Adoption ist nützlich, weil die Existenz eines Standards keine Nutzung beweist. Eine öffentliche Seite kann zeigen, welche Netze Daten veröffentlichen, ob Verweise erreichbar sind und wo Formatierungsprobleme auftreten. Die Evidenz bleibt begrenzt durch das, was der Monitor entdecken kann, und dadurch, ob nachgelagerte Datenbanken den Feed aufnehmen.
Geofeeds lösen nicht jedes Geolokalisierungsproblem. Eine Adresse kann über Anycast oder verteilte Systeme Nutzer in mehreren Regionen bedienen. Der gewünschte Standort kann je nach Anwendung unterschiedlich sein: Rechtsraum, Netzendpunkt oder Kundenmarkt. Betreiberdaten sollten ein Input unter anderen sein, mit Herkunft und Datum.
Diese Arbeit passt zu Candelas breiterer Methode. Sie schafft ein Interface, über das die dem Betriebsfaktum nächste Partei strukturierte Evidenz veröffentlichen kann, während Konsumenten die Entscheidung behalten, ihr zu vertrauen und sie zu kombinieren. Der Standard verringert Mehrdeutigkeit, ohne universelle Grundwahrheit zu fabrizieren.
Die Vielfalt der Beobachtungspunkte entscheidet, ob ein Alarm das Internet oder einen Beobachter beschreibt
Ein BGP-Ereignis wird niemals aus dem Nichts beobachtet. Routenkollektoren empfangen Feeds von bestimmten Peers an bestimmten Standorten und in bestimmten Richtlinienkontexten. Eine an einem Kollektor sichtbare Ankündigung kann an einem anderen fehlen, weil die Route gefiltert, nicht ausgewählt oder nie in diesen Teil des Netzes propagiert wurde. BGPalerter und BGPlay erben diese Grenzen von ihrer Eingabe.
Die Zahl der Feeds ist daher weniger informativ als ihre Vielfalt. Zehn Sitzungen aus ähnlichen Netzen können weniger unabhängige Evidenz liefern als ein kleineres Set über Regionen, Ebenen und Routing-Beziehungen verteilt. Ein Monitoringsystem sollte bewahren, welche Quellen das Ereignis sahen, wann sie es sahen und ob eine Quelle selbst unverfügbar wurde.
Sichtbarkeitsverlust ist besonders mehrdeutig. Das Verschwinden eines Präfixes von einem Kollektor kann einen Rückzug, einen Sitzungsreset, einen Kollektorfehler oder eine Richtlinienänderung zwischen Origin und Beobachter anzeigen. Breiter Verlust über unabhängige Feeds ist stärkere Evidenz für ein Routing-Problem und belegt dennoch nicht die Ursache.
Origin-Änderungsalarme haben dieselbe Struktur. Ein neuer Origin, der nur über einen Pfad gesehen wird, kann ein Leak oder eine Kollektoranomalie sein. Ein weit propagierter neuer Origin kann legitimes Anycast oder ein Providerwechsel sein. RPKI kann Autorisierungsevidenz hinzufügen, wenn ein relevantes ROA existiert, während ein Invalid-Zustand weiterhin Kontext wie maximale Länge, Datensatzzeitpunkt und geplante Änderungen braucht.
Candelas Interface-Arbeit ist wertvoll, weil sie diese Beobachtungen in einer Form zeigen kann, die ein Reagierender vergleichen kann. Die Gefahr beginnt, wenn das Interface Quellenvielfalt in eine Schwerefarbe komprimiert, ohne Herkunft zu bewahren. Ein kompakter Alarm sollte eine Tür zu den zugrunde liegenden Feeds sein, kein Ersatz für sie.
Das hat praktische Folgen für Dienstziele. Ein Überwachungsteam sollte Feed-Frische, Sitzungsresets, Kollektorverzögerung und den Anteil konfigurierter Ressourcen je Quelle verfolgen. Das Alarmsystem selbst braucht einen Alarm, wenn seine Evidenz schrumpft. Andernfalls kann Schweigen als Stabilität missverstanden werden.
Grenzen der Beobachtungspunkte erklären außerdem, warum aktive Messung Routing-Daten ergänzt. RIPE-Atlas-Probes können Erreichbarkeit oder Latenz von Orten prüfen, die keine BGP-Feeds beisteuern. Traceroutes können einen geänderten Pfad zeigen, ohne die exakte Interdomain-Richtlinie zu beweisen. Die Signale zu kombinieren erhöht Sicherheit nur, wenn ihre unterschiedlichen Beobachtungsmodelle sichtbar bleiben.
Die disziplinierte Schlussfolgerung ist proportional. Ein Beobachter belegt, dass ein Beobachter eine Änderung sah. Mehrere unabhängige Beobachter belegen breitere Propagation. Lokale Router- und Verkehrsevidenz bestimmt, was der Betreiber tun sollte. Candelas Werkzeuge verringern die Zeit zwischen diesen Schritten, ohne sie auszulöschen.
Eine Anomalie wird erst zum Vorfall, wenn lokale Evidenz die Lücke schließt
Ein BGP-Alarm ist Evidenz, dass ausgewählte Beobachter eine Änderung sahen. Er sagt nicht, warum die Änderung geschah oder ob Nutzer geschädigt wurden. Diese Unterscheidung ist zentral für verantwortungsvolle Routing-Überwachung.
Die erste Reaktion sollte den Umfang klären. Welche Kollektoren sahen das Ereignis? War das Präfix anderswo sichtbar? Empfingen oder exportierten lokale Router die Änderung? Scheitern aktive Messungen? Hat sich Verkehr verschoben? Ein Beobachtungspunkt kann ein frühes Signal zeigen und allein keine globale Schlussfolgerung stützen.
Der zweite Schritt ist Änderungskontext. Routing-Teams sollten das Ereignis mit Wartungsaufzeichnungen, Provideraktionen, Kundenanfragen, DDoS-Mitigation und RPKI-Updates vergleichen. Ein unerwarteter Origin kann erwartet werden, sobald ein geplanter Dienst identifiziert ist. Umgekehrt kann eine als geplant erfasste Änderung über ihren genehmigten Umfang hinaus propagiert sein.
Der dritte Schritt betrifft Absicht und Auswirkung. Bösartige Absicht ist im BGP-Update selten sichtbar. Ein Tippfehler, eine veraltete Konfiguration und ein absichtlicher Hijack können dasselbe Routenmuster erzeugen. Die Auswirkung hängt davon ab, welche Netze die Route akzeptierten und ob Verkehr ihr folgte. Öffentliche Kollektoren und aktive Probes können Exposition schätzen; lokale Telemetrie und Kontakt mit Gegenstellen verfeinern sie.
Erst dann beginnt die Reaktion. Der Betreiber kann eine Route zurückziehen, einen Provider kontaktieren, ein ROA korrigieren, Filter anpassen oder mit Kunden kommunizieren. Monitoring-Software kann benachrichtigen und anreichern. Automatische Mitigation erfordert getrennte Kontrollen, weil ein Fehlalarm den Ausfall erzeugen kann, den der Detektor verhindern sollte.
Candelas Portfolio ist genau am Übergang zwischen erstem Signal und fokussierter Untersuchung wertvoll. BGPlay rekonstruiert Historie. TraceMON fügt Pfadkontext hinzu. Atlas-Werkzeuge testen Erreichbarkeit und Verzögerung. BGPalerter schiebt die Änderung zum Reagierenden. Kein einzelnes Werkzeug vollendet die Kette.
Diese geschichtete Sicht verhindert, dass visuelle Sicherheit zu operativer Selbstüberschätzung wird. Das Interface sollte die nächste Frage erleichtern, nicht den Nutzer vergessen lassen, dass eine weitere Frage offen bleibt.
Visualisierungsentscheidungen sind Teil des Evidenzmodells
Das Design eines Netzinterfaces bestimmt, welche Unterschiede sichtbar sind. Ein Graph kann Origin-Änderungen betonen und Update-Volumen herunterspielen. Eine Karte kann geografische Präzision suggerieren, die die Methode nicht stützt. Eine Zeitlinie kann zwei Ereignisse kausal verbunden erscheinen lassen, weil sie nahe beieinander liegen.
Candelas Arbeit ist ein nützlicher Fall, um Interface-Design als analytische Methode zu behandeln. Layout, Aggregation, Beschriftungen und Animation sind keine neutrale Dekoration. Sie kodieren Annahmen über den untersuchten Gegenstand.
Ein verantwortungsvolles Werkzeug legt Unsicherheit auf derselben Ebene offen wie das Ergebnis. Fehlende Kollektoren, unbekannte Hops, veraltete Zuordnungen und Konfidenz sollten verfügbar sein, ohne den Nutzer in Rohdaten zu zwingen. Das Interface kann klar bleiben und zeigen, dass die Evidenz partiell ist.
Reproduzierbarkeit ist eine weitere Kontrolle. Ein Nutzer sollte Zeitraum, Ressource, Messung oder Feed identifizieren können, die zur Erzeugung einer Ansicht dienten. Geteilte Links zu einem bestimmten Zustand helfen Vorfallteams, über dieselbe Evidenz zu sprechen. Export- oder API-Zugang erlaubt Analysten, eine alternative Darstellung zu testen.
Visuelle Systeme brauchen außerdem Barrierefreiheit und Leistung. Ein Graph, der für ein Präfix funktioniert, kann bei einem großen Ereignis unlesbar werden. Progressive Offenlegung, Filterung und stabile Farbsemantik können Überlastung verhindern. Das sind technische Entscheidungen mit operativer Folge.
Das beste Erfolgsmaß ist nicht, ob eine Visualisierung anspruchsvoll wirkt. Es ist, ob ein Betreiber schneller zu einem korrekten, überprüfbaren nächsten Schritt gelangt und erklären kann, warum. Öffentliche Nutzerstudien und Vorfall-Fallberichte würden die Evidenz für dieses Ergebnis stärken; der aktuelle Datensatz belegt die Werkzeuge und ihre Methoden klarer als ihre quantifizierte Wirkung auf Reaktionszeit.
Forschungsausbildung prägte eine Methode, die im Betrieb nützlich blieb
Candelas frühe Arbeit an der Roma Tre University und die spätere Promotion an der University of Pisa liefern mehr als eine Chronologie von Abschlüssen. Sie helfen zu erklären, warum seine Werkzeuge Visualisierung als überprüfbare analytische Schicht und nicht als Berichts-Nachgedanken behandeln. Forschung verlangt, eine Methode zu beschreiben, zu bewerten und zu vergleichen. Betrieb verlangt, dass dieselbe Methode schnell genug zu einer Antwort führt, um zu zählen.
BGPlay entstand aus Arbeit an dynamischer Graphdarstellung. Das Designproblem war nicht einfach, AS-Pfade zu zeichnen. Es war, Zeit zu bewahren, Unübersichtlichkeit zu verringern und Nutzern zu erlauben, Übergänge auf mehreren Abstraktionsebenen zu prüfen. Das sind Forschungsfragen mit direktem operativem Wert.
Seine spätere Geolokalisierungsarbeit spiegelt ebenfalls Methodendisziplin. Statt anzunehmen, eine Datenbank sei autoritativ, kombinierte das System Latenz, Namens- und Infrastrukturhinweise und bewertete sie gegen verfügbare Grundwahrheit. Die resultierenden Schätzungen waren an Probenplatzierung und Datenqualität gebunden. Diese Bedingtheit ist in der Produktion wesentlich, wo ein selbstsicherer, aber unerklärter Standort schlimmer sein kann als ein expliziter Bereich.
Die Promotionszeit überlappte mit beruflicher Arbeit und verband akademische Bewertung mit Systemen, die Betreiber bereits nutzten. Öffentliche Evidenz rechtfertigt nicht, jede Veröffentlichung oder jedes Werkzeug einer Institution zuzuschreiben, stützt aber eine Karriere, in der Forschung und Ingenieurwesen sich gegenseitig verstärkten.
Dieser Hintergrund erklärt außerdem die nötige Vorsicht bei Adoptionskennzahlen. Eine selbstberichtete Installationszahl ist Evidenz behaupteter Reichweite, keine kontrollierte Wirksamkeitsstudie. Ein Papierergebnis gehört zu seinem Datensatz und seiner Methode. Ein visuelles Interface kann nützlich sein, ohne zu beweisen, dass es in jedem Netz die Vorfallzeit verringert. Candelas stärkste Bilanz ist der wiederholte Bau von Werkzeugen und die Transparenz ihrer Datenquellen, während quantifizierte Ergebnisaussagen begrenzt bleiben.
Offene Überwachung hängt von Arbeit ab, die im Alarm nicht erscheint
BGPalerter ist öffentlich verfügbar und hat keinen offengelegten eigenständigen Umsatz oder geprüften Projektetat. Das macht seine Wartung nicht kostenlos. Feed-Änderungen, Abhängigkeits-Updates, Sicherheitsprüfung, Dokumentation und Nutzerunterstützung erfordern Zeit. Je mehr Netze sich auf das Projekt stützen, desto folgenreicher wird diese verborgene Arbeit.
Candelas Anstellung bietet berufliche Kontinuität, aber öffentliche Quellen zeigen nicht, wie seine Zeit zwischen NTT-Arbeit und unabhängiger Wartung aufgeteilt ist. Nutzer sollten nicht annehmen, dass ein Arbeitgeber Unterstützung für ein externes Projekt garantiert. Sie sollten auch nicht annehmen, dass ein populäres Repository genug Prüfer hat, um Nachfolge zu verkraften.
Ein nachhaltiger offener Detektor braucht mehr als gelegentliche Feature-Beiträge. Er braucht Menschen, die das Ereignismodell verstehen, Tests gegen Feed-Änderungen, Release-Verfahren und einen Sicherheitskanal. Die Dokumentation sollte einem Betreiber erlauben, den Detektor zu diagnostizieren, statt ihn nur zu konfigurieren.
Institutionelle Dienste lösen das Problem anders. Die RIPE NCC kann Teams und Budgets für Atlas, RIS und RIPEstat zuweisen. Kommerzielle Plattformen berechnen Kunden Support und Betrieb. Ein unabhängiges offenes Projekt stützt sich auf eine Mischung aus Maintainer-Zeit, Nutzern und Beitragenden. Jedes Modell hat Stärken und Fehlermodi.
Netze, die auf BGPalerter angewiesen sind, können Resilienz verbessern, indem sie reproduzierbare Korrekturen beitragen, Releases testen und Integrationen dokumentieren. Allgemeine Wartung zu finanzieren kann wertvoller sein, als ein einzelnes privates Feature zu bezahlen. Ein privater Fork kann einen unmittelbaren Bedarf lösen und eine langfristige Upgrade-Last schaffen.
Der wirtschaftliche Wert der Überwachung ist außerdem schwer zu quantifizieren. Schnellere Erkennung kann Ausfallzeit verringern, aber die Ersparnis hängt von Vorfallhäufigkeit, Reaktion und Kundenwirkung ab. Öffentliche Evidenz stützt keine universelle Renditezahl. Führung sollte Investitionen anhand eigener Risiko- und Betriebsdaten rechtfertigen, statt dem offenen Projekt einen Marktwert zuzuweisen.
Diese Arbeitsfrage vervollständigt das Eigentumsargument. Der Quellcode eines Werkzeugs kann öffentlich sein, seine Feeds können öffentlich sein, und sein fortgesetzter Nutzen kann dennoch von wenigen Personen abhängen. Diese Abhängigkeit sichtbar zu machen, ist Teil verantwortungsvoller Observability.
Eigentum und Wartung müssen Werkzeug für Werkzeug benannt werden
Candelas Karriere führt durch Universitäten, die RIPE NCC, Open-Source-Projekte und NTT. Die Institutionen zählen, weil sie bestimmen, wer jedes System heute betreibt und pflegt.
BGPlay und RIPEstat sind mit Diensten der RIPE NCC verbunden, obwohl das Design aus Candelas Forschung und Ingenieurarbeit stammt. RIPE Atlas, RIS, DNSMON und verwandte Plattformen sind institutionelle Infrastruktur. RIPE IPmap bestand nach seinem Weggang fort, und sein öffentlicher Hinweis zieht eine klare Wartungsgrenze.
BGPalerter ist sein aktuelles Open-Source-Projekt mit einer breiteren Beitragenden- und Nutzergemeinschaft. Die internen Systeme von NTT gehören dem Unternehmen und seinen Teams. geolocatemuch.com ist ein eigenständiges öffentliches Projekt. PacketVis erscheint auf seiner aktuellen Seite als weitere Produkt- oder Dienstzuordnung, aber die verfügbare Evidenz reicht nicht aus, um Eigentum, Umsatz oder Kundenbasis anzugeben.
Diese Unterscheidungen schützen Subjekt und Leser. Historischer Beitrag soll Anerkennung erhalten, ohne einen früheren Ingenieur für spätere Dienstqualität verantwortlich zu machen. Eine aktuelle Arbeitgeberbeziehung soll nicht in persönliches Eigentum umgedeutet werden. Die Bewerbung eines Produkts soll nicht als Beweis einer Finanzstruktur behandelt werden.
Finanzierung ist ähnlich verteilt. Dienste der RIPE NCC werden über die Organisation getragen. NTT finanziert seinen Betrieb. BGPalerter hat keinen veröffentlichten eigenständigen Umsatz oder geprüften Etat. Candelas Vergütung und etwaige Beratungsbeziehungen sind nicht öffentlich und sollten nicht geschätzt werden.
Die Wartungslektion von RIPE IPmap gilt für das gesamte Portfolio: Jede Interpretationsschicht braucht einen benannten Eigentümer, aktuelle Datenquellen und eine Änderungshistorie. Ein Interface kann seinen ursprünglichen Designer überleben. Nutzer sollten wissen, wessen Annahmen sie heute ausführen.
Candelas dauerhafter Beitrag ist ein disziplinierter Weg vom Signal zum Urteil
Massimo Candelas Arbeit beseitigt die Unsicherheit der Internetmessung nicht. Sie organisiert diese Unsicherheit, damit ein Betreiber handeln kann, ohne mehr zu wissen vorzugeben, als die Daten stützen.
BGPlay verwandelt Update-Sequenzen in eine navigierbare Historie. RIPE-Atlas-Interfaces machen aktive Messungen in Echtzeit nutzbar. DNSMON und LatencyMON verbinden verteilte Probes mit Dienstverhalten. TraceMON reichert unvollständige Pfade an. RIPE IPmap zeigt sowohl das Versprechen kombinierter Evidenz als auch die Notwendigkeit, Wartungseigentum zu verfolgen. BGPalerter verwandelt Routing-Beobachtungen in Benachrichtigungen. Die Geofeed-Arbeit gibt Betreibern einen strukturierten Weg, Standortaussagen zu veröffentlichen.
Der gemeinsame Mechanismus ist Interpretation mit Herkunft. Jedes Werkzeug verringert Komplexität und sollte den Weg zurück zur Beobachtung bewahren. Dieses Gleichgewicht ist schwierig. Zu viel Detail macht das Interface zunichte. Zu wenig schafft falsche Sicherheit.
Candelas aktuelle NTT-Rolle legt nahe, dass die Methode in Produktionsanforderungen verankert bleibt, während die öffentliche Evidenz nicht die internen Systeme des Unternehmens beschreibt. Sein stärkstes Profil ist daher nicht das eines Erfinders, der BGP-Überwachung gelöst hat. Es ist das eines Ingenieurs, der eine Karriere damit verbracht hat, die Übergabe zwischen verteilten Daten und menschlichem Urteil zu gestalten.
Die Übergabe ist Infrastruktur. Während eines Vorfalls bestimmt sie, was der Betreiber zuerst sieht, welche Hypothese Aufmerksamkeit erhält und wie schnell Teams von einem öffentlichen Signal zu lokalem Beweis gelangen. Die Software kann die Entscheidung nicht für sie treffen. Sie kann die Entscheidung der Evidenz gegenüber rechenschaftspflichtig machen.
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten