
Zusammenfassung
- Ein dedizierter Management-Pfad kann funktionieren, während der angemeldete Benutzer nicht das Recht besitzt, den erforderlichen Prozess neu zu starten oder die Konfiguration zu ändern.
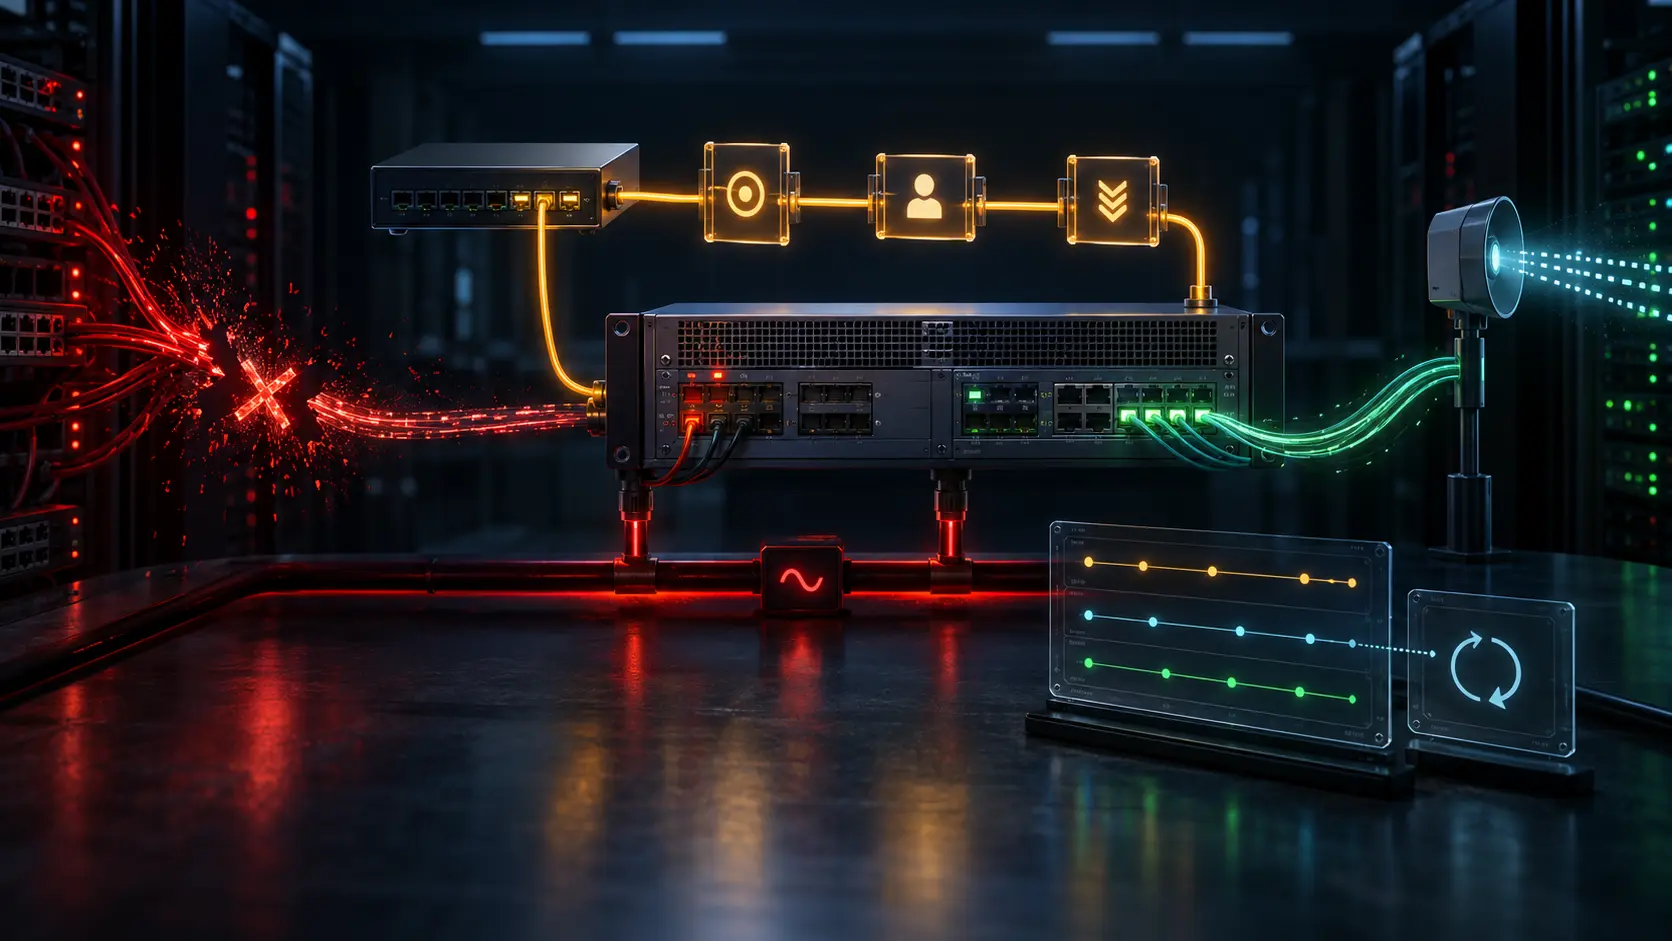
- Belastbare Recovery trennt Transport, Zielidentität, Authentifizierung, Privileg, Befehlsannahme, Zustandsänderung und extern beobachteten Service-Erfolg.
Der SSH-Zugang über das Management-Netz blieb während des Ausfalls stabil. Die Operatorin meldete sich an, sah den richtigen Router und konnte Diagnosen lesen. Der Befehl zur Rücknahme der fehlerhaften Policy wurde jedoch mit authorization denied abgewiesen. Der Pfad hatte die Störung überlebt. Die Rolle nicht.
RFC 3871 macht aus dieser Situation kein Paradox. Das im September 2004 veröffentlichte Informational RFC ordnet Sicherheitsanforderungen für verwaltete Router und Switches großer ISP-Netze. Es ist weder Produktzertifikat noch aktuelle Deployment-Erhebung. Seine Struktur zeigt aber, warum „OOB vorhanden“ kein vollständiger Betriebszustand ist.
Management ist mehr als Erreichbarkeit
In-band Management nutzt dieselben Interfaces und Kanäle wie Kundendaten. Überlastung, Fehlrouting oder ein Fehler im öffentlichen IP-Stack kann deshalb Dienst und Reparaturweg zugleich beseitigen. Priorisierung von Management-Traffic hilft nur innerhalb noch funktionierender Ressourcen.
RFC 3871 fordert eine Konsole, die vollständige Konfiguration und Verwaltung unabhängig von Forwarding- und IP-Control-Plane ermöglicht. Sie soll auch dann nutzbar sein, wenn Routing, Netzwerk-Interfaces oder der IP-Stack nicht funktionieren. Kommunikationsparameter müssen ohne Kenntnis des aktuellen Zustands auf veröffentlichte Standardwerte zurückgesetzt werden können; proprietäre Clients dürfen keine Voraussetzung sein.
Eine separate Management-IP-Schnittstelle ist ein anderes Instrument. Sie segregiert Traffic, und das Gerät darf nicht zwischen Management- und Nicht-Management-Interfaces weiterleiten. Doch das RFC warnt: Die Schnittstelle hängt weiterhin von Betriebssystem, IP-Stack und einer korrekten Management-Konfiguration ab. Segmentierung beweist nicht die Unabhängigkeit der Funktionskette.
Der alternative Pfad hat eigene gemeinsame Abhängigkeiten
Zwischen NOC und Router können Bastion, Credential Vault, Management-Netz, Terminalserver, Patchpanel, Adapter, Stromversorgung und der Console-Code des Geräts liegen. Ein anderes VLAN oder Kabel sagt nichts über gemeinsam genutzte PDUs, Carrier, Gebäude oder Identitätsdienste aus.
Die Bezeichnung out-of-band beschreibt die Beziehung zum geschützten Kundendatenpfad. Sie ist kein Siegel für getrennte Failure Domains. Ein Acceptance-Test muss deshalb den versprochenen Fehler tatsächlich erzeugen: Produktionsroute und externes AAA kontrolliert entfernen und beobachten, ob der alternative Pfad die beabsichtigte Hardware erreicht.
Auch die Zielidentität braucht einen Nachweis. Die Portbezeichnung eines Terminalservers kann nach einem Patch veralten; ein Banner kann kopiert sein. Hardware-ID, kontrollierte Challenge oder Vor-Ort-Beobachtung verhindern, dass ein korrekt autorisierter Befehl auf den falschen Router trifft.
Fallback-Login ist absichtlich unbequem
Die Konsole sollte eine Authentifizierung unterstützen, die weder funktionsfähiges IP noch externe Dienste benötigt. Das RFC nennt den Rückfall auf ein lokales Konto, wenn TACACS oder RADIUS nicht antwortet. Gleichzeitig beschreibt es den Konflikt: fail open kann eine Hintertür schaffen, fail closed die Reparatur unmöglich machen.
Timeout, fehlende Route, explizite Ablehnung und späte Antwort sind verschiedene Ereignisse. Nur die lokal freigegebene Fehlerklasse darf Fallback aktivieren. Sonst überschreibt ein kurzes Paketproblem oder sogar ein bewusstes zentrales Nein die normale Autorität.
Nach dem Login beginnt die Autorisierungsfrage. RFC 3871 fordert Privilegstufen, ihre explizite Zuweisung, das Default-Privileg none und erneute Authentifizierung bei einer Erhöhung. NETCONF und NACM erhalten dieselbe Grenze: Eine geschützte Session erlaubt nicht automatisch jede Operation oder jeden Datenzugriff.
Der Incident-Nachweis muss daher Authentifizierungsquelle, Fallback-Grund, Rolle, Break-glass-Genehmigung, erlaubte Befehle und spätere Rotation erfassen. „Benutzer angemeldet“ ist nur eine Zeile davon.
Ein akzeptierter Befehl ist noch kein reparierter Dienst
Ein belastbarer Ablauf bindet den konkreten Befehl an einen bekannten Vorzustand und eine Konfigurationsgeneration. Danach wird geprüft, ob die Policy tatsächlich angewendet, der lokale Prozess oder die Route geändert wurde und ob keine unerwünschte Weiterleitung zwischen Management und Produktion entstand.
Die letzte Beobachtung kommt von außen. Ein CLI-Erfolg kann bedeuten, dass nur der Parser den Text akzeptiert hat. Der Prozess kann ablehnen, die FIB kann unverändert bleiben, Nachbarn können nicht konvergieren oder die Diagnose kann falsch sein. Umgekehrt kann ein Dienst durch ein anderes Ereignis zurückkehren. Befehl und Ergebnis brauchen getrennte Identitäten, Zeiten und einen nachvollziehbaren Join.
RFC 8994 entwirft mit dem Autonomic Control Plane einen virtuellen OOB-Kanal, der möglichst unabhängig von gewöhnlicher Data-Plane-Konfiguration und Routing bleibt. RFC 8368 sagt ausdrücklich, dass ein in-band transportierter Management-Plane nicht die vollständige Trennung eines physischen Netzes erreicht. Eine virtuelle Lösung kann trotzdem geeigneter sein, muss aber Enrollment, Zertifikat, Secure Channel, Nachbarschaft, Route, Endpoint und Berechtigung einzeln belegen.
Nach der Reparatur müssen lokale Notfallkonten rotiert, temporäre Routen und Filter entfernt, Backup und Running State abgeglichen sowie Logs mit verlässlicher Zeit und Originaladressen remote gesichert werden. Eine offen gebliebene Ausnahme ist keine Recovery, sondern eine neue Exposition.
Grenzen
Die Quellen beweisen kein konkretes Herstellerverhalten, Deployment, Ereignis, Recovery-Zeit oder Adoptionsmaß. Kryptografiebeispiele von 2004 sind historisch. Physische Sicherheit lag außerhalb der zusätzlichen Anforderungen des RFC, muss heute aber Strom, Rack-Zugang, Remote Hands und Gebäudefehler umfassen.
Ein Test verfällt bei Änderungen an Verkabelung, Firmware, AAA, Terminalserver, Rollen oder Personal. Gültige Evidenz nennt Datum, Konfiguration und simulierten Fehler und wird nach relevanten Änderungen neu erzeugt.
Quellen
- https://bib.ietf.org/public/rfc/bibxml/reference.RFC.3871.xml
- https://datatracker.ietf.org/api/v1/doc/document/rfc3871/?format=json
- https://datatracker.ietf.org/doc/rfc3871/
- https://datatracker.ietf.org/doc/rfc3871/history/
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
- https://heng.lu/the-policy-mirror/
- https://www.rfc-editor.org/errata_search.php?rfc=3871
- https://www.rfc-editor.org/info/rfc3871
- https://www.rfc-editor.org/rfc/rfc2196.html
- https://www.rfc-editor.org/rfc/rfc3013.html
- https://www.rfc-editor.org/rfc/rfc3631.html
- https://www.rfc-editor.org/rfc/rfc3871.html
- https://www.rfc-editor.org/rfc/rfc3871.txt
- https://www.rfc-editor.org/rfc/rfc4778.html
- https://www.rfc-editor.org/rfc/rfc5424.html
- https://www.rfc-editor.org/rfc/rfc5920.html
- https://www.rfc-editor.org/rfc/rfc6241.html
- https://www.rfc-editor.org/rfc/rfc8341.html
- https://www.rfc-editor.org/rfc/rfc8368.html
- https://www.rfc-editor.org/rfc/rfc8994.html
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten