Zusammenfassung
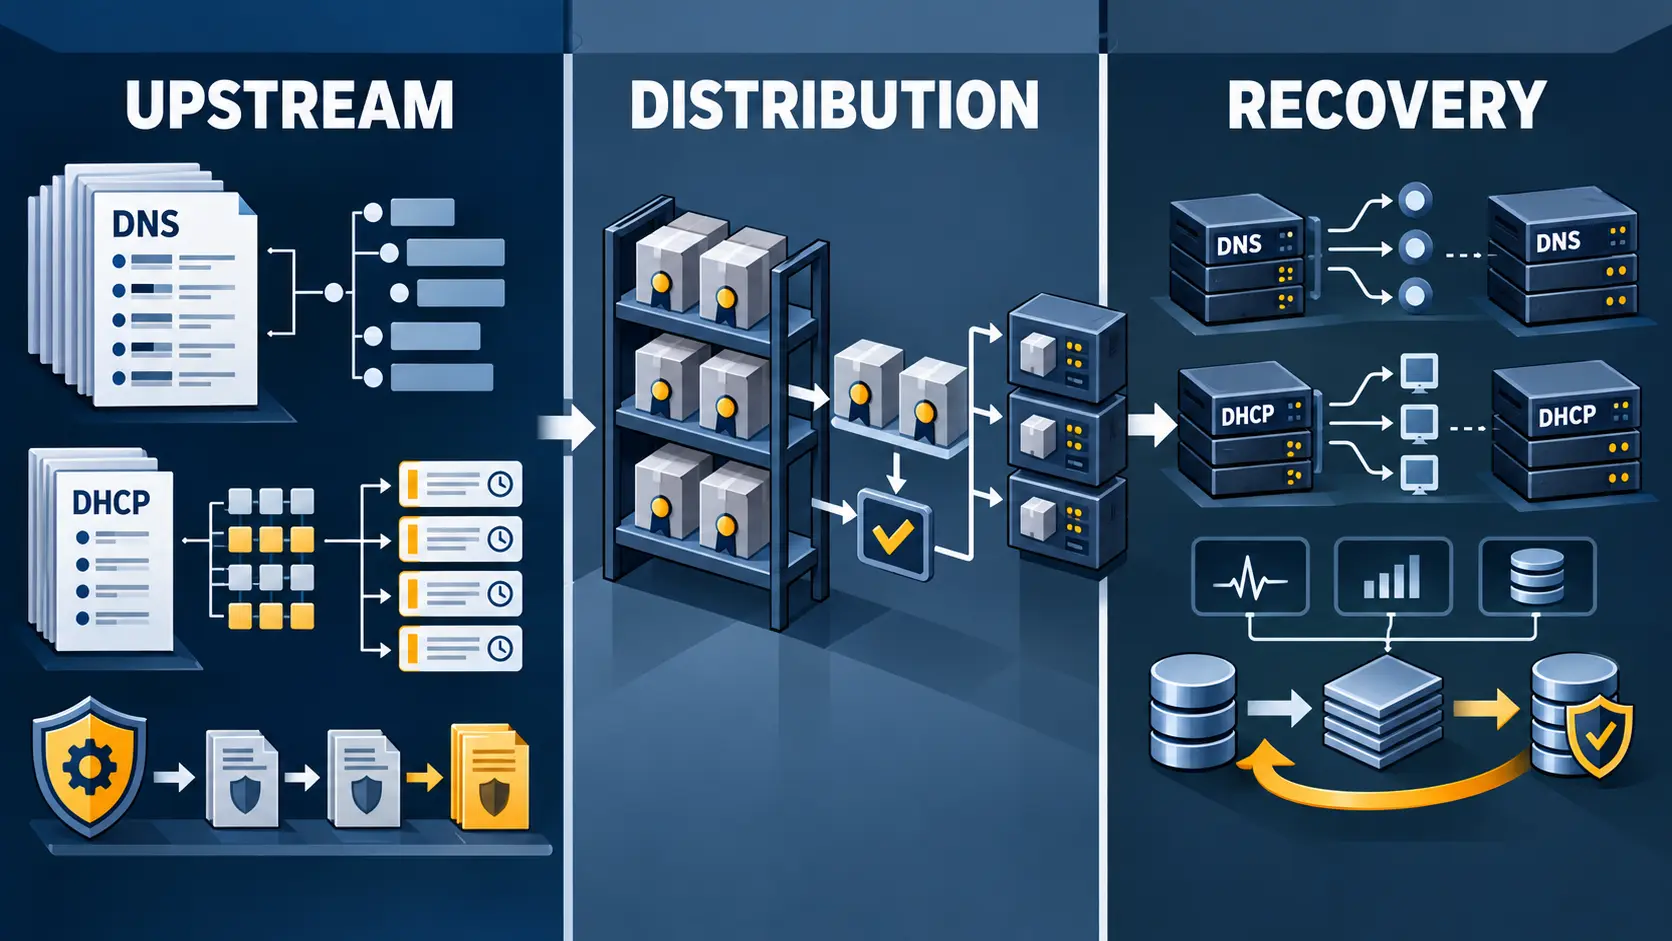
- Kea dokumentiert Hochverfügbarkeit über die libdhcp_ha-Hook-Bibliothek, HTTP-Kommunikation, Lease-Updates, Heartbeats und definierte Zustandsübergänge. Das ist ein technischer Mechanismus, aber kein unabhängiger Nachweis einer bestimmten Verfügbarkeit oder Wiederherstellungszeit.
- Control Agent, Laufzeitkonfiguration und DHCP-DDNS verlagern operative Abhängigkeiten in Software-Schnittstellen. Netgate und OPNsense zeigen, dass Kea in nachgelagerten Netzwerkplattformen angekommen ist; sie zeigen nicht, wie viele Betreiber die Funktionen produktiv nutzen.
ISC beschreibt Kea als Open-Source-Server für DHCPv4 und DHCPv6 mit modularen Erweiterungen, Programmierschnittstellen, Hochverfügbarkeit, Datenbankintegration und zentralisierten Verwaltungsfunktionen (ISC-Produktübersicht). Für Betreiber ist die entscheidende Frage deshalb nicht nur, ob Kea DHCP-Adressen vergeben kann. Entscheidend ist, welche Teile des Betriebs tatsächlich kontrollierbar und automatisierbar werden — und welche Verantwortung bei externen Orchestrierungs-, Prüf- und Freigabesystemen bleibt.
Hochverfügbarkeit als Koordination
Die Kea-HA-Dokumentation beschreibt die libdhcp_ha-Hook-Bibliothek sowie die Betriebsarten Load Balancing und Hot Standby (HA-Quickstart von ISC; HA-Hook-Dokumentation). Die beteiligten Server tauschen Lease-Updates aus und koordinieren sich über HTTP, Heartbeats, Rollen und konfigurierbare Zeitgrenzen (HA-Quickstart von ISC; Netgate-Dokumentation zu Kea).
Damit wird ein Teil der Ausfallbehandlung in einen dokumentierten Softwaremechanismus verschoben. Das ist operativ relevant: Peer-URLs, Rollen, Heartbeat-Intervalle und Zustandswechsel werden zu Konfigurations- und Überwachungsobjekten. Es ist aber keine Messung des Ergebnisses. Die geprüfte öffentliche Quellenmenge liefert keine unabhängig ermittelte Verfügbarkeit, keine belastbare Failover-Zeit und keine Produktionsfallstudie, die den praktischen Nutzen quantifiziert.
API-Kontrolle ist noch keine gewünschte Zustandsverwaltung
Der Kea Control Agent stellt eine HTTP-basierte REST-Schnittstelle bereit. Er nimmt JSON-Befehle entgegen und vermittelt Anfragen an konfigurierte Kea-Daemons; selbst vergibt er keine DHCP-Leases (Control-Agent-Dokumentation). Die Control-Channel-Dokumentation nennt unter anderem config-get, config-test, config-set und config-reload (Control-Channel-Dokumentation).
Diese Befehle schaffen eine unterstützte Laufzeit-Kontrollfläche. Sie beantworten jedoch nicht automatisch, welches System den Sollzustand besitzt, Änderungen genehmigt, Reihenfolgen festlegt, Fehler behandelt oder einen Rollback ausführt. Ein API-Endpunkt kann Konfigurationsarbeit standardisieren; er beweist weder eine vollständige Orchestrierung noch eine erfolgreiche Wiederherstellung.
Kea trennt Konfigurationsdaten, Lease-Daten und Host-Reservationen und beschreibt strukturierte JSON-Konfigurationen sowie unterstützte Backend-Mechanismen (Konfigurationsdokumentation). Für die Einführung bedeutet das, dass ein Betreiber Datenmodell, Zuständigkeiten, Berechtigungen, Tests und Synchronisation außerhalb der bloßen Existenz der API klären muss.
DHCP-DDNS verbindet weitere Abhängigkeiten
Kea D2 kann DHCP-generierte Namensänderungsanfragen verarbeiten und autorisierte Vorwärts- und Rückwärts-DNS-Aktualisierungen automatisieren, sofern die erforderliche Autorisierung und die autoritative DNS-Konfiguration vorhanden sind (DHCP-DDNS-Dokumentation). Dadurch wächst die Bedeutung einer DHCP-Änderung über die Lease-Vergabe hinaus: Sie kann zugleich DNS-Zustände und damit die Erreichbarkeit von Geräten beeinflussen.
Die Automatisierung ist daher an Berechtigungen, DNS-Zuständigkeiten und Fehlerbehandlung gebunden. Die Dokumentation beschreibt, was das System tun kann. Sie misst nicht, wie zuverlässig Betreiber diese Kette in unterschiedlichen Umgebungen ausführen oder zurückrollen.
Was die Plattformintegration zeigt
Netgate dokumentierte die Aufnahme von Kea als DHCP-Option in pfSense und stellte sie als Migrationspfad von der älteren ISC-DHCP-Implementierung dar (Netgate-Ankündigung; pfSense-Kea-Dokumentation). OPNsense unterhält ebenfalls eine nutzerorientierte Kea-Dokumentation (OPNsense-Kea-Dokumentation). Das sind zwei konkrete Signale für nachgelagerte Produktintegration.
Die Signale haben aber eine begrenzte Aussagekraft. Sie zeigen, dass Kea über ausgelieferte Netzwerkplattformen zugänglich gemacht wird. Sie zeigen nicht, wie viele Installationen Kea aktiviert haben, ob HA eingesetzt wird, welche Ausfallzeiten erreicht werden oder ob der administrative Aufwand sinkt. Auch das öffentliche Quellcode-Repository (Kea-Repository) ersetzt keine unabhängige Produktionsmessung.
Der Nachweis, der noch fehlt
Für den Übergang von verfügbarer Funktion zu nachgewiesener Betriebserfahrung wären öffentlich prüfbare Daten erforderlich: Zahl und Art produktiver Installationen, HA-Failover-Zeiten unter definierten Bedingungen, Fehler- und Wiederanlaufverläufe, Administrationsaufwand sowie die Auswirkungen von Konfigurations- und DNS-Fehlern. Die betrachtete Quellenmenge enthält keine unabhängig verfasste quantitative Fallstudie, die diese Fragen beantwortet.
Das ist keine Aussage, dass solche Belege nirgendwo existieren. Es ist eine Grenze des geprüften öffentlichen Materials. Kea sollte deshalb als plausibler Adoptionspfad mit klar dokumentierten Kontrollflächen bewertet werden — nicht als bereits bewiesene Verbesserung von Verfügbarkeit, Kosten oder Betriebsergebnis.
Für ISC und Plattformanbieter liegt die nächste Vertrauensstufe in der beobachtbaren Ausführung: versionierte Konfigurationen, nachvollziehbare Zustandswechsel, gesicherte Berechtigungen, belastbare Rollback-Verfahren und veröffentlichte Betriebsdaten. Erst diese Ebene verbindet die technische Möglichkeit mit einem überprüfbaren Resultat.
Weitere Kontextinformationen zum Directory-Eintrag von ISC finden sich unter ISC im BTW-Verzeichnis.
Quellen
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten