
Zusammenfassung
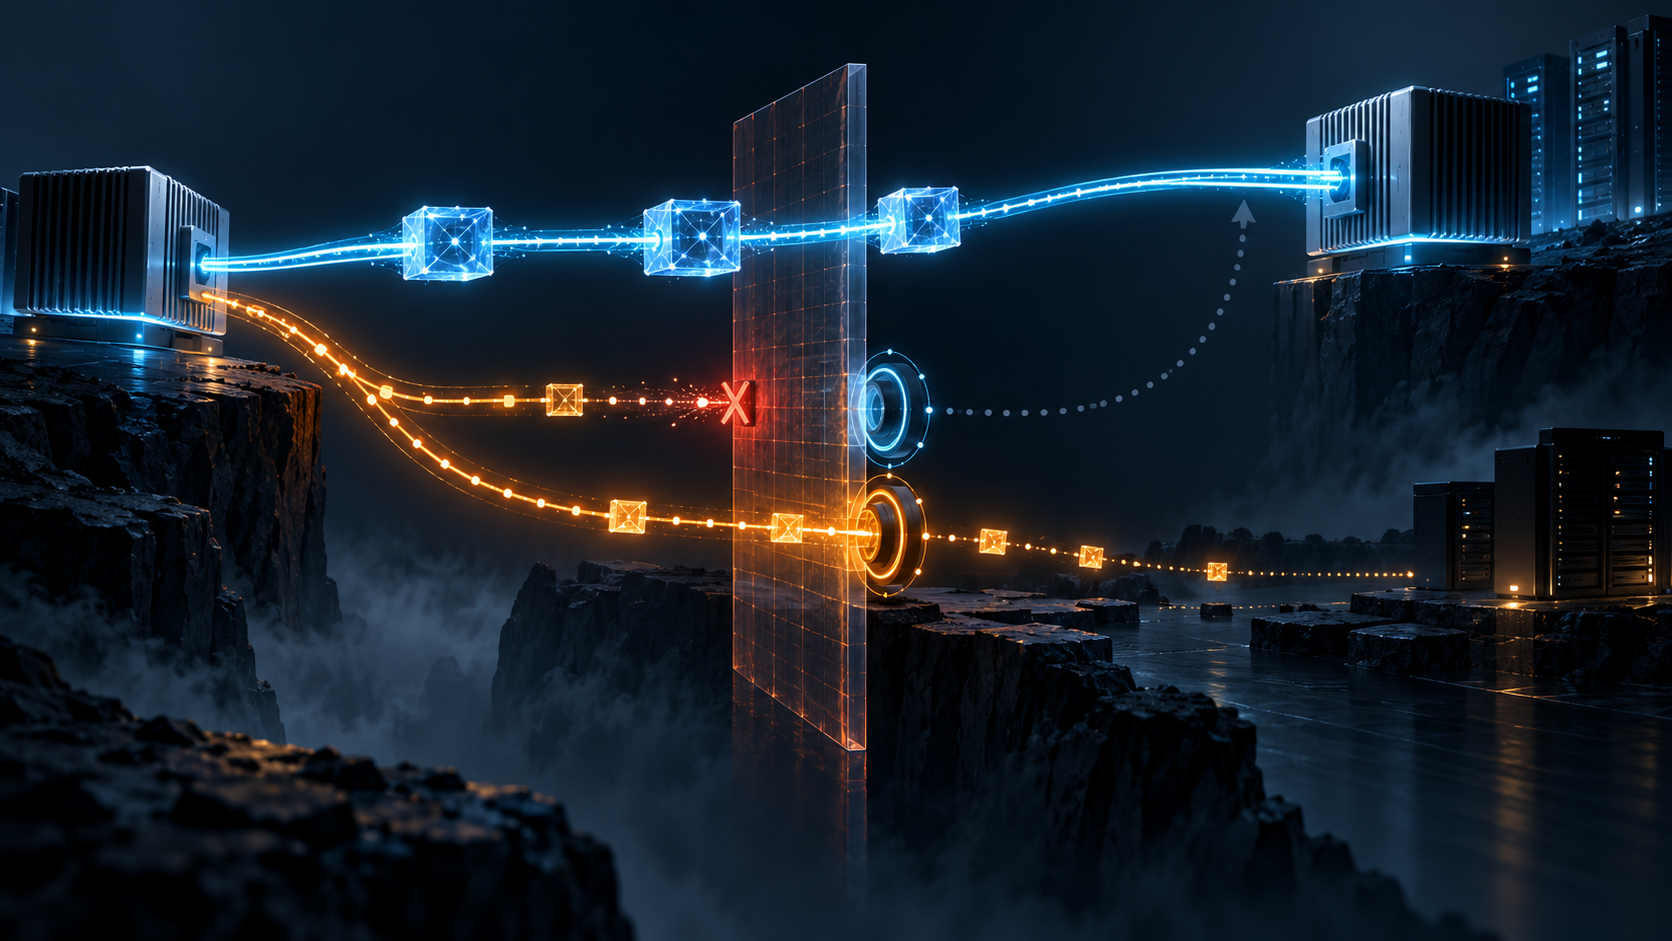
- Revision 07 lässt IKEv2 über TCP laufen, während ESP direkt über IP oder UDP transportiert wird; eine gültige Child SA belegt jedoch nicht die Erreichbarkeit dieses ESP-Pfads.
- Aushandlung, eigener NAT-Zustand, geschützte ESP-Antwort, Anwendungsverkehr und Rückfallentscheidung müssen getrennt quittiert werden, weil Authentizität ohne Verfügbarkeit bestehen kann.
Der Status sieht vollständig aus: TCP-Verbindung vorhanden, IKEv2-Peers authentifiziert, Schlüssel abgeleitet, Child SA installiert. Trotzdem bleibt die Anwendung stumm. Das ist kein Widerspruch, sondern die Folge zweier unterschiedlicher Wege.
Eine Firewall kann TCP zulassen und natives ESP sperren. Ein NAT kann den TCP-Zustand für IKE pflegen, ohne je ein UDP-Mapping für ESP auf Port 4500 angelegt zu haben. Die Kontrollbeziehung ist echt; der Datenpfad ist noch eine Behauptung.
Genau diese Grenze behandelt Separate Transports for IKE and ESP. Revision 07 ist ein aktiver IPsecME-Internet-Draft im IETF-Stream, für Standards Track vorgesehen und im eingefrorenen Datatracker-Stand bei „WG Consensus: Waiting for Write-Up“. Sie ist weder RFC noch Einsatznachweis.
IKEv2 verwendet traditionell UDP. RFC 9329 erlaubt die gemeinsame TCP-Kapselung von IKE und ESP, wenn UDP blockiert ist. Postquanten-Schlüsselaustausch vergrößert zugleich die Kontrollnachrichten. TCP eignet sich für große Schlüsselpakete, muss aber nicht der beste Träger für den gesamten ESP-Datenverkehr sein. Revision 07 trennt deshalb die Aufgaben.
Mit SEPARATE_TRANSPORTS signalisieren beide Seiten ihre Fähigkeit. Nach Zustimmung bleiben spätere IKE-Nachrichten auf TCP; ESP nutzt möglichst direkt IP oder bei NAT UDP 4500. Bestätigt der Responder das Signal nicht, verbleiben IKE und ESP gemeinsam auf TCP gemäß RFC 9329.
Die Zustimmung ist ein Fähigkeitsbeleg, kein Zustellbeleg.
Beginnt IKE_SA_INIT auf UDP, liefert der erfolgreiche Austausch bereits einen begrenzten Hinweis auf UDP-Erreichbarkeit. Beginnt er direkt auf TCP, fehlt jeder implizite Nachweis für ESP. Nach Aufbau der Child SA soll der Initiator ESP daher prüfen, sofern nicht etwa eingehender geschützter Verkehr bereits gleichwertige Evidenz liefert.
Der Entwurf trennt Authentisierung und Verfügbarkeit ausdrücklich. Fehlende ESP-Bestätigung schwächt nicht automatisch IKEv2-Authentisierung oder kryptographischen Schutz der Child SA. Die SA kann korrekt und der Dienst trotzdem unerreichbar sein. Wer daraus einen Authentisierungsfehler macht, sucht an der falschen Stelle; wer die SA als funktionierenden Tunnel meldet, erklärt zu viel.
Bei NAT existieren tatsächlich zwei Zustände. Die TCP-Verbindung von IKE hält das UDP-Mapping von ESP nicht am Leben. ESP braucht eigene Keepalives. Ein gültiges ESP-Paket von einer neuen Adresse kann ESP-SAs aktualisieren, nicht aber still den IKE-Endpunkt. Eine geschützte IKE-Nachricht darf den Kontrollendpunkt aktualisieren, ohne damit ESP zu beglaubigen.
Ein Peer, zwei Transportgedächtnisse.
Bei TCP-Start prüft Revision 07 abhängig vom NAT-Befund. Mit NAT wird UDP-gekapseltes ESP auf Port 4500 getestet. Ohne NAT erhält natives ESP Vorrang; bleibt die Antwort kurz aus, folgt auch ein UDP-Versuch, weil manche Middleboxes IP ohne UDP- oder TCP-Kopf sperren. Der zuerst antwortende Weg gewinnt, ähnlich dem Happy-Eyeballs-Prinzip.
Encrypted ESP Echo kann diesen Nachweis liefern. Seine Aussage bleibt begrenzt: geschützte Anfrage und Antwort durchquerten unter dieser SA den Pfad. Nicht bewiesen sind alle Paketgrößen, alle Traffic Selectors, der Dienst hinter dem Tunnel oder das Ergebnis einer Anwendung. Auf den Pfadtest muss ein repräsentativer Nutztest folgen.
Kann ESP nicht bestätigt werden, muss der Initiator die aktuelle IKE SA löschen und über TCP neu aufbauen, diesmal ohne getrennten ESP-Transport. Damit fällt er auf die gekoppelte RFC-9329-Variante zurück. Die lokale Richtlinie entscheidet, ob ESP über TCP akzeptabel ist oder die Verbindung abgebrochen wird. Ein Notzugang kann Kontinuität höher gewichten; ein latenzkritischer Dienst kann den Preis ablehnen.
MOBIKE macht eine alte Bestätigung auf einem neuen Netz nicht gültig. Neue Adresse, neue Filter, neues NAT-Mapping. Auch Session Resumption darf die Transportwahl nicht im Ticket konservieren, weil sich die Umgebung während der Pause geändert haben kann. Beschleunigte Sicherheitsbeziehung ist keine eingefrorene Netzrealität.
Heng Lus Prinzip der minimalen Anfangsspezifikation passt dazu: Das Protokoll teilt nur die interoperable Fähigkeit; die spätere Wahl bleibt bei dem Endpunkt, der die aktuellen Tatsachen sieht. In den Realitätsschichten ist „SA aufgebaut“ ein symbolischer und kryptographischer Zustand, nicht der Nachweis bewegter Daten. Running-Code-Primat verlangt die beobachtete Ausführung.
Ein brauchbares Betriebsprotokoll hält daher IKE-Transport, Fähigkeitssignal, NAT-Befund, ESP-Kandidat, eigenes Mapping, erste geschützte Antwort, Anwendungstest, Rückfallfreigabe und erneute Prüfung nach Mobilität oder Wiederaufnahme getrennt. „VPN up“ ist für diese Architektur keine ausreichende Aussage.
Quellen
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten