
Zusammenfassung
- Das BTW-Verzeichnis bindet die genaue Entität HONG KONG BRIDGE INFO-TECH LIMITED an AS135010 und AS149628.
- Die aktuellen APNIC-RDAP-Datensätze kennzeichnen beide ASN-Objekte administrativ als „active“ und nennen das Unternehmen als registrierte Inhaberin. „Active“ ist kein Nachweis dafür, dass gerade eine Route angekündigt oder ein Kundendienst erbracht wird.
- Der Routing-Status von RIPEstat fasst BGP-Beobachtungen der Kollektoren des RIPE Routing Information Service, kurz RIS, zusammen. Die Aufnahme ist eine zeitgebundene Messung und keine vollständige Karte des Unternehmensnetzes.
- Für den 6. August 2026 um 08:00 UTC meldete der Endpunkt für AS135010 weder angekündigte IPv4- noch IPv6-Präfixe und keine Sichtbarkeit bei den gezählten 327 IPv4- beziehungsweise 322 IPv6-Full-Table-Peers. Für AS149628 meldete er ein IPv4-Präfix mit 256 Adressen und Sichtbarkeit bei 327 von 327 IPv4-Full-Table-Peers.
- Die Nullbeobachtung belegt weder einen Ausfall von AS135010 noch die Schließung des Unternehmens oder den Ausfall sämtlicher Dienste. Die breite Sichtbarkeit von AS149628 belegt ebenso wenig universelle Erreichbarkeit oder technische Redundanz.
- Hongkongs Office of the Communications Authority führt das Unternehmen in seiner öffentlichen Liste der Internetdiensteanbieter mit dem angezeigten Datum 17. Januar 2020. Daraus folgen keine Angaben über heutige Kunden, Anlagen, Lizenzumfang oder Leistung.
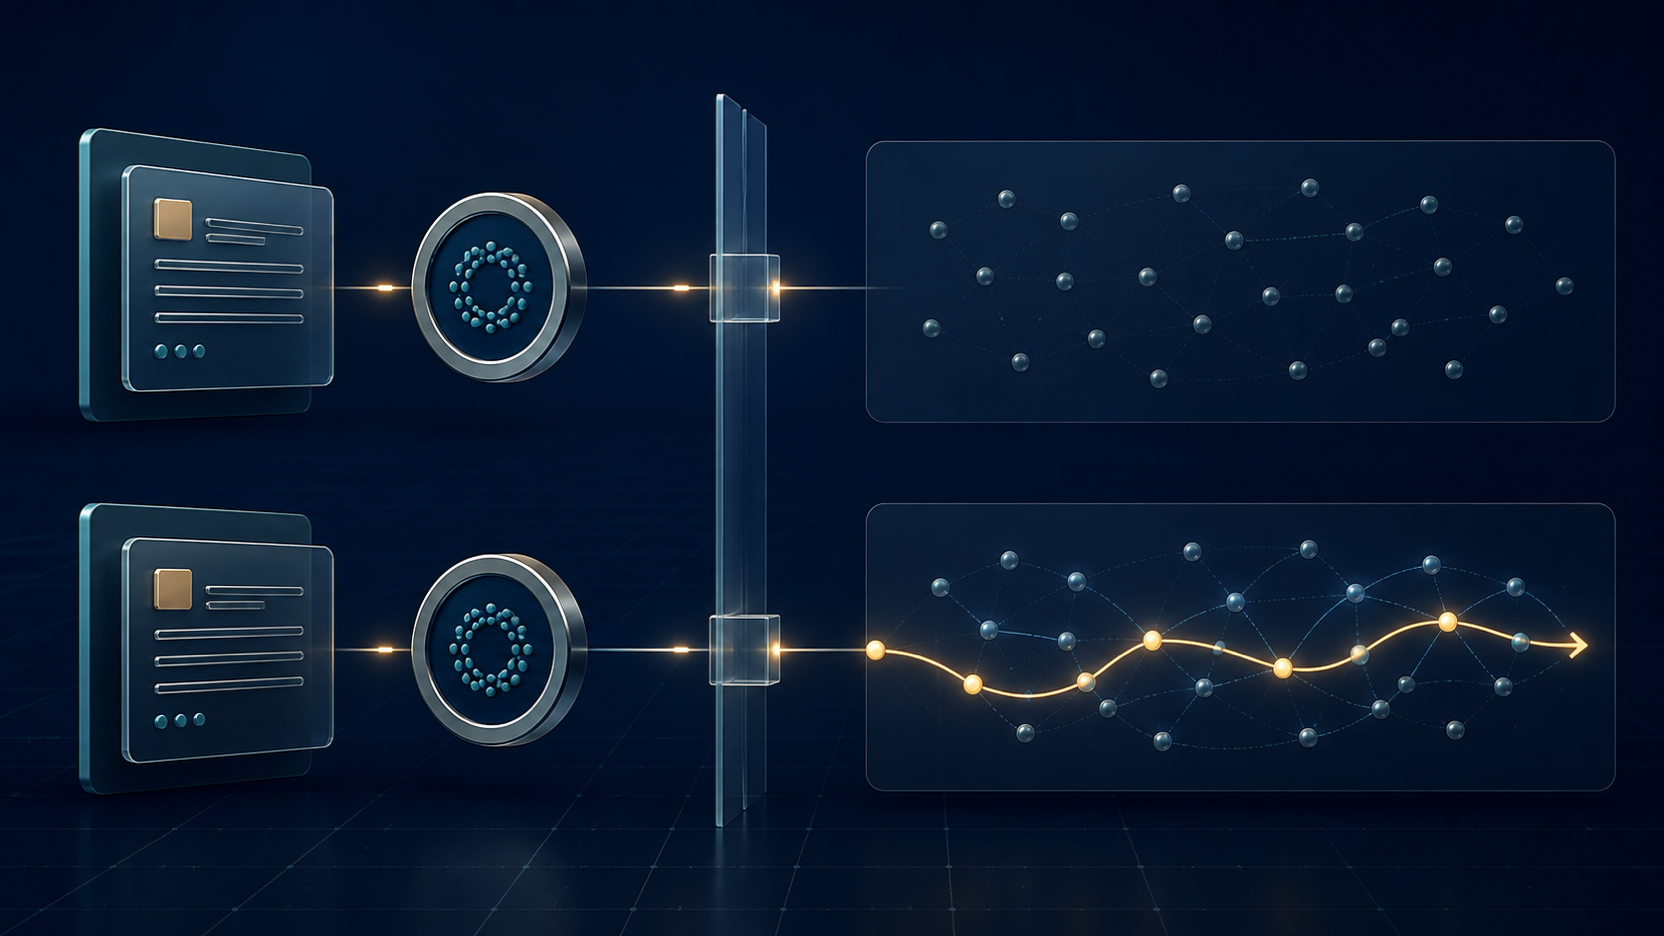
Bildhinweis: Das Beitragsbild ist ein synthetisches redaktionelles Diagramm, das ASN-Registrierung und zeitgebundene Beobachtung öffentlicher Routen voneinander trennt. Es ist weder eine Unternehmenstopologie noch eine Ausfallkarte und behauptet nicht, dass dargestellte Anlagen HONG KONG BRIDGE INFO-TECH LIMITED gehören oder von dem Unternehmen betrieben werden.
Zwei Statusanzeigen, die verschiedene Dinge messen
Wer öffentliche Netzdaten betrachtet, begegnet scheinbar eindeutigen Begriffen. Ein Eintrag ist aktiv. Eine Route ist sichtbar. Ein Zähler steht auf null. Solche Angaben werden erst dann belastbar, wenn klar ist, welches System sie erzeugt hat und welche Frage dieses System beantworten kann.
Beim Register lautet die Frage: Wer ist für eine eindeutige Internetressource eingetragen? Bei einem Routenkollektor lautet sie: Welche BGP-Information erreichte die gewählten Beobachtungspunkte zu einem bestimmten Zeitpunkt? Beim Diensttest wäre die Frage wiederum: Konnte ein konkreter Nutzer eine konkrete Anwendung erreichen? Diese Ebenen hängen zusammen, sind aber nicht austauschbar.
Der Fall von Hong Kong Bridge Info-Tech macht die Trennung sichtbar, weil zwei ASN-Datensätze derselben registrierten Inhaberin zur gleichen Zeit sehr unterschiedliche öffentliche Routensignale zeigten. Wer lediglich das Wort „active“ liest, könnte beide Ressourcen für gleichermaßen routend halten. Wer nur den Nullwert für AS135010 sieht, könnte fälschlich auf einen Unternehmensausfall schließen. Beide Kurzschlüsse überschreiten die Aussagekraft der Quelle.
Eine nüchterne Prüfung beginnt deshalb nicht mit einer Bewertung des Unternehmens, sondern mit der Zuordnung jedes Belegs zu seiner Schicht. Identität, Registrierung, Routingbeobachtung, Dienstzustand und physische Kontinuität benötigen jeweils eigene Nachweise.
Die Identität ist eindeutig, die Topologie bleibt offen
Das öffentliche BTW-Verzeichnis enthält eine veröffentlichte Entität mit dem exakten Namen HONG KONG BRIDGE INFO-TECH LIMITED. Dort werden AS135010 und AS149628 als zugehörige Netzressourcen angezeigt. Diese Bindung ist wichtig, weil sie Verwechslungen mit ähnlich benannten Organisationen oder fremden Nummern vermeidet.
Sie ist aber keine technische Netzkarte. Ein Verzeichniseintrag nennt weder Routerstandorte noch Glasfaserwege, Stromversorgungen, Rechenzentren, Kunden oder Verträge. Er beweist auch keine Anbieter-Kunden-Beziehung und keinen bestimmten Weg, den Datenpakete nehmen.
Die APNIC-Abfragen ergänzen die administrative Ebene. RDAP steht für Registration Data Access Protocol, also ein standardisiertes Verfahren zum Abruf von Registrierungsdaten. Die Datensätze für AS135010 und AS149628 verwenden beide den Namen HKBIL-AS-AP, tragen beide den Status „active“ und führen HONG KONG BRIDGE INFO-TECH LIMITED als registrierte Inhaberin.
Damit ist eine enge, aber wertvolle Aussage möglich: APNIC ordnet beide eindeutigen Nummernressourcen derzeit derselben Organisation zu. Andere Netzbetreiber können anhand des Registers Verantwortlichkeit und verfügbare Kontaktrollen nachvollziehen. Das hilft bei Routingfragen, Sicherheitsmeldungen und dokumentierten Übergängen von Ressourcen.
Nicht möglich ist dagegen die Behauptung, beide autonomen Systeme würden im Augenblick Routen verbreiten. RDAP misst keine BGP-Ankündigungen. Es beobachtet keinen Verkehr und prüft nicht, ob eine Anwendung erreichbar ist. Ein administrativ aktives Objekt kann bestehen, während öffentlich keine Route dieses ASN zu sehen ist.
ASN, BGP und RIS in verständlichen Begriffen
Das Internet besteht nicht aus einem einzigen Netz. Telekommunikationsunternehmen, Cloudanbieter, Hochschulen, Behörden, Firmen und andere Organisationen betreiben getrennte Netze und legen jeweils eigene Routingregeln fest. Eine autonome Systemnummer, kurz ASN, identifiziert eine solche Routingdomäne gegenüber anderen Netzen.
„Autonom“ bedeutet hier nicht unabhängig von jeder fremden Infrastruktur. Der Begriff beschreibt einen Bereich gemeinsamer Routingpolitik. Ein autonomes System kann gemietete Leitungen, gemeinsame Gebäude, externe Stromversorgung, vorgelagerte Anbieter, Internetknoten und Software Dritter benötigen. Aus der Nummer allein lässt sich keine physische Eigenständigkeit ableiten.
Für den Austausch von Erreichbarkeitsinformationen verwenden Netze das Border Gateway Protocol, kurz BGP. Eine Ankündigung teilt anderen Netzen vereinfacht mit, dass ein IP-Adressblock über einen bestimmten Pfad autonomer Systeme erreichbar sein soll. Empfangende Netze entscheiden nach eigenen Regeln, ob sie die Information akzeptieren und welchen Pfad sie bevorzugen.
RIPE RIS sammelt solche Routinginformationen an mehreren Beobachtungspunkten. Der Routing-Status-Endpunkt von RIPEstat fasst zusammen, welche angekündigten Adressräume und welche Sichtbarkeit dort für eine Ressource erkennbar waren. Laut Dokumentation liegen die Datenpunkte auf 00:00, 08:00 und 16:00 UTC.
RIS-Peers sind Messpunkte, nicht sämtliche Netze der Welt. Ihre Perspektive ist breit und für die Analyse öffentlicher Routen nützlich, aber sie ersetzt weder einen Test von jedem Zugangsanbieter noch einen Ende-zu-Ende-Test eines Dienstes. Jede Aussage über die Aufnahme muss deshalb Datum, Uhrzeit und Beobachtungsgrenze behalten.
Was am 6. August 2026 um 08:00 UTC beobachtet wurde
Für AS135010 meldete RIPEstat an diesem Datenpunkt null angekündigte IPv4-Präfixe und null angekündigte IPv6-Präfixe. Keiner der 327 gezählten IPv4-Full-Table-Peers und keiner der 322 gezählten IPv6-Full-Table-Peers sah die Ressource. Der Endpunkt nennt den 18. November 2025 um 00:00 UTC als letzten Zeitpunkt, zu dem eine von AS135010 originierte Route gesehen wurde.
Die Formulierung „zuletzt gesehen“ gehört zur Beobachtungsmethode des Endpunkts. Sie bezeichnet nicht den Zeitpunkt einer Unternehmensentscheidung und nicht automatisch den Beginn eines Ausfalls. Die ausgewählten Quellen erklären weder, warum eine Route verschwand, noch ob sie bewusst zurückgezogen, verlagert, ersetzt oder gefiltert wurde.
Für AS149628 zeigte derselbe Datenpunkt ein angekündigtes IPv4-Präfix. Der Endpunkt beziffert den betroffenen Adressraum auf 256 IPv4-Adressen. Alle 327 gezählten IPv4-Full-Table-Peers sahen die Ressource. Ein angekündigtes IPv6-Präfix war nicht vorhanden; außerdem wurden drei BGP-Nachbarn beobachtet.
Der direkte Vergleich ist methodisch sauber, weil Zeitpunkt und Datenquelle gleich sind. Die beiden administrativ aktiven ASN-Objekte hatten in der RIS-Aufnahme unterschiedliche öffentliche Routingzustände. Genau daraus folgt die Kernaussage: Registrierungsstatus und beobachtetes Routing sind verschiedene Felder.
Aus den Zahlen folgt dagegen keine Rangliste. AS135010 ist nicht allein wegen des Nullwerts „schlechter“, und AS149628 ist nicht allein wegen der breiten Sichtbarkeit „besser“. Ob ein Zustand richtig oder problematisch war, hängt davon ab, welche Ankündigung der Betreiber zu diesem Zeitpunkt erwartete und welchen Dienst ein Nutzer benötigte.
Die Nullwerte von AS135010 richtig einordnen
Eine Nullbeobachtung ist nicht bedeutungslos. Innerhalb der ausgewiesenen Messgrenze zeigt sie, dass RIPE RIS am 6. August 2026 um 08:00 UTC keinen öffentlich angekündigten Adressraum von AS135010 erfasste. Für ein Netzbetriebsteam kann das ein Anlass sein, Erwartungen und andere Messungen zu vergleichen.
Die Quellen sagen jedoch nicht, ob AS135010 damals öffentlich routen sollte. Eine Nummer kann registriert bleiben, während sie vorübergehend oder dauerhaft keine öffentliche Route originiert. Sie kann für einen späteren Einsatz, eine getrennte Richtlinie oder einen nicht öffentlich sichtbaren Zusammenhang vorgesehen sein. Keine dieser Möglichkeiten ist hier belegt; sie zeigen lediglich, warum der Nullwert allein keine Ursache verrät.
Ebenso wenig lässt sich daraus ableiten, HONG KONG BRIDGE INFO-TECH LIMITED sei geschlossen oder vollständig offline gewesen. Das Unternehmen verfügt laut Register auch über AS149628, das in derselben Aufnahme sichtbar war. Außerdem sehen BGP-Kollektoren weder private Systeme noch jede Kundenanwendung. Ein Dienst könnte andere Ressourcen oder andere Netze verwenden, ohne dass der ausgewählte Datensatz dies zeigt.
Selbst das Wort „offline“ wäre ohne Objekt zu ungenau. Eine Registrierungsakte kann abrufbar sein, obwohl keine Route sichtbar ist. Eine Website kann über ein anderes Netz erreichbar sein. Ein internes System kann funktionieren, während eine öffentliche Ankündigung fehlt. Die Quellen verbinden AS135010 mit keinem namentlich genannten Kundenprodukt und erlauben daher keine Aussage über Kundenfolgen.
Die belastbare Formulierung lautet: AS135010 war in dieser RIPE-RIS-Aufnahme nicht als öffentliche Route sichtbar. Für eine Ausfalldiagnose wären zusätzliche Informationen nötig, etwa die erwarteten Präfixe, interne Überwachung, Wartungsangaben, Richtlinienänderungen und weitere unabhängige Messpunkte.
Die breite Sichtbarkeit von AS149628 richtig einordnen
Bei AS149628 ist das Signal gegensätzlich. Ein IPv4-Präfix war angekündigt, umfasste nach Angabe des Endpunkts 256 Adressen und erreichte alle 327 gezählten IPv4-Full-Table-Peers. Das ist ein starker Beleg für eine breite Verbreitung der Routinginformation innerhalb dieser Beobachtergruppe zu diesem Zeitpunkt.
Breite Routensichtbarkeit ist für den Betrieb nützlich. Sie kann zeigen, dass eine Ankündigung viele Full-Table-Perspektiven erreicht und dass ein Problem möglicherweise nicht an der Verbreitung des Ursprungs liegt. Sie ist oft eine notwendige Voraussetzung dafür, dass ein öffentlicher Dienst von vielen Orten erreicht werden kann.
Sie ist aber kein vollständiger Erreichbarkeitstest. Eine Route kann in BGP vorhanden sein, während Pakete später gefiltert oder verworfen werden. Ein System hinter der angekündigten Adresse kann ausfallen. Namensauflösung, Überlastung, interne Transporte oder Anwendungen können Probleme verursachen, ohne dass die BGP-Route verschwindet.
Auch Resilienz lässt sich nicht aus der Zahl 327 von 327 ableiten. Die Routingtabelle offenbart nicht, ob logische Wege dieselbe Leitung, dasselbe Gebäude, dieselbe Stromversorgung oder dieselbe Steuerung teilen. Drei beobachtete BGP-Nachbarn sagen nichts Sicheres über Verträge, Kapazität, Verkehrsmenge oder physische Diversität aus. Beziehungen können zudem bestehen, ohne aus jeder Kollektorperspektive sichtbar zu sein.
Dass für AS149628 kein IPv6-Präfix angezeigt wurde, bleibt ebenfalls eine Aussage über genau dieses ASN und diesen Datenpunkt. Es beweist nicht, dass das Unternehmen überhaupt kein IPv6 verwendet. Andere Ressourcen, Delegationen oder Umgebungen liegen außerhalb des gewählten Quellenbestands.
Die angemessene Schlussfolgerung lautet daher: AS149628 lieferte in der Aufnahme ein breit sichtbares öffentliches IPv4-Routingsignal. Ob ein bestimmter Dienst funktionierte und welche Fehler er überstehen konnte, erfordert getrennte Prüfungen.
Weshalb genaue Registerdaten trotzdem unverzichtbar sind
Die Grenzen des Registers machen es nicht unwichtig. Nummernressourcen müssen eindeutig sein. Der eingetragene Halter und brauchbare Kontakte ermöglichen es anderen Beteiligten, eine auffällige Route zuzuordnen, einen Missbrauch zu melden oder eine Änderung zu koordinieren. Übertragungen und Verantwortungswechsel müssen nachvollziehbar dokumentiert werden.
Ein Register ist dabei ein verlässliches Verzeichnis der eingetragenen Verantwortung, nicht die souveräne Beschreibung aller technischen Wirklichkeit. Es kann einen korrekten Datensatz führen, während die tatsächlich laufenden Systeme einen anderen momentanen Zustand zeigen. Für die Frage, was geroutet wurde, haben aktuelle Beobachtungen der laufenden Systeme Vorrang.
Die beiden Ebenen ergänzen sich. Das Register sagt, wen man zu einer Ressource ansprechen kann. BGP-Beobachtung sagt, ob eine erwartete Ankündigung an gewählten Messpunkten auftaucht. Ein Diensttest sagt, ob ein Nutzer eine bestimmte Funktion erreicht. Informationen über Strom, Gebäude, Leitungen und Betriebsorganisation erklären schließlich, welche Störungen mehrere Dienste gleichzeitig treffen könnten.
Diese Aufteilung schafft eine präzisere Verantwortlichkeit. Ein falscher Kontakt ist ein Problem der Registerpflege. Eine verschwundene erwartete Route ist ein Routingsignal. Ein nicht erreichbarer Dienst bei weiterhin sichtbarer Route lenkt die Untersuchung eher auf Zugang, interne Weiterleitung, Filter, Namensauflösung oder Anwendung.
Der OFCA-Eintrag liefert nur einen engen amtlichen Kontext
Die öffentliche Liste der Internetdiensteanbieter des Office of the Communications Authority in Hongkong enthält HONG KONG BRIDGE INFO-TECH LIMITED in Zeile 1815. Angezeigt wird das Datum 17. Januar 2020. Damit bietet die Behörde einen amtlichen Kontext zum Unternehmensnamen, der von APNICs Nummernregister getrennt ist.
Die Zeile belegt genau diese Aufnahme in die veröffentlichte Liste mit dem genannten Datum. Sie nennt keine heutigen Kundenzahlen, keine geografische Abdeckung, keine Einrichtungen und keine Dienstqualität. Sie misst auch nicht den aktuellen Routingzustand von AS135010 oder AS149628.
Aus der bloßen Listenposition sollte außerdem weder ein bestimmter heutiger Lizenzumfang noch ein Konformitätsurteil abgeleitet werden. Eine solche Behauptung müsste auf dem dafür maßgeblichen Bescheid oder Datensatz beruhen. Die hier verwendete Seite liefert diese Einzelheiten nicht.
Für eine saubere Belegführung helfen genaue Verben: Das BTW-Verzeichnis bindet eine Entität. APNIC registriert Nummernressourcen. RIPE RIS beobachtet Routen. Die OFCA-Liste führt einen Namen. Keines dieser Verben darf unbemerkt durch „garantiert“, „betreibt“ oder „besitzt“ ersetzt werden.
Wer von der Trennung der Ebenen profitiert
Andere Netzbetreiber benötigen Register- und Routingdaten für unterschiedliche Schritte einer Störungssuche. RDAP hilft dabei, den eingetragenen Halter und Kontaktrollen zu finden. BGP-Messungen zeigen, ob eine erwartete Ankündigung mehrere Perspektiven erreicht. Beide zusammen können eine Untersuchung eingrenzen, erklären aber nicht ohne interne Informationen, was in einem privaten Netz geschehen ist.
Kunden brauchen dienstbezogene Belege. Ein Unternehmen, das Konnektivität einkauft, kann erfragen, welche ASN und Präfixe sein Produkt tragen. Es sollte zusätzlich wissen, was beim Ausfall eines Zugangs, Routers, Gebäudes, Kabelwegs oder einer Stromversorgung geschieht. Zwei ASN sind nur dann eine Absicherung, wenn die dahinterliegenden Systeme relevante gemeinsame Risiken tatsächlich vermeiden.
Sicherheits- und Missbrauchsteams sind auf korrekte Kontakte angewiesen, weil Meldungen einen verantwortlichen Empfänger brauchen. Ein sichtbarer Routeneintrag garantiert nicht, dass eine Meldung beantwortet wird. Umgekehrt verliert ein genauer Kontakt seinen Wert nicht automatisch, wenn sich der Routingzustand ändert.
Forschende und Medienschaffende benötigen klare Sprachgrenzen. Ein administratives „active“ ist kein Beleg für laufenden Verkehr. Eine Beobachtungslücke ist kein Beleg für eine Unternehmensschließung. Eine bei allen gezählten Peers sichtbare Route ist kein Beleg für weltweite Erreichbarkeit oder eigene physische Infrastruktur.
Auch das Unternehmen wird durch diese Präzision fairer behandelt. AS149628 begründet kein unverdientes Lob für Ausfallsicherheit. AS135010 begründet keinen unbelegten Vorwurf eines Ausfalls. Der öffentliche Befund soll sagen, was die Systeme zeigen, und ebenso deutlich lassen, was sie nicht zeigen.
Prüfbare Fragen statt vorschneller Urteile
Für AS135010 steht am Anfang die Erwartung: Sollte dieses autonome System am 6. August 2026 um 08:00 UTC öffentliche Präfixe originieren? Wenn nein, kann die fehlende Sichtbarkeit dem beabsichtigten Zustand entsprechen. Wenn ja, sollten interne Überwachung, Routingrichtlinie, weitere Kollektoren und mögliche Änderungen an Ursprungsautorisierungen verglichen werden.
Für AS149628 muss der betroffene Dienst benannt werden. Welches Präfix und welche Anwendung sollten erreichbar sein? Stimmten Paket- und Anwendungstests mit der BGP-Beobachtung überein? Nach einer Störung ist die Rückkehr der Route nicht zwingend gleichbedeutend mit der vollständigen Wiederherstellung des Kundendienstes.
Für beide Ressourcen sollte überprüft werden, ob Inhaber- und Betriebskontakte aktuell sind. Erreicht ein externes Netz im Ereignisfall die richtige Stelle? Werden Änderungen der Ressourcenverantwortung kontrolliert und dokumentiert? Eine eindeutige Nummer hilft nur, wenn der dazugehörige Verantwortungsweg funktioniert.
Bei Aussagen über Kontinuität muss außerdem das Ausfallszenario genannt werden. Schützt eine zweite Route gegen den Ausfall eines Routers, einer Leitung, eines Standorts, einer Stromzuführung, eines Vorleisters oder einer Steuerung? Ohne diese Zuordnung bleibt „Redundanz“ eine schwer prüfbare Sammelbezeichnung.
Solche Nachweise müssen keine sensible Topologie offenlegen. Ein Betreiber kann erwartete Sichtbarkeit, Kategorien unabhängiger Abhängigkeiten, Alarmzeiten und datierte Testergebnisse beschreiben, ohne verwertbare Details über einzelne Anlagen zu veröffentlichen.
Welche Veränderungen weiter beobachtet werden sollten
Die Routingaufnahme gilt nicht zeitlos. Eine spätere RIPEstat-Abfrage kann AS135010 wieder sichtbar zeigen, für AS149628 eine andere Zahl angekündigter Adressen melden oder einen veränderten IPv6-Zustand ergeben. Jede neue Aussage muss ihren eigenen Zeitpunkt und ihre eigene Beobachtergruppe nennen.
Auch Registrierungsdaten können sich ändern. APNICs Angaben zu Inhaberin, Rollen und Kontakten sollten korrekt bleiben. Eine Registeränderung würde die Identitätsebene verändern, aber ohne neue Routingmessung nichts über aktuelle Ankündigungen aussagen.
Für Aussagen des Unternehmens über Verfügbarkeit, Abdeckung, Ausfallsicherheit oder eine Verlagerung zwischen den zwei ASN wären jeweils passende Nachweise erforderlich. Routenhistorie, Messungen des konkreten Dienstes und Informationen über physische sowie organisatorische Abhängigkeiten müssten zur Behauptung passen.
Schließlich kann sich die OFCA-Liste ändern. Vor einer späteren Verwendung ist der Eintrag erneut zu prüfen. Lizenz- oder Complianceaussagen sollten stets aus dem spezifischen amtlichen Dokument stammen, das genau diese Frage behandelt, nicht aus einer allgemeinen Listung.
Register und laufende Netze gehören in dieselbe Beweiskette
HONG KONG BRIDGE INFO-TECH LIMITED bietet mit zwei ASN-Datensätzen ein anschauliches Beispiel für getrennte Belege. APNIC führte am betrachteten Tag beide Objekte administrativ als aktiv. RIPE RIS sah zur festgelegten Stunde keine öffentliche Route von AS135010, aber eine unter allen gezählten IPv4-Full-Table-Peers breit sichtbare Ankündigung von AS149628.
Register und Kollektoren widersprachen sich nicht. Sie beantworteten unterschiedliche Fragen. Das Register beschreibt die eingetragene Verantwortung für eindeutige Ressourcen. Die Kollektoren beschreiben sichtbares Verhalten des öffentlichen Routings. Kundendienste und physische Abhängigkeiten bilden weitere, getrennt zu prüfende Ebenen.
Eine verantwortliche Prüfung verbindet die Ebenen in einer sinnvollen Reihenfolge: Inhaberin identifizieren, erwartete Route definieren, Routing beobachten, den betroffenen Dienst testen und anschließend die gemeinsamen Abhängigkeiten untersuchen. So bleibt das Register verlässlich, ohne zur technischen Allwissenheit erhoben zu werden, und die laufende Messung bleibt aussagekräftig, ohne aus einem zeitgebundenen Signal ein Gesamturteil über das Unternehmen zu machen.
Quellen
- Öffentliches BTW-Verzeichnis: HONG KONG BRIDGE INFO-TECH LIMITED
- APNIC-RDAP-Datensatz für AS135010
- APNIC-RDAP-Datensatz für AS149628
- RIPEstat-Routing-Status-Aufnahme für AS135010
- RIPEstat-Routing-Status-Aufnahme für AS149628
- RIPE-NCC-Dokumentation zum Routing-Status-Endpunkt
- Hong Kong Office of the Communications Authority: Liste der Internetdiensteanbieter