Zusammenfassung
- Ein gestohlenes Passwort kann private Nachrichten und Kontakte preisgeben. Wer eine verdächtige Seite meldet, braucht deshalb jemanden, der den Hinweis prüfen kann — nicht nur einen Empfänger für seine E-Mail.
- Noch gilt der Vorschlag nicht: Auf der APNIC 62 in Mumbai fand er keinen Konsens. Umstritten ist, wie aus einer zusätzlichen Pflicht tatsächlich bessere Hilfe wird.
Ein gestohlenes E-Mail-Passwort kann mehr kosten als den Zugang zum Postfach. Fremde könnten private Nachrichten lesen, Kontakte einsehen und unter dem Namen des Betroffenen schreiben. Wer eine gefälschte Anmeldeseite erkennt, bevor er sein Passwort eintippt, hat diesen Schaden vielleicht gerade vermieden. Für den nächsten Besucher ist damit noch nichts gewonnen.
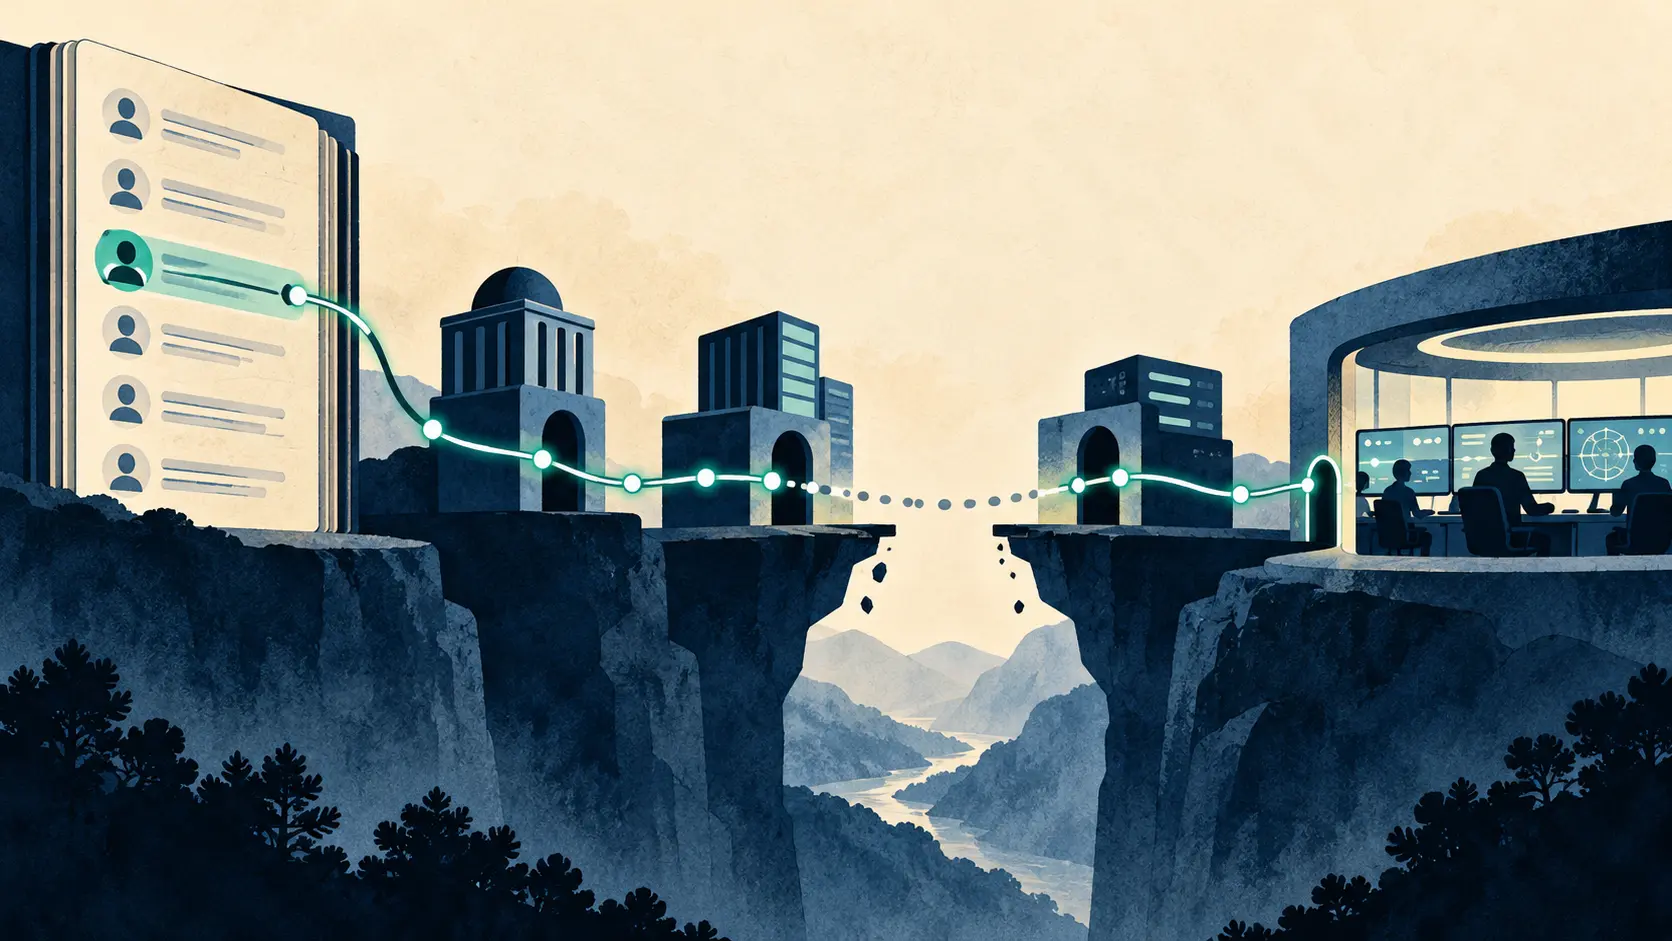
Genau deshalb lohnt es sich, eine solche Seite zu melden. Aber was, wenn die Warnung zwar ankommt, nur nicht bei jemandem, der sie prüfen kann? Der Absender müsste weiter nach Hilfe suchen, während andere die Seite weiterhin für echt halten könnten. Das ist eine mögliche Folge misslungener Weitergabe, kein hier dokumentierter Vorfall.
Der Umweg beginnt mit einer Besonderheit des Internets: Die Firma, die Adressen bereitstellt, muss nicht die Firma sein, die den Rechner dahinter betreibt. APNIC verweist Meldende auf Whois, das Verzeichnis der Internetadressen und Netzwerkkontakte. Steht dort der Anbieter und betreibt ein Kunde das betroffene System, muss der Hinweis noch eine Station weiter.
Tsung-Yi Yu und Alban Kwan wollen mit prop-171, dass der Anbieter diesen Weg sicherstellt. Er kennt seinen Kunden; der Absender kennt ihn womöglich nicht. Der Kunde könnte den Kontakt selbst betreiben, der Anbieter Warnungen zentral weiterleiten. Andere wirksame Lösungen bleiben erlaubt. Sämtliche Kundenkontakte öffentlich zu machen, verlangt der Vorschlag nicht.
Das würde den Helfer davon entlasten, erst die Firmenstruktur hinter einer mutmaßlichen Betrugsseite zu recherchieren. Nur: Wie lässt sich erkennen, ob der Anbieter seine Aufgabe tatsächlich erfüllt?
Der Anbieter kennt seinen Kunden. Reicht das?
Schon heute müssen Kontakte betreut und Beschwerden zügig mit dem Ziel einer Lösung beantwortet werden. Das steht in Abschnitt 5.3.3 der APNIC-Regeln; die umgesetzte prop-125 gehört zur Vorgeschichte der Kontaktprüfung. Prop-171 soll also nicht erst die Pflicht zum Antworten schaffen, sondern die Weitergabe an den Betreiber verbindlicher machen.
Das APNIC-Sekretariat sieht praktische Schwierigkeiten. Manche Kunden haben bereits passende Sicherheitskontakte. Bei anderen könnten immer kleinere Zuständigkeitsbereiche ein schwer zu pflegendes Verzeichnis erzeugen. Eine weitere Adresse hilft wenig, wenn anschließend niemand weiß, welche die richtige ist.
Auch ein Versandprotokoll beantwortet nicht jede Frage. Es belegt, dass eine Nachricht weitergeschickt wurde, nicht dass das zuständige Team sie übernommen hat. Und selbst dessen Bestätigung wäre noch kein Beweis gegen die gemeldete Seite. Einen Verdacht zu prüfen und ihn für richtig zu erklären, bleiben zwei verschiedene Aufgaben.
APNIC selbst ist dabei kein Ersatz für das Sicherheitsteam. Das Adressregister für den asiatisch-pazifischen Raum bekämpft keine einzelnen Phishingangriffe und repariert keine Schwachstellen in Mitgliedernetzen. Der Entwurf gibt ihm auch keine neuen Ermittlungs- oder Durchsetzungsbefugnisse. Ebenso wenig sieht er neue Audits oder häufigere Kontaktprüfungen vor.
Dem Absender nützt eine Pflicht wenig, wenn niemand sagen kann, ob sie eingehalten wird. Würde APNIC dagegen jede strittige Weitergabe prüfen, könnte daraus eine beträchtliche neue Aufgabe werden. Das Sekretariat warnt vor solchen Erwartungen. Umsetzung und Zeitplan sind offen.
Noch kein Versprechen, auf das man sich verlassen kann
Wie viele Warnungen unterwegs verloren gehen, ist ebenfalls offen. Die Autoren beschreiben ein erhebliches Problem, liefern dafür aber keine Fallzahlen, keinen Beobachtungszeitraum und keine nachprüfbare Methode. Auch unser Phishingbeispiel ist keine von ihnen dokumentierte Geschichte. Die mögliche Gefahr ist verständlich; ihre Häufigkeit und ihr Schaden sind damit nicht gemessen.
Auf der APNIC 62 in Mumbai fand prop-171 im September 2026 keinen Konsens. Laut Konferenzbericht und aktueller Vorschlagsliste geht die Diskussion auf der Mailingliste weiter. Der Rückblick vom 25. September beschreibt Unterstützung für bessere Bearbeitung, aber Streit über Verantwortung, Aufwand und Umsetzung. Das Verfahren ist nicht abgeschlossen; eine neue Pflicht gilt also nicht.
Wer auf eine Betrugsseite hereinfällt, muss sich um sein Konto kümmern. Wer rechtzeitig warnt, versucht, einem anderen genau diese Sorge zu ersparen. Prop-171 wäre dann hilfreich, wenn es aus dieser Bereitschaft schneller eine prüfbare Meldung beim richtigen Team macht. Eine weitere E-Mail-Adresse allein wäre dafür ein mageres Ergebnis.
Mitgliederbriefing
Das vollständige Trend-Briefing lesen
Mitglieder lesen das vollständige Briefing mit den Quellennotizen hinter jeder Erkenntnis.
Strategischer Kreis
Ein tägliches Briefing in Ihrer Sprache, zusammengestellt aus Veränderungen, die wir verifiziert haben.
Für USD 20 pro Monat beitretenJederzeit kündbar.
Für Leadership Alliance bewerben
Mitglieder erhalten außerdem die vollständige Research-Bibliothek, ein tägliches Briefing zu den Netzen, denen sie folgen, und das private Forum.