
Offene Normungsorganisation mit weltweitem Einfluss auf die Umsetzung.
Governance / IETF
IETF
Die Analysen zu IETF behandeln öffentlich bekannte Entwicklungen, die sich auf Internetinfrastruktur, Governance-Entscheidungen, Konnektivitätsmärkte, digitale Kapitalströme und operationelle Risiken auswirken.
GlobalProtokoll-GovernanceInteroperabilitätsrisiko

Legitimität von Protokollprozessen und Standards.
Lücke zwischen Spezifikation und Implementierung bei Anbietern und Betreibern.
Größere Standardänderungen betreffen in der Regel Systeme mit Zyklen von über 120 Tagen.
Aktuelle Berichterstattung
Aktuelles zu IETF
1.644 Artikel
IETF
Der Langzeitschlüssel überstand die Sitzung. Der falsche Punkt kam wieder.
Ein einzelner ungültiger ECDH-Punkt kann wie ein sauber abgewiesener Verbindungsfehler aussehen. Bei einem langlebigen privaten Schlüssel ist die Einheit des Risikos jedoch nicht die Sitzung, sondern die Folge der Interaktionen. RFC 5349 warnt, dass ein Empfänger den öffentlichen…

IETF
Streng ablehnen oder locker irren: Beide Faxregeln kaufen eine andere Unsicherheit
T.38 Strict verweigert den Wechsel, wenn die passende Fähigkeit nicht belegt ist. Das schützt vor einem Versuch mit einem wirklich ungeeigneten Gegenüber, kann aber ein technisch mögliches Fax ablehnen. T.38 Loose akzeptiert die Lücke und riskiert dafür den umgekehrten Fehler.…

IETF
Der TLS-Kanal war sauber. Der entfernte Filter gab trotzdem das falsche Feld frei.
Die Verbindung zwischen zwei Presence-Domains war verschlüsselt, das Zertifikat gültig und der Peer Mitglied der vereinbarten Föderation. Trotzdem erschien im entfernten Client ein Ortsattribut, das für diesen Watcher verborgen bleiben sollte. Der Transportbeleg war korrekt. Er…

IETF
Die gemeinsamen Daten waren falsch. Niemand besaß eindeutig die Reparatur.
Der Resolver konnte exakt den veröffentlichten Eintrag liefern. Der Softswitch konnte ihn regelkonform verarbeiten. Der Anruf konnte trotzdem im Netz des anrufenden Carriers scheitern — und gerade dieser Carrier wusste unter Umständen nicht, wer die Nummer bediente oder den…

IETF
Die EngineID blieb gleich. Der Sicherheitsname wechselte trotzdem.
Zwei Anfragen erreichten denselben Managementkontext und verwendeten dieselbe EngineID. Die erste kam ohne Authentisierung, die zweite im Namen eines geschützten Principals. Wer beide als denselben „verifizierten Gerätezugriff“ verbucht, verwechselt den Ort der Information mit…
IETF
Der Konverterfehler wurde gefunden. Das Roh-pcap war bereits gelöscht.
Eine neue Version des Parsers zeigte, dass der alte Konverter fragmentierte SNMP-Nachrichten falsch zusammengesetzt hatte. Die veröffentlichten XML- und CSV-Dateien enthielten dadurch plausible, aber falsche Felder. Eine Neuberechnung wäre möglich gewesen, wenn die ursprünglichen…

IETF
Das Feld hieß `verstat`. Der Name verifizierte keinen Anrufer.
Ein Eintrag im `tel`-URI-Register koordiniert den Parameternamen. Er verwandelt eine darin transportierte Aussage nicht in geprüfte Identität.

IETF
Die elegante Übergangsbrücke scheiterte an ihrer eigenen Beweislast
RFC 5335 und seine experimentelle Familie wollten internationalisierte Adressen durch eine noch überwiegend ASCII-geprägte Mailwelt führen. Ein alternativer ASCII-Empfänger und `Downgraded-*`-Felder wirkten wie eine pragmatische Brücke. In der Implementierung musste diese Brücke…
IETF
Die Anwendung bekam eine Adresse. Der Stack hatte ihr nur einen Schlüssel geliehen.
RFC 5338 zeigt eine Übergangstechnik mit scharfer Zuständigkeitsgrenze: Ein LSI passt in eine alte Adressstruktur, doch seine Bedeutung stammt aus einer lokalen HIP-Tabelle. Außerhalb dieser Tabelle bleibt die Form erhalten und die Aussage verschwindet.
IETF
Der bevorzugte NAPTR-Eintrag war keine Verfügbarkeitsmessung
Ein Resolver wählte den Eintrag mit der vorgesehenen Order und Preference. Das Ziel war trotzdem nicht erreichbar. RFC 5333 macht aus den Auswahlfeldern keinen Health Check: Sie ordnen die Verarbeitung von ENUM-Daten. Ob ein Kalenderdienst lebt, den Client autorisiert oder eine…

IETF
Die eigene Software konnte Upstream-Labels. Über den Nachbarn wusste sie nichts.
Ein Feature-Scan meldet „upstream label assignment: supported“. Das Ergebnis gehört zum lokalen Gerät. RFC 5332 erlaubt die Funktion aber nur, wenn bekannt ist, dass der downstream LSR sie unterstützt. Zwischen installierter Fähigkeit und Wissen über eine Beziehung liegt ein…

IETF
„Unterstützt Ogg“ war ein Produktversprechen ohne benannten Medientyp
RFC 5334 bewertet Konformität für jeden unterstützten Medientyp einzeln. Ein Modul kann `audio/ogg` beherrschen und an komplexem `application/ogg` scheitern. Das produktweite Badge verschluckt genau die Grenze, die für einen belastbaren Kompatibilitätsnachweis nötig ist.
IETF
Die LSA war neu. Der Zähler war trotzdem nur eine grobe Stichprobe.
Eine niedrige Age und eine neue Sequenznummer belegen, dass ein Protokollobjekt frisch ist. Sie belegen nicht, dass jede Änderung der zugrunde liegenden LSP-Population sofort in seinem Zähler erschien. RFC 5330 lässt die Auslöser der Origination offen und warnt vor zu…

IETF
Die Software konnte Upstream-Labels. Das war kein Wissen über den Nachbarn.
Ein Image enthält den Parser, das MIB kennt die Funktion und die Konfiguration bietet einen Schalter. RFC 5331 erlaubt trotzdem keine Nutzung, solange nicht bekannt ist, dass der nachgelagerte LSR Upstream Assignment unterstützt. Installierte Möglichkeit, nachgewiesene…

IETF
Das vertraute Link-ID-Feld kam an. OSPFv3 musste es ignorieren.
Eine Migration kann jedes Byte erhalten und trotzdem die falsche Autorität übernehmen. Der Link-ID-Sub-TLV aus OSPFv2 sieht vertraut aus, passt vielleicht sogar zu einer bekannten Adresse. RFC 5329 entzieht ihm in OSPFv3 jedoch die Entscheidungsrolle: nicht senden, beim Empfang…
IETF
Der Kontakt war aktualisiert. Der Resolverstatus blieb unbelegt.
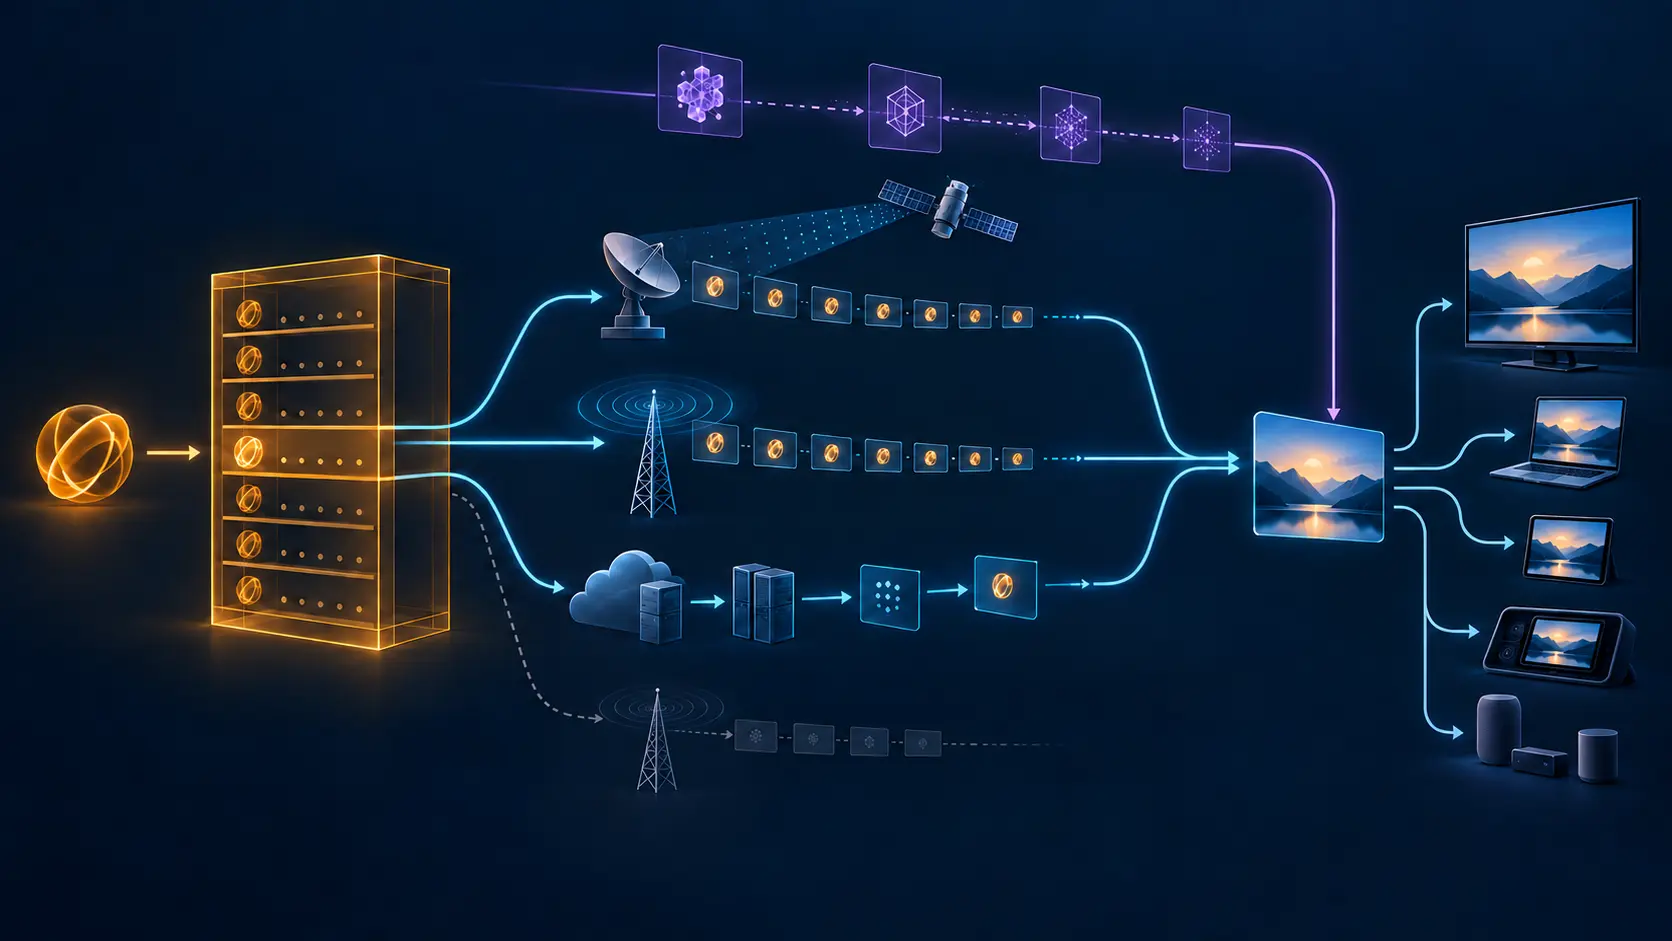
RFC 7354 aktualisierte die Registrantendaten des in RFC 5328 eingetragenen DVB-URN-Namensraums und ließ alle übrigen Felder unverändert. Das ist saubere Governance-Evidenz. Es ist kein Messwert für Katalog, DNS, Multicast, HTTP, Broadcast-Empfang oder Ressourcenherkunft. Ein…
IETF
Die Nutzdaten waren unverändert. Der Sicherheitszustand war es nicht.
RFC 5327 behandelt eine Wiederholung nicht als unveränderliche Paketkopie. Während ein Segment unterwegs ist, kann der Cookie einer LTP-Sitzung wachsen. Beim nächsten Senden gilt der aktuelle Wert. Eine perfekte Archivkopie kann deshalb ein korrektes Nutzdatum und zugleich einen…

IETF
Ein Abschluss ohne Empfangsbeleg für den grünen Rest
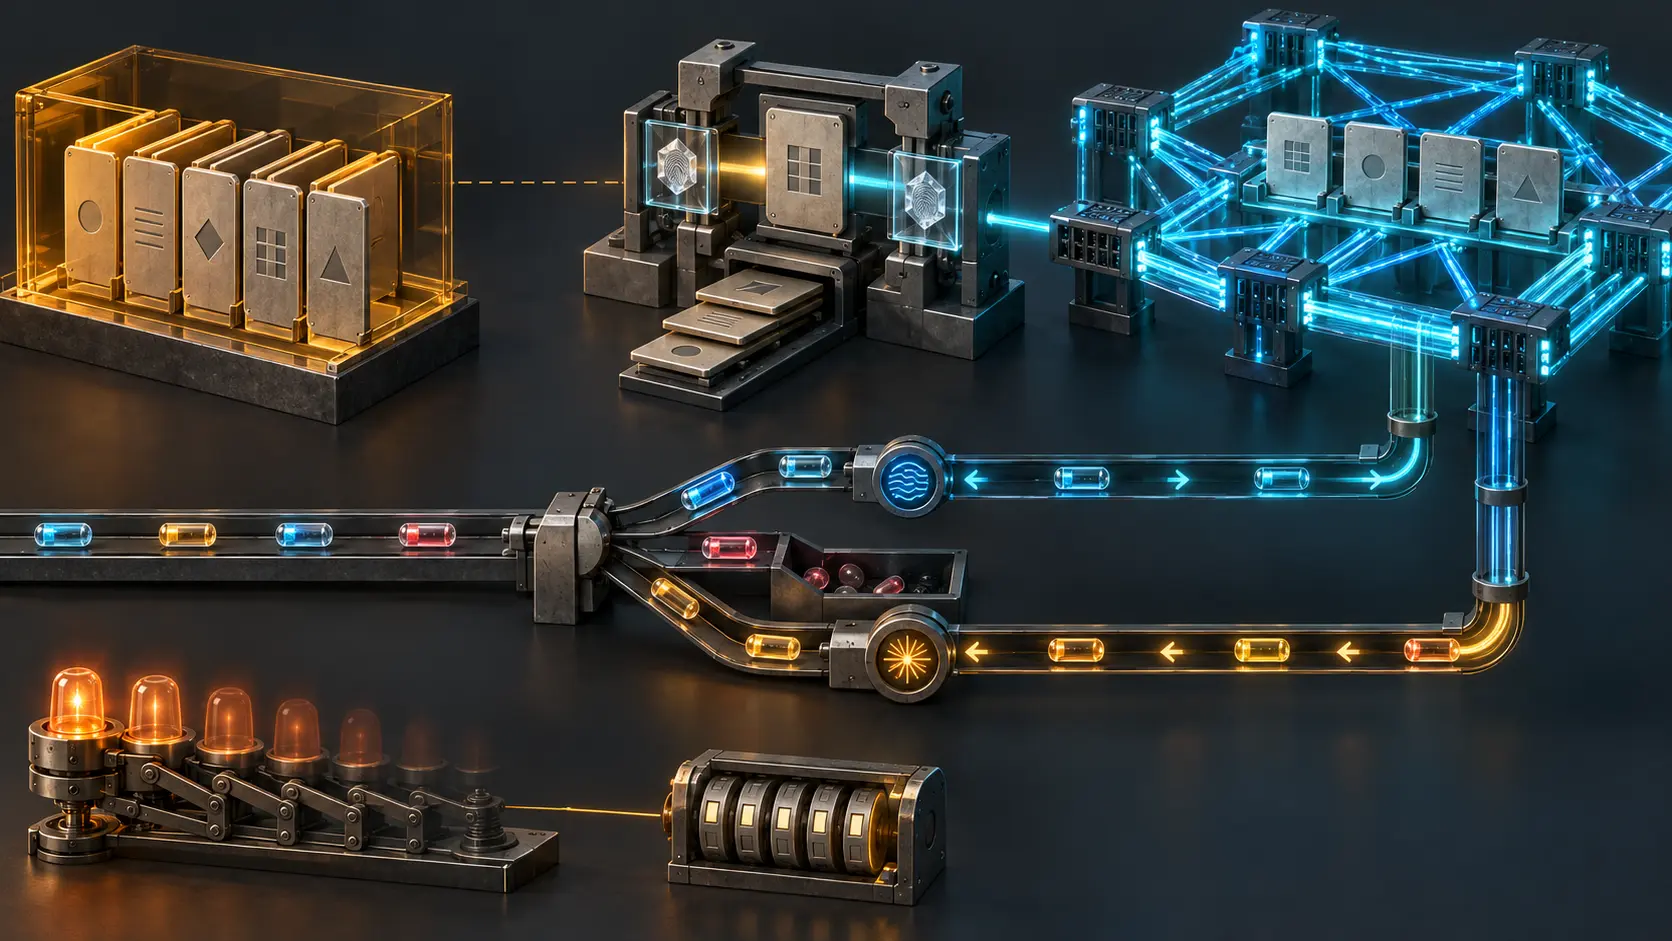
Bei einer Verbindung mit langen Funkpausen ist eine Wiederholung keine kostenlose Schleife. Sie beansprucht Energie, Speicher und vielleicht das nächste Kontaktfenster. RFC 5326 lässt deshalb einen Auftraggeber festlegen, welcher Präfix eines Datenblocks diese Kosten verdient.…
IETF
Die Meldungen verstummten. Die Fehler wurden weitergezählt.
RFC 5324 begrenzt FC-SP-Fehlermeldungen, verlangt aber weiter Erkennung und Zählung. Konfiguration, Aktivierung und SA-Nutzung bleiben getrennt.

IETF
Das Fragment war Feedback, kein Beweis für den Pfad
SEAL aus RFC 5320 nutzt äußere IPv4-Fragmentierung zur Größenanpassung. Das Signal beweist weder Engpass, Wiederzusammensetzung noch Zustellung.
Mitglied freischalten
Eingeschränkte Profilanalyse
Anmeldung erforderlich, um vollständige Profil-Briefings und vertiefende Abschnitte freizuschalten.
Strategic Circle-Briefing
Werden Sie Mitglied, um nach der Anmeldung strategische Briefings freizuschalten.
Strategischem Kreis beitretenLeadership Alliance-Briefing
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten