
Zusammenfassung
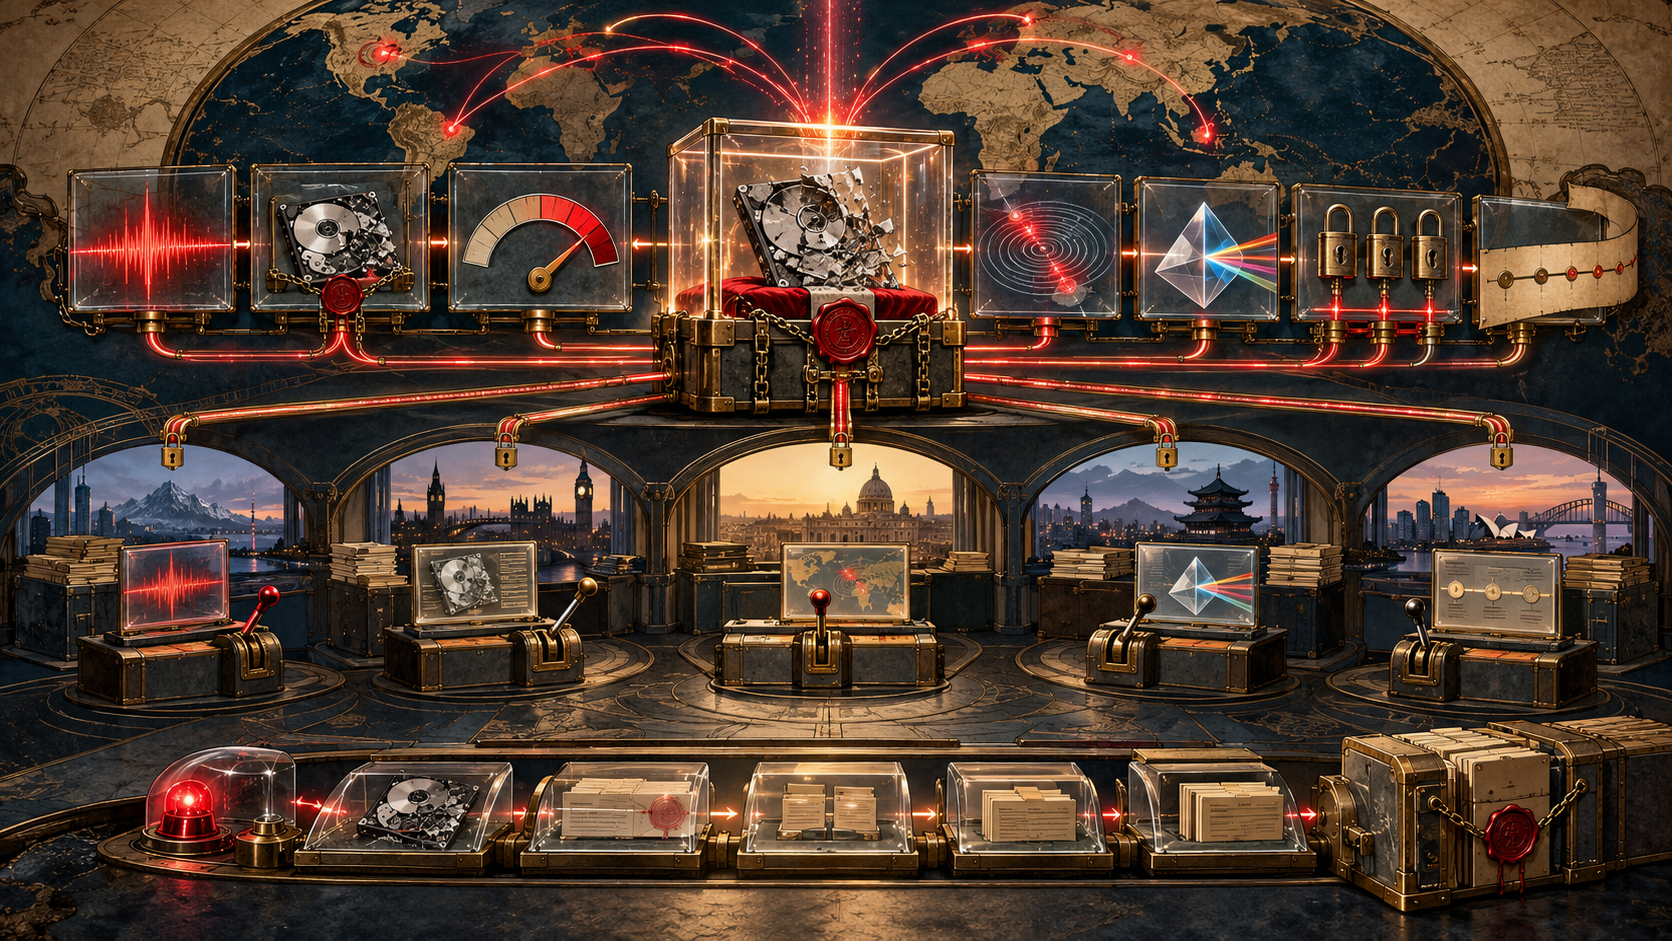
- RFC 3067 forderte ein gemeinsames Objekt, das beobachtetes Ereignis, Beweismittel, Incident-Einstufung, tatsächlichen Schaden, mögliche Auswirkung und Vertrauen getrennt hielt.
- Der Bericht sollte vom Alarm bis zum Archiv wachsen und elementgenaue Zugriffsrechte, Beweiskette und Handlungen früherer CSIRTs bewahren.
Vor dem Schema stand eine Theorie der Übergabe
RFC 3067 erschien im Februar 2001 als Informational und dokumentierte TERENAs Anforderungen an das Incident Object Description and Exchange Format, IODEF. Angriffe überschritten Länder, Sprachen, Kulturen und Zuständigkeiten; Reaktionsteams mussten Alarme, Ermittlungen, Statistiken und spätere Lehren austauschen.
Das geplante Objekt war kein bloßer Maschinenumschlag. Menschen sollten es erstellen und freigeben, gewöhnliche Werkzeuge es lesbar machen und Systeme es verarbeiten. Eine Detektionsmeldung konnte die Geschichte eröffnen, besaß sie aber nicht. Die Beschreibung musste tragen, was mehrere Teams im Zeitverlauf erfuhren, entschieden und taten.
Deshalb unterschied das Dokument Ereignis, Beweis, Incident, Schaden, Auswirkung und Vertrauen. Ein beobachtbares Ereignis konnte einen Alarm erzeugen. Beweismittel stützten eine Schlussfolgerung. Ein Incident enthielt einen Verstoß. Schaden beschrieb tatsächliche Folgen am System; Auswirkung die Folgen für Nutzer. Vertrauen bezeichnete die Stärke der Information. Es waren keine Synonyme in verschiedenen Spalten.
Der Alarm besaß die Schlussfolgerung nicht
Drei fehlgeschlagene Anmeldungen konnten einen Alarm auslösen, ohne Angreifer, Kompromittierung, Schaden oder Auswirkung zu beweisen. Ein statistischer Detektor schätzte Wahrscheinlichkeit; ein CSIRT eskalierte nach eigener Richtlinie; ein anderes korrelierte mit einer Kampagne. Das gemeinsame Objekt musste jeden Schritt erhalten, ohne das erste Signal zum Endurteil umzuschreiben.
RFC 3067 verlangte einen Vertrauensgrad, besonders bei automatischen Wahrscheinlichkeiten. Mögliche Auswirkungen konnten aus einer Standardliste oder aus verantwortlicher Erfahrung stammen. Ein unbekannter Angriffstyp durfte vorläufig einen implementierungsspezifischen Namen tragen. Struktur ermöglichte Aggregation; Freitext bewahrte Ungeklärtes.
Der Bericht sollte während der Untersuchung wachsen. Anfangs waren Details dünn; Analyse und Abhilfe ergänzten Angriff, Beweise, Akteure, Ziele, Folgen und Handlungen. Frühere CSIRT-Aktionen mussten sichtbar bleiben. Es war eine veränderliche Akte, kein eingefrorener Alarm.
Jedes Fach konnte ein anderes Publikum haben
Austausch koordinierte, drohte aber Passwörter, Identitäten und forensisches Material offenzulegen. Die Anforderungen verlangten eine Zugriffsbeschränkung an jedem Element, nicht nur eine Einstufung über dem gesamten Bericht.
Ein Empfänger durfte Angriffstyp und Netz sehen, aber nicht Opferidentität oder versiegelten Beweis. Statistik konnte aggregierte Auswirkung behalten und operative Details entfernen. Beweise konnten extern liegen, weil Verwahrung und Rechte anders waren.
Verschlüsselung genügte nicht: Ein berechtigtes System konnte entschlüsseln und danach falsch verteilen. Die Beschränkung musste als Richtlinienkontext mitreisen. Austausch sollte normalerweise von Operator oder CSIRT-Leitung freigegeben werden. Maschinenlesbarkeit unterstützte menschliche Autorität, sie erzeugte sie nicht.
Beweise brauchten Verwahrungsgeschichte
Das RFC nannte Dumps, Logs, Kernelstatistiken, Cache, Speicher und temporäre Dateien als mögliche Beweise. Es verlangte Integrität, nötigenfalls Verschlüsselung, dokumentierte Verwahrung und örtliches Recht. Empfänger brauchten nicht nur Bytes, sondern Sammler, Zeit, Bedingungen und Veränderungen.
RFC 3227 beschrieb später Flüchtigkeitsreihenfolge, minimale Veränderung und Dokumentation. Kein Format konnte gerichtliche Akzeptanz überall garantieren. Ebenso halfen Ortszeit und UTC-Abstand bei Korrelation, reparierten aber keine falsche Uhr, unbekannte Verzögerung oder falsche Kausalität.
RFC 5070 setzte die Anforderungen 2007 als XML-Modell um und nannte es Transportformat, nicht optimale Speicherung oder universelle Incident-Definition. RFC 7970 ersetzte es 2016. Das Schema wurde konkret, die Autorität blieb auf Ersteller, Sammler, sendende Organisation, Empfänger und Recht verteilt.
Ein gemeinsames Objekt machte Uneinigkeit lesbar, ohne Beobachtung, Schluss, Entscheidung und Ergebnis zu verschmelzen. Code konnte das Dokument validieren und transportieren, nicht die Richtigkeit der Einstufung oder den Erfolg der Reaktion beweisen.
Quellen
- https://www.rfc-editor.org/rfc/rfc3067.html
- https://www.rfc-editor.org/info/rfc3067/
- https://datatracker.ietf.org/doc/rfc3067/
- https://www.rfc-editor.org/rfc/rfc2350.html
- https://www.rfc-editor.org/rfc/rfc3227.html
- https://www.rfc-editor.org/rfc/rfc5070.html
- https://www.rfc-editor.org/rfc/rfc7970.html
- https://www.iana.org/assignments/xml-registry
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
- https://heng.lu/on-reality-layers-symbolic-power-and-why-clarity-feels-so-hostile/
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten