
Thema
Softwarelebenszyklus und Lock-in
Innerhalb der Facette Thema verbindet die Themenanalyse Softwarelebenszyklus und Lock-in Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.

IETF
CAPWAP-Status ist kein Servicebeleg: RFC 5415
RFC 5415 strukturiert die WLAN-Steuerung: Ein Access Controller verwaltet Wireless Termination Points, schützt Sitzungen, ändert Konfigurationen und transportiert Daten. Ein abgeschlossener Zustand, ein DTLS-Erfolg oder ein Datenpaket beweist jedoch nur einen Protokollpfad, nicht…
Führungskräfte
Als die Anträge für die Root Zone zunahmen, baute Kim Davies das RZMS neu
Bis 2022 waren größere TLD-Portfolios und häufigere DNSSEC-Schlüsselwechsel über die Annahmen des Root Zone Management System hinausgewachsen. Kim Davies schilderte, wie ein ICANN-Team das RZMS mit konfigurierbaren Freigaben, parallelen Anträgen und unabhängig entwickelbaren…

IETF
WiCoP ist ein historischer Steuerungsdatensatz, keine Deployment-Grundlage: RFC 5414
RFC 5414 beschreibt WiCoP zur zentralen Steuerung und Provisionierung großer WLANs. Der RFC Editor führt es als Historic und verweist auf RFC 5415. Ein erreichbarer Controller oder eine Konfigurationsbestätigung belegt daher weder aktuelle Autorität noch angewandte Richtlinien…

IETF
SLAPP-Sicherheit ist eine historische Grenze, kein Deployment-Beleg
RFC 5413 hält den Secure Light Access Point Protocol-Stand fest, wie er in die CAPWAP-Arbeit eingebracht wurde. Discovery, Authentisierung und geschützter Transport sind als historische Hinweise nützlich; der RFC Editor veröffentlichte das Dokument jedoch für die historische…

IETF
LWAPP ist ein historischer Datensatz, keine Deployment-Grundlage
RFC 5412 hält den Lightweight Access Point Protocol-Stand fest, wie er in die CAPWAP-Arbeit eingebracht wurde. Die Beschreibung der Controller- und Lightweight-AP-Architektur ist als Archiv nützlich, doch der RFC Editor führt das Dokument als Historic und warnt vor seiner Nutzung…

IETF
Ein SIP-Leitfaden ist eine Karte, kein Deployment-Zertifikat
RFC 5411 macht die große SIP-Familie navigierbar: Die Spezifikationen werden nach Themen geordnet, ihr Dokumentstatus wird markiert und verwandte Arbeiten werden verknüpft. Dennoch ist es ein datierter Informations-Schnappschuss und kein aktuelles Verzeichnis dessen, was ein…

IETF
Die Erweiterung trug eine Schlüsselmeldung. Sie bewies nicht die Installation.
RFC 5410 definiert eine MIKEY-General-Extension für OMA BCAST 1.0. Sie transportiert STKM, LTKM, LTKM-Berichte und Jugendschutzdaten. Ein empfangener Type-5-Payload ist kein Beleg für installierte Schlüssel, aktiven Kontext oder erlaubte Wiedergabe.

IETF
CMS verpackte den Schlüssel. Die Empfängeridentität musste trotzdem passen.
RFC 5409 beschreibt BF/BB1 in CMS: die Inhaltsverschlüsselungsschlüssel werden geschützt, die Empfängeridentität wird kodiert und OIDs wählen den Algorithmus. Ein lesbarer Inhalt ist noch keine Berechtigung.

IETF
Eine Identität kann einen öffentlichen Schlüssel bilden. Sie ist noch keine Berechtigung.
Identity-Based Encryption erlaubt dem Absender, aus Identität und öffentlichen Parametern direkt einen öffentlichen Schlüssel zu berechnen. Der Private-Key-Generator (PKG) stellt das passende Geheimnis erst auf Anfrage bereit. RFC 5408 beschreibt diesen Ablauf als Architektur für…
Kreative
Der Begriff kam ohne seinen Autor an: Cory Doctorow und die Grenzen der Interoperabilität
Als eine kanadische Zeugin in einer parlamentarischen Anhörung Cory Doctorows Begriff „adversarial interoperability“ aufgriff, ging es um einen Gesetzentwurf zu digitalen Schutzmaßnahmen und Geräten mit eingebetteter Software. Die Idee stand damit in einem offiziellen Protokoll.…

IETF
Der Kanal war gebunden; die Operation blieb eine eigene Entscheidung.
An SIP gateway showed a verified security context and a clean message check. The dashboard promoted that evidence into “authorised and complete.” RFC 5407 draws a harder line: SIP Version 2 can bind a SIP message to lower-channel information, but the binding does not become local…

IETF
Der Kanal war gebunden; die Operation blieb eine eigene Entscheidung.
An IPsec gateway showed a verified security context and a clean message check. The dashboard promoted that evidence into “authorised and complete.” RFC 5406 draws a harder line: IPsec Version 2 can bind a IPsec message to lower-channel information, but the binding does not become…
IETF
Der Kanal war gebunden; die Operation blieb eine eigene Entscheidung.
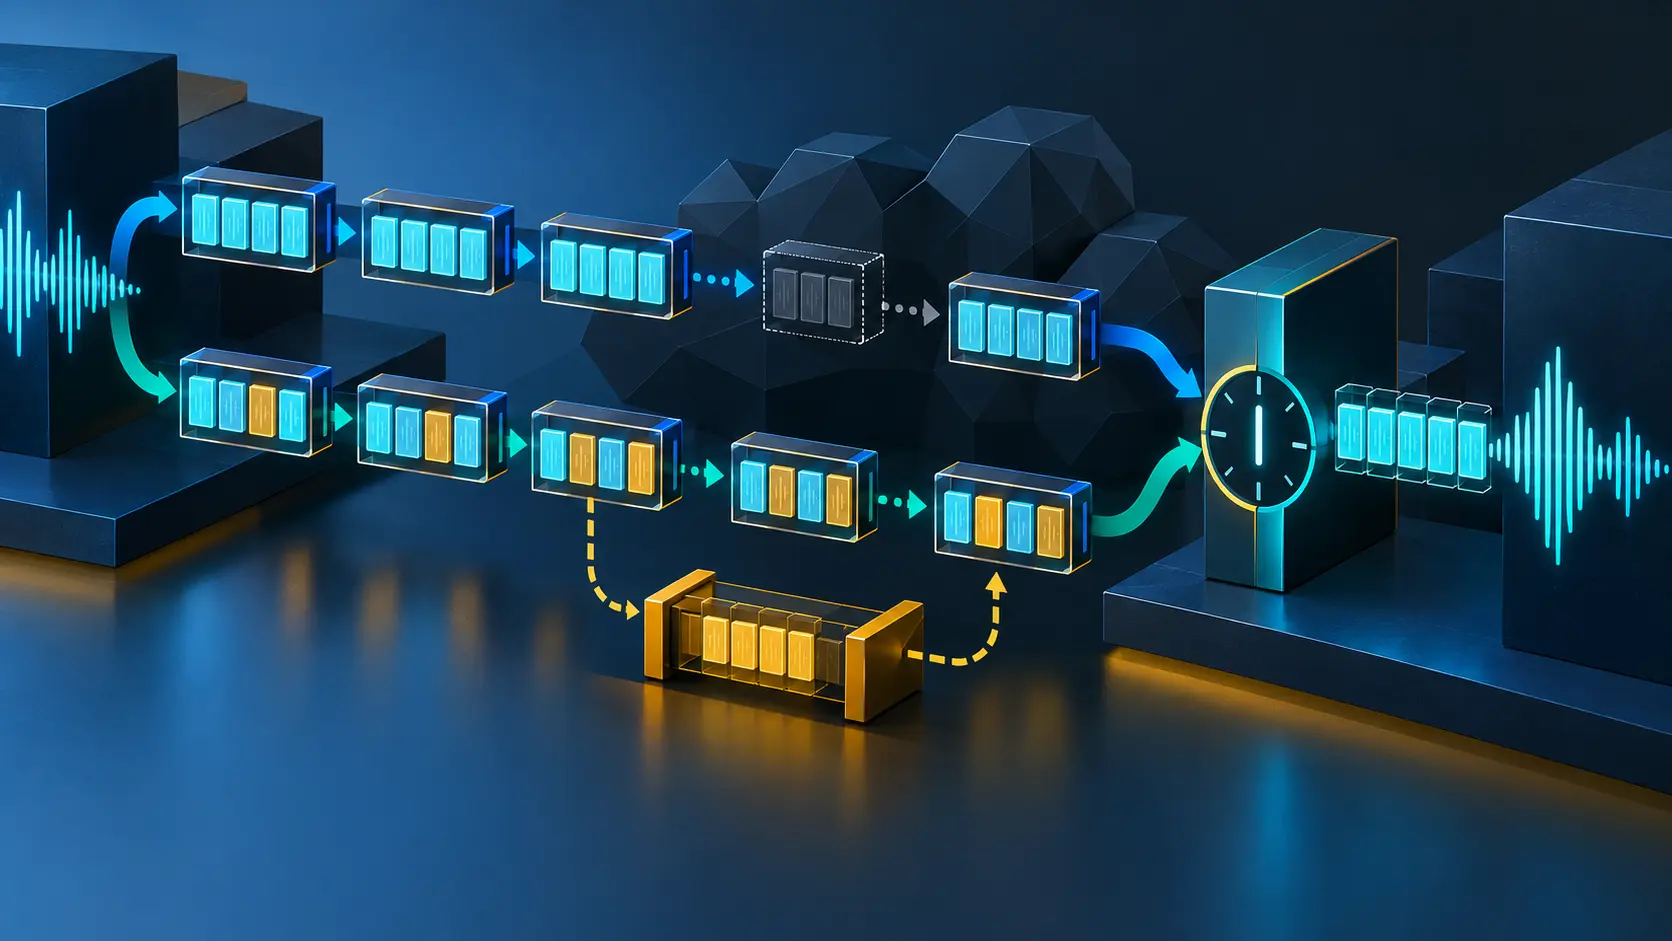
An RTP gateway showed a verified security context and a clean message check. The dashboard promoted that evidence into “authorised and complete.” RFC 5404 draws a harder line: G.719 RTP Version 2 can bind a G.719 frame block to lower-channel information, but the binding does not…

IETF
Der Kanal war gebunden; die Operation blieb eine eigene Entscheidung.
An RPC gateway showed a verified security context and a clean message check. The dashboard promoted that evidence into “authorised and complete.” RFC 5403 draws a harder line: RPCSEC_GSS Version 2 can bind a GSS context to lower-channel information, but the binding does not…

IETF
Vor oder nach der Signatur komprimiert: derselbe Beleg ist es nicht
Zwei Archive enthielten dieselbe lesbare Bestellung. In einem Fall hatte die Signatur den komprimierten CMS-Inhalt geschützt, im anderen den unkomprimierten MIME-Teil, bevor alles gemeinsam komprimiert wurde. RFC 5402 erlaubt beide Reihenfolgen. Für eine belastbare Wiederholung…
IETF
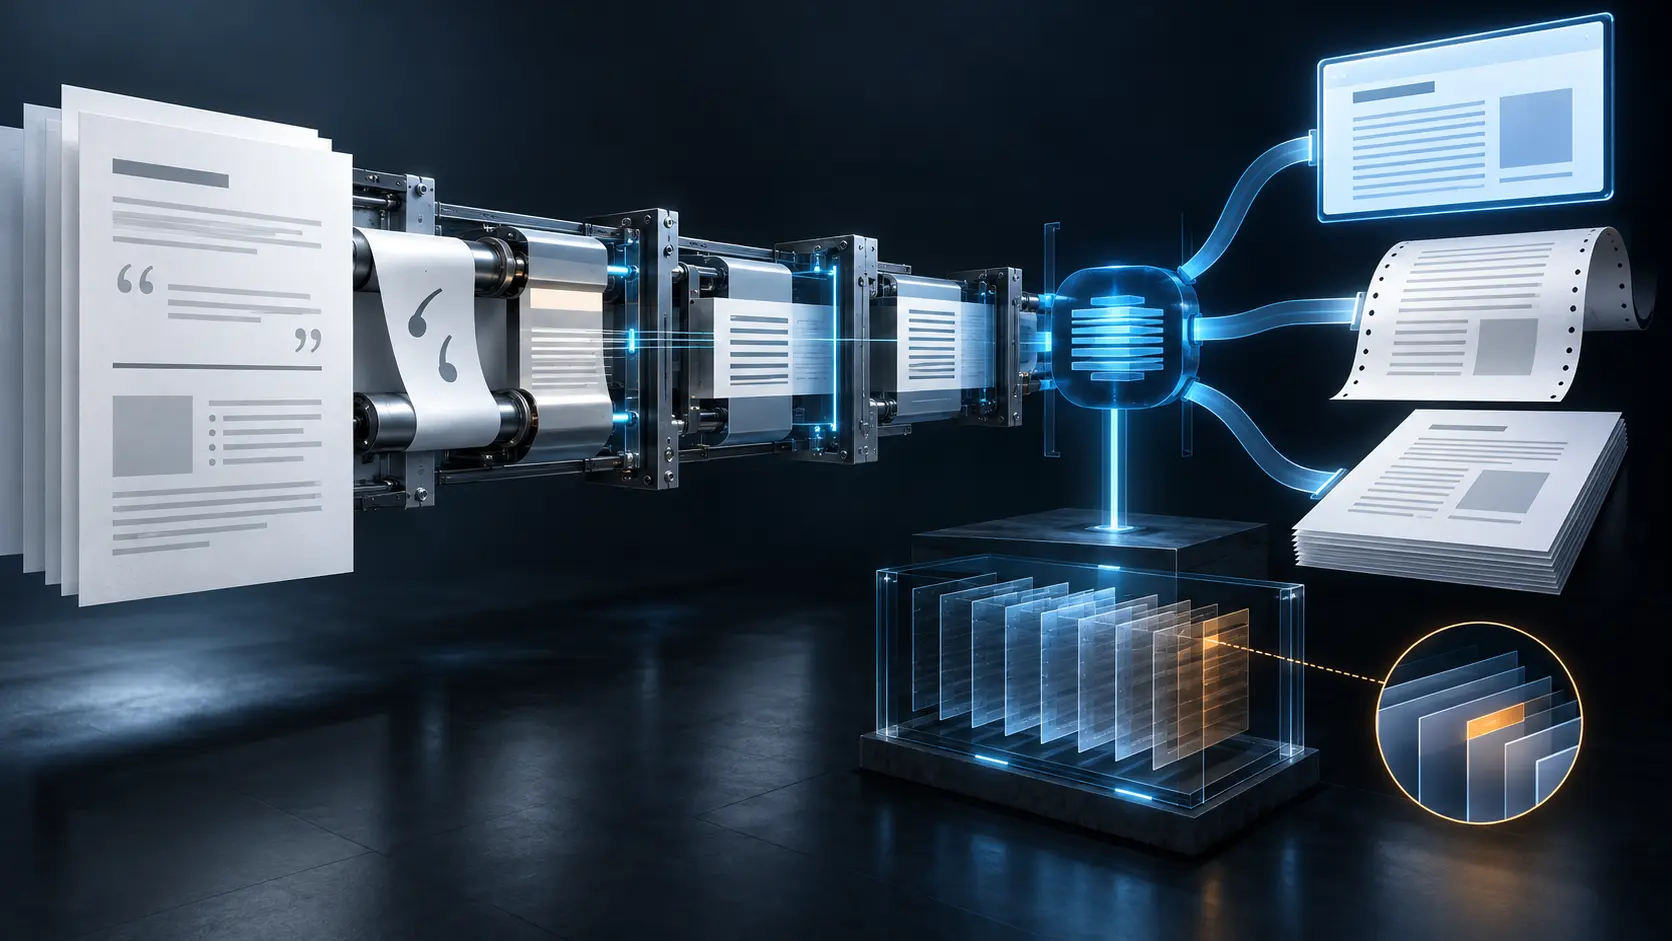
Gleiches Bild, getrennte Beweiskette: RFC 5385
Ein belastbares Dokument lässt sich nicht mit einem einzigen Häkchen abnehmen. RFC 5385 zerlegt die Verantwortung ungewöhnlich anschaulich: Die Word-Ansicht konnte dem RFC-Text gleichen, doch Styles, Druckdatei und Nachbearbeitung erzeugten erst das Ergebnis. Quelle, Werkzeug…
IETF
GRTT schätzt die Wartezeit, nicht den Abschluss des schwächsten Empfängers
Die Steuerung kannte eine geschätzte Gruppengröße und eine größte Gruppen-Rundlaufzeit. Daraus berechnete sie plausible NACK-Timer. Als danach Ruhe eintrat, wurde aus der Parameterschätzung unbemerkt ein Erfolgsnachweis. Doch weder GRTT noch Gruppengröße bestätigen, dass der…

IETF
Die kleinste Adresse gewann, aber kein Mandat: RFC 5384
Zwei nachgelagerte Router verlangen für denselben Multicast-Baum unvereinbare Behandlungen. Der vorgelagerte Router braucht einen eindeutigen Zustand. RFC 5384 nimmt im allgemeinen Fall das Attribut der PIM-Nachbarschaft mit der numerisch kleinsten IP-Adresse. Das Verfahren…

Kreative
Susan Kare und die Datei hinter dem Symbol
Das Museum of Modern Art bewahrt Susan Kares Macintosh-Icon-Skizzenbuch von 1982 auf. Ein späterer Bericht der beteiligten Restauratoren nennt außerdem mehr als 300 Disketten in den Materialien ihres Archivs. Papierseite und Diskette sind keine gleichwertigen Kopien desselben…

IETF
Mehrere URLs konnten denselben Principal meinen
Zwei Clients meldeten für dasselbe authentifizierte Konto unterschiedliche Principal-URLs. Der erste Alarm lautete Identitätsbruch. RFC 5397 lässt jedoch mehrere URLs für eine Principal-Ressource und mehrere Principal-Ressourcen für einen authentifizierten Principal zu.…