
Thema
Softwarelebenszyklus und Lock-in
Innerhalb der Facette Thema verbindet die Themenanalyse Softwarelebenszyklus und Lock-in Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.

IETF
Der Schlüssel blieb im Haus. Die Veröffentlichung nicht: RFC 9526
Ob eine ausgelagerte DNS-Zone wirklich abgeschaltet ist, entscheidet sich nicht an der angenommenen Löschanforderung. RFC 9526 verteilt Signatur, Übertragung, öffentliche Auslieferung und übergeordnete Delegation auf verschiedene Stellen – und macht den Rückzug damit zum…

IETF
Die Fast-Reconnect-ID fand einen Kontext. Sie authentisierte nicht den Peer
Ein frischer Nonce und ein neuer Proposal-SPI sind keine Nebendetails. Im Fast Reconnect von RFC 5106 markieren sie den neuen Lauf, während die geschützten Nachrichten beweisen müssen, dass beide Seiten noch denselben alten Kontext besitzen.

IETF
Die Signatur war gültig. Die Delegierung war noch nicht autorisiert
Ein RFC-5105-Token kann formal korrekt signiert sein und dennoch den falschen Registrar, eine nicht mehr zugelassene Methode oder einen unzulässigen Zeitraum nennen. Die Registry muss Kryptografie, Policy-Entscheidung und ausgeführte Delegierung getrennt belegen.
IETF
Der Refresh war angefordert. Der Decoder war noch nicht wiederhergestellt
Eine neue FIR-Sequenz belegt, dass für ein bestimmtes SSRC-Paar eine neue Aufforderung vorlag. Sie belegt weder die vollständige Übertragung des Refresh-Punkts noch den Neustart des Decoderzustands oder ein tatsächlich dargestelltes Bild.
IETF
Die Leitung war betriebsbereit. Ein Gespräch war damit nicht belegt
RFC 5098 machte die NCS-Konfiguration eines PacketCable-MTA sichtbar und prüfbar. Sein Status `operational` endete jedoch bei Leitungsbereitstellung und RSIP-Bestätigung durch den CMS – lange vor Klingeln, Medienpfad und menschlichem Gespräch.
IETF
Im Umschlag stand AES-GCM. Die Nonce-Historie lag außerhalb
RFC 5084 legt fest, wie AES-GCM und AES-CCM in CMS bezeichnet und parametrisiert werden. Ein korrektes Objekt belegt aber nur seinen eigenen Nonce-Wert; ob dieselbe Nonce unter demselben Schlüssel schon einmal vorkam, entscheidet eine externe Historie.
IETF
IPV6CP war offen. Die globale Adresse war noch nicht belegt
RFC 5072 liefert einen klaren Kontrollzustand für IPv6 über PPP. Aus diesem Zustand wird jedoch erst durch weitere Nachweise eine globale Adresse, ein Pfad oder ein nutzbarer Dienst.

IETF
Der Name blieb. Die Autorität der Ressource musste noch belegt werden: RFC 9517
RFC 9517 gibt Forschungsdatenressourcen einen globalen DDI-URN und einen DNS-Weg zu möglichen Diensten. Der dauerhafte Name hält die Referenz stabil; er garantiert weder Auflösung noch Verfügbarkeit, authentische Versionen oder erhaltene Daten.

IETF
Die Präferenz wurde gesetzt. Die Quelladresse war noch nicht belegt
RFC 5014 lässt eine IPv6-Anwendung eine gewünschte Eigenschaft der Quelladresse angeben. Der Standard macht daraus bewusst keine Garantie: Konfiguration, Auswahl, Prüfung, Übertragung und Ergebnis bleiben getrennte Tatsachen.
IETF
Der Trace erreichte den Namen, nicht den einzig wahren Inhaltsweg: RFC 9507
RFC 9507 entwirft ein Traceroute für Netze, die nach Namen weiterleiten. Es macht einen Ast zu einem Forwarder, Cache oder einer lokalen Anwendung sichtbar; aus dieser Beobachtung folgt weder eine einzige Quelle noch ein dauerhafter Pfad oder die erfolgreiche Inhaltsauslieferung.

IETF
Der Server kannte die Bindung. Die Gegenwart des Endgeräts blieb offen
RFC 5007 liefert eine DHCPv6-Serveransicht. Wer daraus Anwesenheit, Identität oder Freigabe macht, überspringt die Abdeckung der Autoritäten, den Datenabgleich und die getrennte Beobachtung des Ergebnisses.

IETF
Die Bits machten Verlust sichtbar, nicht das Urteil: RFC 9506
RFC 9506 erlaubt Endpunkten verschlüsselter Transporte, wenige klar begrenzte Signale für Verlust- und Laufzeitmessungen offenzulegen. Ein sichtbares Bit verbessert die Diagnose; Endpunktzustand, Beobachterposition, Zeitbasis, Pfad, Warteschlangenbehandlung und Anwendungsergebnis…
IETF
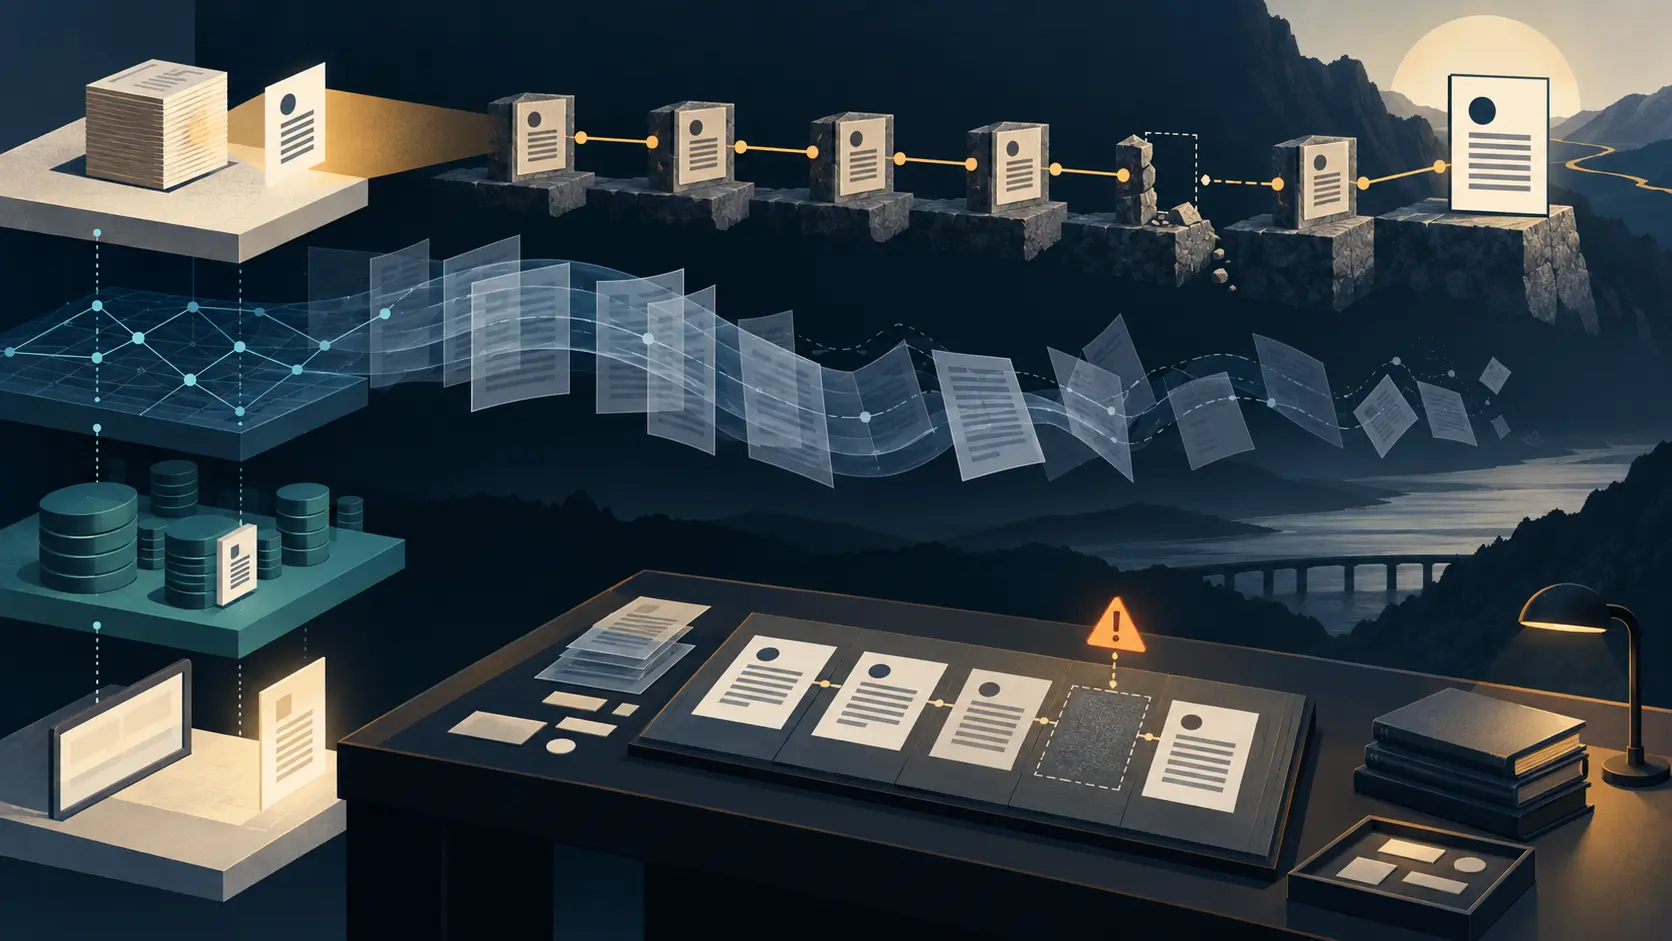
Ein stabiler Archivpfad ist noch kein Beleg für rekonstruierte Geschichte
RFC 5005 trennt vollständige Feeds, verlustbehaftete Seitennavigation und rekonstruierbare Archive. Für ein Kontrollsystem folgt daraus: Publisher-Aussage, Linkgraph, Abruf, gespeicherter Zustand und Leseransicht brauchen jeweils einen eigenen Nachweis.

IETF
Zwei URIs, eine Sammlung. Zwei Sammlungen, zwei Ordnungen: RFC 3648
Eine Ressource kann über mehrere Bindungen erreichbar sein, doch die Ordnung gehört nicht zu einem universellen Objektverzeichnis. Sie ist Zustand der jeweiligen Sammlung. Dieselbe Sammlung zeigt über ihre Zugangs-URIs dieselbe Ordnung; zwei Sammlungen dürfen dieselben Ressourcen…

IETF
Der Antrag trug seinen Beweis selbst. Ausstellen durfte er das Zertifikat trotzdem nicht: RFC 9733
RFC 9733 lässt einen Zertifikatsantrag seinen kryptografischen Ursprung über Wartezeiten und mehrere Transportstationen hinweg bewahren. Diese Portabilität stärkt industrielle Aufnahmeprozesse, ersetzt aber weder die Zustimmung des Registrars noch die Entscheidung der RA, die…

IETF
Die Praxis war beschrieben. Ihre Ausführung brauchte weiter Belege: RFC 3647
Die Rechtsabteilung liest Haftungsgrenzen, die Technik liest Schlüsselverfahren, der Einkauf liest das Prüfsiegel. Alle drei können dasselbe CPS vor sich haben und dennoch unterschiedliche Tatsachen benötigen. RFC 3647 schafft eine gemeinsame Dokumentstruktur. Es verbindet die…
IETF
Der Prüfimpuls kam zurück, der Mandantendienst war damit nicht bewiesen: RFC 9772
In einem Geneve-Overlay kann eine OAM-Antwort fehlerfrei eintreffen, während eine Kundentransaktion weiterhin scheitert. RFC 9772 liefert die nötige Trennschärfe: Der Messwert gehört zu dem VNI, dem Pfad, der Behandlung und dem Endpunkt, die der Prüfverkehr tatsächlich erreicht…

IETF
Der erste DNS-Server war bevorzugt. Gewählt war er damit noch nicht: RFC 3646
Eine geordnete Serverliste sieht in einem Audit eindeutig aus. RFC 3646 ordnet jedoch nur Konfigurationspräferenzen; es bescheinigt weder Erreichbarkeit noch die Auswahl bei einer konkreten Anfrage. Wer den tatsächlichen Auflösungspfad erklären will, muss Konfiguration…

IETF
Die Gruppenchiffre öffnete sich. Der Absender war damit nicht bewiesen: RFC 9750
Eine HSM-Strategie kann den wertvollsten Signaturschlüssel schützen und dennoch falsche Gewissheit erzeugen, wenn ein gemeinsamer Gruppenschlüssel als Absendernachweis gilt. RFC 9750 trennt die Belege für Entschlüsselung, Client-Ursprung, Identität, Befugnis, Zustellung und…

IETF
Die Signatur war gültig. Die Berechtigung war es damit noch nicht
Ein erfolgreiches Kryptografie-Ereignis wirkt im Betrieb wie ein vollständiger Freispruch: Gegenstelle erkannt, Änderung erlaubt, Zone aktualisiert. RFC 3645 zieht eine engere Grenze. GSS-TSIG kann einen Sicherheitskontext aufbauen und DNS-Nachrichten authentisieren. Die…