
Thema
Sicherheitsautomatisierung
Innerhalb der Facette Thema verbindet die Themenanalyse Sicherheitsautomatisierung Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.
IETF
Der Standardname war Teil des Ausstiegsplans, nicht des Sicherheitsnachweises
Ein veralteter Mechanismus lässt sich erst zuverlässig ersetzen, wenn jede Abhängigkeit gleich benannt und gefunden werden kann. RFC 3617 registrierte deshalb die `tftp:`-URI und warnte zugleich vor ihrer weiteren Nutzung: Sichtbarkeit war das Werkzeug der Migration, nicht die…

IETF
Für einen Nachbarn war der Next Hop gültig. Für den anderen nicht.
Eine Policy pro Neighbor oder SAFI kann demselben Next Hop widersprüchliche Bedeutung geben. Sobald diese Policy über die Kandidatenfähigkeit einer BGP-Route entscheidet, ist Konfiguration keine bloße Geräteeinstellung mehr. Sie wird Teil der Semantik dessen, was das Netz…

IETF
Die Sicherung bewahrte den Fehler vollkommen
Ein Neustartmechanismus kann exakt leisten, was von ihm verlangt wurde, und dennoch das falsche Ergebnis konservieren. RFC 3612 macht diesen Widerspruch zum Prüfstein: Persistenz beweist weder die Richtigkeit einer Labelbindung noch die Kontinuität des Datenpfads.

IETF
Der Messwert hatte einen Algorithmus. Das Dashboard verschwieg ihn.
RTCP XR kann sehr präzise wirken: Burst-Dichte, MOS, Jitter, Paketzeiten und Pufferwerte stehen nebeneinander. RFC 3611 zeigt jedoch, dass ein Wert ohne Schwelle, Zeitfenster, Nutzlastkontext und Nichtverfügbarkeitsregel nicht vergleichbar ist.

IETF
TraceError meldete einen fehlenden Import — nicht die Vollständigkeit der Akte.
Ein expliziter Fehler ist wertvoll, weil er einen bekannten Verlust sichtbar macht. Er ist aber kein Beweis dafür, dass jeder andere erwartete Eingang vorhanden war. qlogs `TraceError` beschreibt einen konkreten fehlgeschlagenen Such- oder Konvertierungsversuch; wer daraus eine…

IETF
Der äußere Pfad blieb gleich. Im Tunnel wechselte die Wirklichkeit.
Zwei Messungen zeigen dieselben IP-Endpunkte, doch unter der Oberfläche wird anders weitergeleitet. RFC 3609 machte aus diesem scheinbaren Widerspruch eine saubere Beweisgrenze: Außenpfad, Tunnelinneres, Kontrollinformation, Weiterleitungsbeobachtung und Dienstergebnis müssen…
IETF
Die kleinste MTU wurde zur Regel — und dann mit Wahrheit verwechselt
Eine Implementierung wählte für alle QUIC-Pfade die kleinste entdeckte PMTU. Das war ein konservativer, gut erklärbarer Betriebsentscheid. Später erschien derselbe Wert jedoch im Bericht als Eigenschaft des Netzes. Aus einer reversiblen Vereinfachung war vermeintliche…

IETF
Zwischen Konfiguration und Verbindung liegen DNS, Transport und Zeit
RFC 3608 erlaubt einem SIP-Registrar, dem Endgerät bei der Registrierung eine Service-Route mitzuteilen. Der gespeicherte Vektor ist jedoch nur das erste Glied einer veränderlichen Kette. Erst spätere Auflösung, Transportwahl, Weiterleitung und Dienstausführung machen daraus ein…
IETF
Beide Meldungen waren richtig. Als gemeinsamer Zustand waren sie falsch.
Ein Publisher sah den Interfacezustand vor dem Übergang, der andere die Route danach. Die HLC-Sortierung brachte beide sauber in eine Reihe. Sie bewies nicht, dass diese Kombination jemals gleichzeitig im Gerät existiert hatte.

IETF
Die Summe stimmte. Die Rechner hatten dieselbe Arbeit mehrfach gemeldet.
Heterogene Teilnehmer, Ausfälle und Wiederholungen verschwinden leicht in einer aggregierten Rechenrate. RFC 3607, ein Informational-Dokument von 2003, modellierte historische Internet-Kryptanalyse unter ausdrücklichen Annahmen. Ein plausibler Gesamtwert ist kein Beleg für…

IETF
Die Portrechnung stimmte intern. Nach dem NAT war sie wertlos.
RTP auf einer geraden Portnummer, RTCP auf der nächsthöheren ungeraden: Diese einfache Regel beschreibt keine übersetzte Topologie. RFC 3605 ersetzte die Rechnung durch ein ausdrückliches `a=rtcp`-Ziel. Damit wurde der Steuerport beschreibbar, aber weder erreichbar noch…
IETF
Der Bindestrich durfte verschwinden. Das Warten nicht.
RFC 3601 zieht mitten in einer scheinbar einfachen Telefonzeichenfolge eine scharfe Grenze: Punkt und Bindestrich dienen nur dem Lesen, `p` und `w` steuern dagegen Zeit und Fortgang. Wer bei einer Migration alle Nichtziffern entfernt, normalisiert daher nicht bloß Daten. Er kann…
IETF
Der Broker-Verweis funktionierte noch. Er zeigte nicht mehr auf die geprüften Bytes.
Ein Topic- und Subject-Name kann die Quelle einer Anomalie markieren, ohne die damalige Beobachtung unveränderlich zu bewahren. Wenn Aufbewahrung, Kompaktion oder Schema wechseln, bleibt der Verweis syntaktisch gültig und seine Beweisbedeutung ändert sich.

IETF
Das Bit löschte den Vorrat, nicht die laufende Sicherheitsbeziehung
Bei einem Sicherheitswechsel zählt Präzision mehr als ein beruhigendes Grün. RFC 3594 lässt ein CableLabs-Gerät ausgewählte Tickets im nichtflüchtigen Speicher ungültig machen. Der Befehl sagt nichts über eine Kopie im Arbeitsspeicher, eine bestehende Security Association, ein…
IETF
Jeder Bucket kam an die Reihe. Die Anwendungen endeten trotzdem verschieden.
Ein DRR-abgeleiteter Scheduler kann jeden aktiven FQ-PIE-Bucket bedienen und dennoch sehr unterschiedliche Fertigstellungszeiten liefern. Ein protokollierter Besuch beweist Scheduler-Dienst; er beweist weder Kundengleichheit noch ein identisches Anwendungsergebnis.
IETF
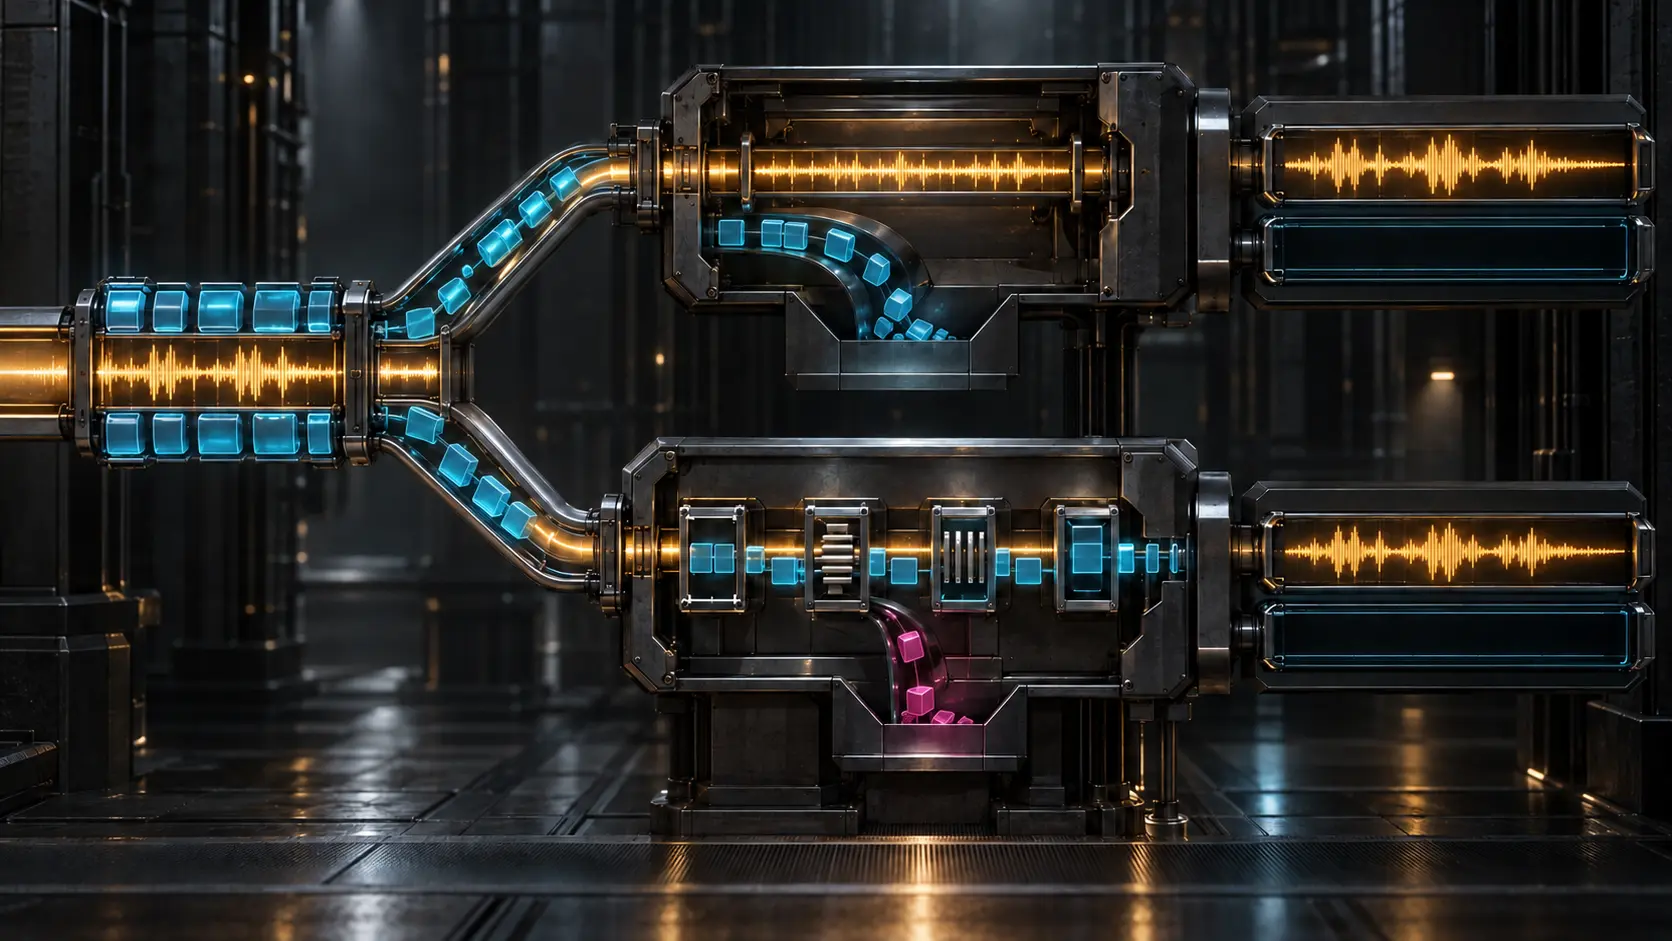
Der Server kannte den Rückweg, nicht die künftige Erreichbarkeit
RFC 3581 verpflichtet einen SIP-Server zu einer bemerkenswert konkreten Handlung: Die Antwort soll nicht nur an den beobachteten Quellport gehen, sondern auch von genau dem Server-Socket kommen, der die Anfrage empfangen hat. Diese Präzision rettet eine Transaktion durch NAT. Sie…
IETF
Der Basisstrom klang sauber. Die Erweiterung war im Build abgeschaltet.
Hohe Entropie oder ein gültiges Format sind hier nicht das Thema: Eine Opus-Erweiterung kann implementiert, angekündigt und dennoch lokal nicht zugelassen sein. Der Basiston bleibt gerade deshalb hörbar.
IETF
Die Leitung pausierte, der Dienst war damit nicht bewiesen
RFC 3573 löste ein Modemproblem mit einer erstaunlich modernen Grenze: beobachteter Zwischenzustand, lokale Reaktion und tatsächliches Ergebnis sind drei verschiedene Aussagen. Eine L2TP-Meldung kann dem entfernten Server sagen, dass das Zugangsmedium pausiert. Sie kann nicht für…
IETF
Der Token war frisch und zufällig. Wiederhergestellt wurde trotzdem die falsche Sitzung.
Die Entropie stimmte, der Mechanismus passte, beide HMACs waren gültig. Dennoch öffnete der Dienst einen älteren Arbeitsstand. Das Geheimnis hatte seine Herkunft bewiesen; es hatte nicht bewiesen, welche Generation des Anwendungszustands fortgesetzt werden sollte.

IETF
Anycast fand den nächsten Entscheider, nicht den besten Lieferknoten
Eine Anfrage erreichte per Anycast den routingnächsten Request-Routing-DNS zum Resolver. Das war eine präzise Antwort auf eine kleine Frage. RFC 3568 warnt davor, daraus eine größere zu machen: Der Entscheider muss weder dem Client nah sein noch Last, Objektverfügbarkeit oder…