
Thema
RPKI und Routensicherheit
Innerhalb der Facette Thema verbindet die Themenanalyse RPKI und Routensicherheit Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.
IETF
RPKI soll schneller klingeln. Die Daten fahren weiter nach Fahrplan
Ein neuer RTR-Entwurf verspricht rasche Reaktion auf Änderungen der Routensicherheit. Das Ereignispaket bringt allerdings nur Meldung und Seriennummer. Die eigentlichen Änderungen schickt ein zweites Verfahren in vereinbarten Abständen. Eine unaufgeforderte Warnung kennt das…
Berichte
Das Sicherheitsbudget sagte Nein. APNIC öffnete die Werkstatttür
Ein Teilnehmer von APNIC 62 sagte, viele Tochtergesellschaften seiner Organisation könnten kommerzielle Sicherheitslösungen nicht bezahlen. APNICs Workshop setzt bei offenen Werkzeugen an; Academy, Mitgliederhilfe und DASH führen den Weg weiter.
Berichte
Der Upstream läuft. In der signierten ASPA-Liste fehlt er.
Ein echter Transitpartner fehlt in der signierten Provider-Liste. Bei der ASPA-Prüfung wird daraus „Not Provider“; ein strenger Filter kann die Route verwerfen. RIPE NCC zählt in einer ersten Auswertung bis zu neun Prozent fehlende Provider-ASNs.
Berichte
RIPEs erstes BGPsec-Zertifikat per API ist öffentlich. Der Schlüsselwechsel hat fünf Akte
Die Analyse-Zusammenfassung zu RIPEs erstes BGPsec-Zertifikat per API ist öffentlich. Der Schlüsselwechsel hat fünf Akte erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…
Führungskräfte
Zwei RPKI-Tests bestanden. Richard Jimmerson stellte neue ROAs in die Warteschlange
Der neue RPKI-Dienst von ARIN sah bei zwei Prüfprogrammen gesund aus. Zwei andere verweigerten dem Repository die Abnahme. Im August 2020 musste Richard Jimmerson deshalb eine Betriebsentscheidung treffen, bevor der technische Fehler vollständig erklärt war.
Fallakte
Meta gab jeder Route einen Pass. Am Schlagbaum liegt jetzt die Liste
Ein BGP-Etikett nennt einen Präfix. Es entscheidet noch nicht, ob er die nächste Netzgrenze passieren darf. Meta trennt drei Prüfungen.
Führungskräfte
Nathalie Trenaman ließ Router eine Browserprüfung schreiben
Beim RIPE 78 sollte das Konferenznetz ungültige RPKI-Routen verwerfen. Die Menschen im Saal wollten den Effekt sehen. Nathalie Trenaman und drei Kollegen stellten zwei Webseiten bereit: Die eine musste laden, die andere hinter einer absichtlich ungültigen Route scheitern.…
Fallakte
MANRS will strengere Routingregeln. Bei den betroffenen Mitgliedern hakt die Rechnung
Der Entwurf für Netzbetreiber soll RPKI und Routingregister verbindlicher machen. Doch die Sitzungsprotokolle beziffern die Folgen einer engen IRR-Auswahl einmal auf knapp 40 Prozent der Teilnehmer und an anderer Stelle auf 13 Prozent. Wer die Messlatte anhebt, sollte vorher…
Berichte
ARINs RPKI-Registrierungen stiegen um 27 Prozent. Jeder siebte Hosted-Account hat noch kein ROA.
Zum 30. September waren 9.673 Organisationen bei ARINs RPKI-Dienst registriert, 27 Prozent mehr als ein Jahr zuvor. In derselben Aktualisierung steht die Zahl, die den Erfolg erst einordnet: Ungefähr jede siebte Organisation mit Hosted RPKI hatte noch kein einziges Route Origin…
Führungskräfte
Ondřej Caletka sperrte die falsche Route. Die richtige bekam er nie.
Ein ASPA-Test auf der RIPE 92 zeigte, wie eine saubere Filterregel in einem Netz mit nur einem Upstream plötzlich zur Sackgasse wird.
Fallakte
Im Register grün, bei der Signatur rot
Manche Routen bringen zwei Ausweise mit. Der eine passt exakt zum IRR-Eintrag, der andere fällt bei der RPKI-Prüfung durch. Im Programm der RIPE 93 steht nun eine Zahl für diese Spannung: 786 Fälle, eine Woche lang.
Fallakte
Eine ASN mehr findet den vergessenen Provider. Beim Peer stört sie nur
Die Analyse-Zusammenfassung zu Eine ASN mehr findet den vergessenen Provider. Beim Peer stört sie nur erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…
Führungskräfte
Gaurav Kansal hat die Routen signieren lassen. Wer prüft sie?
Auf der APNIC 62 sah Indiens RPKI-Bilanz glänzend aus. Kansal fragte, welche Netzbetreiber aus den Unterschriften tatsächlich eine Routingentscheidung machen.
Globale institutionelle Trends
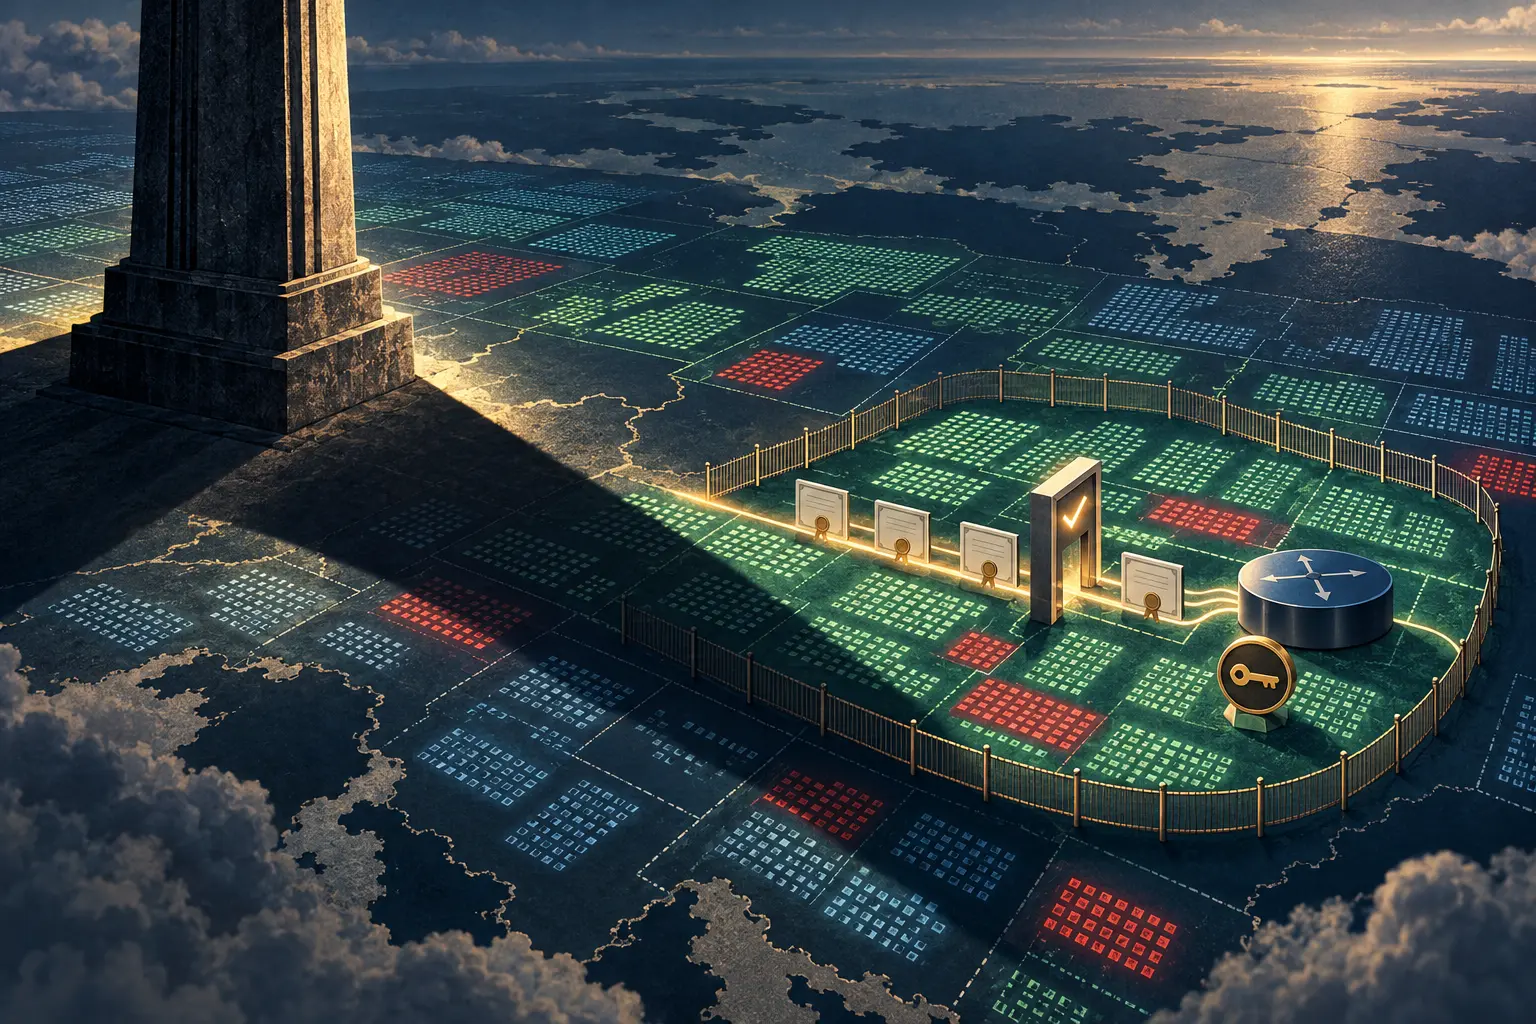
OpenBSD 8.0 zieht den RPKI-Zaun auch um BGPsec-Routerzertifikate
Ein TA-Zertifikat kann „alle Ressourcen“ aufführen, während ein Betreiber lokal nur einen Teil davon akzeptieren will. Die Trennung funktioniert nur, wenn der Validator jede vorgesehene Zertifikatsklasse prüft. OpenBSD 8.0 hat genau an dieser Stelle nachgebessert: `rpki-client`…
Führungskräfte
Nathalie Trenaman gab dem eigenen Sicherheitswerkzeug einen Ruhestandstermin
Der RIPE NCC baute seinen RPKI-Validator, als Betreiber nur wenige Möglichkeiten hatten. Ein Jahrzehnt später legte Nathalie Trenaman drei Fristen für sein Ende fest. Die Zertifizierungsstelle des Registers sollte ihre Aufmerksamkeit behalten.
Führungskräfte
Carlos Martínez-Cagnazzo gibt den Schlüsselposten ab
Nach fünfzehn Jahren bei den DNS-Root-Zeremonien zeigt sein Abschied, warum ein Zeuge ersetzbar sein muss.
Führungskräfte
John Curran verwaltete das RPKI-Werkzeug. Den Befehl ließ er im Saal.
Bei ARIN 57 wollte ein Teilnehmer wissen, ob sich Routing-Sicherheit einfach vorschreiben lässt. Curran antwortete als Chef des Registers mit einer Grenze für die eigene Organisation.
Führungskräfte
Sanjaya fand den BGP-Entführer am Schalter für Neukunden
Eine E-Mail blieb aus. Die Spur führte zu drei kurzen Routenentführungen und einem Transitvertrag unter fremdem Namen.
Führungskräfte
Randy Bushs ROA-Falle: Der Eigentümer setzt den Stempel, der Kunde bekommt Invalid
Auf der Liste des Adressinhabers fehlt ein Kunde. Im Netz ist dessen Route längst da. Signiert der Inhaber nun den gesamten Block, kann die Kundenroute bei der Herkunftsprüfung auf **Invalid** springen. Randy Bushs Warnung aus dem Jahr 2014 beginnt mit dieser unbequemen Frage…
Führungskräfte
Jorge Cano tauschte den RPKI-Motor. Am Ende drehte er an DNS.
Ein neues kryptografisches Herzstück, jahrelange Arbeit, dann ein DNS-Eintrag. Jorge Cano erzählt die Migration bei LACNIC von der Stelle aus, an der ein sauberer Start scheitern kann: im Cache eines Validators, den die Registry gar nicht betreibt.