
Thema
Peering und Transit
Innerhalb der Facette Thema verbindet die Themenanalyse Peering und Transit Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.

Globale Cloud-Dienste
Cloudflares IPv6-Routenleck vom Januar 2026: Wenn eine entgrenzte Exportregel zur Verantwortungsprobe wird
Eine Bereinigung veralteter Präfixlisten ließ nach Angaben von Cloudflare eine syntaktisch gültige, aber semantisch zu weit gefasste IPv6-Exportregel zurück. Der Vorfall zeigt, warum Routing-Automatisierung nicht allein am Quelltext, sondern an tatsächlich exportierbaren Routen…

Globale Cloud-Dienste
Der OVHcloud-Backbone-Ausfall von 2021: Warum die Trennung von BGP und OSPF eine Rechenschaftsfrage ist
Der globale IPv4-Ausfall vom 13. Oktober 2021 zeigt, dass eine freigegebene Konfigurationsänderung noch keinen sicheren Netzzustand beweist. Entscheidend ist, ob ein Betreiber die Übergänge zwischen Routing-Domänen begrenzt, den tatsächlich laufenden Zustand beobachtet und auch…
Führungskräfte
John Moy und die Betriebsaufzeichnung hinter OSPF-Zustand und Graceful Restart
John Moys veröffentlichte OSPF-Arbeit zeigt, dass belastbare interne Routen weder aus dem Namen eines Standards noch aus einem Kontinuitätsversprechen entstehen. Entscheidend sind synchronisierte Topologiedaten, überprüfbare Implementierungs- und Betriebsevidenz sowie ein…
Globale Cloud-Dienste
Cloudflares BYOIP-Ausfall 2026 machte die Kontrolle des Präfixstatus zur Rechenschaftsfrage
Der Ausfall vom 20. Februar 2026 zeigt, warum die Berechtigung zur Nutzung eines IP-Präfixes, dessen vorgesehene BGP-Ankündigung und die tatsächlich beobachtbare Erreichbarkeit getrennte Beweise sind. Verantwortbare Automatisierung muss diese Ebenen nicht nur verändern, sondern…

Führungskräfte
Ross Callon und der betriebliche Übergang von Dual-Routing zu MPLS-Labels
Ross Callons öffentliche Publikationsspur zeigt, wie Routingübergänge belastbar werden: Fähigkeiten, Kompatibilitätsgrenzen und Weiterleitungsidentitäten müssen ausdrücklich beschrieben sein, damit ein Netz zwischen Protokollwelten wechseln kann, ohne Kontinuität mit einem bloßen…
Globale Institutionen
Wie die Root-DNS-Flut von 2015 betreiberübergreifende Telemetrie zum Rechenschaftstest machte
Zwei zeitlich klar begrenzte Abfragefluten zeigten, wie die globale Kontinuität des Root Server System mit überlasteten lokalen Verbindungen vereinbar ist – und warum belastbare Rechenschaft erst durch zeitlich abgestimmte, schichtenspezifische Telemetrie entsteht.
Institutionen in Europa und im Nahen Osten
Wie der Spamhaus-DDoS von 2013 offene DNS-Rekursion zum Test der Netzwerkverantwortung machte
Die Angriffskampagne vom März 2013 zeigte, wie offene rekursive DNS-Dienste, gefälschte Quelladressen und gemeinsam genutzte Verbindungswege viele kleine Konfigurationsmängel zu erheblichen externen Schäden bündeln können. Verantwortlichkeit entsteht dort, wo sich nachweisen…

Führungskräfte
Dave Oran und die betrieblichen Grenzen von IS-IS bis IP Anycast
Dave Orans technische Veröffentlichungen zeigen, dass belastbare Weiterleitung mit einer präzisen Identitätsbeschreibung beginnt: Entscheidend ist, welche Routingdomäne, Dienstinstanz, welcher Name oder Zustand gemeint ist und wo Kontinuität verloren gehen kann.

Führungskräfte
Peter Psenak und die Link-State-Entscheidungen hinter Segment Routing und flexiblen Algorithmen
Peter Psenaks öffentlich dokumentierte IETF-Arbeit bietet einen präzisen Zugang zu einer grundlegenden Betriebsfrage: Wie wird aus einer gewünschten Pfadeigenschaft ein gemeinsamer Routingzustand, den unabhängige Systeme vergleichen, begrenzen und gegen die tatsächlich laufende…

Globale Cloud-Dienste-Trends
Cloudflare grenzte die Störung in Istanbul auf 15 Minuten ein, ließ Ursache und Umfang aber offen
Cloudflare meldet am 1. August zwischen 07:05 und 07:20 UTC erhöhte Latenz und Verbindungsfehler in Istanbul. Das Zeitfenster ist präzise; der restliche Datensatz nicht. Produkt, Route, Standort, Ursache und Größenordnung fehlen, und der einzige sichtbare Hinweis erschien erst…

Führungskräfte
Hannes Gredler und die Fehlergrenzen hinter IS-IS und BGP-LS
Die gemeinsam verfassten Standards von Hannes Gredler zeigen eine nüchterne Voraussetzung für Routing-Automatisierung: Verlässliche Entscheidungen beginnen mit Datensätzen, die Topologieobjekte eindeutig benennen, ihren Geltungsbereich offenlegen und nicht mehr Autorität oder…

Asien-Pazifik Nationale Telekommunikation
KTs Routingfehler von 2021 machte die Validierung von Protokollgrenzen zum nationalen Rechenschaftstest
Die landesweite Internetstörung bei KT zeigte, warum weder ein genehmigtes Wartungsfenster noch zwei manuelle Prüfungen belegen, dass eine Änderung im laufenden Routing sicher ist: Entscheidend sind die tatsächlich ausgeführten Befehle, die eingehaltenen Protokollgrenzen, die…

Globale Cloud-Dienste
GitHubs Great-Cannon-DDoS von 2015 machte On-Path-Codeinjektion zur Bewährungsprobe für Netzverantwortung
**Deck:** Der Angriff zeigte, dass Netzverantwortung nicht bei Domainnamen, Quelladressen oder Verträgen endet. Entscheidend ist, welche Inhalte ein laufendes Netz tatsächlich ausliefert, wer sie auf dem Übertragungsweg verändern kann und welche überprüfbaren Spuren Betreiber…

Führungskräfte
Yakov Rekhter und die in BGP und private Adressierung eingebauten Betriebsgrenzen
Yakov Rekhters öffentlich dokumentierte Arbeit an Routing, BGP und privater Adressierung zeigt eine wiederkehrende ingenieurwissenschaftliche Haltung: Zuständigkeiten müssen erkennbar, Zustände beobachtbar, Geltungsbereiche begrenzt und die Kosten späterer Änderungen ehrlich…
Nationale Telekommunikation in Europa und im Nahen Osten
Die LON2-Störungen von LINX 2023 machten den laufenden Netzzustand zur Rechenschaftsfrage
Wenn ein Router aus dem Labor in einen produktiven Internetknoten wechselt, genügt eine bereinigte Konfigurationsdatei nicht. Der öffentliche Bericht von LINX zu den LON2-Störungen des Jahres 2023 zeigt, warum Betreiber die tatsächlich laufende Protokollidentität, den…
Globale Cloud-Dienste
Akamais Netzwerkangriff von 2004 machte verteiltes Edge-Failover zur Rechenschaftsfrage
Akamais knappe Offenlegung eines Denial-of-Service-Vorfalls vom 15. Juni 2004 enthält nur wenige technische Einzelheiten, aber eine folgenreiche Zahl: Ungefähr vier Prozent der Kunden hätten eine kurze Verzögerung bei der Diensterbringung erlebt. Für ein verteiltes Edge-Netz wird…

Globale Cloud-Dienste-Trends
Cloudflare dokumentierte 256 Minuten erhöhter 5XX-Fehler in IAD erst in einem rückblickenden Update
Cloudflare nennt für Ashburn in den USA, abgegrenzt als IAD, erhöhte HTTP-5XX-Fehler von 18:45 bis 23:01 UTC am 31. Juli. Die öffentliche Incident-Seite enthält jedoch nur ein Update, das mehr als zwei Stunden nach dem genannten Ende erstellt wurde. Der Fall ist geschlossen…

Globale Cloud-Dienste-Trends
Cloudflare schließt intermittierende 5xx-Fehler am Pfad us-east-1-aws nach 138 Minuten
Cloudflare meldete am 31. Juli eine erhöhte Zahl intermittierender HTTP-5xx-Antworten für Kunden, die us-east-1-aws nutzten. Der minor eingestufte Incident begann um 02:01:17.930 UTC, durchlief Identifikation und Überwachung und endete um 04:19:32.991 UTC. Produkt, konkrete…
Globale Trends der nationalen Telekommunikation
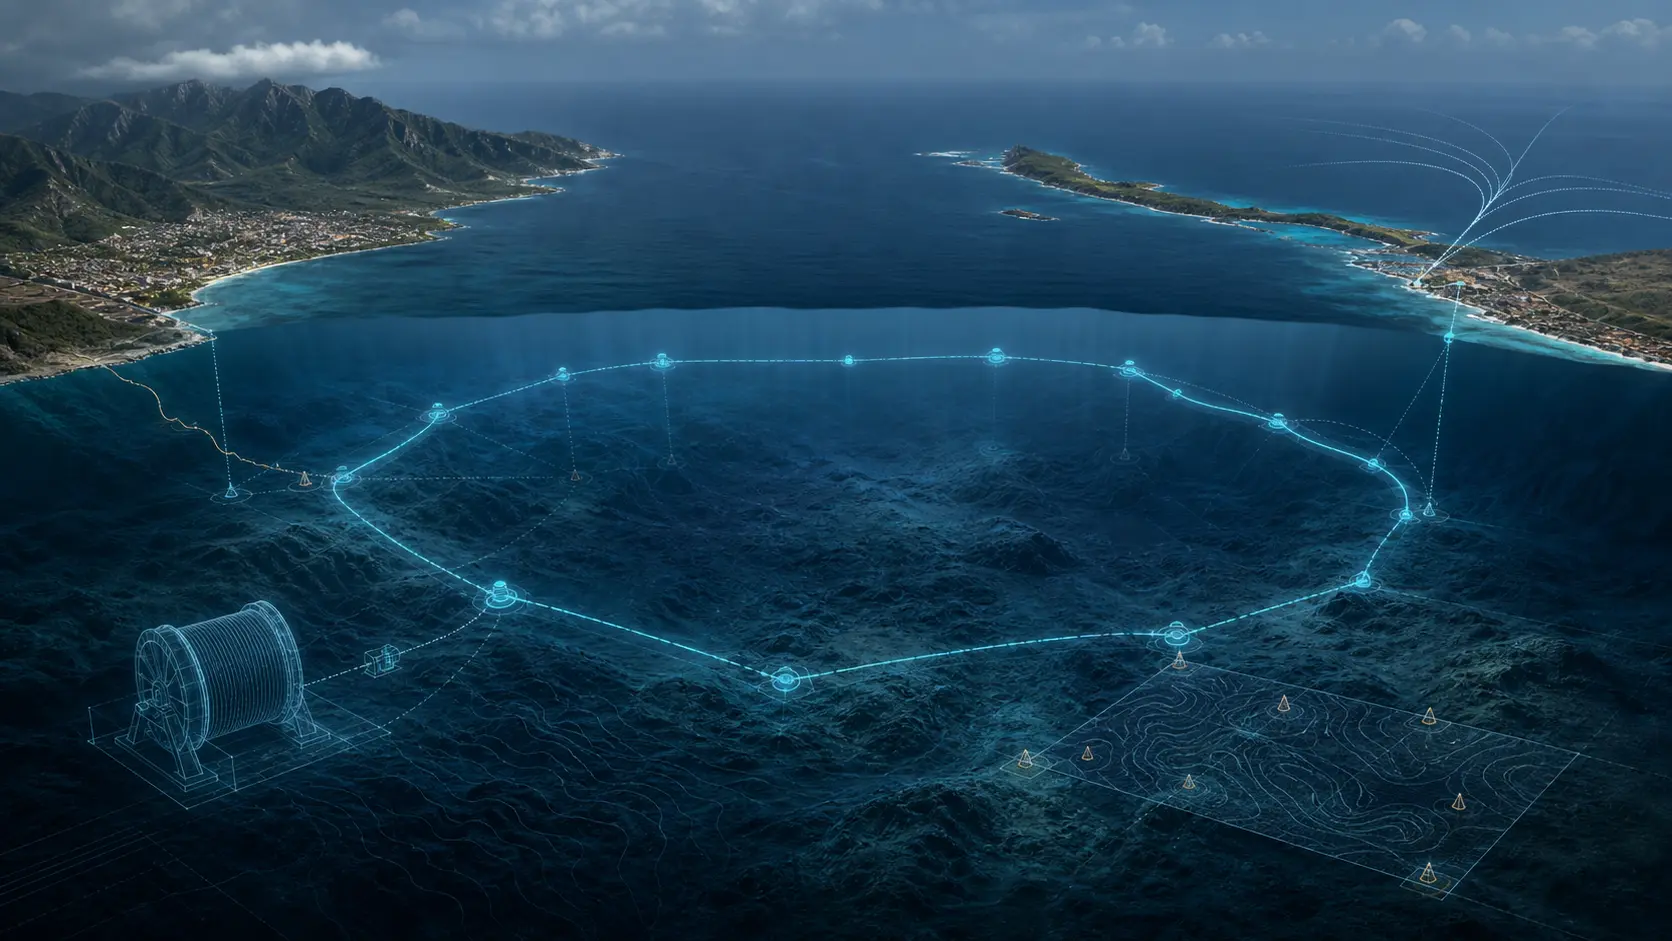
Fénix plant einen 14-Tbit/s-Ring Venezuela–Curaçao, ist aber noch kein Betriebsnetz
Liberty Networks und CANTV kündigten am 31. Juli Fénix an: ein geplantes 378 Kilometer langes Seekabel zwischen Camuri in Venezuela und Willemstad auf Curaçao. Die minimale Ringkapazität wird mit 14 Tbps angegeben. Die Mitteilung belegt einen Projektstart, nicht Fertigung…
Globale Cloud-Dienste
Der Mirai-Angriff auf OVH 2016 machte DDoS-Scrubbing-Kapazität zum Prüfstein der Rechenschaft
OVHclouds Meldung über mehr als ein Terabit Angriffsverkehr pro Sekunde verwandelte eine spektakuläre Zahl in eine konkrete Betriebsfrage: Konnte ein Hosting-Anbieter die Flut messen, die Abwehr kontrolliert aktivieren, legitimen Verkehr weiterleiten und die tatsächliche…