
Thema
Nachweise zu Netzwerkressourcen
Innerhalb der Facette Thema verbindet die Themenanalyse Nachweise zu Netzwerkressourcen Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.

Cloud-Dienste in Europa und im Nahen Osten
AS215878 beschert m1cloudITC eine sichtbare IPv4-Route, aber keinen dokumentierten Cloud-Fußabdruck
Die Analyse-Zusammenfassung zu AS215878 beschert m1cloudITC eine sichtbare IPv4-Route, aber keinen dokumentierten Cloud-Fußabdruck erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die…
Europa und Naher Osten Regionaler ISP
AS329678 macht aus einer libyschen IPv4-Zuteilung vier öffentliche Routen, während das Zugangsnetz opak bleibt
Die Analyse-Zusammenfassung zu AS329678 macht aus einer libyschen IPv4-Zuteilung vier öffentliche Routen, während das Zugangsnetz opak bleibt erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition…
Nordamerikanische Institutionen
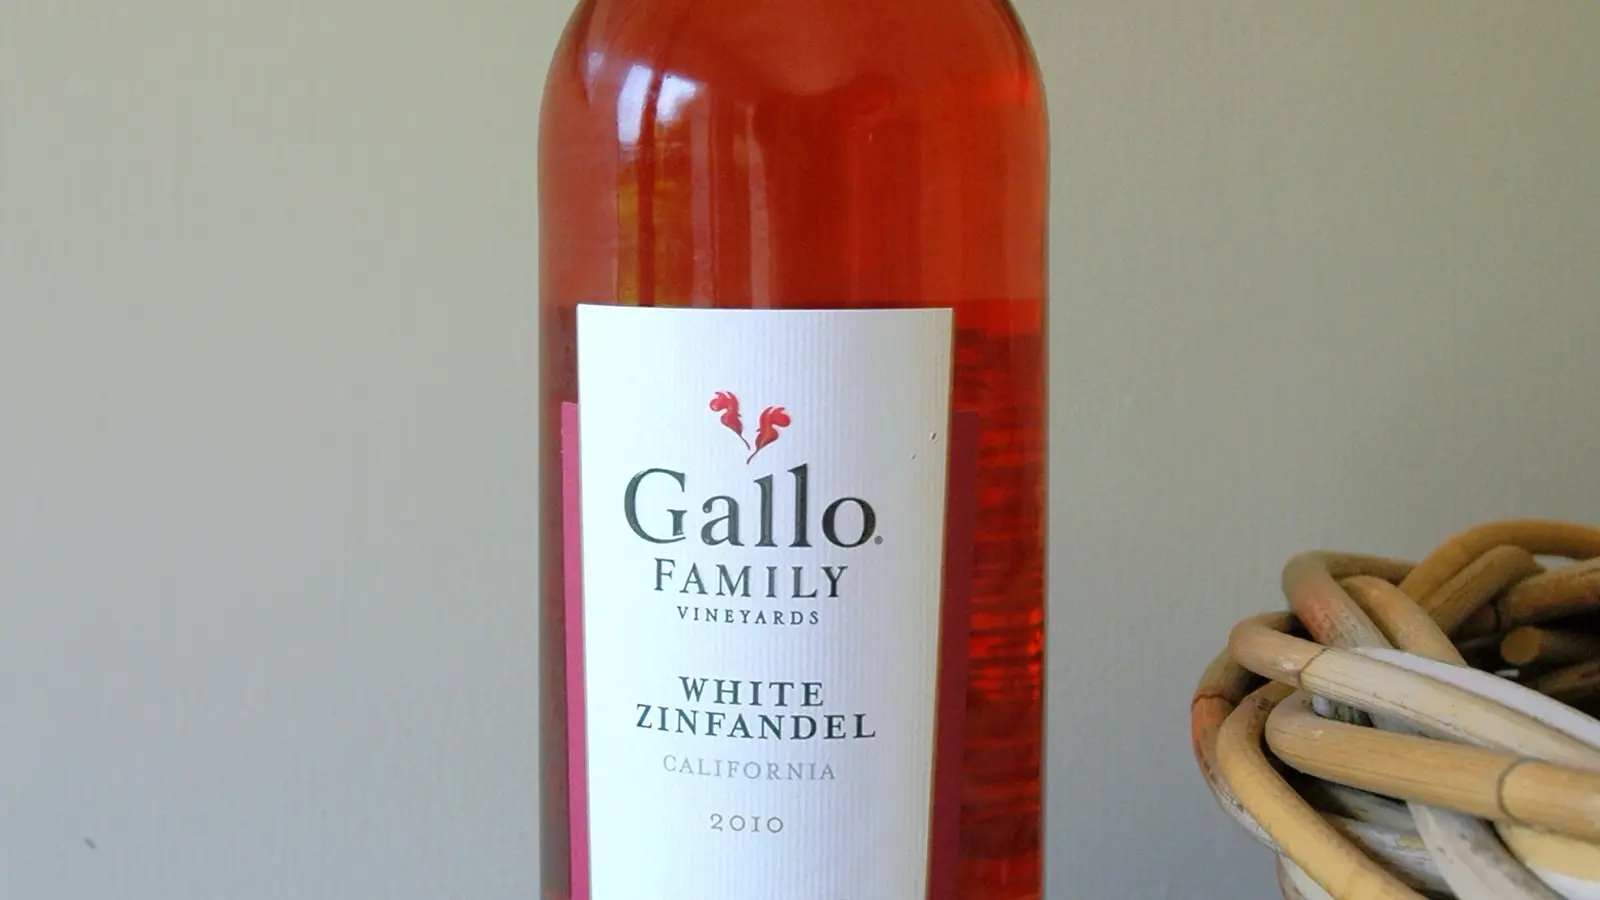
Gallo Vineyards’ Zwei-Marken-TLD-Kontrollfläche: Spec 13, RDAP und Registrierungs-Kontinuitätskosten
Delegierung, DNSSEC, RDAP, Specification 13 und Kontinuitätsunterlagen legen eine Zwei-TLD-Kontrollfläche offen, während private Architektur, langfristige Zuverlässigkeit und Kundenproduktionsergebnisse gesonderte Belege erfordern.
Führungskräfte
Milton Kashiwakura und die 400G-Kernentscheidung hinter IX.br São Paulo
Ein Internet-Knoten wird nicht allein dadurch robuster, dass seine Verkehrskurve steigt. Die dokumentierte Rolle von Milton Kashiwakura bei einer konkreten IX.br-Kapazitätsanforderung bietet einen nützlicheren Test: Wie ein Betreiber eine sichtbare Beschränkung in einen…
Europa und Naher Osten Regionaler ISP
AS214631 macht Umniy Doms einzige IPv4-Route sichtbar, nicht das Zugangsnetz dahinter
Die Analyse-Zusammenfassung zu AS214631 macht Umniy Doms einzige IPv4-Route sichtbar, nicht das Zugangsnetz dahinter erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…

Globale nationale Telekommunikation
Indosats Route-Leak 2014: Volltabellen-Exportkontrollen als Rechenschaftstest
Die Analyse-Zusammenfassung zu Indosats Route-Leak 2014: Volltabellen-Exportkontrollen als Rechenschaftstest erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…
Asien-Pazifik Regionaler ISP
AS207383 macht die einzelne IPv4-Route von GENERALSTELECOM sichtbar, nicht die dahinterliegende Dienstgrenze
Die Analyse-Zusammenfassung zu AS207383 macht die einzelne IPv4-Route von GENERALSTELECOM sichtbar, nicht die dahinterliegende Dienstgrenze erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition…

Nordamerikanische Institutionen
Drei-Marken-TLD-Kontrollfläche bei The Estée Lauder Companies: Spec 13, RDAP und Kontinuität
Delegierungs-, DNSSEC-, RDAP-, Specification-13- und Kontinuitätsdatensätze legen eine Drei-TLD-Kontrollfläche offen, während private Architektur, langfristige Zuverlässigkeit und Produktionsergebnisse für Kunden getrennten Nachweisen unterliegen.
Globales Rechenzentrum
Safe Hosts Route-Leak 2019 machte Peer-Filtering zum grenzüberschreitenden Rechenschaftstest
Der Routing-Vorfall von Safe Host am 6. Juni 2019 zeigte, wie ein Exportfehler zu einem internationalen Infrastrukturereignis werden kann, wenn ein anderes Netz Routen außerhalb des vorgesehenen Beziehungsumfangs akzeptiert und weiterverbreitet. Die dauerhafte Rechenschaftsfrage…
Führungskräfte
Juan Carlos Duarte Dure und Paraguays 5G-Spektrumszuteilung: Ein Zielkonflikt
Paraguays 5G-Ausschreibungsakte stellt eine schwierige Infrastrukturfrage besonders konkret: Wie soll eine Regulierungsbehörde direkte Lizenzerträge mit Investitionszusagen der Betreiber, sozialen Konnektivitätsverpflichtungen, Ausbaufristen und Belegen für ein tatsächlich…
Asien-Pazifik Institutionell
Sina Corporations Drei-TLD-Kontrollfläche: IDN-Delegierung, RDAP und Registry-Kontinuitätskosten
Delegierung, DNSSEC, IDNA, RDAP und Kontinuitätsdatensätze legen eine Drei-TLD-Kontrollfläche offen, während private Architektur, langfristige Zuverlässigkeit und Produktionsergebnisse für Kunden getrennte Evidenz erfordern.

Globale nationale Telekommunikation
TTNets 2004er Route-Leak als Test für Kundenpräfixfilterung
Der TTNet-Routingvorfall vom 24. Dezember 2004 zeigte eine dauerhafte Schwäche in der Internet-Infrastruktur: Ein Netz kann Routen über die falsche Beziehungsgrenze hinweg weitergeben, doch die Schadenswirkung wird systemisch erst durch die Annahme und Weiterleitung durch weitere…
Nordamerika Nationale Telekommunikation
AS7007-Leak 1997: Routenfilterung als Internet-Rechenschaftstest
Die Analyse-Zusammenfassung zu AS7007-Leak 1997: Routenfilterung als Internet-Rechenschaftstest erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen Infrastrukturauswirkungen.…

Nordamerikanische Institutionen
Citigroup Incs TLD-Kontrollfläche: Delegation, RDAP und Registry-Kontinuität
Die Delegation, DNSSEC-, RDAP- und Kontinuitätsdaten zeigen eine Dual-TLD-Kontrollfläche mit klarer Zuständigkeitsaufteilung, während private Architektur, langfristige Zuverlässigkeit und reale Kundenergebnisse weiterhin offen bleiben.

Nordamerika Nationale Telekommunikation
Level 3s 2017er BGP-Falschkonfiguration als Test der Backbone-Verantwortlichkeit
Der 2017er BGP-Vorfall bei Level 3 zeigte, wie eine Fehlkonfiguration im Backbone-Routing Datenverkehr über Organisationsgrenzen umlenkte, bevor Kunden oder Access-Provider eindeutig feststellen konnten, welche Kontrollschicht versagte. Entscheidend ist, ob Operatoren und Peers…

Nordamerika Regionaler ISP
AS396881 macht die Routen von drServer.net sichtbar, nicht die Hosting-Grenze dahinter
Die Analyse-Zusammenfassung zu AS396881 macht die Routen von drServer.net sichtbar, nicht die Hosting-Grenze dahinter erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…

Nordamerikanische Institutionen
Prudential Financial, Inc.s doppelte TLD-Kontrolloberfläche: Delegierung, RDAP und Registry-Kontinuität
Die Delegation, DNSSEC, RDAP und Kontinuitätsaufzeichnung belegen für Prudential Financial, Inc. eine zweifache TLD-Kontrolloberfläche; private Architektur, Langzeitzuverlässigkeit und Kundenproduktionsergebnisse bleiben außerhalb der belastbaren öffentlichen Evidenz.

Nordamerika Regionaler ISP
AS14005 macht Data-Techs IPv4-Fußabdruck sichtbar, nicht die Hosting-Grenze dahinter
Die Analyse-Zusammenfassung zu AS14005 macht Data-Techs IPv4-Fußabdruck sichtbar, nicht die Hosting-Grenze dahinter erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…

Globale Cloud-Dienste
UltraDNS-DDoS 2014: Autoritatives DNS als Rechenschaftstest
Die Störung des UltraDNS-Dienstes von Neustar am 30. April 2014 zeigte, warum autoritatives DNS als laufende Netzinfrastruktur zu behandeln ist und nicht als statischer Eintrag in einer Konfigurationsdatei. Entscheidend ist, ob Anbieter, Carrier und Kunden belegen konnten, dass…
Institutionen in Europa und im Nahen Osten
Die Dual-TLD-Kontrollfläche von The Swatch Group Ltd: Delegation, RDAP und Registry-Kontinuitätskosten
Delegations-, DNSSEC-, RDAP- und Kontinuitätsdatensätze legen eine Dual-TLD-Kontrollfläche offen, während private Architektur, langfristige Zuverlässigkeit und Produktionsergebnisse für Kunden einer gesonderten Evidenz unterliegen.