
Thema
Nachweise zu Netzwerkressourcen
Innerhalb der Facette Thema verbindet die Themenanalyse Nachweise zu Netzwerkressourcen Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.

Geschichte
Der Server gab die neue Kennung zurück: Wie UIDPLUS IMAP-Änderungen überprüfbar machte
Links standen drei Quell-UIDs, rechts drei neue Ziel-UIDs. Nicht ihre Werte, sondern ihre Position verband sie: der erste Eintrag mit dem ersten, der zweite mit dem zweiten. Eine einzige fehlende oder zusätzliche Zahl hätte die ganze Aussage unbrauchbar gemacht. UIDPLUS machte…

Berichte
Bei ARIN stand das Ein-Standort-`/48` zuerst im Beispiel
Die Rechenregel lieferte `/44`, die Falltabelle `/48`. ARIN-2025-7 beseitigt diesen kleinen, aber aufschlussreichen Bruch: Normtext, Beispiel und Registerpraxis dürfen keine konkurrierenden Ausführungen derselben Entscheidung sein.
Fallakte
Das Token kannte die Adresse, nicht den Akteur: DNS Cookies und die Grenze schwacher Authentisierung
Ein gültiger Server Cookie belegt eine nützliche, bewusst kleine Tatsache: Jemand, der an dieser Quelladresse empfangen konnte, bekam zuvor einen an diesen Client Cookie gebundenen Serverwert. Zur Identität, Absicht oder Berechtigung dieses Jemand sagt er nichts.

Berichte
APNICs Router-Ratgeber macht aus einer privaten WAN-Adresse vorschnell CGNAT
Eine private Adresse am WAN-Port belegt eine weitere Adressgrenze auf dem Weg ins öffentliche Netz. Wer diese Grenze betreibt, bleibt damit offen. Genau diese ausgelassene Unterscheidung entscheidet jedoch darüber, ob ein Kunde den eigenen Router, den Zugangstarif oder die…

Geschichte
Der Befehl, der die Verbindung abgab: Warum SMTP TURN durch ETRN ersetzte
Ein Mailhost rief seinen Provider an und bat die Leitung, sich umzudrehen. Der Server konnte wartende Nachrichten über dieselbe Verbindung zurücksenden. Die Sparsamkeit verbarg eine Machtübertragung: Der Anrufer hatte einen Hostnamen genannt, aber sein Recht auf dessen Mail nicht…
Globale Cloud-Dienste-Trends
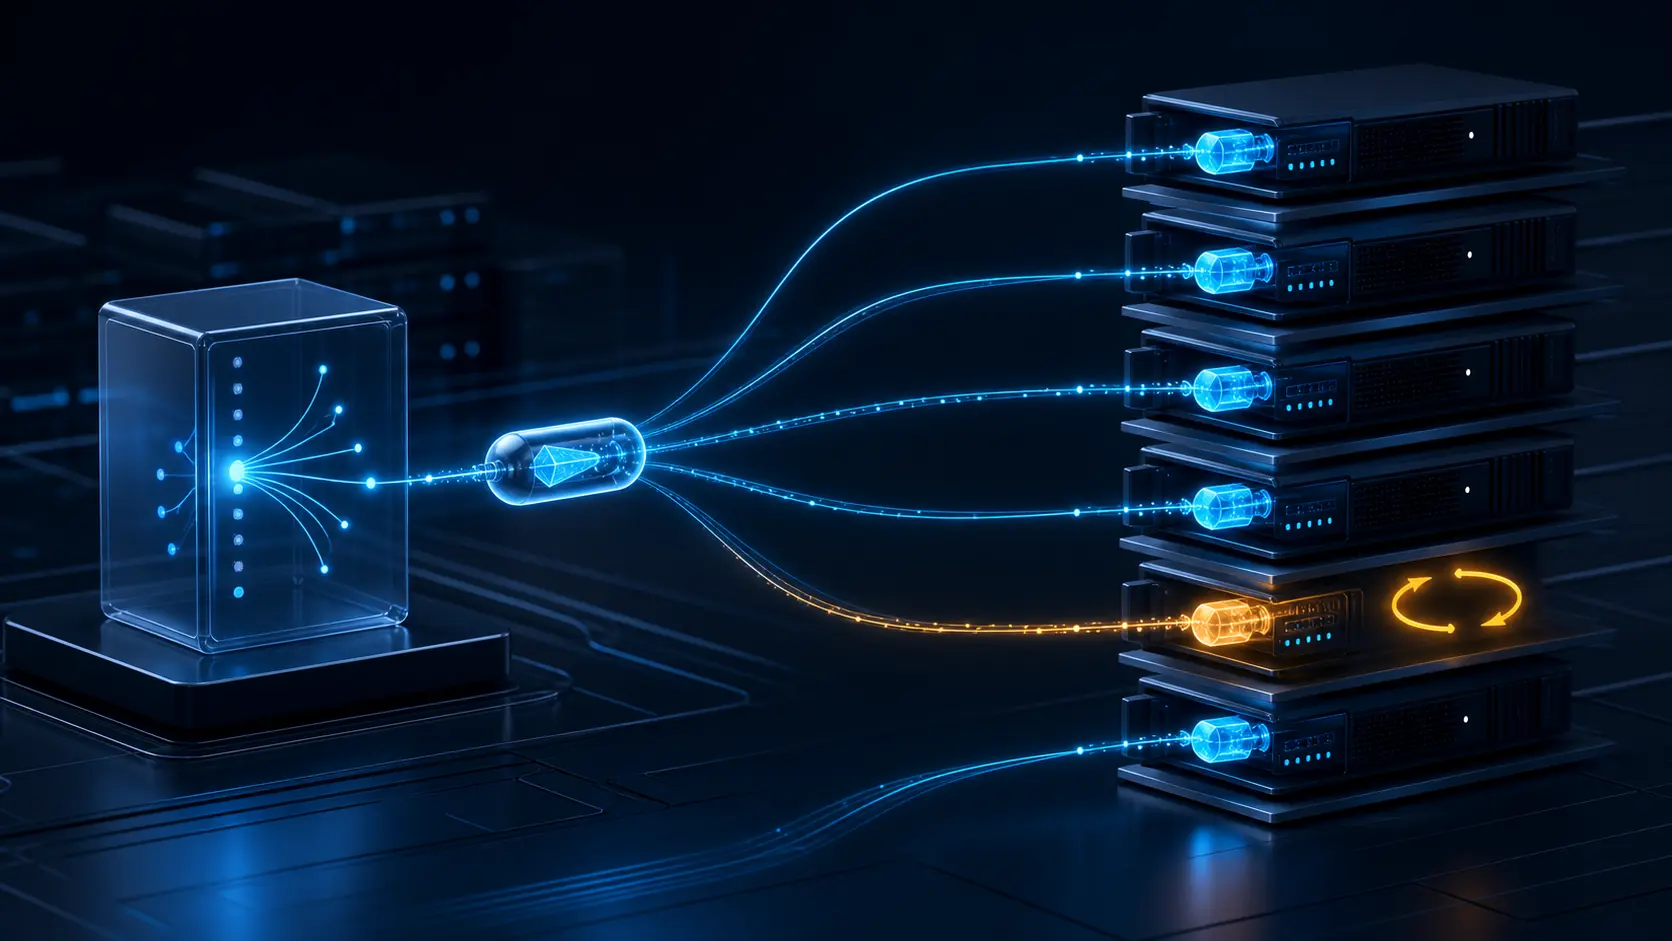
Encrypted ClientHello wird zum Konfigurationsvertrag zwischen DNS und Edge
Im DNS steht bereits der neue öffentliche ECH-Schlüssel. Fünf Edge-Gruppen haben den passenden privaten Schlüssel geladen, die sechste noch nicht. Der Browser landet dort, erhält eine Retry-Konfiguration und versucht es erneut. Jedes Teilsystem war gesund. Die Verbindung weist…

Geschichte
Die Frist, die kein Relay zurücksetzen durfte: Wie SMTP DELIVERBY Restzeit weitergab
Ein Server konnte DELIVERBY unterstützen und trotzdem eine zu kurze Frist ablehnen. Gerade diese veröffentlichte Untergrenze machte aus Dringlichkeit eine belastbare Annahmebedingung statt eines leeren Versprechens.

Geschichte
Eine Kennung, die am Postfachrand endete: Wie POP3 UIDL Erinnerung ohne globale Identität ermöglichte
Dieselbe Zeichenfolge kann in zwei POP3-Postfächern vorkommen, ohne dieselbe Nachricht zu bezeichnen. UIDL war gerade deshalb brauchbar, weil seine Autorität klein blieb: Ein Server hielt die Kennung für eine Nachricht in einem bestimmten Maildrop über Sitzungen hinweg stabil.…
Geschichte
Der Fehlercode, der den Sperrenden zur Identifikation aufforderte
HTTP 451 machte Rechtssperre und Vollstrecker sichtbar. Offenlegung erzwingen, die Anordnung prüfen oder Sperren unter HTTP erkennen konnte er nicht.

Geschichte
Die Warnung am falschen Server: Wie Path MTU Discovery Beweis und Korrektur trennte
2015 erreichte eine ICMP-Packet-Too-Big-Meldung das richtige Cloudflare-Rechenzentrum und dennoch nicht die richtige Verbindung. ECMP hielt den TCP-Fluss auf einem Backend, verteilte ICMP aber nach einem anderen Hash. Der Server mit der Warnung besaß keinen passenden Zustand; der…
Globale Trends bei regionalen ISPs
IPv6-Erweiterungsheader werden zur Kompatibilitätsabgabe des Pfades
„IPv6-fähig“ ist eine Produkteigenschaft ohne Tiefenangabe. Sie sagt nicht, wie viele Header ein Parser verfolgt, wann ein Paket den schnellen Pfad verlässt oder ob ein verworfenes Paket eine brauchbare Fehlermeldung erzeugt. Erst der nächste Header macht aus dem Häkchen eine…

Fallakte
Der öffentliche Pfad war sauberer. Seine Geschichte war umgeschrieben: Private ASNs und die Befugnis, einen BGP-Hop zu löschen
Die Analyse-Zusammenfassung zu Der öffentliche Pfad war sauberer. Seine Geschichte war umgeschrieben: Private ASNs und die Befugnis, einen BGP-Hop zu löschen erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die…
Geschichte
Die Zugangsdaten, die die Nachricht nicht signieren konnten: Wie SMTP AUTH die Absenderidentität begrenzte
Zugangsdaten konnten das Tor zur Mail-Einlieferung öffnen. Den Brief dahinter konnten sie nicht unterschreiben. Gerade diese Trennung machte SMTP AUTH belastbar: Der Server erfuhr, wer diese Sitzung aufgebaut hatte und was dieses Konto hier durfte – nicht, wer den Text verfasst…

Akademiker
Laurent Vanbever und das Netz, das während der Änderung getestet werden muss
Laurent Vanbebers Arbeit behandelt Netzwerkkonfiguration als ausführbare Software, deren Fehler vor, während oder nach der Bereitstellung auftreten können. Von sicheren Routing-Migrationen und Konfigurationssynthese bis zur Laufzeit-BGP-Erkennung und energiebewusstem Betrieb…

Geschichte
Die Adresse, die sich nicht herabstufen ließ: Wie SMTPUTF8 den Weg zum Teil des Namens machte
Ein akzentuierter Anzeigename konnte alte Mail-Systeme passieren, weil er eine ASCII-Adresse nur umgab. Ein Nicht-ASCII-Postfachname war selbst das Ziel. SMTPUTF8 verlangte von jedem Relay den Beleg, diese Identität ohne erfundenen Ersatz tragen zu können.
Akademiker
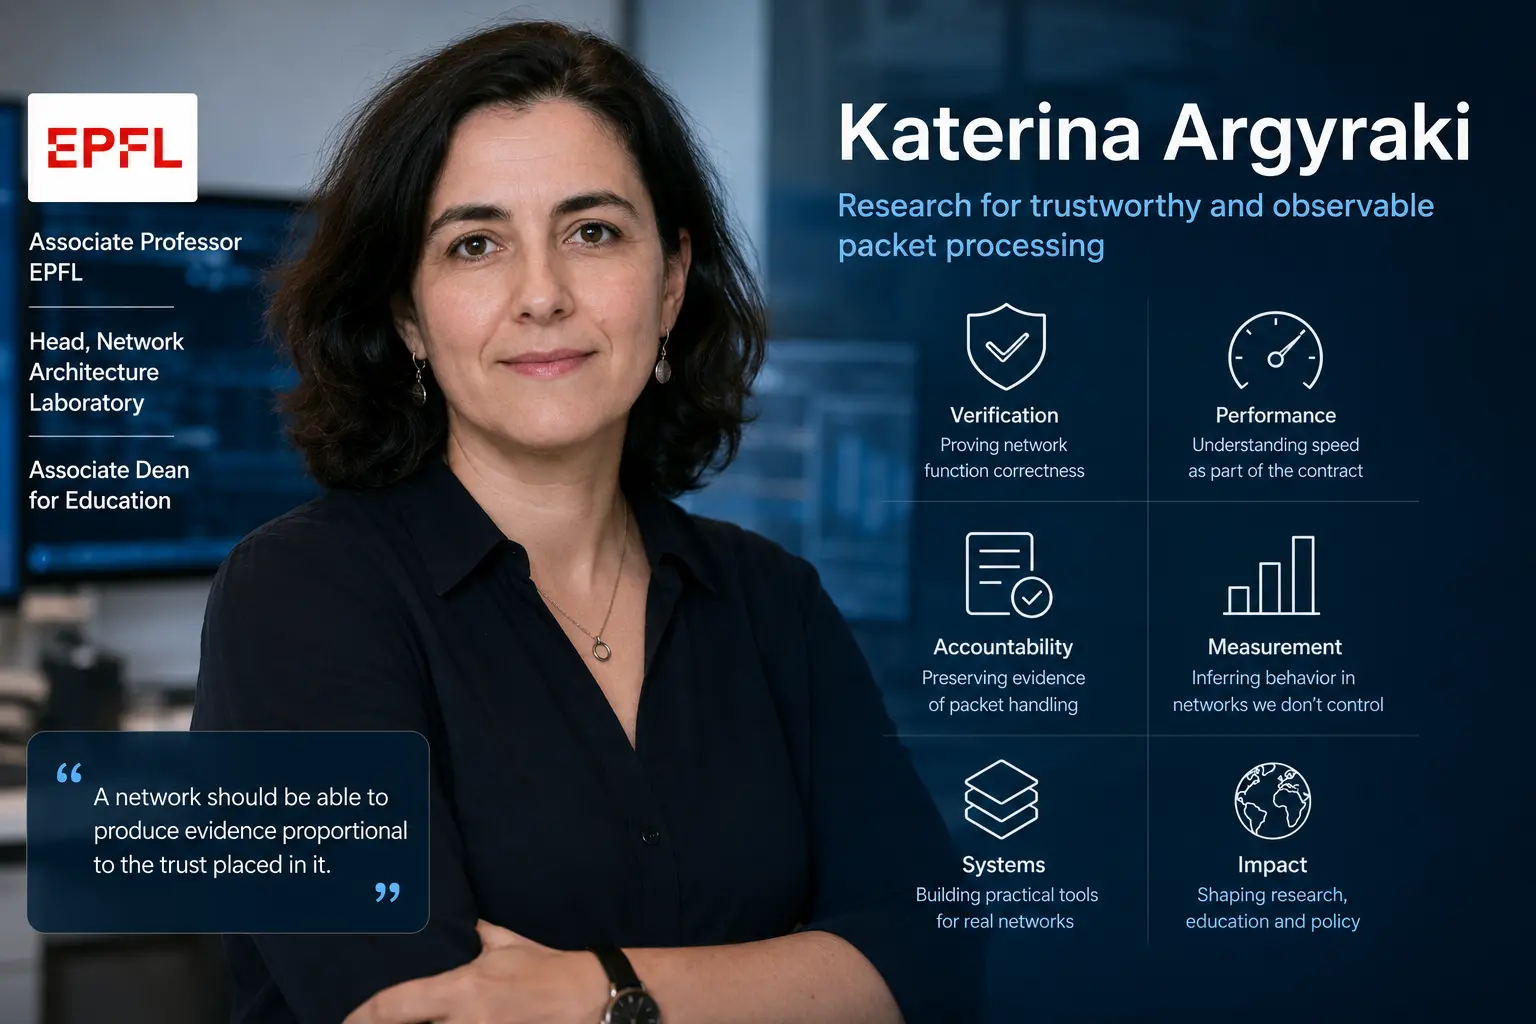
Katerina Argyraki und die Suche nach Beweisen in der Paketweiterleitung
Katerina Argyrakis Forschung folgt einem Problem, das mit zunehmender Programmierbarkeit von Netzwerken schwieriger wird: Ein Paketverarbeitungssystem kann schnell und flexibel sein, doch Betreiber und Nutzer haben oft kaum Belege, dass es sich korrekt verhalten hat. Ihre Arbeit…

Globale Trends der nationalen Telekommunikation
Meta beantragt Lizenz für Aurora-Unterseekabel zwischen den USA und Dänemark
Das 7.268 km lange Kabel ist mit 24 Faserpaaren und offenem Kabeldesign geplant, doch Meta hat noch nicht entschieden, wie viel Kapazität zum Start aktiviert wird.

Kreative
Dave Maltz und der Betriebsstack hinter Azure Networking
Dave Maltz’ Rolle bei Microsoft lässt sich am besten über die Breite der von ihm geleiteten Organisation verstehen. Azure Networking umfasst kundenorientierte Dienste, DNS, Sicherheit, verteilte Steuerung, Host-Auslagerung, Switch-Software, Rechenzentrums-Fabrics…

Geschichte
Die Quittung, die keine Zustellung versprechen konnte
SMTP DSN machte aus Rückläufern strukturierte Belege und bewahrte zugleich eine entscheidende Grenze: Ein Absender konnte einen Bericht verlangen, aber kein Bericht mehr zusagen, als das meldende System beobachtet hatte.

Fallakte
Das Tag passte. Die Befugnis nicht: BGP Large Communities und der Namespace, der Policy ausführt
Das Tripel stand genauso im Handbuch des Providers. Der Router verstand es, der Operator erkannte es wieder. Was niemand belegt hatte, war das Entscheidende: Durfte gerade dieser Nachbar damit eine interne Routenentscheidung verändern?