
Thema
Nachweise zu Netzwerkressourcen
Innerhalb der Facette Thema verbindet die Themenanalyse Nachweise zu Netzwerkressourcen Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.

Fallakte
Der Client meldete die Dateiattribute. Der Metadatenserver durfte weiter prüfen: RFC 9766
RFC 9766 macht eine bereits vorhandene Beobachtung erneut nutzbar: Ein NFS-Client kann Attribute, die er vom Datenserver erhalten hat, an den Metadatenserver weiterreichen. Der Standard wahrt dabei die wichtigere Grenze – eine Meldung kann eine Abfrage ersparen, ohne selbst zur…

Geschichte
Die Kanalnummer war nicht der virtuelle Kanal: RFC 1613 und X.25 über TCP
Zwei Anrufe konnten dieselbe zwölf Bit breite Kanalnummer tragen und dennoch zu verschiedenen Verbindungen gehören. RFC 1613 machte deshalb nicht die innere Nummer größer, sondern bewahrte den TCP-Stream und die logische Schnittstelle, in deren Kontext sie überhaupt Bedeutung…

Fallakte
Die zweite Freigabe ließ sich vor der ersten Unterschrift vorbereiten
EP-QUORUM 04 behebt einen aufschlussreichen Fehler: Die frühere „starke“ Kette verband Kontexte, die schon vor jeder Unterschrift berechnet werden konnten. Nun muss der Nachfolger vom vollständigen Beweis des Vorgängers abhängen. Das repariert kryptografische Kausalität, nicht…

Fallakte
Ein dauerhafter Name, an jedem Hop ein neuer Weg: RFC 9758
Ein Eintrag im Register kann jahrelang stabil bleiben, während Kontakte nur minutenweise entstehen. RFC 9758 löst diesen Widerspruch nicht durch einen allwissenden Locator, sondern durch Arbeitsteilung: Der Name bleibt, jeder Hop bindet ihn neu.
Geschichte
Die Adresse, die leer sein musste: Wie SMTP verhinderte, dass Fehler weitere Fehler anschreiben
Eine verspätete Zustellstörung muss als neue Nachricht zurückgemeldet werden. Scheitert auch diese Nachricht und trägt sie einen gewöhnlichen Absender, entsteht daraus die nächste Fehlermeldung – und aus deren Scheitern womöglich wieder eine. `MAIL FROM:<>` zieht eine Grenze…

Geschichte
Die Viertelstunde war vorbei. Ihre Zähler waren es nicht: RFC 1595
Ein Messfenster kann abgeschlossen und dennoch vorläufig sein. RFC 1595 legte diese unbequeme Eigenschaft 1994 offen: Überspannten zehn stark fehlerhafte Sekunden eine 900-Sekunden-Grenze, konnten Werte des vorherigen SONET/SDH-Intervalls nachträglich umklassifiziert werden. Die…

Fallakte
Die Hashes stimmten überein. Das bewies kein richtiges Netz
ASH Revision 01 will sehr große IS-IS-Link-State-Datenbanken über Bereichszusammenfassungen vergleichen. Der Effizienzgewinn ändert die Beweisgrenze nicht: Gleichheit beendet eine Differenzsuche, authentisiert aber weder den Zustand noch den Dienst.

Fallakte
Die Uhr gewann die Wahl. Richtig war die Zeit damit noch nicht: RFC 9760
Zwei Geräte können dasselbe Enterprise-PTP-Profil fehlerfrei sprechen und das lokale Genauigkeitsziel trotzdem verfehlen. RFC 9760 schafft Interoperabilität und eine geordnete Grandmaster-Wahl; weder Profilkonformität noch Wahlsieg sind ein Messbeleg für richtige Zeit.
Geschichte
Die Nummer, die nicht mehr jedes Paket benennen musste: Wie IPv4 das Identification-Feld begrenzte
Das 16-Bit-Feld Identification sollte Fragmente eines IPv4-Datagramms wieder zusammenführen. Weil es in jedem Header stand, wurde es als allgemeine Paketidentität gelesen, selbst wenn Fragmentierung ausgeschlossen war. Höhere Datenraten überholten den kleinen Nummernraum…
Fallakte
RDAP nennt den Prüfer, authentisiert aber nicht das Ergebnis
Revision 02 macht aus einer einzelnen Kennzahl mehrere befristete und anfechtbare Bewertungen. Doch `scoreIssuer` löst nur die Zuordnung: Das Feld beweist nicht, dass der genannte Prüfer die Aussage tatsächlich erstellt hat.

Geschichte
Die Adresse, die ein Subnetz einspannte: Warum Router gerichtete Broadcasts nicht mehr standardmäßig weiterleiten
Ein einziges IPv4-Datagramm konnte wie gewöhnlicher Verkehr durch das Internet laufen und erst am letzten Router zu einer Aussendung an das gesamte entfernte Netz werden. Trug es die gefälschte Quelladresse eines Opfers, schickten antwortende Hosts ihre Pakete an jemanden, der…

Geschichte
Das Gebiet kannte die Route. Der Backbone noch nicht: RFC 1587
Im März 1994 auf dem Standards Track veröffentlicht, legte RFC 1587 zwischen Wissen und Veröffentlichung eine kontrollierte Übersetzung. Das P-Bit sah wie ein Schalter aus, war aber nur eine Bitte an einen anderen Router. Ein NSSA-ASBR konnte eine externe Route als Typ 7 bekannt…

Fallakte
Der TLS-Wert war dem Prüfer unbekannt. Genau deshalb durfte er ihn nicht sperren: RFC 9761
Ein abweichender TLS-Parameter kann Schadsoftware anzeigen. Er kann ebenso belegen, dass das Sicherheitsgerät älter ist als das überwachte Endgerät. RFC 9761 macht aus diesem Unterschied eine belastbare Entscheidungsgrenze.

Geschichte
Der Link, der sich seine Adresse lieh: Wie relative URLs Dokumente beweglich machten
Ein kurzer Link ist nicht bloß eine verkürzte absolute Adresse. Er weist den Leser an, fehlende Bestandteile von einer Basis zu übernehmen. Dadurch ließen sich Schema, Authority und wiederkehrende Pfadpräfixe weglassen; eine zusammengehörige Dokumentensammlung konnte umziehen…
Trends bei Cloud-Diensten in Europa und dem Nahen Osten
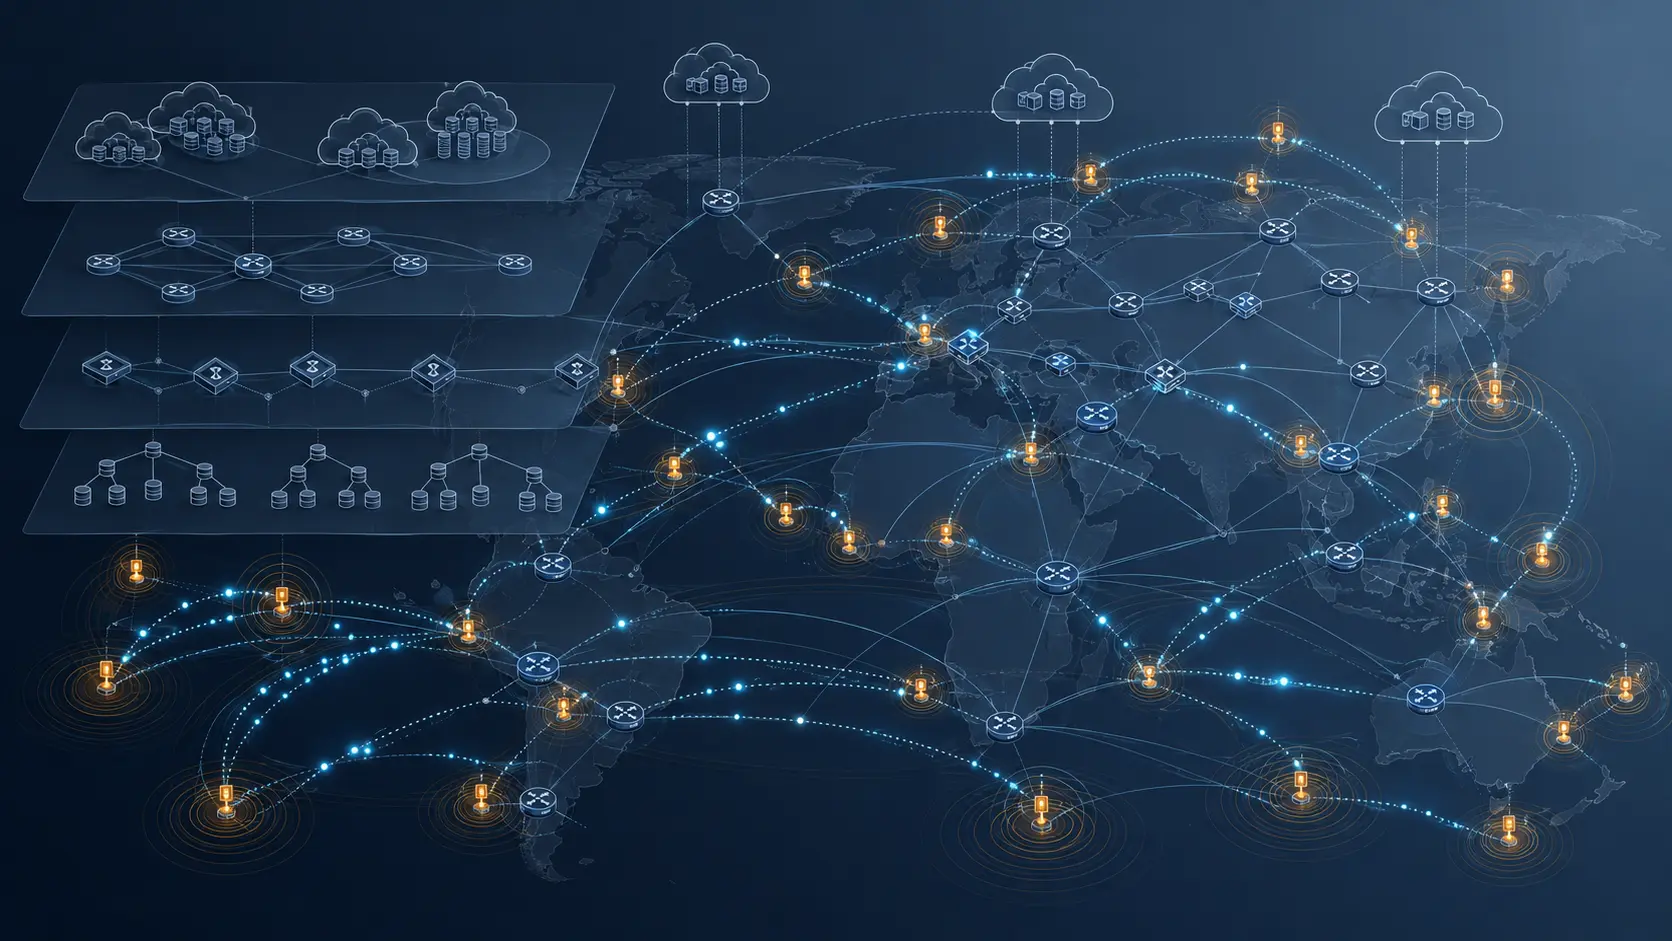
Genesis Cloud: Routing, Peering und DNS als getrennte Kontrollebenen
Eine evidenzbasierte Einordnung zeigt, warum deklarierte Netzwerkbeziehungen nicht automatisch globale Erreichbarkeit beweisen.

Fallakte
Die Signaturkette bestand. Der Befund galt trotzdem nur im eigenen Haus
Ein neuer Entwurf macht aus der DKIM2-Prüfung einen kompakten `Authentication-Results`-Eintrag. Seine wichtigste Aussage ist die Begrenzung dieses Eintrags: Er ist unsigniert, an die eigene Verwaltungsdomäne gebunden und kein Nachweis für den nächsten SMTP-Empfänger.

Fallakte
Das P-Bit setzte die Präferenz. Den Lease erteilte jemand anderes: RFC 9762
Ein IPv6 Router Advertisement kann einen geeigneten Host dazu bewegen, Prefix Delegation vor einer weiteren Adresse aus dem gemeinsamen Präfix zu versuchen. Das Bit ordnet eine Entscheidung, bevor ihre Rücknahme teuer wird. Es erteilt keinen Lease, installiert keine Relay-Route…

Geschichte
Die Leitung schwieg. Die Route blieb erreichbar: RFC 1581
Eine geschlossene Wählverbindung war noch kein verlorener Nachbar. RFC 1581 und RFC 1582 wollten im Februar 1994 verhindern, dass periodische RIP-Meldungen X.25- und ISDN-Verbindungen künstlich offen hielten. Sie machten Ruhe zum Normalbetrieb und bewahrten den zuletzt…

Geschichte
Erst verbreitet, dann HTTP-Standard: Content-Disposition seit RFC 1806
Content-Disposition wurde im Web häufig benutzt, bevor es dort überhaupt standardisiert war. Diese zeitliche Lücke ist kein Randdetail: Sie zeigt, wie ein aus MIME stammender Hinweis zu einer langlebigen Schnittstelle wurde. Beständig blieb nicht jede Syntax, sondern die…

Geschichte
Die Schule hatte einen Anschluss. Ihre Regeln waren noch nicht geschrieben: RFC 1578
Ein Anschluss ist ein Hardwarezustand; Betrieb ist ein Organisationszustand. RFC 1578 machte diese Trennung 1994 für Schulen sichtbar. Eine Einwahl, ein SLIP- oder PPP-Host, ein geroutetes Schul-LAN und ein Store-and-Forward-System ermöglichten Unterschiedliches. Keine dieser…