
Thema
Nachweise zu Netzwerkressourcen
Innerhalb der Facette Thema verbindet die Themenanalyse Nachweise zu Netzwerkressourcen Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.

IETF
RFC 9845: Die Wattzahl sank, der Nachweis noch nicht
Ein niedriger Messwert ist ein Befund, kein Gesamturteil. Lastzuordnung, Dienstqualität, Topologie, Strommix und Dauer können die Umweltwirkung weiterhin umkehren.

Globale Institutionen
Was AS210764 sichtbar macht – und was daraus nicht folgt
Die Analyse-Zusammenfassung zu Was AS210764 sichtbar macht – und was daraus nicht folgt erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen Infrastrukturauswirkungen. Der…

Gesellschaft für Nummernressourcen
DFINFRA und AS210860: Was die öffentlichen Daten zeigen — und wo die Kontrolle ungeklärt bleibt
Die Analyse-Zusammenfassung zu DFINFRA und AS210860: Was die öffentlichen Daten zeigen — und wo die Kontrolle ungeklärt bleibt erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die…

Globale Cloud-Dienste
DATAMATIX: Was AS210973 über Betrieb, Reichweite und Abhängigkeit tatsächlich zeigt
Die öffentliche Spur von DATAMATIX reicht von einer registrierten autonomen Systemnummer bis zu möglichen Routing- und Infrastrukturbeziehungen. Sie belegt technische Sichtbarkeit, aber noch kein belastbares Geschäftsmodell. Entscheidend ist daher nicht, ob DATAMATIX in Registern…
Geschichte
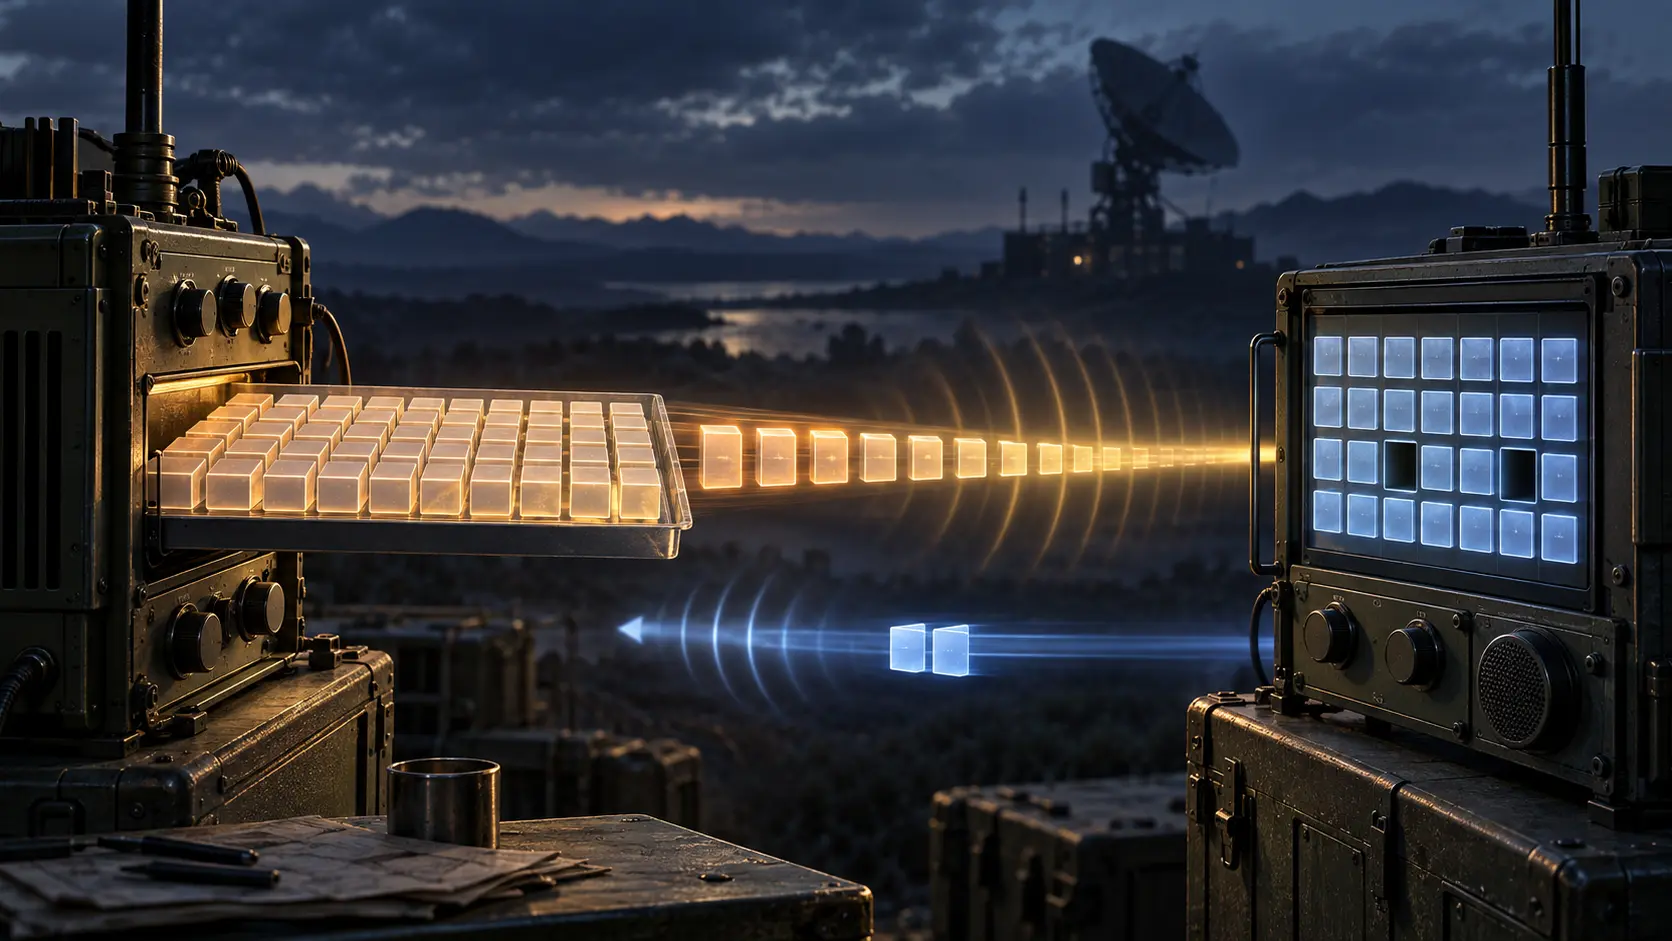
Die Funkwende war das Budget: RFC 1986 und die selektiven Belege von ETFTP
Auf einer Halbduplex-Funkstrecke war eine Bestätigung kein billiger Nebenverkehr. Der Kanal musste übergeben, die Gegenrichtung synchronisiert und vor der nächsten Datenphase erneut aufgebaut werden. RFC 1986 machte genau diese Wende zur Kostenstelle von ETFTP.

Geschichte
Unkomprimiert, aber nicht zustandslos: RFC 1967
Ein LZS-DCP-Paket konnte seine Nutzdaten unverändert übertragen und trotzdem das gemeinsame Wörterbuch fortschreiben. RFC 1967 machte diese Wahl mit Process-Uncompressed sichtbar und verteilte Ordnung, Prüfung und Reset auf nummerierte Histories. Die Zustände lassen sich getrennt…
Globale Institutionen
Was AS210860 über DFINFRA zeigt — und was nicht
Die Analyse-Zusammenfassung zu Was AS210860 über DFINFRA zeigt — und was nicht erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen Infrastrukturauswirkungen. Der Kontext der…
IETF
Donald E. Eastlake 3rd und der RBridge-Nickname, der keine dauerhafte Identität sein konnte
Ein kurzer Wert kann im Header stabil aussehen und im Kontrollsystem längst einen anderen Anspruchsteller haben. Die von Donald E. Eastlake 3rd mitgeprägten TRILL-Spezifikationen zeigen, wie ein 16-Bit-Nickname nutzbar bleibt, ohne zur Identität eines Geräts erklärt zu werden.
Institutionen in Europa und im Nahen Osten
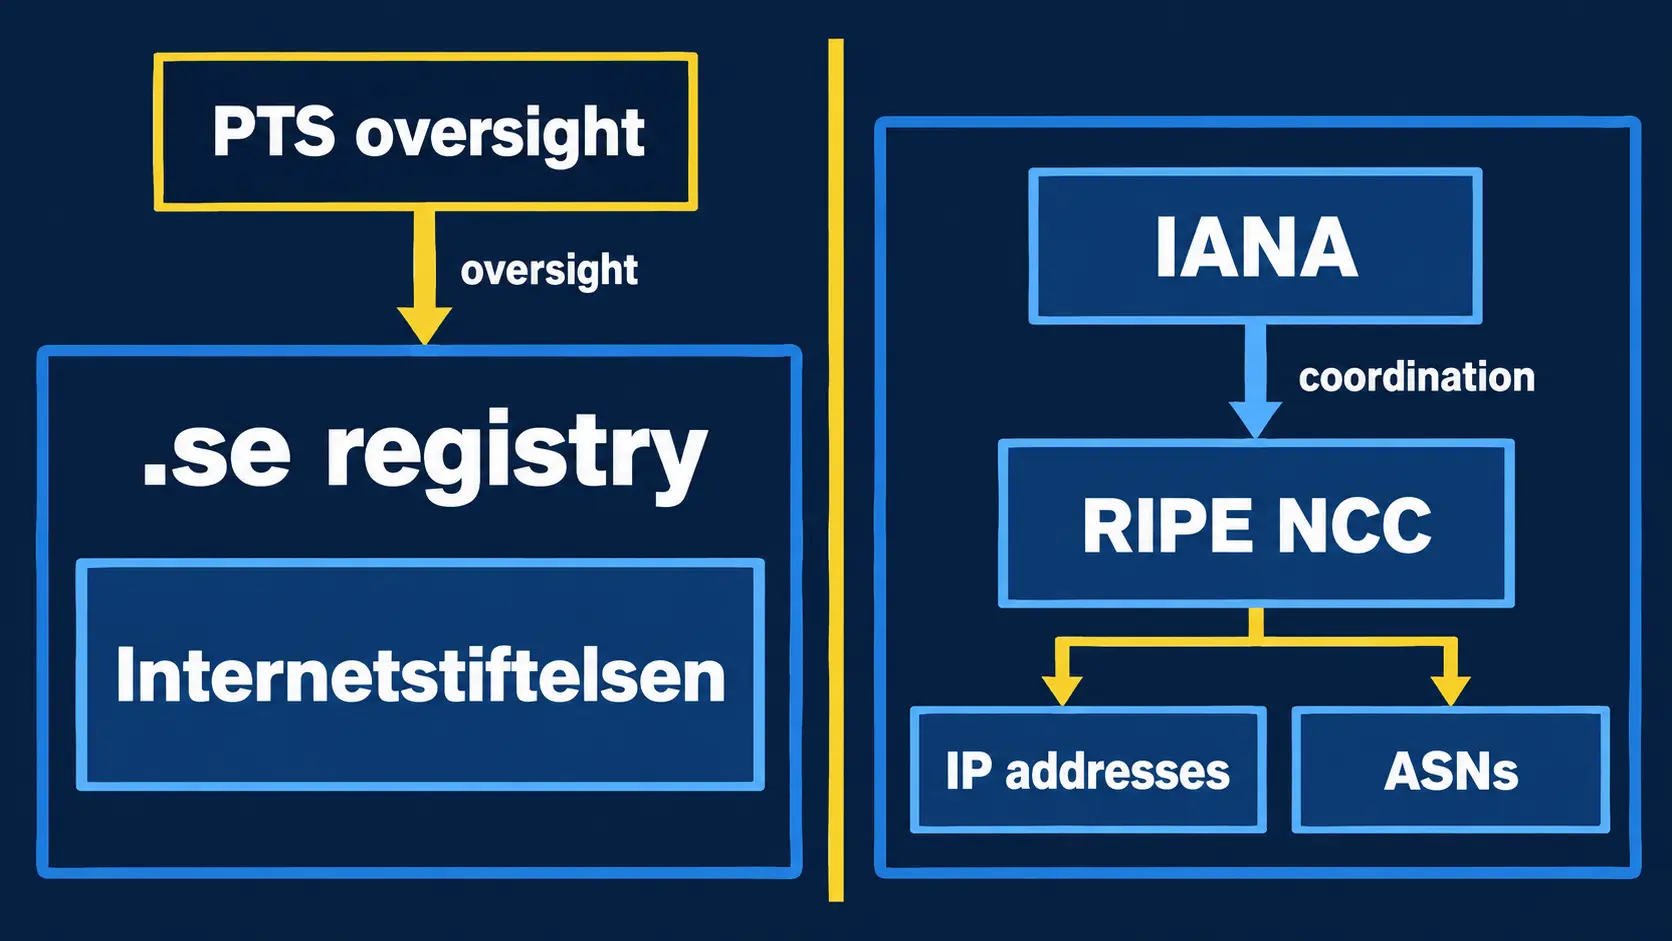
Wem gehört welche Schicht des Internets? Die .se-Domainverwaltung und das getrennte Nummernressourcen-System
Die Analyse-Zusammenfassung zu Wem gehört welche Schicht des Internets? Die .se-Domainverwaltung und das getrennte Nummernressourcen-System erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition…

Berichte
AFRINIC nennt sein NS2-Dashboard „Echtzeit“. Alle zwölf verknüpften Messungen sind gestoppte Einmaltests
Eine Website kann soeben neu geladen worden sein und trotzdem nur eine Monate alte Beobachtung zeigen. Genau diese Unterscheidung verwischt das öffentliche NS2-Dashboard von AFRINIC: Es verspricht Anycast-Überwachung in „Echtzeit“, doch jede eingebundene RIPE-Atlas-Messung ist…
Führungskräfte
Alexander Osipenko und die Grenze zwischen registrierter Rolle und operativer Kontrolle
Dieser Fall zeigt, wie schnell eine öffentlich dokumentierte Person mit einem autonomen Netz verwechselt werden kann. Bei Alexander Osipenko lassen sich Registrierungsdaten, Routingbeobachtungen und organisatorische Zuschreibungen miteinander vergleichen. Sie belegen jedoch…

Berichte
Ein DNS-Reserveplan ist kein zweiter Resolver
Ein am 9. September im APNIC Blog veröffentlichter Erfahrungsbericht macht aus einer häuslichen Störung eine klare Betriebsregel: Erst ein laufender, an die Clients verteilter, unter Ausfall geprüfter und rücksetzbarer Ersatzpfad schafft Resilienz.

Berichte
Die K-root-Erneuerung des RIPE NCC braucht drei Abnahmeprotokolle, keinen Sammelstatus
Das RIPE NCC ersetzt an drei K-root-Kernstandorten Hardware, deren Lebenszyklus beendet ist. Die globale Verfügbarkeit des Dienstes beantwortet jedoch nicht die entscheidende Projektfrage: Wurde der Wechsel in Amsterdam, London und Tokio jeweils für sich abgeschlossen, beobachtet…

IETF
Das Manifest reist mit den Messdaten. Das Urteil nicht
Revision 14 bewahrt Plattform-, Schema- und Erhebungskontext zusammen mit der Telemetrie. Ein Messwert wird dadurch später besser lesbar; vollständig, zeitlich verlässlich oder entscheidungsreif wird er damit nicht.

Geschichte
Das Paket blieb nativ, doch das Wörterbuch rückte weiter: die verborgene Zustandsgrenze von RFC 1977
Auf einer PPP-Aufzeichnung konnte ein ganz gewöhnliches Datagramm stehen, während beide Endpunkte im Hintergrund genau das Wörterbuch veränderten, das den nächsten komprimierten Code verständlich machen sollte. RFC 1977 machte diese unsichtbare Wirkung verbindlich.

IETF
Keith Moore und das Encoded Word, das die Anzeige änderte, nicht den Absender
Nach einem Client-Update sieht dieselbe archivierte Nachricht plötzlich anders aus: Der Name ist lesbar, Akzente stimmen, die Rohdaten blieben unverändert. Keith Moores RFC 2047 erklärt, weshalb eine bessere Darstellung keine neue Aussage über Adresse, Signatur oder…
Fallakte
Das Cookie kam zurück, der Dienst noch nicht: die Grenze von RFC 9853
RFC 9853 prüft eine Adresse, nachdem eine Connection ID den bestehenden DTLS-Sicherheitskontext gefunden hat. Das passende Cookie trägt eine punktuelle Bindungsentscheidung, aber keine Aussage über Ursache oder Dienstkontinuität.
Geschichte
RFC 1964: Sechs Flags sind noch kein Sicherheitsurteil
Der Kerberos-V5-Mechanismus von RFC 1964 verpackt mehrere Aussagen dicht nebeneinander: Mechanismus und Tokenart, einen Hash der vom Aufrufer gelieferten Channel Bindings, verfügbare Kontextdienste und optional delegierte Zugangsdaten. Gerade deshalb muss ein Betriebsbericht ihre…

Geschichte
Der Header kam zuletzt: Wie RFC 1963 serielle Frames über PPP rekonstruierte
RFC 1963 löste ein Zeitproblem des Senders mit einer ungewöhnlichen Anordnung: erst die seriellen Daten, dann ein umgekehrt angeordneter Anpassungsheader am Paketende. Der Empfänger erhielt Regeln für den Wiederaufbau, aber keinen Beweis dafür, dass sämtliche Teile angekommen…

IETF
Der Verifier abonnierte Belege, nicht die Entscheidung
Ein IETF-Entwurf macht aus Geräteattestierung einen Ereignisstrom. Die Beobachtung rückt näher an die Veränderung; Messung, Übertragung, Bewertung, Autorisierung und Wirkung bleiben dennoch getrennte Tatsachen.