
Thema
Institutionelle Legitimität
Innerhalb der Facette Thema verbindet die Themenanalyse Institutionelle Legitimität Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.

Berichte
AFRINIC will Folien an den Antrag binden – doch eine veröffentlichte Fassung darf trotzdem nicht zählen
Öffentlichkeit löst noch kein Versionsproblem. Der AFRINIC-Entwurf für die Arbeitsweise der PDWG verlangt, Präsentationsfolien mit dem eingereichten Antrag abzugleichen. Bei Abweichungen soll eine aktualisierte Fassung auf die Mailingliste, selbst wenn deren Änderungen…

Geschichte
Zertifizieren hieß nicht verwahren: die Grenzen von RFC 1984
Eine Regierung durfte nach RFC 1984 eine Zertifizierungsstelle betreiben, ohne deshalb den privaten Schlüssel eines Bürgers zu erhalten. Diese Trennung ist der präziseste Gedanke des Dokuments von 1996. Sie unterscheidet eine öffentliche Aussage von einer geheimen…

ICANN
ICANNs Rechenschaftsarchitektur: Drei Wege, aber kein einheitliches Berufungssystem
ICANN verteilt die Anfechtung institutioneller Entscheidungen auf Reconsideration, das Independent Review Process und den Ombudsman. Entscheidend ist daher nicht nur, ob ein Beschwerdeweg existiert, sondern welcher Weg zu welcher Handlung passt und ob er die zugrunde liegende…
IETF
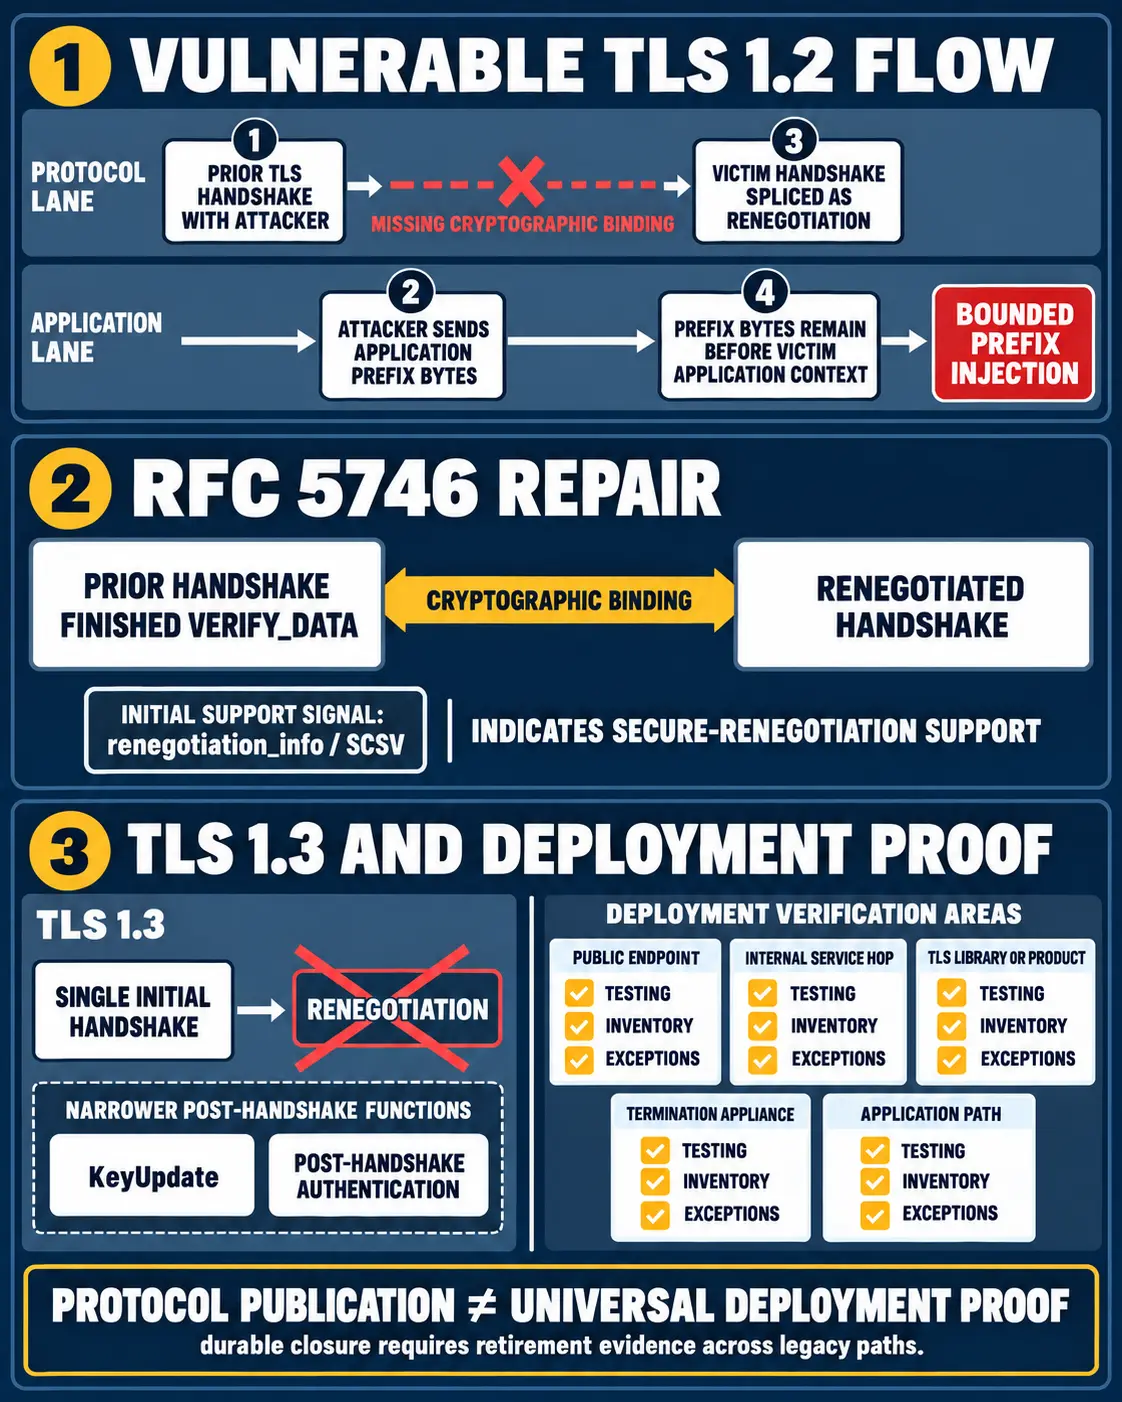
Die Reparatur der TLS-Neuverhandlung behob das Protokoll – nicht den Bereitstellungsnachweis
Die IETF-Reparatur schloss eine konkrete kryptografische Lücke. Sie beweist jedoch nicht, dass jede Bibliothek, jedes Gerät und jeder interne Dienstpfad die unsichere Altlogik tatsächlich aufgegeben hat.

IETF
Ein neuer MOA-PDU kann Autorisierung zurückziehen. Die Prüfungsreihenfolge fehlt
Revision 01 eines vorgeschlagenen RPKI-to-Router-PDUs regelt erstmals genau, wie Teile einer Mapping Origin Authorization zurückgenommen werden und wann ein Router veraltete MOA-Daten vollständig verwerfen muss. Die Reihenfolge und der Rückfall zwischen MOA- und IPv6-ROA-Prüfung…

Fallakte
Wer hat bei der Internet Society die Befugnis – und wer kann sie anfechten?
Die öffentliche Dokumentation der Internet Society zeigt keine einzelne Machtquelle, sondern eine gestufte Ordnung aus Gründungsurkunde, Satzung, Trustees und dem Nonprofit-Recht des District of Columbia. Diese Ebenen können Zuständigkeiten erklären; sie beweisen aber nicht…

IETF
IETF-Entwurf benennt eine Lücke bei Interessenkonflikten; auslösen sollte die Entscheidungsbefugnis
Offene Mitarbeit bringt Interessen mit sich. Das ist bei der IETF kein Betriebsunfall, sondern eine Quelle technischer Erfahrung. Problematisch wird ein Interesse erst dort, wo eine Person zugleich eine konkrete Entscheidungsmacht ausübt. Die am 9. September eingereichte Revision…
AFRINIC SAGA
AFRINIC: Betrieb ist kein Beweis für belastbare Governance
Ein funktionsfähiges Register kann sichtbar weiterlaufen, während Zuständigkeit, privilegierter Zugriff, Kontrolle und Wiederherstellung ungeklärt bleiben. Für AFRINIC muss institutionelle Kontinuität deshalb getrennt von formaler Legitimität und dauerhaftem Risikoremedy geprüft…

Geschichte
Die Freigabe galt automatisch – aber nur im Standards-Rahmen: RFC 1988
RFC 1988 ersetzte für einen eng definierten Fall die wiederkehrende Lizenzanfrage durch eine öffentliche Zusage. Gerade weil sie automatisch wirkte, sind ihre Grenzen entscheidend: Patentfamilie, Standards-Track, Verwendungszweck, proprietärer Ausschluss und ein endgültiger…

Berichte
Bei ARIN kommen auf drei Vorstandssitze nur vier Kandidaten
Drei Sitze, vier Namen: ARIN erfüllt mit seiner Kandidatenliste für die Vorstandswahl 2026 die Vorgabe, mehr Bewerber als freie Mandate anzubieten. Doch der Abstand beträgt genau eine Person. Ein weiterer Rückzug würde daher nicht bloß den Wahlkampf verkleinern. Ohne eine…

Globale Institutionen
Was AS210764 sichtbar macht – und was daraus nicht folgt
Die Analyse-Zusammenfassung zu Was AS210764 sichtbar macht – und was daraus nicht folgt erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen Infrastrukturauswirkungen. Der…
IETF
DNS-Typen 69 und 70 delegieren Bedeutung, nennen aber keine Registerversion
Ein DNSSEC-Validator kann Grün melden, während für das Archiv noch eine entscheidende Angabe fehlt. Bei den neuen Ressourcentypen für UNECE- und ISO-Codes liegen Typvergabe und Bedeutungsvergabe bewusst in verschiedenen Händen. Wer später erklären muss, weshalb ein bestimmter…

Führungskräfte
MyCERTs institutionelle Kontinuität: Was sich über Mohamed Awang-Lahs Rolle belegen lässt
Die Geschichte von MyCERT lässt sich nicht seriös als Geschichte eines einzelnen Gründers erzählen. Die belastbarere Spur ist institutionell: Eine Funktion zur Reaktion auf Computer- und Netzsicherheitsvorfälle blieb über mehrere organisatorische Veränderungen hinweg erkennbar…
Berichte
APNICs Schutzregel zur Wahlkomitee-Besetzung steht in einem Blogkommentar
Institutionelles Vertrauen hängt oft an einem unspektakulären Nachweis: Wer durfte in welchem Moment mitwirken? APNIC sagt, dass wiederwählbare Mitglieder des Executive Council bei der Besetzung des Wahlkomitees weder mitberaten noch mitentscheiden. Die Praxis ist vernünftig und…

Globale Institutionen
Betriebssicherheit ist mehr als ein beschriebenes Kontrollsystem
ISC veröffentlicht mehrere operative Kontrollflächen — von Statuskommunikation und Softwarepflege bis zum Betrieb von F-Root. Die entscheidende Rechenschaftsfrage lautet jedoch, welche öffentlich prüfbaren Nachweise zeigen, dass diese Kontrollen eingesetzt, unter Belastung…
Führungskräfte
Alexander Osipenko und die Grenze zwischen registrierter Rolle und operativer Kontrolle
Dieser Fall zeigt, wie schnell eine öffentlich dokumentierte Person mit einem autonomen Netz verwechselt werden kann. Bei Alexander Osipenko lassen sich Registrierungsdaten, Routingbeobachtungen und organisatorische Zuschreibungen miteinander vergleichen. Sie belegen jedoch…

Berichte
AFRINIC sagt, es gehöre uns allen. Die SGMM-Einladung zieht eine engere gesellschaftsrechtliche Grenze
In der Jubiläumsbotschaft bilden Mitglieder, Stakeholder und die weitere Internet-Community ein gemeinsames „Wir“. Die darin angekündigte Versammlung ordnet Plattformzugang, Beobachtung und Stimmrecht hingegen verschiedenen Rollen zu. Beides kann richtig sein. Sichtbar werden…

IETF
Ein Gateway darf den Zweck ablehnen. Ein Transit-Proxy spricht nicht für den Origin
Der vorgeschlagene Statuscode macht eine zweckbezogene Ablehnung sichtbar, aber noch nicht deren Mandat. Revision 01 eines HTTPbis-Entwurfs trennt nun die Rollen: Der Origin bestimmt die Richtlinie, ein beauftragtes Gateway darf sie durchsetzen, ein unabhängiger Proxy erhält…

ICANN
ICANNs Autoritätskette: Wie Satzung, Konsenspolitik und Verträge operative Kontrolle erzeugen
ICANN koordiniert das globale System eindeutiger Internet-Kennungen nicht mit einer einzigen hoheitlichen Anordnung. Seine praktische Autorität entsteht vielmehr aus einer Kette verschiedener Rechts- und Governanceformen: dem gemeinnützigen Gesellschaftszweck, den Bylaws, der…
Globale institutionelle Trends
ISC zwischen Betrieb und Autorität: Welche Kontrollen seine praktische Macht begrenzen
ISC betreibt zentrale DNS-Infrastruktur und entwickelt Software, auf die Betreiber für Namensauflösung und Adressvergabe zurückgreifen. Doch sichtbare technische Verantwortung ist nicht dasselbe wie eine nachgewiesene allgemeine Rechts- oder Weisungsbefugnis. Entscheidend ist…