
Zeithorizont
Kurzfristig
Innerhalb der Facette Zeithorizont ordnet die Analyse zum Zeithorizont Kurzfristig Artikel nach dem Zeitraum, in dem ein Signal voraussichtlich relevant ist. Die Seite hilft Lesern, unmittelbare operative Änderungen von längerfristigen Entwicklungen in Governance, Investitionen, Standards und Infrastruktur zu unterscheiden, die sich über Quartale oder Jahre erstrecken können. Sie verbindet zeitliche Annahmen mit öffentlichen Belegen, beteiligten Akteuren, Marktkontext, Auswirkungen auf Kunden, politischem Druck und Infrastrukturplanung, sodass Leser einschätzen können, ob eine Entwicklung dringend ist, strategischen Charakter hat oder noch auf bestätigende Belege wartet. Die Seite erklärt außerdem, wie der Zeithorizont die Bedeutung eines Signals verändert, welche Organisationen betroffen sein könnten und welche Infrastrukturentscheidungen kurzfristiges Handeln oder langfristige Beobachtung erfordern.

IETF
D-PATH stoppt Schleifen nur, wenn sich Gateways über die Domäne einigen
D-PATH kann den Weg durch mehrere Domänen aufzeichnen, aber keine Domänengrenze entdecken. RFC 10039 macht eine vorab konfigurierte Zuordnung zur Grundlage von Schleifenerkennung und Pfadauswahl. Stimmen die Gateways überein, schützt sie den Verkehr. Benennen sie dieselbe…

IETF
RFC 7506 ist historisch; Router Alert 69 kann weiter im Netz sein
Eine Norm kann außer Kraft treten, ohne dass ein einziges Gerät seine Konfiguration ändert. RFC 7506 trägt heute den Status Historic, IANA kennzeichnet den Wert 69 als veraltet, und RFC 9570 verbietet ihn in neuen LSP-Ping-Nachrichten. Ob eine alte Vorlage ihn weiterhin erzeugt…
Institutionelle Trends in Nordamerika
Rigettis CHIPS-Geld kommt in Tranchen, die Aktien nicht
Rigettis Vereinbarung mit dem US-Handelsministerium stellt zwei fast gleich große Werte auf verschiedene Zeitachsen. Das Geld folgt technischen Meilensteinen; der Block aus 7,74 Millionen Aktien folgt eigenen Regeln für Verkauf, Stimmrecht und Rückkauf.
IETF
Eine NAT64-Zuordnung ist keine Filterrichtlinie
Ein stabiler öffentlicher Adress-Port-Wert belegt, wie ein Stateful-NAT64-Übersetzer eine Zuordnung wiederverwendet. Er belegt nicht, welche IPv4-Quellen diesen Zustand in Gegenrichtung nutzen dürfen. Wer beide Aussagen in einem Prüffeld zusammenfasst, macht aus Interoperabilität…

Institutionelle Trends in Nordamerika
Der Chime–Stride-Vertrag hat einen 18-monatigen Notausgang
Chime will aus der Abhängigkeit von einer Partnerbank Eigentum machen. Der Kaufvertrag über 590 Millionen Dollar regelt jedoch auch den Fall, dass Aufseher den Wechsel verhindern: Unter eng gefassten Bedingungen laufen drei Verträge mit Stride Bank automatisch 18 Monate länger.

IETF
Ein Betreiber schafft noch keine einheitliche SRv6-Vertrauensdomäne
Nach einer Übernahme stehen zwei Netze unter demselben Unternehmensnamen. In der neuen Architekturzeichnung verschwinden ihre getrennten Kästen, und der Filter dazwischen gilt plötzlich als überflüssig. Geändert hat sich zunächst jedoch nur die Eigentumsstruktur. Ob…

IETF
„Cleared“ belegt nicht, welcher Befehl den Vorfall schloss
Der Netzwerkcontroller meldet `cleared`, das Ticketsystem noch In-Progress. Dazwischen liegen zwei fast gleichzeitige Aufrufe, ein Timeout und eine automatische Umschaltung. Keiner dieser Einträge muss falsch sein. Zusammen fehlt ihnen jedoch die entscheidende Aussage: Welcher…

IETF
Eine Fähigkeitsliste entscheidet noch kein Abonnement
Der Orchestrator erhält eine saubere Antwort: HTTPS, XML oder JSON, TLS 1.2 oder TLS 1.3. Damit endet das Rätselraten, nicht aber die Entscheidung. Jemand muss eine konkrete Kombination auswählen, die lokale Richtlinie anwenden, den Empfänger berechtigen, die Annahme des…

IETF
Der Aufnahmebeleg kommt nach der Identitätsfreigabe
ELA bindet die Aufnahme eines eingeschränkten Geräts eng an eine EDHOC-Sitzung. Doch die Entscheidung kann erst fallen, nachdem das Gerät seine Aufnahmeidentität einem authentisierten Gegenüber überlassen hat. Ein abgelehnter Beitritt endet kryptografisch sauber. Ob die bereits…

IETF
Ein kryptografischer Fehlverhaltensnachweis widerruft kein Vertrauen
Ein Client hält mehrere signierte Zeitintervalle in der Reihenfolge ihrer Abfrage fest. Zusammengenommen können sie nicht stimmen. Roughtime macht diesen Widerspruch für Dritte prüfbar. Doch der Nachweis benennt nicht zwangsläufig den fehlerhaften Server, bestellt keine…
Berichte
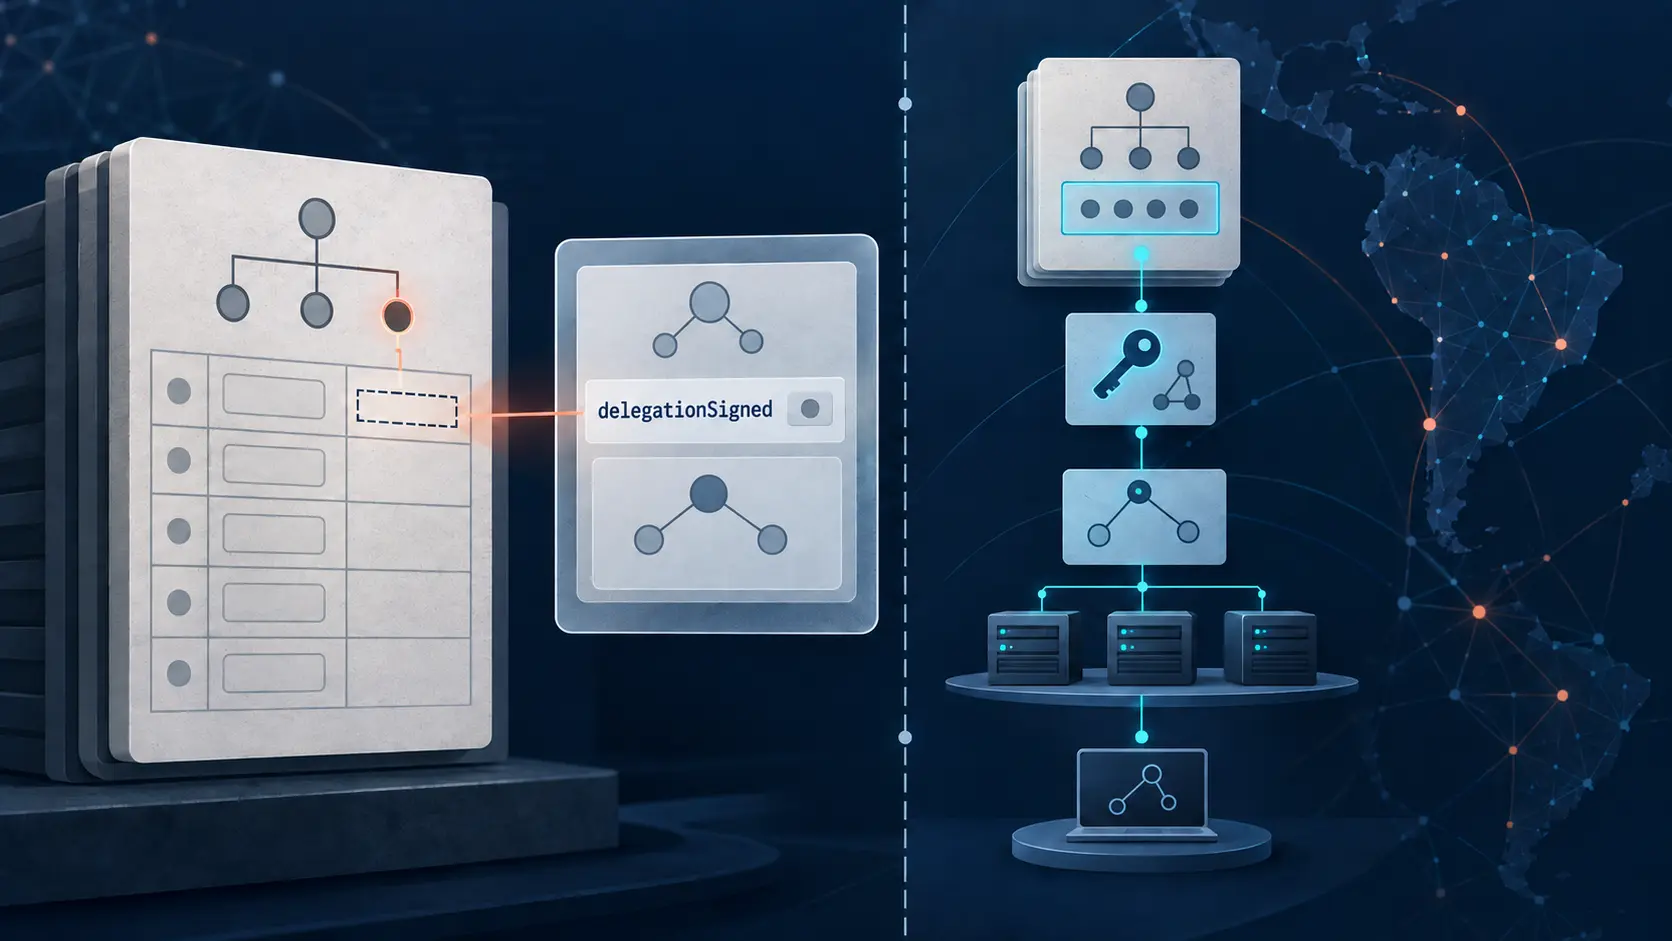
LACNIC RDAP: delegationSigned erfasst DS im Parent, nicht die DNSSEC-Validierung
Ein boolescher Wert in einer Registry-Antwort kann wie ein Urteil über die Sicherheit einer DNS-Kette wirken. Das Feld `delegationSigned` im RDAP von LACNIC beantwortet eine engere Frage: Meldet die Registrierungsansicht DS-Einträge im Parent? Es führt keinen Resolver aus, prüft…

IETF
Ein privater Kandidatenspeicher erklärt nicht, warum eine Absicht gewann
Ein Wartungscontroller bereitet eine Änderung vor, während ein Incident-Team denselben Dienst im laufenden System absichert. Beide Akteure sind berechtigt, beide arbeiten in getrennten Kandidatenspeichern. Sobald ihre Werte kollidieren, reicht diese saubere Trennung nicht mehr…

IETF
Eine YANG-Mindestversion ist keine Kompatibilitätsgrenze
Ein Import empfiehlt mindestens Version 3.1.0. Im Repository liegen 3.1.2 `_non_compatible` und 4.1.2. Nach dem aktuellen Entwurf für YANG Semantic Versioning erfüllen beide die Bedingung. Der Resolver macht keinen Fehler: Er beantwortet eine Frage der Zahlenordnung. Erst die…
IETF
Ein Paketverwerfungszähler braucht vor jeder Automatisierung eine Absichtsepoche
Der Zähler meldet einen eindeutigen Anstieg bei ausgehenden No-Buffer-Verwerfungen. Ein Controller könnte sofort Verkehr verlagern. Zwischen den beiden Messpunkten wurden jedoch die Service-Policy aktiviert und die Linecard neu gestartet. Der Zahlenwert ist gültig; seine alte…

IETF
Ein gemeinsamer Nameserver belegt Kontinuität, nicht Delegationskontrolle
Eine Delegation wechselt den Betreiber. Drei neue Nameserver erscheinen, einer aus der alten Gruppe bleibt. Ein Resolver kann diesen Schnittpunkt als Kontinuität behandeln. Der Schnittpunkt verrät jedoch nicht, wer den Restpfad genehmigt hat, ob der alte Betreiber ihn noch…

IETF
DNS GREASE braucht Versuchsregeln, bevor es zur Voreinstellung wird
Ein Resolver sendet absichtlich einen DNS-Wert, der keine Nutzfunktion hat. Der korrekte Empfänger ignoriert ihn. Ein spröder Empfänger antwortet mit einem Fehler, gar nicht oder erst nach einem zweiten Versuch. Für den Protokollentwickler ist das ein rechtzeitiger Hinweis auf…

IETF
Ein DNSSEC-Probelauf testet eine Resolver-Kohorte, nicht das Internet
Eine signierte Zone kann die Validierung nicht bestehen und dem gewöhnlichen Nutzer trotzdem eine Antwort liefern. Genau diesen Widerspruch erzeugt der DNSSEC-Probelauf absichtlich: Ein Fehler wird zunächst beobachtet, noch nicht durchgesetzt. Sichtbar werden allerdings nur…

IETF
Ein Auslaufdatum nimmt ein RDAP-Kennzeichen außer Dienst, nicht seine Clients
Ein Register kann einen Bezeichner für veraltet erklären. Ein Server kann ein Enddatum ankündigen. Ob jeder unabhängige Client rechtzeitig umgestellt wurde, weiß damit noch niemand. Gerade diese Trennung macht die beiden aktuellen REGEXT-Entwürfe zu einer Governance-Frage: Sie…
IETF
Die DNSSEC-Wiederherstellung folgt Uhren, die kein Signierer allein kontrolliert
Der private Schlüssel ist ausgefallen, doch die Zone validiert weiter. Alte Signaturen verschaffen dem Betreiber eine Atempause. Gerade weil außen noch alles ruhig wirkt, ist diese Phase gefährlich: Der Rest der Wiederherstellung hängt von Zeitgrenzen und Entscheidungen ab, die…
IETF
Ein selbstsigniertes Delegationsupdate beweist einen Schlüssel, nicht seine Befugnis
Eine neue Schlüsseldatei kann überzeugend beweisen, dass jemand den zugehörigen privaten Schlüssel besitzt. Sie kann sich nicht selbst die Zuständigkeit für eine DNS-Delegation verleihen. Der DNSOP-Entwurf trennt beides mit den Zuständen `known` und `trusted`. Betreiber sollten…