
Zeithorizont
Mehrjährig
Innerhalb der Facette Zeithorizont ordnet die Analyse zum Zeithorizont Mehrjährig Artikel nach dem Zeitraum, in dem ein Signal voraussichtlich relevant ist. Die Seite hilft Lesern, unmittelbare operative Änderungen von längerfristigen Entwicklungen in Governance, Investitionen, Standards und Infrastruktur zu unterscheiden, die sich über Quartale oder Jahre erstrecken können. Sie verbindet zeitliche Annahmen mit öffentlichen Belegen, beteiligten Akteuren, Marktkontext, Auswirkungen auf Kunden, politischem Druck und Infrastrukturplanung, sodass Leser einschätzen können, ob eine Entwicklung dringend ist, strategischen Charakter hat oder noch auf bestätigende Belege wartet. Die Seite erklärt außerdem, wie der Zeithorizont die Bedeutung eines Signals verändert, welche Organisationen betroffen sein könnten und welche Infrastrukturentscheidungen kurzfristiges Handeln oder langfristige Beobachtung erfordern.

IETF
Hugo Krawczyk und das öffentliche Salt, das kein Passwort härtet
Ein sichtbares Salt kann bei HKDF wertvoll sein, ohne ein Geheimnis zu sein. Ein Salt kann aber auch neben einem Passwort stehen, ohne dessen Erraten teuer zu machen. Hugo Krawczyks Extract-then-Expand-Entwurf trennt diese Fälle: Quellenentropie, Unabhängigkeit bei der Extraktion…

IETF
Suzanne Woolf und das Serveretikett, das keine Maschinenidentität ist
Liefert eine DNS-Antwort eine Serverkennung mit, wirkt die Identitätsfrage zunächst gelöst. In Anycast-Netzen, hinter Lastverteilern und bei frei gewählten Betreiberwerten wäre diese Schlussfolgerung jedoch zu groß. Der von Suzanne Woolf mitverfasste RFC 4892 legt eine…

IETF
Sara Dickinson und das Resolver-Versprechen, das Verschlüsselung nicht belegen kann
Ein verschlüsselter DNS-Kanal schließt Beobachter auf dem Weg aus. Am Ende des Kanals steht jedoch ein Resolver, der die Frage lesen muss. RFC 8932, an dem Sara Dickinson mitgewirkt hat, lenkt den Blick auf diesen Moment: Welche Daten werden gespeichert, zusammengeführt…
Führungskräfte
Nurani Nimpuno und die Rechenschaftsebene der Nummernverwaltung
Die Verwaltung von Internet-Nummernressourcen wird oft als Folge von Institutionen und Abkürzungen beschrieben. Nurani Nimpunos öffentlich dokumentierte Arbeit legt eine praktischere Frage offen: Wie bleibt technisches Urteil bei den Netzbetreibern, während delegierte Autorität…
IETF
Ole Trøan und die drei Entscheidungen, die NAT verbarg
Zwei globale IPv6-Adressen, zwei Standardrouter und zwei DNS-Resolver ergeben noch keine belastbare Mehrfachanbindung. Vor dem ersten Paket müssen Quelladresse, erster Hop und Namenskontext zusammenpassen. Ole Trøans redaktionelle Arbeit an RFC 7157 legt offen, was die…

Führungskräfte
Kanchana Kanchanasut und die Infrastruktur hinter einer ersten Verbindung
Der bekannteste Moment in Kanchana Kanchanasuts Laufbahn ist eine frühe Verbindung: eine E-Mail-Verbindung vom Asian Institute of Technology zu Kolleginnen und Kollegen außerhalb Thailands. Die dauerhaftere Geschichte beginnt danach, wenn aus einem Versuch verwaltbare Namen…

IETF
Tim Chown und die Hostliste im IPv6-Adressplan
IPv6 hat das blinde Durchprobieren unattraktiv gemacht, nicht aber die Aufklärung abgeschafft. Tim Chowns Arbeit zeigt, wie Adresskonventionen und betriebliche Spuren einen riesigen Namensraum in kleine Kandidatenmengen zerlegen – und weshalb keine davon allein ein belastbares…

IETF
Brian Haberman und die 40-Bit-Global-ID, die kein Zuteilungsbeleg war
Ein selbst erzeugtes IPv6-Präfix kann mit überwältigender Wahrscheinlichkeit einzigartig sein, ohne jemals zugeteilt worden zu sein. Die von Brian Haberman mitverfasste RFC 4193 macht genau diese dezentrale Lösung möglich. Sie entbindet Betreiber jedoch nicht von der Prüfung…

ICANN
Allison Mankin und die Namenskollisions-Stichprobe, die ihre Ursache nicht bewies
Eine Root-Messung kann Name, Query-Typ und Zeitpunkt exakt festhalten. Sie kennt deshalb noch nicht die Anwendung, den verantwortlichen Betreiber oder den Schaden einer späteren Delegation. Der von Allison Mankin mitverfasste RFC 8023 macht aus dieser Lücke eine überprüfbare…

IETF
Radia Perlman und der ernannte Forwarder, der nicht weiterleiten durfte
Ein Schichtprotokoll kann zwei korrekte Einträge enthalten: Der Switch ist Appointed Forwarder für ein VLAN, und seine native Weiterleitung ist inhibiert. Erst wenn Ernennung und Ausübung getrennt bleiben, wird aus dem scheinbaren Widerspruch ein prüfbarer Sicherheitszustand.

Führungskräfte
Hisham Ibrahim und das Messproblem beim Aufbau von Gemeinschaft
Mit der Bündelung der Community-Arbeit im Jahr 2021 übernahm Hisham Ibrahim beim RIPE NCC nicht nur mehr Aufgaben. Er übernahm die schwierigere Frage, wie sich dauerhafter Wert von einem vollen Veranstaltungskalender unterscheiden lässt.

Führungskräfte
Daniel Fett und das Issuer-Feld, das den Server benannte, nicht den Token
Ein OAuth-Callback kann den richtigen `state` und einen echten Autorisierungscode enthalten und trotzdem zum falschen Server unterwegs sein. RFC 9207 fügt vor der Offenlegung einen kleinen Vergleich ein: Entspricht der Issuer in der Antwort dem Issuer, den der Client beim Start…
Geschichte
Noch vor dem Kontakt sollte die Adresse die Kostenregel zeigen: RFC 1681
Ein Preis, den ein Nutzer erst nach der Nutzung erfährt, kam für RFC 1681 zu spät. Das Papier von 1994 stellte sich vor, wie ein Gopher-Server einen Aufrufer ohne wirksame Warnung an eine kostenpflichtige Adresse weiterleitet. Deshalb sollte das Ziel selbst früh Auskunft geben…

Geschichte
Der Test maß die Reserve, indem er sie verbrauchte: RFC 1628
Eine Messung und eine Schalthandlung können im selben Verwaltungsobjekt beginnen und dennoch völlig verschiedene Beweise verlangen. RFC 1628 machte diese Trennung an einer USV sichtbar. Die Tiefenkalibrierung lieferte belastbarere Erkenntnisse über die Batterie, weil sie die…
Geschichte
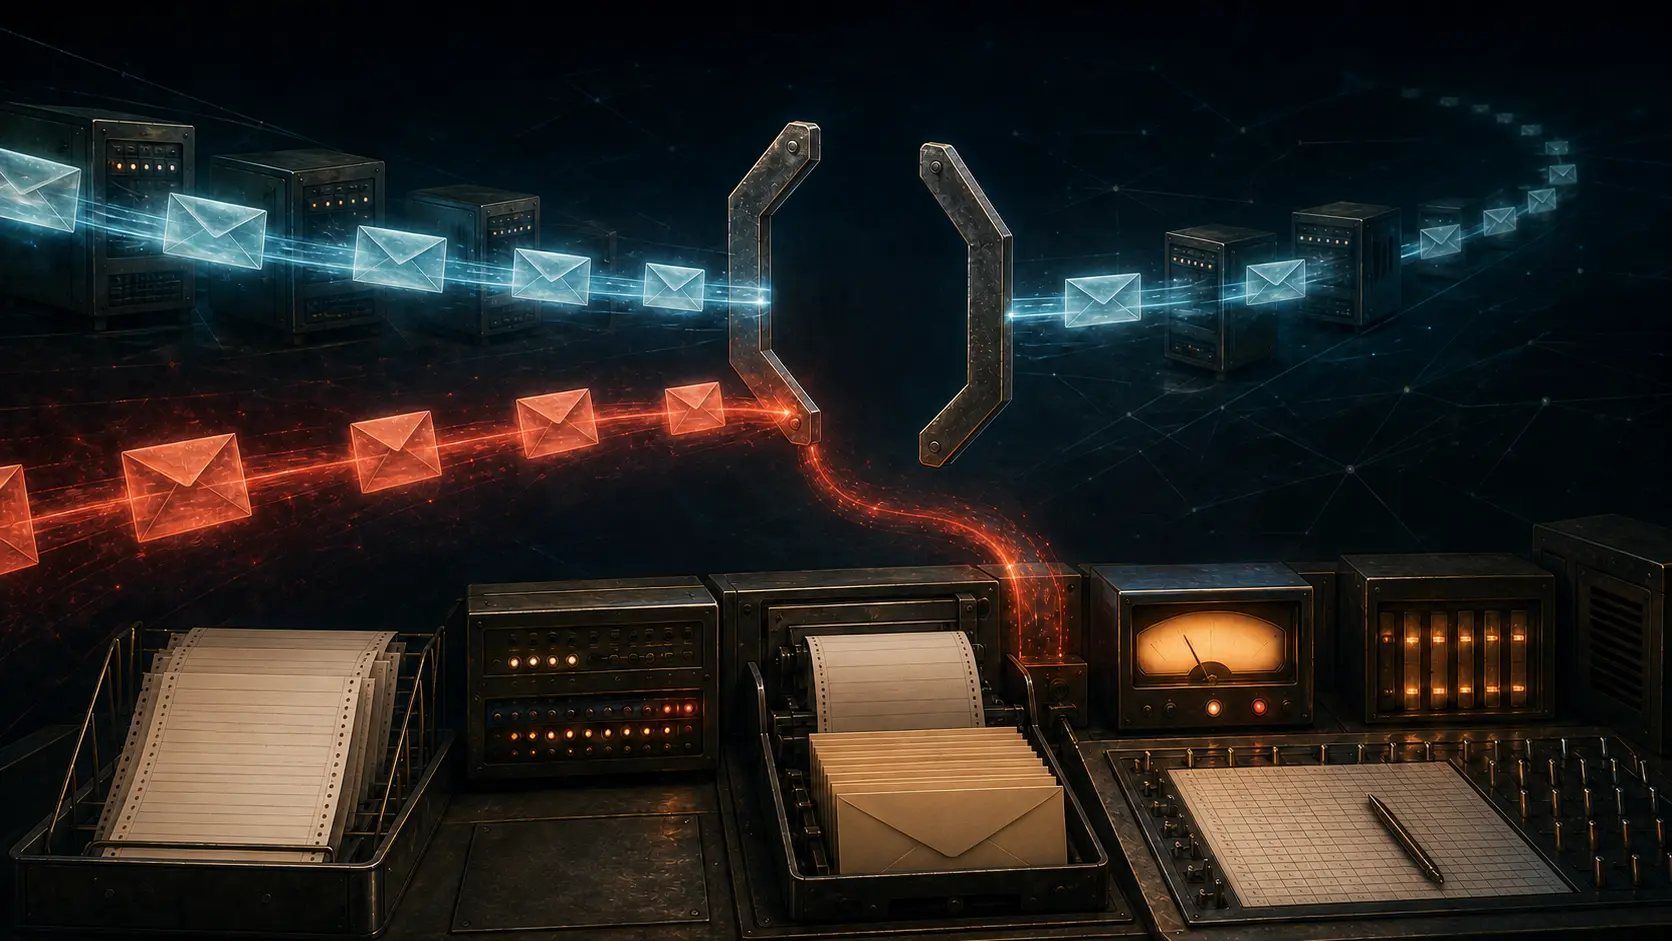
Die Adresse, die leer sein musste: Wie SMTP verhinderte, dass Fehler weitere Fehler anschreiben
Eine verspätete Zustellstörung muss als neue Nachricht zurückgemeldet werden. Scheitert auch diese Nachricht und trägt sie einen gewöhnlichen Absender, entsteht daraus die nächste Fehlermeldung – und aus deren Scheitern womöglich wieder eine. `MAIL FROM:<>` zieht eine Grenze…

Geschichte
Die Adresse, die ein Subnetz einspannte: Warum Router gerichtete Broadcasts nicht mehr standardmäßig weiterleiten
Ein einziges IPv4-Datagramm konnte wie gewöhnlicher Verkehr durch das Internet laufen und erst am letzten Router zu einer Aussendung an das gesamte entfernte Netz werden. Trug es die gefälschte Quelladresse eines Opfers, schickten antwortende Hosts ihre Pakete an jemanden, der…

Geschichte
Der Link, der sich seine Adresse lieh: Wie relative URLs Dokumente beweglich machten
Ein kurzer Link ist nicht bloß eine verkürzte absolute Adresse. Er weist den Leser an, fehlende Bestandteile von einer Basis zu übernehmen. Dadurch ließen sich Schema, Authority und wiederkehrende Pfadpräfixe weglassen; eine zusammengehörige Dokumentensammlung konnte umziehen…

IETF
Ein QUIC-STREAM-Frame trägt einen Bytebereich, keine Anwendungsnachricht
Ein Mitschnitt kann einen vollständigen STREAM-Frame zeigen, ohne eine vollständige, analysierte, akzeptierte, verarbeitete oder dauerhaft verbuchte Anfrage zu belegen.
Globale Cloud-Dienste-Trends
Ein CDN-Cache-Control-Feld ist keine Cache-Richtlinie für die gesamte Kette
Mit `CDN-Cache-Control` kann ein Origin CDN-Caches getrennt von anderen HTTP-Caches steuern. Das ist eine nützliche Kontrollfläche, doch das Feld erklärt nicht, dass jeder Cache im Pfad dieselbe Richtlinie anwendet. Erkennung, Parsergebnis, Reihenfolge der Zielliste und…

Führungskräfte
Hans Petter Holen und der Vorsitz, der ein Auswahlverfahren brauchte
Als Rob Blokzijl Hans Petter Holen 2014 den Vorsitz von RIPE übergab, war dieser Übergang gut unterstützt. Zugleich verband Blokzijl die persönliche Übergabe mit einer institutionellen Aufforderung: RIPE sollte ein formales Verfahren für die künftige Auswahl entwickeln. Die…